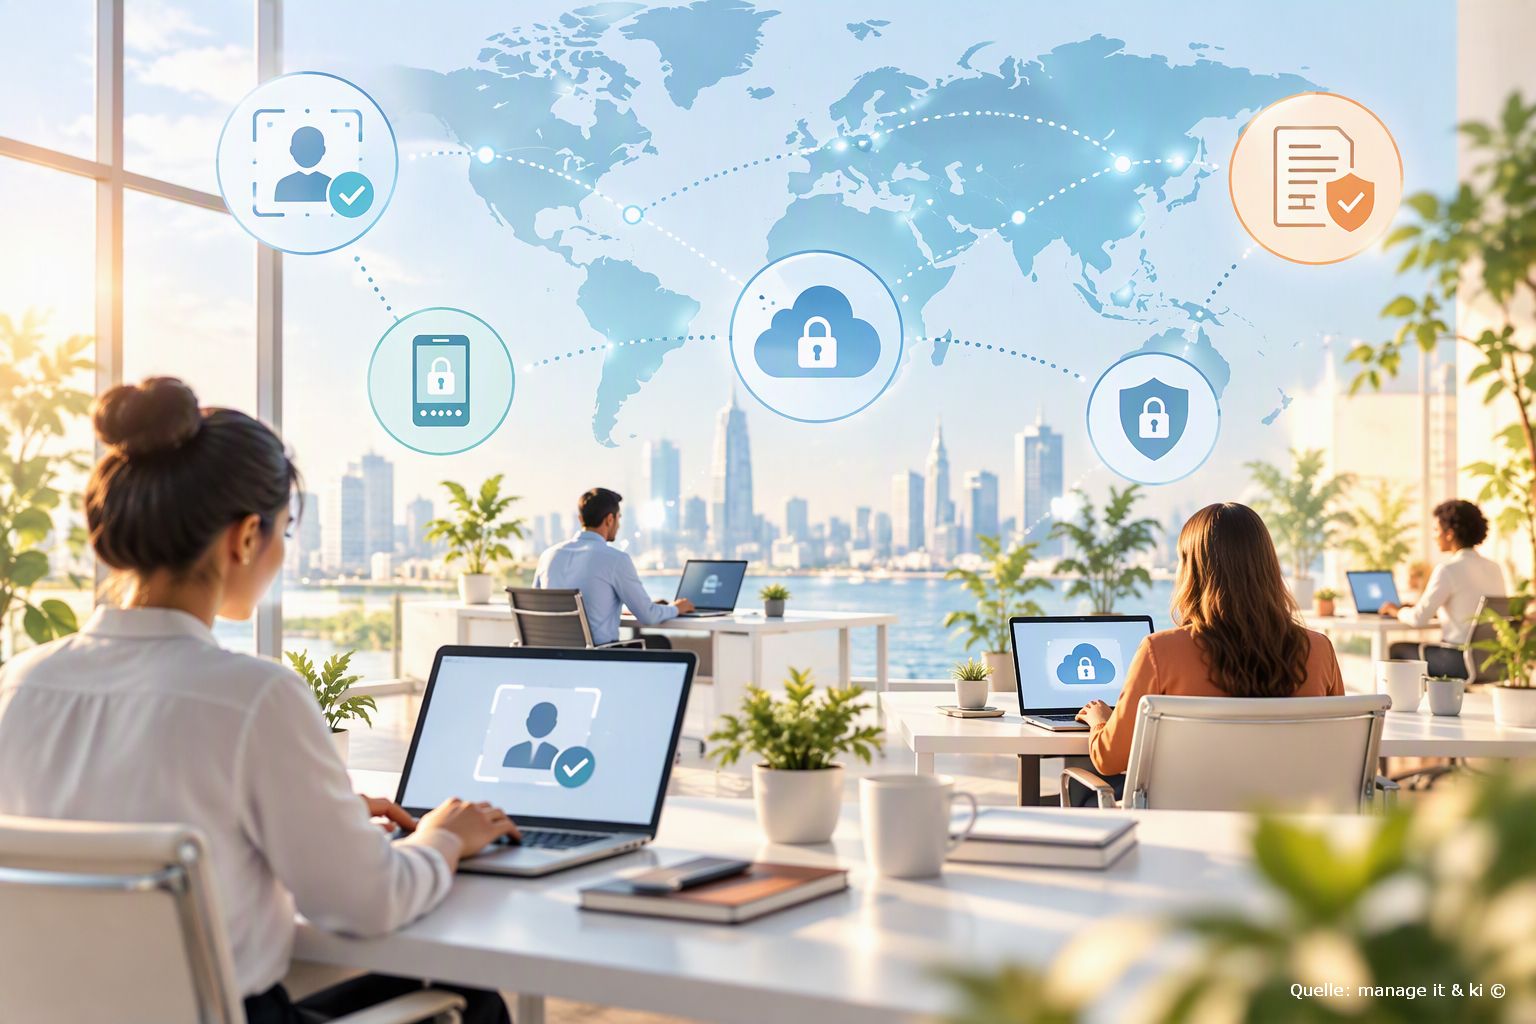
Illustration Absmeier foto ki designer
Internationale Fachkräfte erweitern den Talentpool – zugleich wachsen die Anforderungen an Datenschutz, IT-Sicherheit und arbeitsrechtlich saubere Prozesse. Besonders beim Onboarding, beim Einsatz privater Geräte und beim Offboarding entstehen Lücken, wenn globale Standards lokale Vorgaben übergehen. Unternehmen brauchen deshalb einen abgestimmten Prozess von HR, IT, Datenschutz und Legal, der Zugriffe, Geräte und Verantwortlichkeiten über den gesamten Beschäftigungszyklus steuert.
Management Summary
- Globale Standards reichen nicht allein: Internationale Beschäftigung verlangt zusätzlich länderspezifische Datenschutz-, Arbeits- und Mitbestimmungsprüfungen.
- Zugriff beginnt vor dem ersten Arbeitstag: Identität, Rollen, Endgeräte, MFA und sichere Kommunikationswege müssen vor Freischaltung sensibler Systeme geklärt sein.
- BYOD braucht Grenzen: Private Geräte erfordern eine belastbare Richtlinie, technische Trennung von Geschäfts- und Privatdaten sowie eine echte Alternative durch Firmengeräte.
- Offboarding ist ein Rechts- und Sicherheitsprozess: Der Entzug von Berechtigungen muss mit dem formellen Ende des Arbeitsverhältnisses und lokalen Verfahren synchronisiert werden.
- Verantwortung gehört in einen End-to-End-Prozess: HR, IT, Informationssicherheit, Datenschutz und Rechtsabteilung müssen Rollen, Eskalationen und Nachweise gemeinsam definieren.
Internationale Mitarbeiter: Joanna Castens, Chief Legal Officer bei Teamed warnt vor fünf häufigen Fehlern von Unternehmen
»Da die internationale Personalbeschaffung für Unternehmen immer wichtiger wird, um an die benötigten Fachkräfte zu gelangen, müssen Sicherheit und Compliance von Anfang an berücksichtigt werden. Aktuelle Daten zeigen, dass 43 % der Unternehmen im letzten Jahr Opfer einer Cybersicherheitsverletzung oder eines Angriffs wurden. Daher sollten Unternehmen prüfen, wie ihre internationalen Mitarbeiter auf Systeme und Daten zugreifen. Klare Prozesse in Bezug auf Einarbeitung, Zugriff, Geräte und Austritt können Unternehmen dabei helfen, eine globale Belegschaft aufzubauen, ohne unnötige Sicherheitsrisiken zu schaffen.«
Das internationale Onboarding wie ein normales inländisches Onboarding behandeln
Das Onboarding internationaler Mitarbeiter bedeutet Unterschiede hinsichtlich der Geräte, des Zugriffs, der Identitätsprüfung, der Sicherheitsrichtlinien und der lokalen Anforderungen. Unternehmen sollten von Anfang an Maßnahmen ergreifen, wie beispielsweise die Einrichtung einer Multi-Faktor-Authentifizierung (MFA), die Sicherstellung, dass Konten über genehmigte Systeme angelegt werden, und die Einrichtung einer angemessenen Endpunktsicherheit, bevor Mitarbeiter Zugriff auf sensible Informationen erhalten.
Joanna Castens erklärt: »Das Onboarding neuer Mitarbeiter im Ausland erfordert aufgrund länderspezifischer Arbeitsunterlagen und lokaler Vorschriften mehr Planung als die Einarbeitung im Inland. Aus Risikosicht sollten Unternehmen von Anfang an klar festlegen, welche Informationen erfasst werden, wer Zugriff darauf benötigt und welche Teams für die einzelnen Schritte des Prozesses verantwortlich sind.«
Missachtung der Datenschutzbestimmungen in verschiedenen Ländern
Unternehmen müssen die Datenschutzanforderungen kennen, die für ihre internationale Belegschaft gelten, und sicherstellen, dass ihre Prozesse diesen entsprechen.
Joanna Castens erklärt: »Unternehmen sollten nicht davon ausgehen, dass sich ihre inländischen Prozesse einfach auf die internationale Personalbeschaffung übertragen lassen. In Deutschland hat der Betriebsrat Mitbestimmungsrechte bei jedem System, das zur Überwachung von Verhalten oder Leistung geeignet ist. Überwachungsinstrumente, Endpunktmanagement und Produktivitätssoftware sind in diesem Zusammenhang besonders sensibel. In Frankreich muss die Überwachung gerechtfertigt, verhältnismäßig und transparent sein und darf niemals kontinuierlich oder systematisch erfolgen. In Italien kann für Fernüberwachungstools eine vorherige Zustimmung der Gewerkschaft oder eine Genehmigung der Arbeitsaufsichtsbehörde erforderlich sein, selbst wenn der Grund in der Sicherheit oder der Organisation liegt. Damit sind der invasiven Endgeräteüberwachung und dem Gerätemanagement Grenzen gesetzt.«
Mangelhafte Offboarding-Prozesse für internationale Mitarbeiter
Die Sicherheit sollte nicht enden, wenn ein Mitarbeiter das Unternehmen verlässt. Unternehmen müssen sicherstellen, dass Konten und Berechtigungen umgehend gesperrt, Unternehmensgeräte und -daten zurückgewonnen und der Zugriff auf Unternehmenssysteme entzogen werden. Dazu kann die Deaktivierung von Benutzerkonten sowie die Sperrung des Zugriffs auf Cloud-Anwendungen und andere Unternehmensressourcen gehören.
Joanna Castens erklärt: »Lokale Beschäftigungsprozesse können Einfluss darauf haben, wann das Arbeitsverhältnis eines Mitarbeiters formell endet. Genau hier unterlaufen internationalen Arbeitgebern am häufigsten Fehler.
In weiten Teilen Europas wird eine Kündigung erst wirksam, wenn festgelegte Schritte abgeschlossen sind und eine formelle Kündigung zugestellt wurde. Werden alle Zugriffsrechte zu früh entzogen, kann dies diesen Prozess beeinträchtigen. In der Untersuchungsphase sollten Arbeitgeber nur diejenigen Zugriffsrechte einschränken, die ein echtes Sicherheits- oder Beweisrisiko darstellen. Während der Kündigungsfrist oder der Freistellung sollten Sie die Zugriffsrechte gemäß dem Arbeitsvertrag und den lokalen Gesetzen einschränken, dabei jedoch alles offenhalten, was der Mitarbeiter zur Ausübung seiner Rechte benötigt. Zum offiziellen Kündigungstermin können Arbeitgeber den Zugriff auf alle Systeme sperren und lediglich den kontrollierten Zugriff beibehalten, der für die Gehaltsabrechnung, Steuerangelegenheiten, Beteiligungen oder die Zusammenarbeit nach dem Verlassen der Firma erforderlich ist.«
Mitarbeitern die Nutzung ungesicherter, privater Geräte gestatten
Private Laptops, Smartphones und andere Geräte verfügen selten über dieselben Sicherheitsmaßnahmen wie von Unternehmen verwaltete Geräte. Unternehmen sollten grundlegende Endpunkt-Sicherheitsmaßnahmen in Betracht ziehen, wie beispielsweise Geräteverschlüsselung, Sicherheitsupdates, Schutz vor Schadsoftware sowie die Möglichkeit, Unternehmensdaten bei Bedarf aus der Ferne zu sperren oder zu löschen.
Joanna Castens erklärt: »Ein privates Gerät kombiniert Arbeitsdaten mit privaten Informationen. Wenn Mitarbeiter ihre eigenen Geräte nutzen dürfen, sollte dies auf freiwilliger Basis geschehen, wobei ein Unternehmensgerät als echte Alternative zur Verfügung stehen sollte. Unternehmen sollten einen getrennten Arbeitsbereich oder verwaltete Apps nutzen, Maßnahmen wie Multi-Faktor-Authentifizierung und Verschlüsselung anwenden und transparent darlegen, auf welche Daten der Arbeitgeber Zugriff hat. Soweit möglich, sollten sie zudem lokale Downloads von risikoreichen Personal-, Kunden-, Finanz- oder Daten besonderer Kategorien einschränken.«
Die Risiken öffentlicher WLAN-Netze nicht zu erkennen
Wenn ein internationaler Mitarbeiter im Homeoffice arbeitet, sollten Arbeitgeber berücksichtigen, wo genau der Mitarbeiter arbeitet. Befindet er sich an einem öffentlichen Ort wie einem Café oder einem Coworking Space, entsteht ein zusätzliches Risiko beim Zugriff auf Unternehmenssysteme über ungesicherte öffentliche Netzwerke.
Joanna Castens erklärt: »Unternehmen sollten den Standort, die Sensibilität der abgerufenen Informationen sowie die Risiken einer Beschlagnahmung des Geräts, lokaler Zugriffsanforderungen oder unsicherer Netzwerke berücksichtigen. Mitarbeiter, die von Cafés, Coworking-Spaces oder anderen öffentlichen Orten aus arbeiten, sollten nach Möglichkeit vom Unternehmen genehmigte Sicherheitsmaßnahmen wie die Multi-Faktor-Authentifizierung und verschlüsselte Verbindungen nutzen.«
Quelle: https://www.teamed.global/
Tipps für Unternehmen
- Pro Land eine verbindliche Kontrollmatrix führen: Dokumentieren Sie arbeitsrechtliche, datenschutzrechtliche und mitbestimmungsrelevante Anforderungen sowie zuständige interne Stellen.
- Joiner-Mover-Leaver-Prozesse verzahnen: Rollenwechsel, Freistellungen und Austritte müssen automatisierte Prüfungen und zeitlich abgestimmte Berechtigungsänderungen auslösen.
- Least Privilege konsequent anwenden: Gewähren Sie nur die Zugriffe, die für die jeweilige Aufgabe erforderlich sind, und überprüfen Sie diese regelmäßig.
- MFA und Geräteverschlüsselung verpflichtend machen: Sensible Anwendungen sollten nur über freigegebene, aktuelle und verschlüsselte Endgeräte erreichbar sein.
- BYOD nach Datenrisiko staffeln: Schließen Sie besonders sensible Tätigkeiten aus, trennen Sie Arbeitsdaten technisch und bieten Sie ein verwaltetes Unternehmensgerät an.
- Öffentliche Netze absichern: Definieren Sie Vorgaben für verschlüsselte Verbindungen, sichere Hotspots und den Umgang mit vertraulichen Informationen in öffentlichen Räumen.
- Monitoring transparent und verhältnismäßig gestalten: Prüfen Sie Zweck, Rechtsgrundlage, Mitbestimmung, Datenminimierung und Aufbewahrungsdauer vor Einführung eines Tools.
- Vorfälle praktisch vorbereiten: Benennen Sie Meldewege, Ansprechpartner und Reaktionsschritte für verlorene Geräte, kompromittierte Konten und Datenschutzverletzungen.
FAQ
- Warum unterscheidet sich internationales Onboarding vom inländischen Onboarding?
Zusätzlich zu den internen Sicherheitsprozessen sind lokale Anforderungen an Beschäftigtendaten, Arbeitsunterlagen, Mitbestimmung und gegebenenfalls Drittlandtransfers zu prüfen. Die DSGVO gilt für die Verarbeitung personenbezogener Daten und verlangt unter anderem Rechtmäßigkeit, Zweckbindung, Datenminimierung und angemessene Sicherheit. [1] - Welche Sicherheitsmaßnahmen sollten vor dem ersten Systemzugriff eingerichtet sein?
Zu den grundlegenden Maßnahmen zählen eine geprüfte digitale Identität, rollenbasierte Berechtigungen, Multi-Faktor-Authentifizierung, aktuelle Sicherheitssoftware, Verschlüsselung und ein dokumentierter Freigabeprozess. ENISA empfiehlt für Remote-Zugänge verschlüsselte Kommunikationskanäle und MFA. [2] - Dürfen internationale Mitarbeiter private Geräte verwenden?
Das ist eine Risiko- und Rechtsfrage, die das Unternehmen in einer BYOD-Richtlinie regeln sollte. Das britische NCSC weist darauf hin, dass nicht alle Unternehmensfunktionen sicher über BYOD abgebildet werden können und Planung, Gerätemanagement sowie eine Begrenzung privilegierter Zugriffe entscheidend sind. [3] - Welche Daten darf ein Arbeitgeber auf privaten Geräten kontrollieren?
Die Kontrolle muss auf erforderliche Unternehmensdaten und Sicherheitszwecke begrenzt, transparent und rechtlich abgesichert sein. Eine technische Trennung – etwa durch verwaltete Apps oder einen geschützten Arbeitsbereich – reduziert Konflikte zwischen Unternehmensschutz und Privatsphäre. Für Deutschland ist bei Beschäftigtendaten insbesondere § 26 BDSG relevant. [4] - Reicht ein VPN für sicheres Arbeiten aus öffentlichen WLAN-Netzen?
Nein. Ein VPN beziehungsweise eine verschlüsselte Verbindung ist nur ein Baustein. Zusätzlich sind MFA, aktuelle Systeme, Geräteschutz, sichere Konfigurationen und klare Regeln für den Zugriff auf sensible Informationen erforderlich. ENISA rät, offene oder kostenlose Netze zu vermeiden. [2] - Was ist beim grenzüberschreitenden Transfer von Beschäftigtendaten zu beachten?
Bei Übermittlungen außerhalb des Europäischen Wirtschaftsraums ist zu prüfen, ob ein Angemessenheitsbeschluss oder geeignete Garantien wie Standardvertragsklauseln oder verbindliche interne Datenschutzvorschriften bestehen. Außerdem müssen Zweck, Umfang und Empfänger dokumentiert werden. [5] - Wann sollte der Systemzugriff beim Offboarding enden?
Der Zeitpunkt sollte mit dem formellen Ende des Arbeitsverhältnisses und den lokalen arbeitsrechtlichen Schritten abgestimmt werden. Bei konkreten Sicherheitsrisiken können abgestufte Einschränkungen erforderlich sein; pauschale Vorab-Sperren sollten Legal, HR und IT gemeinsam prüfen. - Wie oft sollten Zugriffsrechte internationaler Mitarbeiter überprüft werden?
Ein starres Intervall passt nicht zu jedem Risiko. Sinnvoll sind regelmäßige Rezertifizierungen sowie anlassbezogene Prüfungen bei Rollenwechsel, Standortwechsel, längerer Abwesenheit, Projektende und Austritt. Kritische oder privilegierte Zugriffe sollten enger kontrolliert werden. - Braucht jedes Land einen eigenen Sicherheitsprozess?
Nicht zwingend einen vollständig separaten Prozess. Bewährt ist ein globaler Baseline-Prozess mit verbindlichen Sicherheitskontrollen, ergänzt um länderspezifische Regeln für Datenschutz, Arbeitsrecht, Mitbestimmung, Aufbewahrung sowie Melde- und Informationspflichten. - Wer trägt intern die Verantwortung für internationale Beschäftigungssicherheit?
Die Verantwortung ist geteilt: HR steuert den Beschäftigungszyklus, IT und Informationssicherheit kontrollieren Identitäten, Geräte und Zugriffe, Datenschutz und Legal prüfen Rechtsgrundlagen und lokale Vorgaben. Entscheidend sind eindeutig benannte Prozessverantwortliche und nachvollziehbare Übergaben.
Quellen
[1] https://eur-lex.europa.eu/eli/reg/2016/679/2016-05-04/eng
[2] https://www.enisa.europa.eu/tips-for-cybersecurity-when-working-from-home
[3] https://www.ncsc.gov.uk/collection/device-security-guidance/bring-your-own-device
[4] https://www.bfdi.bund.de/DE/Buerger/Inhalte/Arbeit-Besch%C3%A4ftigung/Besch%C3%A4ftigtendatenschutz/FAQ_Besch%C3%A4ftigtendatenschutz.html
[5] https://commission.europa.eu/law/law-topic/data-protection_en
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
7259 Artikel zu „Sicherheit Mitarbeiter“
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
Eigeninitiative bei KI-Nutzung birgt Sicherheitsrisiken: Mitarbeiter oft auf sich allein gestellt

Learning by Doing im KI-Zeitalter – Eigeninitiative von Mitarbeitern kann zu schweren Sicherheitsrisiken führen. 85 Prozent halten KI-Sicherheit für sehr wichtig, doch viele werden bei Einführung und Fortbildung oft sich selbst überlassen. Bei dem Großteil der Deutschen kommt KI bereits im Arbeitsalltag zum Einsatz, 62 Prozent nutzen Tools wie ChatGPT sogar täglich. Doch bisher wird…
Ausgabe 7-8-2025 | IT-Security | Kommunikation | News | Security Spezial 7-8-2025
Versteckte Risiken – Mitarbeiter als Cybersicherheitsrisiko

Cyberangriffe werden immer raffinierter, insbesondere durch neue Technologien und die Notwendigkeit ständig verbunden zu sein. Daher ist es für Unternehmen entscheidend, ihre Mitarbeiter so zu schulen, dass sie diese komplexen Angriffe effektiv erkennen und darauf reagieren können. Amit Kapoor, Vizepräsident und Head of Continental Europe bei Tata Communications, spricht darüber, wie Mitarbeiter sowohl Schwachstelle als auch erste Verteidigungslinie bei Cybersicherheitsvorfällen sein können.
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2025 | Trends Security | Whitepaper
Datensicherheit: KI macht Mitarbeiter zu Insider-Bedrohungen
GenAI-Daten-Uploads steigen innerhalb eines Jahres um das 30-fache; drei von vier Unternehmen nutzen Apps mit integrierten genAI-Funktionen. Netskope, ein Unternehmen für moderne Sicherheit und Netzwerke, hat eine neue Studie veröffentlicht, die einen 30-fachen Anstieg der Daten zeigt, die von Unternehmensanwendern im letzten Jahr an generative KI-Apps (genAI) gesendet wurden [1]. Dazu gehören sensible Daten…
IT-Security | News | Tipps
IT-Sicherheit: Die Mitarbeiter ins Cybersicherheitsboot nehmen
IT-Administratoren und den CISO – sofern vorhanden – muss man nicht vom Wert der IT-Sicherheit überzeugen. Eine effektive IT-Sicherheit hängt aber auch von den Beiträgen der einzelnen Abteilungen und Mitarbeiter ab. Um diese von Risiken, Gefahren und Möglichkeiten zur Abwehr von Cybergefahren zu überzeugen, gibt es verschiedene Wege jenseits der notwendigen Sicherheitstechnologien. Cybersicherheits-Technologien sind…
IT-Security | News | Trends 2021 | Trends Security
Mangelndes Sicherheitsbewusstsein der Mitarbeiter stellt Zukunft der Remote-Arbeit infrage
Rund 90 % der von zuhause arbeitenden Mitarbeiter in Deutschland wollen auch nach einer möglichen Rückkehr ins Büro zeitweise im Home Office bleiben. Aus Unternehmenssicht ist allerdings bedenklich, dass 59 % der Mitarbeiter Sicherheitsrichtlinien nur unzureichend berücksichtigen. Die Covid-19-Pandemie hat dazu geführt, dass viele Mitarbeiter im Home Office arbeiten. Welche Herausforderungen gibt es dabei und…
IT-Security | Kommunikation | News | Tipps
Corona: Unternehmen, Mitarbeiter und Home Office – worauf man in puncto IT-Sicherheit achten sollte

Plötzlich spielt sich das ganze Leben online ab. Nie zuvor waren die vernetzte Welt und die Möglichkeit, online zu kommunizieren, Kontakte zu knüpfen, zu arbeiten und Geschäfte zu tätigen, so präsent und entscheidend wie heute. Auch wenn dieses neue Vermögen auf den ersten Blick beeindruckend erscheint, muss man sich der Realität stellen: Egal wo wir…
Favoriten der Redaktion | Geschäftsprozesse | News | Security Spezial 7-8-2019
DSGVO steigert das Vertrauen der Mitarbeiter in die Datensicherheit – Datenschutz ist keine Einmalaufgabe
Seit Mai 2018 ist die DSGVO anzuwenden, um den Schutz der personenbezogenen Daten zu verbessern und die Privatsphäre der Menschen zu gewährleisten. Die Umsetzung der DSGVO zeitigt einen erheblichen Vertrauenszuwachs bei den Beschäftigten. Qualitätsorientierte Unternehmen streben eine Maximallösung an, um eine belastbare Datenverarbeitungsgrundlage für die Zukunft zu schaffen.
IT-Security | News | Tipps
IT-Sicherheit nicht vergessen: Bei Einstellung und Austritt von Mitarbeitern schützen genaue Regelungen vor Datenpannen

Jedes IT-Sicherheitssystem ist nur so gut wie das schwächste Glied der gesamten Kette – in den meisten Fällen ist das der einzelne Mitarbeiter. Das gilt insbesondere bei der Einstellung neuer Mitarbeiter, aber auch beim Austritt von Mitarbeitern. »Neu eingestellte Mitarbeiterinnen und Mitarbeiter müssen zum einen in ihre neue Aufgabe eingearbeitet werden. Zum anderen jedoch auch…
Business | Geschäftsprozesse | IT-Security | News | Trends 2018 | Trends Kommunikation | Trends Security
Sicherheitsrisiko Mitarbeiter: Drei von vier Anwendern wissen nicht, was Ransomware ist
Studie offenbart gefährliche Wissenslücken bei deutschen IT-Anwendern. Proofpoint, ein Next-Generation Cybersecurity-Unternehmen, hat seinen neuen »End User Risk Report 2018« der Öffentlichkeit präsentiert. Dabei traten erschreckende und für Unternehmen sowie Privatpersonen gefährliche Wissenslücken im Bereich IT-Sicherheit auf. Dies gilt auch und insbesondere im Alltag, wenn man bedenkt, dass jeder zehnte Deutsche sein Smartphone nicht schützt. Und…
Business | Digitalisierung | IT-Security | News | Trends 2018 | Trends Kommunikation | Trends Mobile | Trends Security
Cyber Security: Sicherheitsrisiko Mitarbeiter
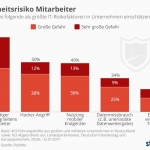
Die Digitalisierung bietet für Unternehmen enorme Chancen – aber eben auch Risiken. Dem aktuellen Cyber-Security-Report von Deloitte zufolge registrieren 83 Prozent der Unternehmen mit mehr als 1.000 Mitarbeitern mehrmals im Monat Angriffe auf ihre IT. Dabei fürchten Führungskräfte vor allem die Kosten, die durch die Behebung der entstandenen Schäden entstehen. Wie die Grafik von Statista…
Ausgabe 7-8-2017 | Kommunikation | News
Höhere Reichweite und mehr Sicherheit – Mitarbeiter-Apps gehen der IT zur Hand
Egal ob nach innen oder außen: Kommunikation gehört zu den wichtigsten Pfeilern eines Unternehmens. Vor allem die interne Kommunikation sollte an Stellenwert gewinnen, schließlich lassen sich durch gezielte Bereitstellung relevanter Informationen viele Prozesse beschleunigen oder optimieren.
Business | Effizienz | IT-Security | News | Trends 2017 | Trends Security
Nur knapp die Hälfte der Unternehmen schult Mitarbeiter regelmäßig zur IT-Sicherheit
Fast drei Viertel sehen IT-Sicherheit als Basis für eine erfolgreiche Digitalisierung. Tendenz: Leichte Fortschritte bei IT-Sicherheitsmaßnahmen gegenüber 2016. Aber: IT-Sicherheitsverantwortliche sehen weiterhin hohen Verbesserungsbedarf, insbesondere bei Technik und Organisation. Nicht einmal jedes zweite Unternehmen in Deutschland (46 Prozent) schult seine Mitarbeiter regelmäßig zur IT-Sicherheit; immerhin 18 Prozent planen solche Schulungen. Das ist ein deutlicher…
IT-Security | Kommunikation | News | Trends 2016 | Trends Kommunikation | Trends Mobile | Trends Security
Mitarbeiter auf Dienstreise – ein Problem für die Sicherheit
Umfrage über die geschäftliche Internetnutzung der Deutschen im Ausland. Als Einfallstor für Angriffe gegen Unternehmen nutzen Cyberkriminelle gerne das Fehlverhalten von Mitarbeitern. Um sich und ihren Arbeitgebern nicht zu schaden, sollten Internetnutzer gerade auf Dienstreisen im Ausland besondere Vorsicht walten lassen, beispielsweise bei der Nutzung öffentlicher, unsicherer WLAN-Netze im Ausland zur Bearbeitung geschäftlicher E-Mails. Eine…
IT-Security | Rechenzentrum | Trends Security
Größtes Sicherheitsrisiko deutscher Rechenzentren sind eigene Mitarbeiter
Die IT-Sicherheit ist bei neun von zehn deutschen Unternehmen am meisten durch die Nachlässigkeit der eigenen Mitarbeiter gefährdet. Das ergibt eine interne Auswertung einer Firma für Informationssicherheit [1]. Im Auftrag seiner Kunden führt es unter anderem Risikoanalysen und Beratungen durch. So ergeben die Analysen in circa 90 Prozent der Fälle, dass nicht mangelnde Soft- oder…
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Business | Digitale Transformation | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien
Die Rolle des CIO/CAIO wandelt sich: Mein neuer Mitarbeiter, der KI-Agent
Digitale Belegschaft unter Aufsicht: KI-Agenten brauchen klare Rollen, begrenzte Rechte und messbare Ziele. Management Summary KI-Agenten sind keine klassische Software: Sie bearbeiten Aufgaben eigenständig, benötigen dafür aber klare Ziele, belastbaren Kontext und definierte Entscheidungsgrenzen. Der CIO wird zum Orchestrator digitaler Arbeitskräfte: Auswahl, Onboarding, Rollenverteilung und laufende Kontrolle von Agenten werden zu einer Führungs- und…
Digitale Transformation | News | Strategien | Trends 2026 | Trends Wirtschaft | Whitepaper
KI, Sicherheit und technologische Souveränität: Unternehmen setzen klare Prioritäten bei ihren Investitionen
76 % der Führungskräfte in Deutschland sehen sich aufgrund der wirtschaftlichen Lage gezwungen, ihre Technologieinvestitionen zu hinterfragen und diese selektiver sowie ergebnisorientierter zu tätigen. 85 % wollen ihre IT-Anliegen soweit möglich über einen einzigen strategischen Partner abdecken. Moderne Arbeitsplatztechnologien werden immer wichtiger: 90 % der deutschen Unternehmen sehen KI-PCs als festen Bestandteil ihrer langfristigen Strategie.…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
IT-Security | News | Trends 2026 | Trends Security
Nur 13 Prozent der untersuchten Organisationen erreichen eine sehr gute Sicherheitskultur
Zwei Jahrzehnte Security-Awareness-Daten zeigen: Viele Unternehmen haben Grundlagen der Informationssicherheit etabliert, doch echte Sicherheitskultur entsteht erst, wenn Führung, Kommunikation, Lernformate und Arbeitsprozesse konsequent zusammenspielen. Der aktuelle TreeSolution-Report macht deutlich, warum Wissen allein nicht reicht – und weshalb Cyberresilienz vor allem eine Managementaufgabe ist. Management Summary Security Awareness ist erwachsen geworden: Der Anteil von Organisationen mit…
IT-Security | Kommentar | Kommunikation | News
E-Mail-Sicherheit in Behörden erfordert Schutz ohne zusätzliche Hürden
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Behörden verarbeiten täglich sensible Informationen wie personenbezogene Daten, Vertragsunterlagen oder vertrauliche Abstimmungen. Entsprechend hoch sind die Anforderungen an die digitale Kommunikation. Beim Schutz von E-Mails entsteht jedoch weiterhin häufig ein Problem: Die Sicherheit soll steigen, aber die Kommunikation darf nicht unnötig verkompliziert werden. Genau…