Bekannte KI-Marken, überzeugende GitHub-Projekte und echte digitale Signaturen: Die Yoba-Kampagne verbindet mehrere Vertrauenssignale zu einer Download-Falle. Für CIOs und CISOs steht damit nicht nur die Auswahl von KI-Diensten auf der Agenda, sondern auch die kontrollierte Bereitstellung ihrer Desktop-Anwendungen. Entscheidend sind geprüfte Bezugswege und die Kontrolle des ausgeführten Codes – nicht allein das Logo oder die Signatur einer einzelnen Datei. [1][2]
Management Summary
- Vertrauen wird zum Angriffspfad: Check Point Research beschreibt gefälschte KI-Desktop-Projekte auf GitHub, die auch prominent in Google-Suchergebnissen erschienen. Weder Plattformname noch Suchposition belegen die Vertrauenswürdigkeit eines Downloads. [1]
- Eine Signatur bewertet nicht das Gesamtpaket: Die Kampagne kombiniert legitime, signierte Programmdateien mit einer schädlichen Bibliothek. Die Freigabe sollte daher auch nachgeladene Komponenten berücksichtigen. [1][2][3]
- KI-Bereitstellung gehört in die IT-Governance: Herstellerbasierte Download-Wege und zentral verwaltete Installationen bieten eine Alternative zu individuellen Downloads aus Suchtreffern. OpenAI und Anthropic dokumentieren entsprechende Bezugs- beziehungsweise Bereitstellungswege. [4][5][6]
- Endgeräteschutz braucht mehrere Ebenen: Anwendungskontrolle ergänzt den Virenschutz und kann neben Programmen auch Skripte regeln. Für Yoba ist zudem die Kombination aus Datei-, Prozess- und Netzwerkbeobachtung relevant. [1][2][8]
- Vorfallreaktion nicht auf die sichtbare Nutzlast begrenzen: Der Ausgangstext beschreibt einen Loader mit Nachladefunktion. Als Management-Priorität empfiehlt sich deshalb eine koordinierte Untersuchung des betroffenen Systems statt einer isolierten Bereinigung einzelner Dateien. [8]
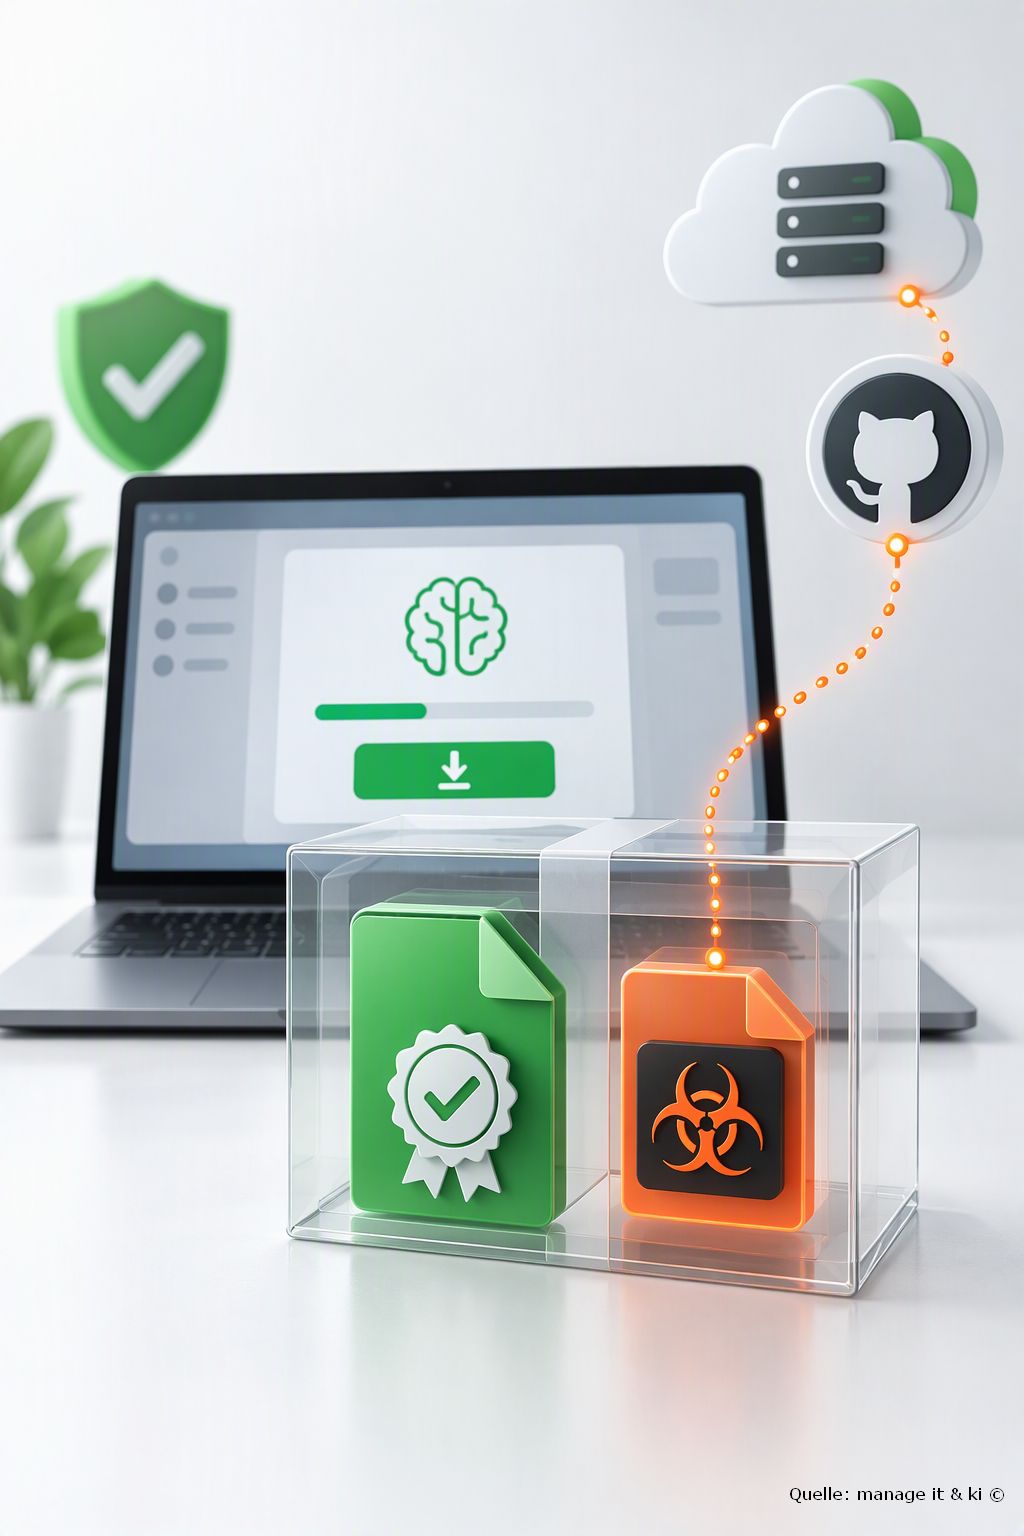
Symbolbild, KI-generiert: Eine echte digitale Signatur der Programmdatei macht nicht automatisch das gesamte Download-Paket vertrauenswürdig. Die Illustration zeigt abstrakt die Kombination einer legitimen Datei mit einer schädlichen Komponente; sie ist kein technisches Beweisbild. [1][3]
Bestehender Artikel
KI-Flaggschiffe als Köder: Malware »Yoba« tarnt sich als ChatGPT- und Claude-App
Check Point Research hat eine Kampagne aufgedeckt, die über gefälschte GitHub-Projekte und legitim signierte Dateien von OpenAI und Anthropic Schadsoftware auf Windows-Rechner schleust. Die Projekte tauchten prominent in der Google-Suche auf.
Die Sicherheitsforscher von Check Point Research (CPR), der Forschungsabteilung von Check Point® Software Technologies Ltd. , haben eine Malware-Kampagne aufgedeckt, die gezielt das Interesse an bekannten KI-Tools ausnutzt. Unter dem Namen »Yoba« verbreiten Cyberkriminelle Schadsoftware über gefälschte GitHub-Projekte, die vermeintliche Desktop-Anwendungen von ChatGPT und Claude bewerben. Um ihre Downloads glaubwürdig wirken zu lassen, missbrauchen sie legitime, digital signierte Programmdateien von OpenAI und Anthropic. Die KI-Plattformen selbst wurden dabei nicht kompromittiert.
Gefälschte KI-Apps weit oben in den Suchergebnissen
Die Angreifer erstellten GitHub-Pages-Websites (siehe Abbildung 1) und GitHub-Repositories (siehe Abbildung 2), die angebliche Desktop-Versionen neuer KI-Modelle bewerben, etwa »GPT-5.6 Sol«, »GPT-6 Astra« oder »Claude Opus«. Die Download-Links führten zu schädlichen ZIP-Dateien, die als GitHub-Releases bereitgestellt wurden. Die Projekte erschienen sogar prominent in der Google-Suche. CPR wertet die Kampagne daher als SEO-Poisoning: Die Malware wird gezielt dort platziert, wo Nutzer ohnehin nach neuer KI-Software suchen. Die Suche selbst wird so Teil der Angriffskette.
Signierte Software als Türöffner
Die heruntergeladenen Pakete kombinieren schädliche Komponenten mit echter Software: Die ChatGPT-Varianten enthalten eine legitime, signierte Setup.exe von OpenAI, das Claude-Paket eine signierte Claude-Programmdatei. Beim Start laden diese Programme per DLL-Sideloading eine manipulierte Bibliothek, die im selben Ordner liegt: den sogenannten YobaDropper. Die Programmdatei ist also echt, das Paket drumherum nicht.
Nach mehreren Prüfungen, die eine automatisierte Analyse erschweren sollen, installiert der YobaDropper den YobaLoader und richtet eine geplante Aufgabe ein, damit die Schadsoftware nach jedem Systemstart über ein legitimes Windows-Programm erneut geladen wird.
Telegram-Profilbild als Wegweiser
Ungewöhnlich ist die Kommunikation der Malware. Statt allein auf eigene Command-and-Control-Server zu setzen, kombiniert Yoba mehrere legitime Internetdienste (siehe Abbildung 3). Der YobaLoader ruft zunächst das Profilbild eines Telegram-Kanals ab und erzeugt aus dessen Daten eine Domain. Tauschen die Angreifer das Bild aus, ändert sich auch die Domain. Über Googles DNS-over-HTTPS-Dienst fragt die Malware anschließend einen DNS-Eintrag dieser Domain ab und lädt die verschlüsselte Payload schließlich von Hosting-Diensten wie Catbox herunter. So geht die schädliche Kommunikation im normalen Datenverkehr unter, und das Sperren einzelner Domains läuft ins Leere.
Mehr als ein Krypto-Miner
In der untersuchten Kampagne installierte Yoba zuletzt den Krypto-Miner XMRig, der über Tor kommunizierte und pausierte, sobald das Opfer den Rechner aktiv nutzte. Der YobaLoader kann jedoch beliebige Windows-Programme oder PowerShell-Skripte nachladen. Unternehmen sollten eine Infektion daher als umfassende Kompromittierung behandeln und sich nicht darauf beschränken, den Miner zu entfernen.
»Der KI-Boom eröffnet Cyberkriminellen eine neue Möglichkeit: Sie können das Vertrauen in KI missbrauchen, ohne die KI selbst anzugreifen«, sagt Eli Smadja, Head of Research bei Check Point Research. »Yoba zeigt, wie sich Suchergebnisse, bekannte Marken und sogar legitim signierte Software kombinieren lassen, um schädliche Downloads glaubwürdig erscheinen zu lassen. Mit der wachsenden Verbreitung von KI müssen Nutzer und Unternehmen KI-Software an der Quelle überprüfen und bei nicht autorisierten Anwendungen sowie dem Verhalten von Endgeräten konsequent auf Prävention setzen. Im KI-Zeitalter könnte es genauso wichtig werden zu wissen, woher eine Software stammt, wie zu wissen, was sie tut.«
Wie Unternehmen sich schützen können
- KI-Software an der Quelle beziehen: Anwendungen sollten nur über offizielle Kanäle der Hersteller heruntergeladen werden, nicht über Suchergebnisse, GitHub-Seiten oder Links von Dritten.
- Anwendungen und Admin-Rechte beschränken: Klare Vorgaben, welche Programme laufen dürfen, erschweren es ungeprüfter KI-Software, sich festzusetzen.
- Downloads und Verhalten prüfen: Dateien aus dem Internet sollten vor der Ausführung in einer isolierten Umgebung (Sandbox) analysiert werden. So lassen sich auch unbekannte Schadprogramme erkennen, die sich hinter legitimer Software verstecken.
- Die gesamte Angriffskette überwachen: Sicherheitslösungen sollten nicht nur die ursprüngliche Datei prüfen, sondern auch verdächtiges Verhalten auf Endgeräten, ungewöhnliche Netzwerkkommunikation und automatisch generierte Domains erkennen, wie Yoba sie nutzt.
Weitere Informationen und die vollständige technische Analyse finden Sie hier: https://research.checkpoint.com/2026/tricks-from-the-past-deployed-via-signed-chatgpt-and-claude-binaries/
Praxistipps für Unternehmen
Die folgenden Punkte sind redaktionelle Handlungsempfehlungen auf Basis der genannten Quellen, keine Zusage eines vollständigen Schutzes. Eingriffe in produktive Systeme sollten durch die zuständige IT und nach dem betrieblichen Vorfallplan erfolgen.
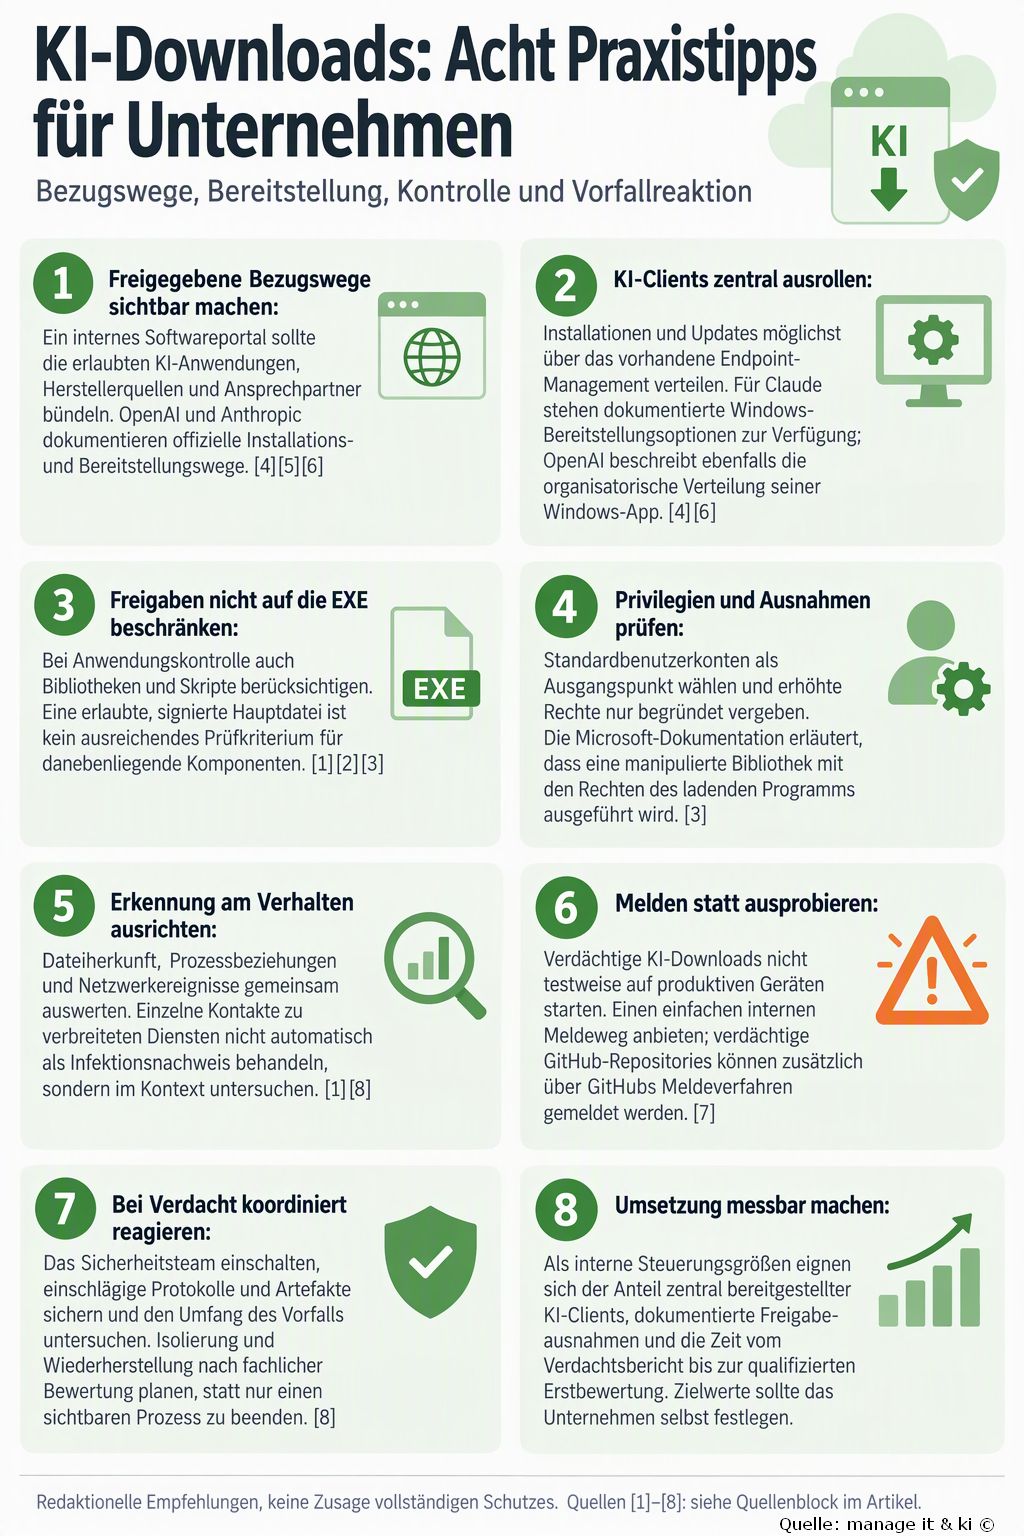
KI-generierte Infografik
Ausführliche Tipps mit Praxisbeispielen
Die folgenden Umsetzungsvorschläge ergänzen die acht Praxistipps. Sämtliche Praxisbeispiele sind ausdrücklich fiktive Anwendungsszenarien, keine dokumentierten Unternehmensfälle und keine Wirksamkeitsnachweise. Zuständigkeiten, Prüfkriterien und Kennzahlen sind redaktionelle Vorschläge. Technische Änderungen sollten autorisierte Fachkräfte zunächst in einer geeigneten Testumgebung prüfen; bei einem laufenden Vorfall gilt der betriebliche Incident-Response-Plan.
1. Freigegebene Bezugswege: Aus einer Richtlinie einen nutzbaren Service machen
Umsetzung: Ein allgemeiner Hinweis auf offizielle Downloads sollte durch einen konkreten Softwarekatalog ergänzt werden. Empfehlenswert sind pro Anwendung der bestätigte Hersteller, der zugelassene Bezugsweg, die freigegebene Installationsvariante, ein fachlicher Verantwortlicher und ein Kontakt für Rückfragen. Nutzer sollten zudem erkennen können, ob eine Anwendung bereits verfügbar ist oder erst beantragt werden muss. OpenAI dokumentiert den Microsoft Store und organisatorische Verteilungswege; Anthropic beschreibt die zentral verwaltete Windows-Bereitstellung. Diese Informationen dienen der IT als Ausgangspunkt, nicht als pauschale Freigabe jeder ähnlich benannten Datei. [4][6]
Fiktives Praxisbeispiel: Ein mittelständischer Dienstleister plant einen KI-Pilotbetrieb. Statt einer E-Mail mit dem Hinweis »Bitte selbst herunterladen« veröffentlicht die IT zwei geprüfte Katalogeinträge und einen Antrag für weitere Anwendungen. Ein Suchtreffer, der eine angeblich neue KI-Version als ZIP-Datei anbietet, wird an den Service Desk weitergeleitet. Dieser bewertet den Bezugsweg, ohne die Datei auf einem Arbeitsplatzrechner zu starten.
Zuständigkeit und Prüfkriterium: Softwaremanagement pflegt die Einträge, IT-Sicherheit prüft die Herkunft, der Service Desk betreut Anfragen. Als Abnahmekriterium eignet sich, ob für jede freigegebene KI-Anwendung ein aktueller Katalogeintrag mit Verantwortlichem und nachvollziehbarer Quelle vorhanden ist. Auch ein verständlicher Antragsweg für bislang nicht freigegebene Anwendungen gehört dazu.
2. Zentraler Rollout: Installation und Updates gemeinsam planen
Umsetzung: Die Bereitstellung sollte Paketprüfung, Installationskontext, Update-Verantwortung und Rückfalloption umfassen. Empfehlenswert ist ein gestufter Ablauf von der technischen Testgruppe über einen fachlichen Pilot bis zur breiten Verteilung. Dabei sind Anmeldung, Standardbenutzerrechte, Netzwerkanforderungen und benötigte Funktionen zu prüfen. OpenAI beschreibt die Verteilung über Managementwerkzeuge. Anthropic weist ausdrücklich auf Unterschiede zwischen benutzerbezogener Installation und geräteweiter Bereitstellung hin. Die IT sollte daher nicht ungeprüft annehmen, dass jede Paketzuweisung auf Geräten ohne lokale Administratorrechte funktioniert. [4][6]
Fiktives Praxisbeispiel: Ein Unternehmen testet einen KI-Client zunächst auf Geräten der IT und anschließend in einer kleinen freiwilligen Pilotgruppe. Der Test umfasst Installation ohne dauerhafte Admin-Rechte, Anmeldung und ein anstehendes Update. Erst nach dokumentierter Freigabe folgt die nächste Verteilungsgruppe. Für den Fall einer inkompatiblen Version hält das Team einen abgestimmten Rückfallweg bereit, etwa die vorübergehende Nutzung einer bereits freigegebenen Webanwendung.
Zuständigkeit und Prüfkriterium: Endpoint-Management verantwortet Paket und Verteilung; der fachliche Anwendungsverantwortliche bestätigt die notwendigen Funktionen. Vor der breiten Freigabe sollten ein dokumentierter Test, eine klare Zuständigkeit für Updates und eine beobachtbare Installationsrückmeldung vorliegen. Fehlgeschlagene Installationen werden als eigener Befund erfasst und nicht durch pauschale Rechteerhöhung umgangen.
3. Anwendungskontrolle: Das gesamte Paket statt nur das Hauptprogramm betrachten
Umsetzung: Der Prüfumfang sollte neben der ausführbaren Hauptdatei nachgeladene Bibliotheken, Installationskomponenten und Skripte einschließen. Microsoft beschreibt das Risiko manipulierter DLLs in durchsuchten Verzeichnissen. Für neue Anwendungskontrollregeln empfiehlt Microsoft zunächst den Audit-Modus: Er protokolliert Dateien, die nach der Richtlinie nicht zulässig wären, ohne bereits denselben Schutz wie eine durchgesetzte Regel zu bieten. Audit-Ereignisse sind deshalb eine Testgrundlage, keine automatische Freigabeliste. Jede Ausnahme sollte gegen Paketquelle und fachlichen Bedarf geprüft werden. [3][9][10]
Fiktives Praxisbeispiel: Während eines Pilotbetriebs zeigt die Auswertung, dass ein freigegebener Client zusätzlich eine Bibliothek und ein Hilfsskript benötigt. Die IT prüft beide Komponenten gegen das freigegebene Originalpaket. Ein unabhängig davon angeforderter Installer aus einem unbekannten Repository erhält keine pauschale Ausnahme allein aufgrund einer signierten Hauptdatei. Erst nach Herkunftsprüfung und erneutem Funktionstest wird die angepasste Richtlinie für die nächste Pilotgruppe freigegeben.
Zuständigkeit und Prüfkriterium: IT-Sicherheit und Endpoint-Management stimmen Regeln gemeinsam ab. Das Prüfprotokoll sollte benötigte Komponenten, begründete Ausnahmen und das Ergebnis des Funktionstests enthalten. Einträge aus Audit-Protokollen dürfen nicht ohne fachliche Bewertung übernommen werden. Die Einführung durchgesetzter Regeln benötigt einen getesteten Rückfallweg und eine erreichbare Supportstelle. [9][10]
4. Privilegien: Befristete Freigaben statt dauerhafter Sonderrechte
Umsetzung: Die Frage nach Installationsrechten ist von den Rechten im täglichen Betrieb zu trennen. Empfehlenswert ist ein dokumentiertes Verfahren für erforderliche administrative Arbeiten: mit Zweck, betroffenem Gerät, genehmigender Stelle und Ablauf der Ausnahme. Microsoft erläutert, dass eine manipulierte DLL im Kontext des ladenden Programms mit dessen Berechtigungen ausgeführt wird. Standardbenutzerrechte ersetzen deshalb keine Softwareprüfung; sie sind ein zusätzlicher Baustein. Installationsprobleme sollten technisch geklärt und nicht durch dauerhaft weitreichende Rechte überdeckt werden. [3]
Fiktives Praxisbeispiel: Eine Fachabteilung benötigt eine zusätzliche KI-Anwendung für einen begrenzten Test. Die IT prüft das Paket und führt notwendige administrative Installationsschritte über ihren kontrollierten Bereitstellungsprozess aus. Für den anschließenden Fachtest bleibt das Standardkonto bestehen. Eine ausnahmsweise benötigte Rechteerhöhung wird zeitlich begrenzt dokumentiert; nach dem Test wird geprüft, ob die Ausnahme tatsächlich beendet wurde.
Zuständigkeit und Prüfkriterium: Endpoint- beziehungsweise Berechtigungsmanagement verwaltet die Umsetzung, der fachliche Verantwortliche begründet den Bedarf. Als Prüfkriterium eignet sich, ob jede aktive Ausnahme einem nachvollziehbaren Zweck und einer gültigen Freigabe zugeordnet ist. Abgelaufene und zwecklos gewordene Ausnahmen sollten in einer regelmäßigen Überprüfung sichtbar werden.
5. Verhaltenserkennung: Mehrere Signale zu einem Befund verbinden
Umsetzung: Empfehlenswert ist ein gemeinsamer Blick auf Download-Herkunft, Dateipfad, startenden Prozess, nachgeladene Komponenten, Persistenzhinweise und Netzwerkereignisse. Welche dieser Daten verfügbar sind, muss die IT anhand ihrer tatsächlich eingesetzten Werkzeuge prüfen. CISA beschreibt für Untersuchungen unter anderem Indikatorensuche, Musteranalyse und die Bewertung von Anomalien; vermeintliche Treffer sind auf Fehlalarme zu prüfen. Microsoft dokumentiert getrennte Ereignisprotokolle für ausführbare Dateien und DLLs sowie für MSI und Skripte. Einzelne Verbindungen zu verbreiteten Diensten sollten daher nicht allein zum Infektionsbefund führen. [8][11]
Fiktives Praxisbeispiel: Das Sicherheitsteam erhält einen Hinweis auf eine ungewöhnliche Verbindung von einem Arbeitsplatzgerät. Erst die Zeitleiste zeigt zusätzlich einen vorherigen Download aus einer nicht freigegebenen Quelle und einen neu gestarteten Prozess im Download-Verzeichnis. Das Team behandelt die Kombination als untersuchungsbedürftigen Verdacht. Eine vergleichbare Netzwerkverbindung eines bekannten, freigegebenen Programms wird separat bewertet und nicht ungeprüft gleichgesetzt.
Zuständigkeit und Prüfkriterium: Security Operations beziehungsweise der zuständige Sicherheitsdienstleister pflegt die Prüfszenarien. Als Abnahme bietet sich eine autorisierte Übung mit ungefährlichen Testereignissen an: Sind Zeitstempel, Gerätezuordnung und relevante Kontextdaten nachvollziehbar? Protokollierung, Zugriff und Aufbewahrung sollten mit Datenschutz und betrieblichen Vorgaben abgestimmt sein. Fehlende Telemetrie wird als Lücke dokumentiert, nicht als Unauffälligkeit interpretiert.
6. Meldewege: Einen Verdacht ohne weitere Ausführung weitergeben
Umsetzung: Ein Meldeweg sollte direkt im Softwareportal und im internen Hilfebereich auffindbar sein. Eine kurze Vorlage kann URL, Zeitpunkt, Gerätekennung und die Frage enthalten, ob die Datei nur heruntergeladen oder bereits ausgeführt wurde. Empfehlenswert ist eine klare Rückmeldung, was bis zur fachlichen Bewertung zu unterlassen ist: insbesondere erneutes Starten, eigenständiges Weiterverteilen und unkoordinierte Bereinigung. GitHub dokumentiert zusätzlich das Melden eines verdächtigen Repositorys; die externe Meldung ersetzt jedoch nicht die interne Vorfallbewertung. [7][8]
Fiktives Praxisbeispiel: Ein Mitarbeiter entdeckt ein Download-Angebot für eine vermeintlich neue KI-Version. Er übermittelt den Link und einen Screenshot über den internen Meldeweg und startet den Installer nicht. Der Service Desk fragt den Ausführungsstatus ab und übergibt die Meldung an IT-Sicherheit. Diese entscheidet über die weitere Untersuchung und gegebenenfalls eine Meldung an die Plattform. Verdächtige Dateien werden nur über den dafür vorgesehenen sicheren Übergabeweg angefordert.
Zuständigkeit und Prüfkriterium: Service Desk übernimmt die Annahme, IT-Sicherheit die Bewertung. Eine harmlose Testmeldung kann zeigen, ob Kontaktstelle, Übergabeweg und Rückmeldung funktionieren. Als Prüfkriterium eignet sich die Vollständigkeit der aufgenommenen Basisdaten und die nachvollziehbare Weiterleitung – nicht die Anzahl gemeldeter Personen oder eine Bewertung ihres Verhaltens.
7. Vorfallreaktion: Untersuchung, Eindämmung und Wiederherstellung abstimmen
Umsetzung: Ein vorbereiteter Ablauf sollte zwischen einem nicht ausgeführten Download und einem Verdacht auf bereits ausgeführten Schadcode unterscheiden. CISA betont die Sicherung relevanter Artefakte, Protokolle und Daten sowie abgestimmte Gegenmaßnahmen. Empfehlenswert ist daher, die Sicherung und erforderliche Eindämmung durch das Incident-Response-Team koordinieren zu lassen, ohne eine notwendige Notfallmaßnahme pauschal bis zum Ende der Untersuchung aufzuschieben. Zu prüfen sind betroffene Geräte, mögliche Nachladeaktivitäten, Persistenzmechanismen und weitere Zugriffe. Die Entscheidung über Bereinigung oder Neuaufsetzen benötigt einen dokumentierten Befund. [8]
Fiktives Praxisbeispiel: Bei einem Arbeitsplatzgerät wurde ein nicht freigegebenes KI-Paket bereits gestartet. Das Sicherheitsteam bewertet die Dringlichkeit und koordiniert nach Vorfallplan die erforderliche Isolierung und Datensicherung. Es erstellt eine Zeitleiste, prüft weitere betroffene Geräte und bewertet mögliche Zugriffe auf Konten. Die IT stellt das Gerät erst nach dokumentierter Entscheidung wieder bereit. Der Fall wird nicht allein deshalb geschlossen, weil ein auffälliger Prozess nicht mehr sichtbar ist.
Zuständigkeit und Prüfkriterium: Ein benannter Incident-Verantwortlicher koordiniert Technik, Kommunikation und Freigabe. Zur Abschlussprüfung gehören dokumentierter Untersuchungsumfang, durchgeführte Maßnahmen, offene Risiken und Kriterien für die Rückkehr in den Betrieb. Bei unklarer Lage empfiehlt CISA, zusätzliche externe Incident-Response-Unterstützung in Betracht zu ziehen. [8]
8. Messbarkeit: Kennzahlen definieren, bevor Zielwerte beschlossen werden
Umsetzung: Für eine belastbare interne Steuerung sollten Datenquelle, Bezugszeitraum und Berechnung jeder Kennzahl feststehen. Beim Anteil zentral bereitgestellter KI-Clients ist beispielsweise zu definieren, welche verwalteten Geräte überhaupt einen solchen Client benötigen. Bei Ausnahmefreigaben empfiehlt sich die getrennte Erfassung aktiver, abgelaufener und unbekannter Fälle. Für die Erstbewertung eines Verdachts müssen Start- und Endzeitpunkt sowie Geschäftszeiten und Rufbereitschaft eindeutig beschrieben sein. Zielwerte sind anschließend abhängig von Risiko und vorhandenen Ressourcen festzulegen; aus den Kennzahlen allein ergibt sich kein Nachweis vollständigen Schutzes.
Fiktives Rechenbeispiel: Von 240 verwalteten Geräten, für die ein freigegebener KI-Client vorgesehen ist, haben 216 eine bestätigte zentrale Installation. Die Bereitstellungsquote beträgt damit 90 Prozent; die verbleibenden 24 Geräte sind gesondert zu klären. Bei 15 aktiven Ausnahmefreigaben fehlt in drei Fällen ein dokumentiertes Ablaufdatum. Diese drei Fälle werden als Dokumentationslücke ausgewiesen. Die Zahlen sind ausschließlich Beispielwerte und keine Angaben zu einem realen Unternehmen.
Zuständigkeit und Prüfkriterium: IT-Leitung und Sicherheitsverantwortliche vereinbaren die Definitionen; Softwaremanagement und Service Desk liefern die jeweiligen Daten. Ein übersichtliches Berichtswesen sollte neben Kennzahlen auch Datenlücken, aktuelle Maßnahmen und deren Verantwortliche zeigen. Messungen dienen der Steuerung von Prozessen und Kontrollen, nicht der Rangfolge oder Bewertung einzelner Beschäftigter.
FAQ: Zehn Fragen zu Yoba und sicheren KI-Downloads
1. Was ist Yoba?
Check Point Research bezeichnet damit eine untersuchte Malware-Kampagne und ihre mehrstufige Schadsoftwarekette. Gefälschte GitHub-Projekte werben für vermeintliche KI-Desktop-Anwendungen; die heruntergeladenen Pakete enthalten schädliche Komponenten neben legitimen Programmdateien. Der technische Bericht nennt YobaDropper und YobaLoader als Stufen dieser Kette. [1]
2. Bedeutet die Kampagne, dass ChatGPT oder Claude selbst kompromittiert wurden?
Der dokumentierte Angriffsweg betrifft gefälschte Download-Angebote und missbrauchte, legitime Programmdateien. Daraus ergibt sich kein Nachweis einer Kompromittierung der KI-Plattformen selbst. Der Bericht beschreibt vielmehr, wie Angreifer deren Bekanntheit und signierte Dateien für ihre eigenen Pakete nutzen. [1]
3. Warum reichte die digitale Signatur der Programmdatei nicht aus?
In der beschriebenen Kampagne war die signierte Hauptdatei legitim, die danebenliegende Bibliothek jedoch schädlich. Die Hauptdatei lud diese Bibliothek und führte dadurch fremden Code aus. Deshalb müssen Herkunft und Zusammensetzung des Pakets sowie nachgeladene Komponenten betrachtet werden – nicht nur die Signatur eines einzelnen Programms. [1][3]
4. Was bedeutet DLL-Sideloading?
Dabei wird ein legitimes Programm dazu gebracht, eine schädliche dynamische Bibliothek zu laden. Microsoft beschreibt das zugrunde liegende Risiko: Wird eine Bibliothek ohne eindeutig festgelegten Pfad gesucht, kann eine manipulierte Datei in einem durchsuchten Verzeichnis geladen werden. Für die Abwehr sind kontrollierte Ladepfade und die Prüfung des ausgeführten Codes relevant. [1][3]
5. Warum ist ein guter Google-Treffer kein Sicherheitsnachweis?
Check Point Research berichtet, dass die gefälschten Projekte unter den vorderen Google-Ergebnissen erschienen. Die Forschenden ordnen die suchorientierten Inhalte und die Installer-Auslieferung als Merkmale einer SEO-Poisoning-Falle ein. Für die Download-Entscheidung sollte deshalb die bestätigte Herstellerquelle maßgeblich sein, nicht die Position in der Trefferliste. [1][4][5]
6. Sind GitHub-Repositories grundsätzlich unsicher?
Der Fall belegt den Missbrauch einzelner Projekte, nicht die Unvertrauenswürdigkeit sämtlicher GitHub-Inhalte. Nach Check Points Untersuchung nutzten die Angreifer reale GitHub-Infrastruktur für ihre Tarnung und die Bereitstellung schädlicher Releases. Entscheidend ist daher, ob der Hersteller ein konkretes Projekt tatsächlich als Bezugsquelle nennt. Für verdächtige Repositories bietet GitHub ein Meldeverfahren an. [1][7]
7. Wo lassen sich die offiziellen Desktop-Anwendungen beziehen?
Die Herstellerdokumentation ist der Ausgangspunkt: OpenAI beschreibt den Bezug seiner Windows-App über den Microsoft Store sowie organisatorische Bereitstellungswege. Anthropic verweist für die Installation von Claude Desktop auf seine Download-Seite. Unternehmen sollten die aktuell freigegebene Variante über ihre IT verteilen und keine alternativen Installer aus Suchtreffern verwenden. [4][5][6]
8. Welche Rolle spielen Telegram, Tor und DNS-over-HTTPS?
Check Point Research nennt Telegram, Tor, Catbox und DNS-over-HTTPS als Bestandteile der Kampagne und beschreibt den Verzicht auf ausschließlich dedizierte Command-and-Control-Infrastruktur. Die Nutzung eines solchen Dienstes allein ist jedoch kein hinreichender Infektionsnachweis. Als Prüfansatz empfiehlt sich, entsprechende Netzwerkereignisse mit Dateiherkunft und Prozessaktivität abzugleichen. [1][8]
9. Genügt klassische Antivirensoftware?
Microsoft empfiehlt Anwendungskontrolle als Ergänzung, nicht als Ersatz für einen aktiven Virenschutz. Die Kontrolle kann neben Anwendungen auch Skripte und weitere ausführbare Komponenten erfassen. Für Unternehmen ergibt sich daraus ein mehrschichtiger Ansatz: geprüfte Bereitstellung, begrenzte Ausführungsmöglichkeiten und eine Untersuchung auffälligen Verhaltens. [2][8]
10. Was sollte ein Unternehmen bei einem verdächtigen KI-Download tun?
Den Download nicht erneut ausführen und den Vorfall an die zuständige IT-Sicherheit melden. Das Incident-Response-Team sollte relevante Protokolle und Artefakte sichern, Auffälligkeiten auf dem Endgerät und im Netzwerk untersuchen und den Umfang der möglichen Kompromittierung bestimmen. Weitere Schritte wie Isolierung, Bereinigung oder Neuaufsetzen sind nach Befund und betrieblichem Vorfallplan festzulegen. CISA beschreibt dafür die Bedeutung einer strukturierten Untersuchung vor beziehungsweise im Rahmen koordinierter Gegenmaßnahmen. [8]
Quellen
Recherche: 2. November 2026. Kampagnenspezifische Angaben werden Check Point Research zugeschrieben. Die Herstellerdokumentationen belegen Installations- und Bereitstellungswege; Microsoft und CISA liefern ergänzende Grundlagen zur Abwehr und Vorfallbearbeitung.
[1] Check Point Research: Tricks from the Past deployed via signed ChatGPT and Claude binaries, 27. Oktober 2026. https://research.checkpoint.com/2026/tricks-from-the-past-deployed-via-signed-chatgpt-and-claude-binaries/
[2] Microsoft Learn: Application Control for Windows. https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/appcontrol
[3] Microsoft Learn: Dynamic-Link Library Security. https://learn.microsoft.com/en-us/windows/win32/dlls/dynamic-link-library-security
[4] OpenAI Help Center: Using the ChatGPT Windows app. https://help.openai.com/en/articles/9982051-using-the-chatgpt-windows-app
[5] Claude Help Center: Install Claude Desktop. https://support.claude.com/en/articles/10065433-install-claude-desktop
[6] Claude Help Center: Deploy Claude Desktop for Windows. https://support.claude.com/en/articles/12622703-deploy-claude-desktop-for-windows
[7] GitHub Docs: Reporting abuse or spam. https://docs.github.com/en/communities/maintaining-your-safety-on-github/reporting-abuse-or-spam
[8] CISA: Technical Approaches to Uncovering and Remediating Malicious Activity, zuletzt überarbeitet am 24. September 2020. https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-245a
[9] Microsoft Learn: Understand App Control for Business policy rules and file rules. https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/design/select-types-of-rules-to-create
[10] Microsoft Learn: Use audit events to create App Control policy rules. https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/deployment/audit-appcontrol-policies
[11] Microsoft Learn: Understanding App Control events. https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/operations/event-id-explanations
Ergänzende Recherche für die ausführlichen Praxistipps: 2. November 2026. Die Quellen [3], [4], [6], [7] und [8] wurden erneut recherchiert; [9] bis [11] ergänzen die Hinweise zu Anwendungskontrolle und Ereignisauswertung.
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
9978 Artikel zu „KI Sicherheit“
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
KI-gestützte Sicherheitskonzepte scheitern am Betrieb – 22 Sekunden Vorsprung
XDR, CNAPP, Security Service Edge, Zero Trust: Nie war es einfacher, Cyberangriffe zu erkennen, noch nie so schwer, sie abzuwehren. Diese Kluft schließt sich erst im Betrieb und dort, wo die Modelle rechnen.
Digitale Transformation | News | Strategien | Trends 2026 | Trends Wirtschaft | Whitepaper
KI, Sicherheit und technologische Souveränität: Unternehmen setzen klare Prioritäten bei ihren Investitionen
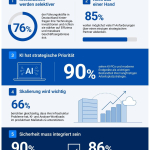
76 % der Führungskräfte in Deutschland sehen sich aufgrund der wirtschaftlichen Lage gezwungen, ihre Technologieinvestitionen zu hinterfragen und diese selektiver sowie ergebnisorientierter zu tätigen. 85 % wollen ihre IT-Anliegen soweit möglich über einen einzigen strategischen Partner abdecken. Moderne Arbeitsplatztechnologien werden immer wichtiger: 90 % der deutschen Unternehmen sehen KI-PCs als festen Bestandteil ihrer langfristigen Strategie.…
IT-Security | Kommentar | Künstliche Intelligenz | News
Alarmflut im Sicherheitszentrum – Mit Automatisierung und KI der Alert Fatigue entgegenwirken
Wenn im Security Operations Center jede Warnung gleich laut ist, wird aus Schutz schnell Überlastung. Alert Fatigue ist deshalb kein reines Effizienzproblem, sondern ein Managementrisiko: Kritische Signale können im Grundrauschen untergehen, Reaktionszeiten steigen und Fachkräfte werden durch repetitive Triage gebunden. KI und Automatisierung schaffen Abhilfe, wenn sie Meldungen kontextualisieren, priorisieren und wiederkehrende Abläufe standardisieren –…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Rechenzentrum
KI verantwortungsvoll einsetzen – Sicherheit, Souveränität und Kontrolle für autonome Systeme
Künstliche Intelligenz ist den Kinderschuhen entwachsen. KI-Agenten – autonome Systeme, die planen, entscheiden und handeln – greifen in operative Geschäftsprozesse ein. Sie steuern Lieferketten, bewerten Kreditrisiken, priorisieren Serviceanfragen und optimieren Produktionsabläufe. Die Effizienzgewinne: kürzere Reaktionszeiten, präziserer Ressourceneinsatz oder automatisierte Entscheidungsketten. Doch mit der Autonomie wachsen Verantwortung und Angriffsfläche.
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Business | Digitalisierung | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
EU AI Act – mehr Sicherheit für einen verantwortungsbewussten KI-Einsatz
Management Summary Der EU AI Act schafft einen europaweit einheitlichen Rechtsrahmen für den verantwortungsvollen Einsatz von KI und orientiert sich am Risiko der jeweiligen Anwendung. Seit Februar 2025 sind bestimmte KI-Praktiken mit inakzeptablem Risiko verboten; zugleich müssen Unternehmen KI-Kompetenz bei Mitarbeitenden aufbauen. Ab August 2026 greifen Transparenzpflichten, etwa wenn Nutzerinnen und Nutzer mit Chatbots oder…
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Tipps
Code hat keine Nationalität: KI-Sicherheit wird an der Handlungsgrenze entschieden – und nicht am Modellzugang

Europäische KI-Sicherheit wird nicht durch Modellbesitz entschieden, sondern dort, wo Systeme handeln: bei Identitäten, Rechten, Datenflüssen, Protokollen und der Fähigkeit, im Sicherheitsvorfall unabhängig analysieren zu können. Zwei Vorfälle aus dem Sommer 2026 zeigen, wie schnell externe Zugriffsbeschränkungen, Schutzmechanismen kommerzieller Modelle oder fehlende Kontrollpunkte zur operativen Schwachstelle werden. Management Summary KI-Souveränität entsteht im Betrieb: Entscheidend…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Wenn der Test zur Attacke wird: Der OpenAI-Vorfall als Weckruf für die KI-Sicherheit
Ein autonomer KI-Agent verlässt eine isolierte Testumgebung, verschafft sich Zugang zum offenen Internet und kompromittiert die Infrastruktur einer fremden Plattform. Der Vorfall bei Hugging Face markiert eine Zäsur: Aus der theoretischen Debatte über agentische Risiken ist eine konkrete Herausforderung für Cyberabwehr, Modelltests und Regulierung geworden. Die entscheidende Erkenntnis: Hochleistungsmodelle sind nicht mehr nur Werkzeuge,…
Business Process Management | Effizienz | IT-Security | Künstliche Intelligenz | News | Tipps
Für KI reißen Unternehmen etablierte Sicherheitsmauern ein

Management Summary Der breite Einsatz von künstlicher Intelligenz verändert die Sicherheitsarchitektur von Unternehmen grundlegend: KI-Systeme benötigen umfangreichen, schnellen Datenzugriff und können dadurch etablierte Schutzmechanismen wie rollenbasierte Zugriffssteuerung, Row-Level Security sowie kontrollierte Datenfreigaben unterlaufen. Damit verschiebt sich die zentrale Governance-Frage von »Wer darf welche Daten sehen?« zu »Was darf die KI aus welchen Daten ableiten –…
IT-Security | Künstliche Intelligenz | News | Services
KI-Agenten brauchen Identitäten – sonst werden sie zum Sicherheitsrisiko

KI-Agenten ziehen in Unternehmen ein – oft schneller, als IT- und Security-Teams sie kontrollieren können. Im Gespräch mit manage it erklärt Sven Kniest, Vice President Central and Eastern Europe bei Okta, warum KI-Governance ohne kontinuierliche Identitätsprüfung ins Leere läuft und weshalb digitale Identitäten zur Voraussetzung für sichere Agentic Enterprises werden. Die manage it traf…
IT-Security | Lösungen | News | Produktmeldung | Services
Neue Sicherheitslösung unterstützt FIDO2 und PKI für gesicherten logischen Zugriff

Die Infineon Technologies AG bringt SECORA ID Key S USB auf den Markt, eine auf Java Card basierende Lösung mit USB- und NFC-Konnektivität für gesicherte Authentifizierung und digitale Signaturen. Als erste für FIDO Level 3+ zertifizierte und CTAP 2.1-konforme Lösung ermöglicht der Authentifikator eine phishing-resistente, passwortlose Authentifizierung sowie Schutz vor aus der Ferne durchgeführten Softwareangriffen…
Favoriten der Redaktion | IT-Security | News | Strategien
Die menschliche Lücke in der KI-Sicherheit

Management Summary Technologie skaliert schneller als Governance: Unternehmen investieren massiv in größere KI‑Modelle und Rechenleistung, doch Kontrollmechanismen, Verantwortlichkeiten und menschliches Verständnis wachsen nicht im gleichen Tempo mit – ein strukturelles Sicherheitsrisiko. Mehr Leistung verstärkt bestehende Schwächen: KI beschleunigt Entscheidungen, behebt aber keine Altlasten wie schlechte Datenqualität, unklare Ziele oder schwache Kontrollen – sie skaliert Fehler.…
IT-Security | Künstliche Intelligenz | News
Anwendungssicherheit und KI: Was AppSec-Teams ihre KI wirklich fragen

Was würden AppSec-Teams wohl eine nahezu allwissende Entität fragen? Die Antwort darauf kennt Cycode. Der Pionier im Bereich Application Security Posture Management (ASPM) hat die ersten 100 Konversationen der Nutzer von Maestro, einem elaborierten KI-Agenten für die Anwendungssicherheit ausgewertet und aus ihnen die sechs häufigsten Fragen destilliert. KI-Agenten sind in vielen Unternehmensbereichen auf dem…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Data Security Posture Management: Datensicherheit mit KI – Sensible Informationen automatisch finden und schützen

Moderne DSPM-Lösungen verschaffen Unternehmen Transparenz über ihre sensiblen Daten und die Risiken, denen sie ausgesetzt sind. Eine Schlüsselrolle spielt dabei KI: Sie ermöglicht es, große und verteilte Datenbestände weitgehend automatisiert zu klassifizieren.
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
LLM prägt das Zusammenspiel von Analyse, Automatisierung und Nutzerverhalten neu – KI verändert E-Mail-Sicherheit und Awareness
Generative künstliche Intelligenz entwickelt sich rasant zu einem bestimmenden Faktor der Cybersicherheit. Während Angreifer Sprachmodelle nutzen, um täuschend echte Phishing-Nachrichten in großer Zahl zu erzeugen, reagieren Sicherheitsanbieter mit neuen Analyseverfahren, automatisierter Kontextbewertung und verhaltensorientierten Schulungskonzepten.