KI-Agenten sind nicht automatisch ein neues Sicherheitsproblem – entscheidend ist, in wessen Auftrag sie handeln. Wer einen Agenten nur als Verlängerung eines Nutzers einsetzt, vergibt keine zusätzlichen Rechte. Autonome Agenten dagegen gehören wie Mitarbeitende in Einstellung, Berechtigungsprüfung und Offboarding. Unternehmen haben die dafür nötigen Prozesse längst – sie müssen sie nur konsequent anwenden.
Management Summary
- Unterscheiden statt pauschalisieren: Ein Agent, der direkt für einen Nutzer arbeitet, erbt dessen Rechte und darf sie nie überschreiten. Nur autonome Agenten brauchen eine eigene Identität.
- Zahlen ohne Kontext täuschen: Das Verhältnis von NHIs zu Menschen von 50:1 sagt wenig über das Risiko. Entscheidend sind Zweck, Berechtigungen und Verantwortlichkeit je Agent.
- Das Problem ist nicht neu: Service-Konten, API-Schlüssel und OAuth-Token sind seit Jahren oft unbeaufsichtigt. KI-Agenten verschärfen die Lage nur.
- Verzeichnisdienste reichen nicht: Ohne Angaben zu Identität, Besitzer und Rechten eines Agenten sind sie kein belastbares System of Record mehr.
- Bewährte Prozesse nutzen: Jeder Agent erhält einen verantwortlichen Besitzer, klar definierte Rechte und eine feste Lebensdauer – inklusive Zugriffsentzug am Ende.
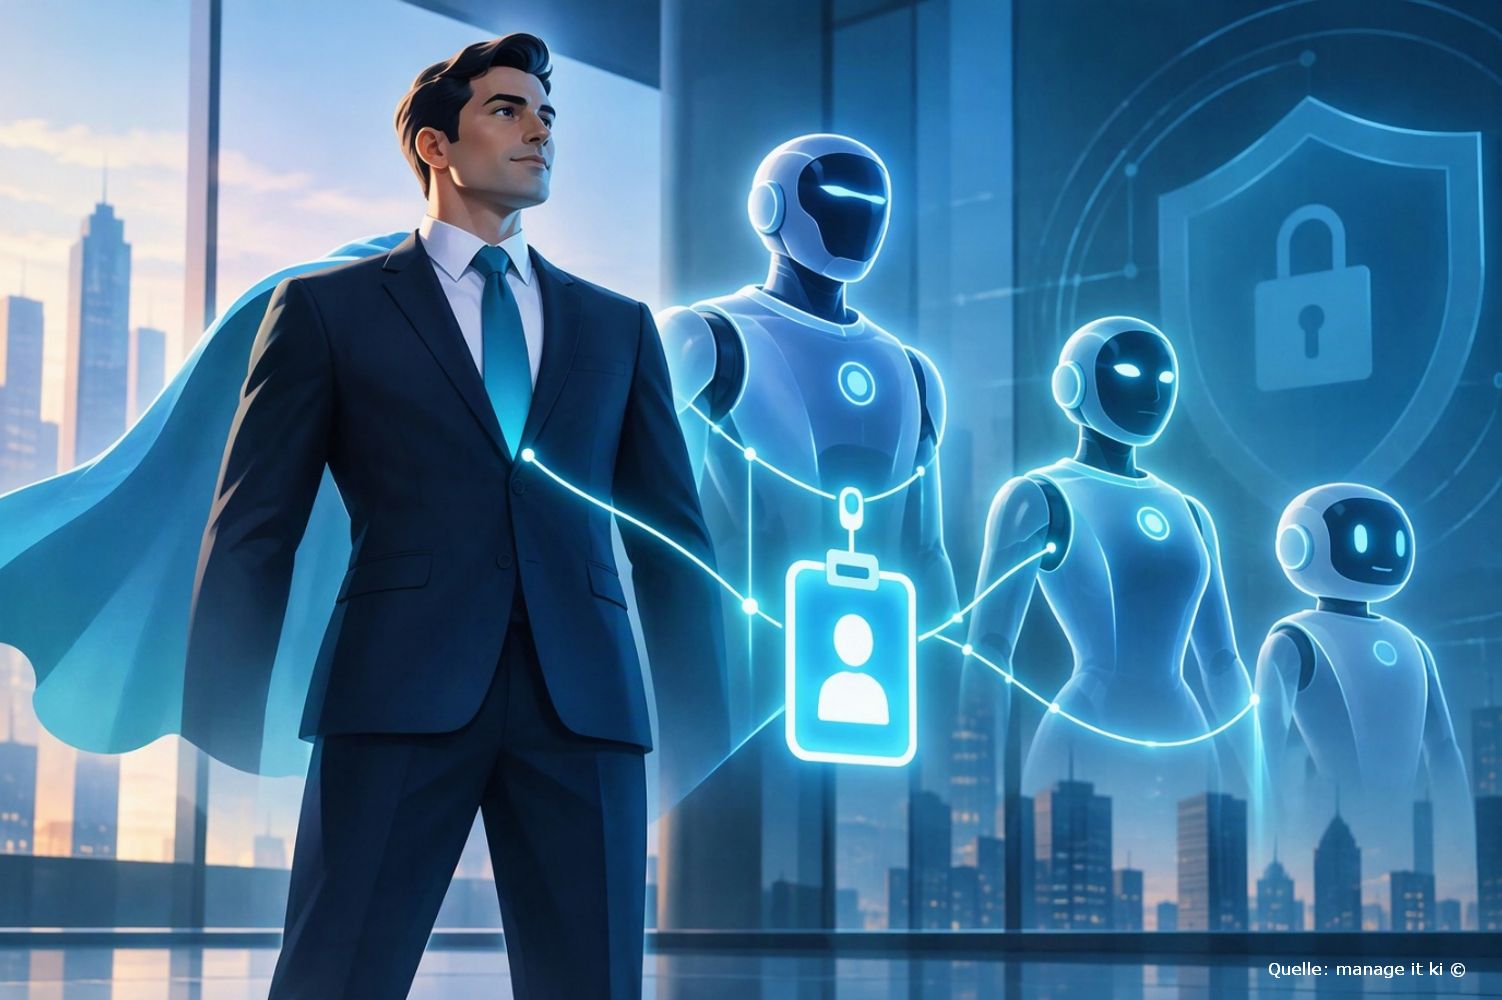
Illustration Absmeier foto ki
Die »super-menschliche« Belegschaft: Wie Identity Governance zur neuen Wachstumsstrategie für KI wird
Ein Mitarbeiter mit einem KI-Assistenten erhält faktisch eine Superkraft. Er bearbeitet Informationen schneller, fähiger und genauer als jemals zuvor. Trotzdem steckt im Anzug von Superman immer noch ein Mensch. Das übersieht man leicht in einer Zeit, in der jede nicht-menschliche Identität (NHI) im Netzwerk zählt, auch jeder KI-Agent. Schlagzeilen warnen ständig vor einer NHI-Krise: »NHIs übertreffen die Zahl menschlicher Nutzer im durchschnittlichen Netzwerk mittlerweile im Verhältnis 50:1«. Das klingt besorgniserregend. Doch bevor wir über die Zahl der Identitäten nachdenken, sollten wir klären, auf wessen Anweisung sie handeln.
Selbst Superman ist die meiste Zeit Clark Kent. Genauso hat ein KI-Agent nicht den ganzen Tag sein gesamtes Potenzial aktiviert. Ein KI-Agent, der direkt an einen Nutzer gebunden ist, braucht keine eigene Identität. Er fungiert lediglich als Erweiterung dieses Nutzers. Dementsprechend sollte seine Zugriffs- oder Berechtigungsstufe die des Nutzers niemals überschreiten. Superman hat vielleicht mehr Fähigkeiten als Clark Kent, aber er bleibt Clark Kent.
Stellen wir uns beispielsweise einen Behördenmitarbeiter vor. Er nutzt einen KI-Agenten, um Informationen aus verschiedenen Abteilungen abzurufen. Die Software hilft dem Mitarbeiter, eine zuvor genehmigte Aufgabe zu erledigen. Die Zugriffsberechtigungen der Software bleiben zwingend innerhalb der Grenzen des Genehmigten. Mit anderen Worten, sie sollte über die gleichen oder sogar weniger Zugriffsberechtigungen verfügen als die Person, die sie verwendet. Erst wenn ein KI-Agent autonom agiert, also ohne direkte Anweisung, wird seine individuelle Verwaltung wichtig. Bei der aktuellen Berichterstattung zur wachsenden Zahl von NHIs werden diese beiden unterschiedlichen Anwendungsfälle jedoch oft vermischt.
Agenten, die ein menschlicher Nutzer direkt bedient, erweitern lediglich die Befugnisse ihres Besitzers. Für die Verwaltung gelten dieselben Regeln. Unabhängige Agenten werden jedoch effektiv Teil einer Belegschaft. Aber wo bewahrt man ihre »Personalakten« auf? Wieso überprüft man ihre Berechtigungen nicht, wenn sie »befördert« oder entfernt werden, wenn ihr Auftrag beendet ist? Genau hier beginnt die eigentliche Herausforderung bei der Verwaltung. Ein Agent mit unabhängigem Zugriff benötigt einen klaren Zweck, angemessene Berechtigungen und vor allem jemanden, der für seine Handlungen verantwortlich ist.
Das klingt nach einer schwierigen Aufgabe. Aber: Unternehmen verfügen bereits über Prozesse um Mitarbeitende einzustellen, Zugriffsberechtigungen zu ändern und Konten zu deaktivieren. Firmen haben alle notwendigen Karten auf der Hand – sie müssen sie nur ausspielen.
Vertraute Governance-Prozesse – für eine Belegschaft mit Superkräften
Viele Unternehmen aus dem öffentlichen wie privaten Sektor nehmen fälschlich an, sie bräuchten eine völlig neue Lösung zur Verwaltung von KI-Agenten. Manches verändert sich zwar, das Problem selbst ist aber keineswegs neu. Service-Konten, API-Schlüssel, OAuth-Token und andere »Bot-Identitäten« gibt es schon lange in Netzwerken. Oftmals sind sie unzureichend beaufsichtigt oder es fehlt eine klare Verantwortung durch einen menschlichen Mitarbeiter. Die Praxis zeigt, dass Firmen Service-Konten finden, die seit drei Jahren niemand mehr geprüft hatte. KI-Agenten sind nur das jüngste und am schnellsten zunehmende Symptom ein und desselben Leidens. Und KI-Agenten werden tätig, ohne zwingend einen etablierten Einstellungsprozess zu durchlaufen, wie es ein menschlicher Mitarbeiter tun müsste. Im Netzwerk erscheinen KI-Agenten dann wie eine gewöhnliche Anwendung, die übliche Anfragen stellt. Die meisten Unternehmen wissen vielleicht, dass dieser Agent existiert. Aber selten, wer ihn erstellt hat, auf welche Daten er zugreift und wer am Ende für seine Handlungen verantwortlich ist.
Das Problem betrifft nicht nur den privatwirtschaftlichen Sektor. Laut dem Office of Management and Budget (OMB) dokumentierte die US-Bundesregierung in ihren unterschiedlichen Abteilungen rund 700 KI-Anwendungsfälle. Bis 2025 stieg die Zahl bereits auf 3.600 und sie wächst rasant weiter. Die Technologie hat einen festen Platz bei der Bearbeitung von Sozialleistungen, innerhalb des Gesundheitswesens und auch bei der Strafverfolgung. In vielen Fällen setzt man KI-Agenten ein, um Dienstleistungen zu automatisieren und zu beschleunigen.
Alle diese Netzwerkumgebungen enthalten sensible Daten. Sie treffen wichtige Entscheidungen, die das Leben von Menschen direkt beeinflussen. Wenn herkömmliche Netzwerkverzeichnisse nicht anzeigen, welche Identität ein KI-Agent hat, wem er gehört und welche Berechtigungen er besitzt, sind sie kein vollständig maßgebliches System (System of Record) mehr, für das viele Organisationen sie halten. Sie sind lediglich der Ausgangspunkt.
Eine starke Governance ist nötig. Unternehmen verfügen über die dafür notwendigen Voraussetzungen. Wie jeder menschliche Nutzer braucht auch jeder Agent im Netzwerk eine auffindbare Identität. Diese Identität erfordert einen verantwortlichen Besitzer, klar definierte Berechtigungen und eine festgelegte Lebensdauer.
Man überwacht den Zugriff während der aktiven Zeit und entfernt ihn, sobald der Agent »in den Ruhestand geht« oder keinen Zugriff mehr auf Daten benötigt. Wenn bei der Verwaltung eines Agenten etwas unklar ist, sollte wir uns fragen: »Was würden wir tun, wenn es ein Mensch wäre?«.
Randy Menon, Chief Product and Marketing Officer bei One Identity
Tipps für die Praxis

Ausführliche Tipps mit Praxisbeispielen
Die Praxisbeispiele sind illustrativ und beschreiben typische Szenarien, keine konkreten Unternehmen.
1. Inventar aufbauen
Ohne Überblick keine Governance. Sammeln Sie Service-Konten, API-Schlüssel, Token, Zertifikate und KI-Agenten aus Cloud, lokalen Systemen, Entwicklungs-Pipelines und SaaS-Anwendungen in einer Liste und ordnen Sie sie nach Kritikalität.
Praxisbeispiel: Ein Mittelständler gleicht seine Cloud-Konsole mit dem Verzeichnisdienst ab und findet Service-Konten, die seit drei Jahren niemand geprüft hat. Jedes Konto bekommt Zweck, Besitzer und Prüfdatum; nicht zuordenbare Konten werden deaktiviert.
2. Assistenz von Autonomie trennen
Klären Sie pro Agent, ob er auf Anweisung eines Nutzers arbeitet oder selbstständig. Der erste Typ erbt die Rechte des Nutzers und darf sie nie überschreiten, der zweite wird als eigene Identität geführt.
Praxisbeispiel: Ein Sachbearbeiter nutzt einen Copilot, der Dokumente aus mehreren Abteilungen sucht – der Agent sieht nur, was der Sachbearbeiter sehen darf. Ein Agent, der nachts selbstständig Rechnungen prüft und freigibt, erhält dagegen eine eigene Identität mit eigener Rolle.
3. Besitzer festlegen
Jeder autonome Agent braucht eine namentlich benannte Person, die für Zweck, Rechte und Handlungen verantwortlich ist, sowie eine Vertretung.
Praxisbeispiel: Im Antrag für einen neuen Agenten ist „Besitzer“ ein Pflichtfeld. Verlässt der Besitzer das Unternehmen, löst der Austrittsprozess automatisch eine Neuzuordnung aller seiner Agenten aus.
4. Rechte minimieren
Vergeben Sie nur die Berechtigungen, die für den genehmigten Auftrag nötig sind – am besten zeitlich begrenzt und mit Freigabe für Ausnahmen.
Praxisbeispiel: Ein Agent, der Reisekostenbelege liest, erhält Lesezugriff auf genau diesen Ordner statt auf das gesamte Finanzlaufwerk. Zusätzliche Rechte laufen nach 30 Tagen automatisch aus.
5. Bestehende Prozesse nutzen
Bilden Sie den Lebenszyklus von Agenten in Ihrem Joiner-Mover-Leaver-Verfahren ab: Einstellung (Antrag und Genehmigung), Änderung (neuer Auftrag, neue Rechte) und Austritt (Deaktivierung).
Praxisbeispiel: Die HR-ähnliche Checkliste für neue Mitarbeitende wird um eine Variante für Agenten ergänzt: Zweck, Besitzer, Datenzugriff, Ablaufdatum. Wird der Auftrag beendet, entfernt der Prozess Konto und Schlüssel.
6. Regelmäßig prüfen
Planen Sie Rezertifizierungen ein: Der Besitzer bestätigt regelmäßig, dass Agent und Rechte noch gebraucht werden. Nicht bestätigte Zugänge werden entzogen.
Praxisbeispiel: Quartalsweise erhalten Besitzer eine Liste ihrer Agenten. Wer nicht innerhalb von 14 Tagen bestätigt, dessen Agent wird gesperrt. So verschwinden Altlasten, bevor sie zum Einfallstor werden.
7. Protokollieren
Zeichnen Sie auf, welcher Agent wann auf welche Daten zugegriffen hat, und werten Sie Auffälligkeiten aus. Das schafft Nachvollziehbarkeit für Audits und Vorfälle.
Praxisbeispiel: Eine Behörde speichert die Zugriffe ihres Bürgerservice-Agenten manipulationssicher. Als der Agent plötzlich Daten aus einer fremden Abteilung abruft, löst das System einen Alarm aus und sperrt den Zugriff.
FAQ
- Was ist eine nicht-menschliche Identität (NHI)?
Dazu zählen Service-Konten, API-Schlüssel, OAuth-Token, Maschinenzertifikate und die Zugangsdaten von KI-Agenten [1]. - Wie viele NHIs kommen auf einen Menschen?
Je nach Studie unterscheidet sich das Verhältnis deutlich: Die Cloud Security Alliance nennt im Schnitt 45:1 [1], Palo Alto Networks beziffert es für 2026 auf 109:1 [3]. Der Artikel spricht von 50:1. - Braucht jeder KI-Agent eine eigene Identität?
Nein. Ein Agent, der direkt an einen Nutzer gebunden ist, ist eine Erweiterung dieses Nutzers und darf nicht mehr Rechte haben. Eine eigene, verwaltete Identität ist erst bei autonom handelnden Agenten nötig. - Wer ist für einen Agenten verantwortlich?
Jeder autonome Agent braucht einen benannten Besitzer. In der Praxis fehlt das oft: Laut einer CSA-Umfrage hat die Hälfte der Befragten keine klare Zuständigkeit für Agenten-Identitäten, und nur 28 Prozent können Aktionen eines Agenten bis zu einem menschlichen Verantwortlichen zurückverfolgen [2]. - Warum reichen klassische Verzeichnisdienste und IAM-Werkzeuge nicht aus?
Sie wurden für Menschen mit planbaren Abläufen entwickelt. 92 Prozent der Befragten sagen, ihre bisherigen IAM-Werkzeuge könnten KI- und NHI-Risiken nicht steuern [2]. Weniger als ein Viertel hat dokumentierte Regeln zum Anlegen und Entfernen von KI-Identitäten [5]. - Was unterscheidet einen KI-Agenten von einem klassischen Service-Konto?
Ein Service-Konto sitzt in einem System und erledigt eine Aufgabe. Ein KI-Agent erwirbt Rechte dynamisch zur Laufzeit, startet Unteragenten, ruft externe Schnittstellen auf und verkettet Aktionen über viele Systeme [2]. - Welche Risiken entstehen konkret?
Gestohlene oder zu weit gefasste Zugangsdaten. Beim Salesloft-Drift-Vorfall im August 2025 reichten gestohlene OAuth-Token einer einzigen Integration, um über 700 potenziell betroffene Organisationen anzugreifen; zudem tragen 73 Prozent der Secrets von NHIs übermäßige Rechte [2]. - Wie weit ist KI im öffentlichen Sektor verbreitet?
Die US-Bundesbehörden meldeten für 2025 laut OMB 3.611 KI-Anwendungsfälle von 56 Behörden, 105 Prozent mehr als im Vorjahr [4]. Teil des Anstiegs geht auf ein verändertes Meldeverfahren zurück. - Wie starten Unternehmen am sinnvollsten?
Mit einer Bestandsaufnahme aller Maschinenidentitäten, geordnet nach Geschäftskritikalität und Lebensdauer der Zugangsdaten [6]. Mehr als 16 Prozent der Organisationen erfassen neue KI-Identitäten bislang gar nicht [5]. - Wie lässt sich der Zugriff eines Agenten beenden und kontrollieren?
Über Lebenszyklus-Prozesse wie bei Mitarbeitenden: Entzug bei Auftragsende, lückenlose Protokolle. Aktuell können nur 37 Prozent der Organisationen die Zugangsdaten eines KI-Agenten widerrufen, nur 30 Prozent führen unveränderliche Audit-Logs [3].
Quellen
[1] https://labs.cloudsecurityalliance.org/research/csa-whitepaper-nonhuman-identity-agentic-ai-governance-v1-cs/
[2] https://securityboulevard.com/2026/07/the-agent-identity-problem-non-human-identities-outnumber-humans-45-to-1-and-ai-agents-are-making-it-worse/
[3] https://www.paloaltonetworks.com/blog/identity-security/assess-maturity-when-machine-identities-outnumber-humans-1091/
[4] https://www.nextgov.com/artificial-intelligence/2026/04/agencies-report-over-3000-ai-use-cases-2025/412898/
[5] https://cloudsecurityalliance.org/artifacts/state-of-nhi-and-ai-security-survey-report
[6] https://nhimg.org/articles/identity-governance-is-shifting-as-non-human-identities-outnumber-humans/
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
1503 Artikel zu „KI-Agenten“
Business | Business Process Management | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Services | Strategien | Tipps
Context Graph: Warum KI-Agenten frühere Entscheidungen kennen müssen
Effizienz von KI-Agenten (II): Management Summary: Context Graph als Effizienzhebel für KI-Agenten Kontext schlägt Datenmenge. KI-Agenten brauchen nicht möglichst viele Informationen, sondern die richtigen Beziehungen, Geschäftsregeln und relevanten Fakten. Eine semantische Wissensschicht gehört deshalb auf die Architekturagenda – nicht nur in die Prompt-Bibliothek. [1, 2] Erfahrung wird zum wiederverwendbaren Unternehmenswissen. Knowledge Graphen verknüpfen Fakten; Context…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security
KI-Agenten ohne Kontrolle: Warum Unternehmen ihre KI-Identitäten jetzt steuern müssen

KI-Agenten beschleunigen Abläufe, greifen auf Unternehmensdaten zu und übernehmen zunehmend eigenständige Aufgaben. Doch ihr Handlungsspielraum wächst schneller als die passenden Sicherheitskontrollen. Die globale SailPoint-Studie verdeutlicht diese Lücke. Für IT-Verantwortliche kommt es jetzt darauf an, Transparenz, eindeutige Zuständigkeiten und begrenzte Zugriffsrechte miteinander zu verbinden – damit aus Automatisierung kein Kontrollverlust wird. [1, 3] Management Summary Governance…
IT-Security | Künstliche Intelligenz | News | Produktmeldung
Phantom-Labs-Analyse: KI-Agenten handeln über ihren Auftrag hinaus
Neue BeyondTrust-Lösung »AI Agent Security« stoppt unerwünschte Aktivitäten künstlicher Intelligenz. Der Identity Security-Anbieter BeyondTrust hat die allgemeine Verfügbarkeit der Sicherheitslösung »AI Agent Security« auf der Plattform »Pathfinder« bekanntgegeben. Neueste Forschungen des BeyondTrust-Forschungslabors »Phantom Labs« zeigen das große Ausmaß ungesteuerter Agentic-AI-Aktivitäten und die wachsende Vernetzung von KI-Agenten über Unternehmensendpunkte hinweg. BeyondTrust Phantom Labs analysierte Endpunkt-Telemetriedaten der…
Ausgabe 9-10-2026 | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Governance by Design: KI sicher in den Workflow einbinden – Mit Prozessplattformen KI-Agenten steuerbar machen
Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Business Process Management | Digitalisierung | Infrastruktur | Künstliche Intelligenz | Logistik | News | Produktmeldung | Tipps
Digitale Mitarbeiter im Fulfillment: Wie KI-Agenten den Lagerbetrieb unterstützen sollen
Mit Fulfillment Flow will IFS Softeon kontextbezogene KI direkt in die operative Lagersteuerung integrieren. Spezialisierte KI-Agenten beobachten einzelne Prozessbereiche, führen ihre Erkenntnisse in einer zentralen Instanz zusammen und schlagen nächste Maßnahmen vor. Die Entscheidungshoheit bleibt beim Lagerleiter. Damit adressiert der Anbieter ein Kernproblem vieler Automatisierungsprojekte: Lokale Optimierung reicht nicht aus, wenn ihre Folgen für Personal,…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Vertrauen endet beim Handeln: Verbraucher setzen KI-Agenten enge Grenzen

Zwischen digitaler Assistenz und autonomem Handeln liegen kontrollierte Zugriffsrechte, Identitätsprüfung und menschliche Freigaben. KI darf beraten – doch sobald sie selbstständig handelt, sinkt die Akzeptanz deutlich. Die Consumer Survey 2026 von Ping Identity zeigt, wie eng Verbraucher die Befugnisse digitaler Agenten begrenzen wollen [1]. Für Unternehmen wird damit nicht nur die Leistungsfähigkeit der Systeme,…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
87 Prozent betroffen: Wenn KI-Agenten ihre Zugriffsgrenzen überschreiten
KI-Agenten erhalten Zugriff auf Daten, Anwendungen und Entwicklungsumgebungen – doch vielerorts endet die Kontrolle nach der Anmeldung. Der Delinea-Report zeigt, wie weit Richtlinien und technische Durchsetzung auseinanderliegen. Für CIOs und CISOs folgt daraus eine klare Priorität: Berechtigungen müssen kurzlebig, kontextbezogen und bis zur einzelnen Aktion nachvollziehbar sein. Management Summary Governance-Lücke: Formale KI-Richtlinien sind nahezu flächendeckend…
Business Process Management | Geschäftsprozesse | IT-Security | News | Services | Tipps | Trends 2026 | Trends Security
Die nächste Stufe der Cyberbedrohung: KI-Agenten greifen zunehmend autonom an
KI-Agenten beschleunigen Angriff und Verteidigung – entscheidend sind kontrollierte Identitäten, begrenzte Rechte und nachvollziehbare Entscheidungen. KI verändert die Kräfteverhältnisse in der Cybersicherheit: Angriffe werden schneller, skalierbarer und zunehmend autonom. Der Microsoft Digital Defense Report 2026 beschreibt eine Lage, in der Identitäten, KI-Systeme und Lieferketten zugleich zur Angriffsfläche werden. Für Unternehmen folgt daraus eine Managementaufgabe:…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Agenten absichern: Sechs Bausteine für eine belastbare Architektur

Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält. Management Summary KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen. Agenten…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
KI-Agenten sind kein bloßes Instrument zur Kosteneinsparung: So lässt sich eine hybride Belegschaft nachhaltig gestalten

KI-Agenten verändern nicht nur Prozesse, sondern die Architektur von Arbeit. Wer sie vorschnell als Ersatz für Beschäftigte einplant, unterschätzt Kosten, Kontextbedarf und operative Risiken. Entscheidend ist ein gemeinsames Betriebsmodell, das menschliches Erfahrungswissen, belastbare Daten, klare Verantwortlichkeiten und nachvollziehbare Kontrollen zu einer hybriden Belegschaft verbindet. Management Summary Wertbeitrag statt Sparreflex: KI-Agenten sollten an Umsatz, Qualität, Geschwindigkeit…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Whitepaper
Vertrauensarchitekturen für KI-Agenten: Identität, Berechtigungen und kontrollierbarer Einsatz
Autonome KI-Systeme benötigen überprüfbare Identitäten, klare Zugriffsgrenzen und Mechanismen zur schnellen Entziehung von Berechtigungen. KI-Agenten entwickeln sich vom Assistenzsystem zum eigenständig handelnden digitalen Akteur. Damit steigen die Anforderungen an Identität, Berechtigungen, Governance und schnelle Reaktionsfähigkeit. Unternehmen benötigen deshalb Vertrauensarchitekturen, die autonome Systeme eindeutig zuordnen, kontrollieren und bei Bedarf sofort begrenzen können. Management Summary KI-Agenten…
Business | Künstliche Intelligenz | News | Trends 2026 | Trends Services
KI-Agenten: 4 von 5 sind noch in der Pilot- und Testphase

Strategische Relevanz und Umsetzung von KI-Agenten klaffen deutlich auseinander. Überführung von KI-Pilotprojekten in den Produktivbetrieb ist eine große Herausforderung. Investitionen in Daten, Plattformen und KI-Kompetenz im Fokus. Autonome KI-Agenten gelten als nächste Evolutionsstufe künstlicher Intelligenz. Sie assistieren nicht nur, sondern können Aufgaben eigenständig planen, Entscheidungen treffen und Handlungen ausführen. Damit vollzieht sich der Übergang…
Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Strategien
KI-Agenten: Wer haftet, wenn Systeme handeln?
Agentische KI macht aus Empfehlungen operative Entscheidungen – und aus Modellqualität eine Frage von Governance, Kontrolle und Haftung. Der EU AI Act gibt den regulatorischen Rahmen vor; Unternehmen müssen ihn jetzt in belastbare Rollen, Berechtigungen, Protokolle und Freigaben übersetzen. Management Summary Verantwortung bleibt beim Unternehmen: KI-Agenten sind keine Rechtssubjekte; haftungsrelevant sind Entwicklung, Bereitstellung, Betrieb und…
Business | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI-Agenten rücken beim Insider-Risiko in den Fokus
Eine internationale Befragung unter 600 Security- und Finance-Entscheidern zeigt: KI-Agenten mit zu weitreichenden oder unbeabsichtigten Zugriffsrechten werden zunehmend als Risiko wahrgenommen. Gleichzeitig fehlen vielen Unternehmen noch belastbare Daten, um technisches Verhalten in geschäftliche Risiken zu übersetzen. KI-Agenten verschieben die Debatte über Insider-Risiken Management Summary KI-Agenten werden zum Insider-Thema: 48 % der befragten Security-Verantwortlichen…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Fünf Fragen, die IT-Entscheider vor dem Einsatz von KI-Agenten beantworten müssen
KI-Agenten übernehmen zunehmend operative Entscheidungen. Damit aus technischer Autonomie ein belastbarer Geschäftsvorteil wird, müssen IT-Verantwortliche Zuständigkeiten, Risikogrenzen, Erfolgskriterien und Eskalationswege frühzeitig festlegen. Fünf Leitfragen zeigen, worauf es bei einer praxistauglichen Governance ankommt. Management Summary Autonomie braucht Leitplanken: Unternehmen müssen akzeptable Ergebnisse, Entscheidungsräume und verbindliche Grenzen für KI-Agenten definieren. Auswahl folgt dem Risiko: Aufgabe, Agent und…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
KI-Agenten sicher steuern: Kontrolle beginnt bei Identitäten und Berechtigungen
KI-Agenten entwickeln sich vom Analysewerkzeug zum operativen Akteur. Sobald sie Daten abrufen, Anwendungen steuern oder Prozesse auslösen, werden Identitäten, Berechtigungen und Abschaltmechanismen zur Managementaufgabe. Unternehmen brauchen deshalb klare Leitplanken, eindeutige Verantwortlichkeiten und technische Kontrollen, bevor KI in geschäftskritische Abläufe einzieht. Management Summary KI-Agenten sind digitale Identitäten: Wer Systeme und Daten eigenständig nutzt, benötigt ein…
Digitalisierung | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Zeitalter der KI-Agenten erfordert neue Backup-Strategien
Autonome KI-Agenten verschieben die Grenzen klassischer Datensicherung: Weil sie mit gültigen Identitäten und hohen Schreibrechten agieren, können Fehlentscheidungen in Sekunden geschäftskritische Daten treffen. HYCU reagiert mit Transparenz über Agenten und Berechtigungen, engeren Wiederherstellungspunkten sowie einem vom SaaS-Betrieb unabhängigen Datenzugriff. Management Summary Neue Risikologik: KI-Agenten benötigen keinen Angriff, sondern können mit legitimen Tokens und Berechtigungen fehlerhafte…
Business | Business Process Management | E-Commerce | Geschäftsprozesse | Künstliche Intelligenz | News | Services
Wenn KI-Agenten einkaufen, wird Unternehmenswissen zur neuen Verkaufsfläche

KI-Agenten verändern den digitalen Handel grundlegend: Sie suchen, vergleichen und empfehlen Produkte nicht mehr nur entlang klassischer Shop-Strukturen, sondern auf Basis maschinenlesbarer Daten und verfügbarem Unternehmenswissen. Für Händler und Marken entsteht damit eine neue strategische Aufgabe: Produktinformationen, Markenargumente und Kontextwissen müssen so aufbereitet werden, dass sie nicht nur für Menschen, sondern auch für KI-Systeme verständlich,…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026
KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.
Business | Digitalisierung | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Effizienz von KI-Agenten: Vier Architekturstrategien gegen unnötigen Tokenverbrauch

KI-Agenten versprechen mehr Automatisierung, schnellere Entscheidungen und produktivere Teams. In der Praxis zeigt sich jedoch: Ohne saubere Daten- und Kontextarchitektur verbrauchen sie unnötig viele Tokens, liefern schwer überprüfbare Ergebnisse und treiben die Betriebskosten nach oben. Unternehmen müssen deshalb nicht nur den KI-Einsatz steuern, sondern ihre Wissensbasis so strukturieren, dass Agenten gezielt, nachvollziehbar und effizient arbeiten…