IT-Dokumentation entfaltet ihren Wert nicht durch möglichst viele Datensätze, sondern durch verlässliche Zusammenhänge. Erst wenn Assets, Abhängigkeiten, Verantwortlichkeiten und Änderungen konsistent erfasst sind, entsteht eine belastbare Grundlage für Betrieb, Security, Compliance und Risikomanagement. Der Beitrag zeigt, wie Unternehmen ihren Reifegrad bestimmen, sinnvolle nächste Schritte priorisieren und Dokumentation fest in ihre Prozesse integrieren.
Management Summary
- Transparenz schaffen: Eine belastbare IT-Dokumentation erfasst nicht nur Assets, sondern auch Abhängigkeiten, Verantwortlichkeiten und geschäftliche Kritikalität.
- Reifegrad bestimmen: Der Ausgangspunkt entscheidet darüber, ob zunächst Bestände konsolidiert, Prozesse standardisiert oder Schnittstellen automatisiert werden sollten.
- Prozesse integrieren: Dokumentation wird erst dann zum Steuerungsinstrument, wenn Change, Incident, Security, Risiko- und Auditprozesse dieselbe Datenbasis nutzen.
- Pflege verbindlich machen: Klare Rollen, Qualitätsregeln und definierte Aktualisierungsereignisse sind wichtiger als ein weiteres isoliertes Werkzeug.
- Nachweise ermöglichen: Konsistente und nachvollziehbare Informationen erleichtern Risikobewertungen, Audits und die Umsetzung regulatorischer Anforderungen.
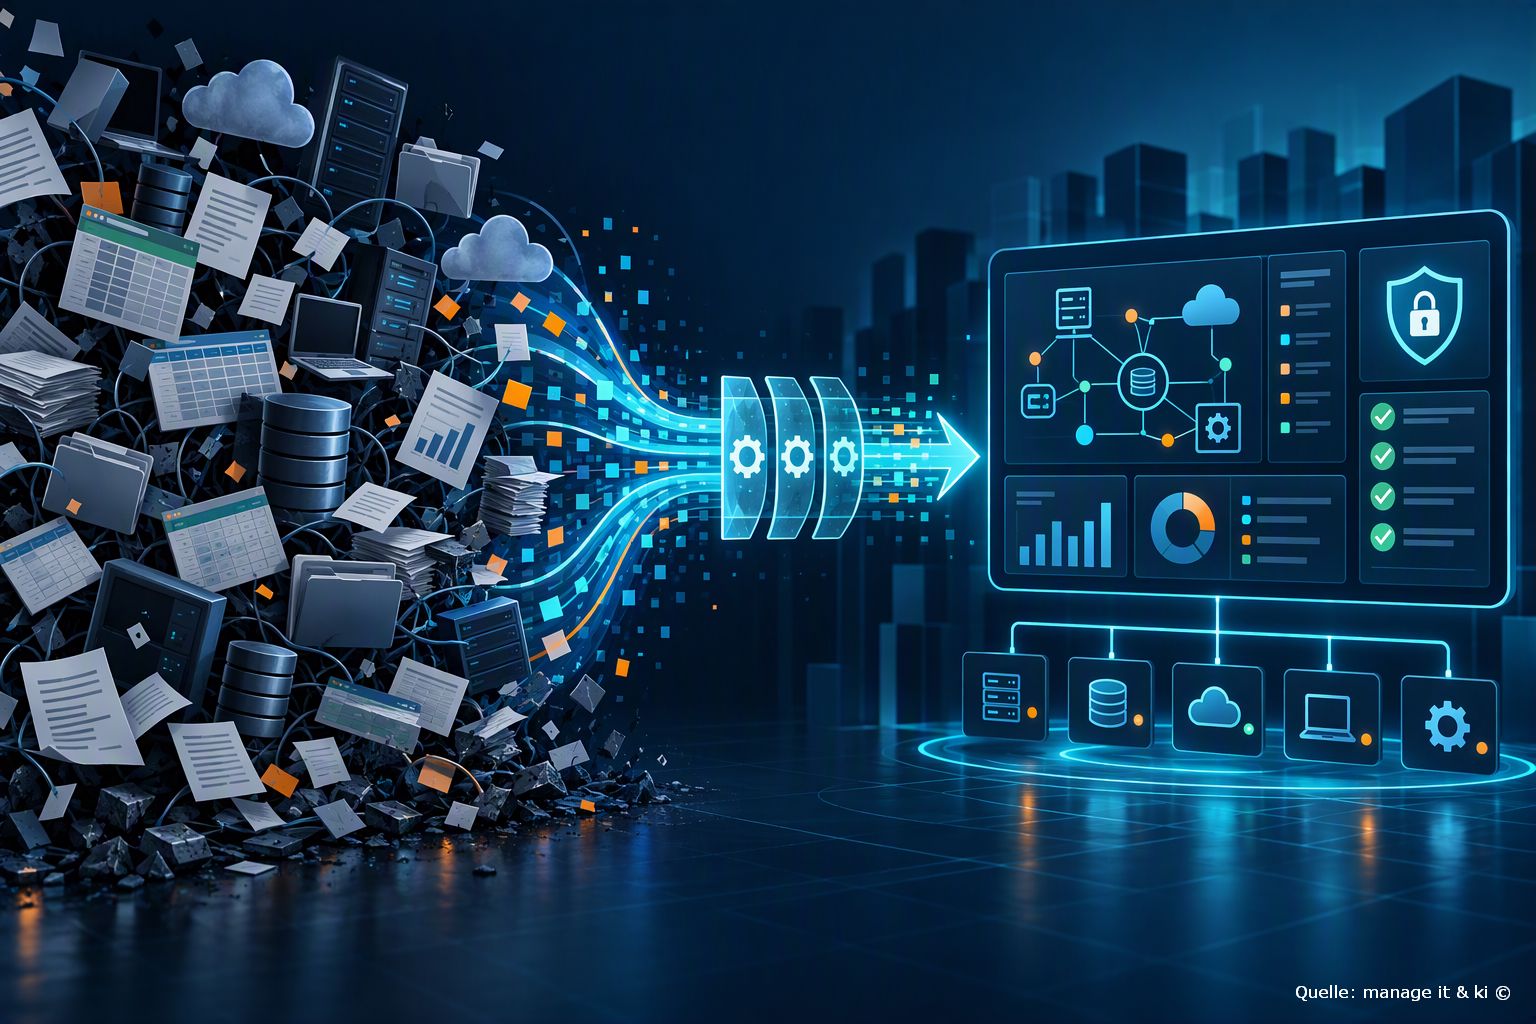
Illustration Absmeier foto ki designer
Vom Datenfriedhof zum Steuerungsinstrument: Verknüpfte und qualitätsgesicherte Informationen schaffen Transparenz für Betrieb, Security und Compliance.
Viele Unternehmen scheitern bei IT-Dokumentation nicht an fehlenden Tools, sondern an fehlender Verbindlichkeit. Daten gibt es meist genug: in Excel-Listen, Wikis, CMDBs, Monitoring-Systemen oder Fachabteilungen. Das Problem ist, dass diese Informationen oft nicht zusammenpassen, unterschiedlich aktuell sind oder nur von einzelnen Personen verstanden werden. Im Alltag fällt das selten auf. Erst wenn ein Change geplant, ein Audit vorbereitet oder ein Security-Vorfall bewertet werden muss, zeigt sich, ob die Dokumentation belastbar ist.
Wer nicht zuverlässig weiß, welche Assets vorhanden sind, wie Systeme voneinander abhängen und wer wofür verantwortlich ist, kann Risiken nur eingeschränkt bewerten. Änderungen dauern länger, Störungen werden schwerer beherrschbar und Nachweise müssen mühsam aus verschiedenen Quellen zusammengesucht werden. IT-Dokumentation ist deshalb keine reine Ordnungsaufgabe mehr, sondern Grundlage für sicheren Betrieb, Compliance und Risikomanagement.
Regulierungen wie NIS2 verstärken diesen Druck. Unternehmen müssen Risiken bewerten, Schutzmaßnahmen nachvollziehbar umsetzen, Verantwortlichkeiten klären und belegen können, dass ihre Prozesse funktionieren. Dafür brauchen sie aktuelle und konsistente Daten. Gleichzeitig fehlen vielen IT-Teams die Ressourcen, um Dokumentation neben Betrieb, Projekten und Security-Aufgaben dauerhaft sauber zu pflegen. Die Konsequenz: Dokumentation darf nicht als einmaliges Aufräumprojekt behandelt werden. Sie muss Teil des Betriebsmodells werden.
Wo steht die Dokumentation wirklich?
Bevor Unternehmen Maßnahmen ableiten, müssen sie ihren Ausgangspunkt kennen. Entscheidend ist nicht, ob irgendwo Daten vorhanden sind, sondern ob sie vollständig, aktuell, konsistent und im Betrieb nutzbar sind.
Auf niedriger Reifegradstufe ist die Dokumentation meist fragmentiert. Informationen liegen in Listen, Wikis, CMDBs oder Fachsystemen, werden manuell gepflegt und sind unterschiedlich aktuell. Das funktioniert, solange nichts Unvorhergesehenes passiert. Bei Changes, Störungen oder Audits wird es schnell teuer, weil Daten gesucht, abgeglichen und nachinterpretiert werden müssen.
Auf der nächsten Stufe entstehen erste Strukturen. Unternehmen nutzen zentrale Systeme, definieren Asset-Klassen und erfassen wichtige Abhängigkeiten. Häufig bleiben jedoch Medienbrüche, manuelle Pflegeprozesse und unklare Zuständigkeiten bestehen. Die Dokumentation ist vorhanden, aber noch nicht verlässlich genug, um Prozesse wirklich zu steuern.
Fortgeschrittene Unternehmen integrieren ihre Dokumentation in den Betrieb. Change Management, Incident Management, Security-Prozesse und Auditvorbereitung greifen auf eine gemeinsame Datenbasis zu. Datenqualität wird regelmäßig geprüft, Schnittstellen sind definiert und erste Prozesse laufen automatisiert. Die Dokumentation wird damit vom Archiv zum Steuerungsinstrument.
Ein hoher Reifegrad ist erreicht, wenn die Dokumentation kontinuierlich gepflegt, prozessintegriert und auditfähig ist. Sie liefert belastbare Informationen für Betrieb, Compliance, Security und Risikomanagement und macht sichtbar, welche Systeme betroffen sind, wo Risiken entstehen und welche Nachweise erforderlich sind.
Vom Status quo zum nächsten sinnvollen Schritt
Wer am Anfang steht, sollte nicht versuchen, sofort die gesamte IT-Landschaft vollständig zu erfassen. Sinnvoller ist ein priorisierter Einstieg über geschäftskritische Systeme, regulatorisch relevante Assets und zentrale Abhängigkeiten. Parallel braucht es ein klares Datenmodell: Welche Informationen werden benötigt, wer pflegt sie, wie werden Änderungen erfasst und wie wird Datenqualität geprüft?
Unternehmen mit ersten Strukturen sollten vor allem Medienbrüche reduzieren. Wenn Daten mehrfach gepflegt werden, entstehen Widersprüche. Klare Zuständigkeiten, standardisierte Pflegeprozesse und Schnittstellen zu bestehenden Systemen schaffen mehr Verlässlichkeit und senken den manuellen Aufwand.
Wer bereits eine zentrale Datenbasis nutzt, sollte den Fokus auf Prozessintegration legen. Dokumentation muss Teil von Change Management, Incident Management, Security-Prozessen und Auditvorbereitung werden. Erst dann wird sie im Alltag wirklich nutzbar und liefert mehr als eine theoretisch saubere Bestandsliste.
Bei sehr komplexen IT-, Telco- oder Rechenzentrumsumgebungen stößt manuelle Pflege schnell an Grenzen. Dann braucht es Automatisierung, Governance und spezialisiertes Know-how. Spätestens hier stellt sich die Frage, welche Aufgaben intern leistbar sind und wo externe Unterstützung sinnvoll entlasten kann.
Nicht jede Organisation muss ihre IT-Dokumentation vollständig selbst betreiben. Je nach Reifegrad und Ressourcenlage können einzelne Aufgaben wie Datenmigration, Qualitätssicherung, Schnittstellenpflege, Reporting oder regelmäßige Reviews ausgelagert werden. In besonders kritischen oder stark regulierten Umgebungen kann auch ein vollständig gemanagter Ansatz inklusive Service sinnvoll sein. Entscheidend ist nicht das Betriebsmodell, sondern die Belastbarkeit der Informationsbasis. Unternehmen mit niedrigem Reifegrad brauchen zunächst Transparenz. Unternehmen mit mittlerem Reifegrad brauchen Standardisierung und klare Verantwortlichkeiten. Unternehmen mit hohem Anspruch an Compliance, Security und Betriebsstabilität brauchen Prozessintegration, Automatisierung und kontinuierliche Qualitätssicherung. Wer seinen Reifegrad kennt, kann daraus gezielt ableiten, welche nächsten Schritte notwendig sind und welche Aufgaben intern, hybrid oder extern umgesetzt werden sollten.
Alexander Mette
Alexander Mette ist CCO bei der FNT Services und verfügt über viele Jahre Erfahrung in der Dokumentation.
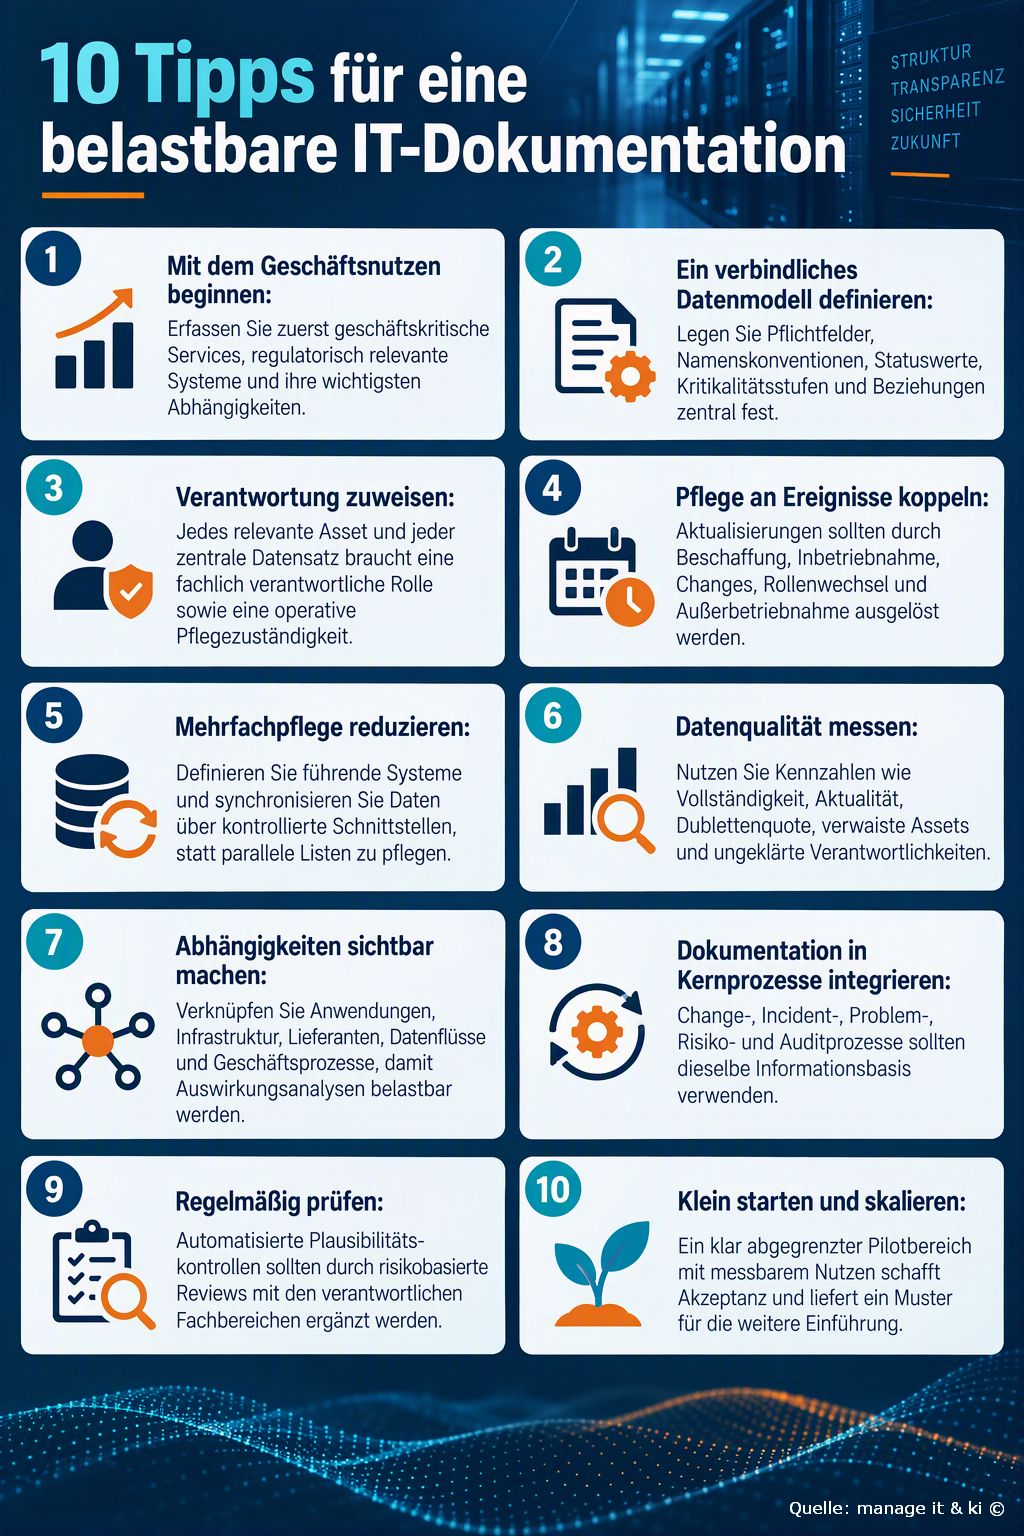
Ausführliche Tipps für eine belastbare IT-Dokumentation mit Praxisbeispielen
1. Mit dem Geschäftsnutzen beginnen
Der Einstieg sollte nicht bei einzelnen Geräten oder technischen Detailfeldern erfolgen, sondern bei den Leistungen, die für Kunden, Umsatz, Produktion oder regulatorische Pflichten entscheidend sind. Identifizieren Sie zunächst die wichtigsten Business Services und ordnen Sie ihnen Anwendungen, Infrastruktur, Daten, Lieferanten und verantwortliche Rollen zu. So konzentriert sich der Dokumentationsaufwand auf Informationen, die für Entscheidungen tatsächlich benötigt werden.
Praxisbeispiel: Ein Produktionsunternehmen startet nicht mit der vollständigen Erfassung aller Switches, sondern mit dem Service»Auftragsabwicklung«. Es dokumentiert ERP-System, Datenbank, Identitätsdienst, Netzverbindungen, externen Support und Wiederanlaufanforderungen. Bei einer Störung ist dadurch sofort sichtbar, welche Komponenten den Versand blockieren können und wer einbezogen werden muss.
2. Ein verbindliches Datenmodell definieren
Ein gemeinsames Datenmodell legt fest, welche Objektarten erfasst werden, welche Pflichtangaben gelten und wie Beziehungen beschrieben werden. Dazu gehören einheitliche Namen, Statuswerte, Kritikalitätsstufen, Lebenszyklusphasen und zulässige Verknüpfungen. Das Modell sollte so detailliert wie nötig, aber so einfach wie möglich sein, damit es im Alltag akzeptiert und gepflegt wird.
Praxisbeispiel: Ein Unternehmen definiert für Anwendungen die Pflichtfelder Name, fachlicher Owner, technischer Owner, Kritikalität, Datenkategorie, Betriebsmodell, Hersteller, Supportende und abhängige Services. Ein neuer Eintrag kann erst freigegeben werden, wenn diese Angaben vollständig sind. Unterschiedliche Bezeichnungen wie »CRM Prod«, »Produktiv-CRM« und »CRM-System« werden damit vermieden.
3. Verantwortung eindeutig zuweisen
Für jedes relevante Objekt sollte feststehen, wer die fachliche Richtigkeit bestätigt und wer die operative Pflege übernimmt. Eine RACI-Matrix kann zusätzlich klären, wer entscheidet, mitwirkt oder informiert wird. Wichtig ist, Verantwortlichkeiten an Rollen statt ausschließlich an Personen zu binden, damit Urlaubszeiten und Personalwechsel nicht zu verwaisten Datensätzen führen.
Praxisbeispiel: Beim zentralen Dateiservice verantwortet der Service Owner Kritikalität, Leistungsumfang und Schutzbedarf. Das Infrastrukturteam pflegt Server- und Speicherbeziehungen, der Informationssicherheitsbeauftragte prüft die Schutzbedarfsangaben. Wechselt der Administrator, bleibt die Zuständigkeit des Teams bestehen.
4. Pflege an betriebliche Ereignisse koppeln
Dokumentation bleibt aktueller, wenn ihre Pflege nicht von Erinnerung oder Sonderaktionen abhängt. Definieren Sie deshalb konkrete Auslöser: Bestellung, Freigabe, Inbetriebnahme, Change, Vertragsänderung, Verantwortungswechsel und Außerbetriebnahme. Für jedes Ereignis sollte festgelegt sein, welche Informationen aktualisiert und welche Prüfungen durchgeführt werden.
Praxisbeispiel: Ein Change zur Aktualisierung einer Datenbank kann erst abgeschlossen werden, wenn Versionsstand, Wartungsfenster und abhängige Anwendungen aktualisiert wurden. Bei der Stilllegung eines Servers erzeugt der Workflow automatisch Aufgaben zur Entfernung aus Monitoring, Backup, Lizenzverwaltung und Dokumentation.
5. Mehrfachpflege konsequent reduzieren
Für jede Informationsart sollte es eine führende Quelle geben. Technische Discovery-Daten können beispielsweise aus dem Monitoring stammen, Vertragsdaten aus dem ERP und Rollen aus dem Identity Management. Die zentrale Dokumentation führt diese Informationen kontrolliert zusammen, ohne dass dieselben Werte in mehreren Systemen manuell geändert werden müssen.
Praxisbeispiel: Hostname, Betriebssystem und IP-Adresse werden täglich aus der Discovery-Plattform übernommen. Kostenstelle und Vertragsende kommen aus dem ERP. Nur Kritikalität und Servicezuordnung werden in der Dokumentationsplattform gepflegt. Bei Widersprüchen erzeugt das System eine Klärungsaufgabe, statt Werte still zu überschreiben.
6. Datenqualität messbar steuern
Datenqualität sollte mit wenigen verständlichen Kennzahlen sichtbar gemacht werden. Geeignet sind Vollständigkeit der Pflichtfelder, Alter der letzten Bestätigung, Anteil gültiger Verantwortlicher, Dublettenquote, ungeklärte Beziehungen und Anzahl verwaister Assets. Zielwerte und Eskalationswege sorgen dafür, dass aus Messwerten konkrete Verbesserungen entstehen.
Praxisbeispiel: Ein monatliches Dashboard zeigt, dass nur 72 Prozent der kritischen Anwendungen einen bestätigten technischen Owner besitzen. Der CIO setzt einen Zielwert von 95 Prozent innerhalb von acht Wochen. Die betroffenen Bereiche erhalten automatisch Listen ihrer offenen Datensätze und bestätigen oder korrigieren die Zuordnung.
7. Abhängigkeiten sichtbar machen
Der größte Nutzen entsteht häufig nicht aus einzelnen Asset-Datensätzen, sondern aus ihren Beziehungen. Dokumentieren Sie, welche Geschäftsprozesse Anwendungen nutzen, welche Anwendungen auf Datenbanken und Schnittstellen angewiesen sind und welche externen Anbieter beteiligt sind. So werden Auswirkungen von Störungen, Changes und Sicherheitslücken schneller einschätzbar.
Praxisbeispiel: Nach Bekanntwerden einer Schwachstelle in einer Middleware sucht das Security-Team nicht nur nach installierten Versionen. Die Beziehungsdaten zeigen zusätzlich, welche Kundenportale, Datenschnittstellen und Geschäftsprozesse betroffen sind. Das Team priorisiert zuerst die Systeme mit direktem Kunden- und Umsatzbezug.
8. Dokumentation in Kernprozesse integrieren
Eine Dokumentation wird nur dann regelmäßig genutzt, wenn sie konkrete Arbeit erleichtert. Binden Sie die Datenbasis deshalb in Change, Incident, Problem, Risiko, Beschaffung und Auditvorbereitung ein. Der jeweilige Prozess sollte relevante Informationen automatisch anzeigen und Änderungen in die Dokumentation zurückführen.
Praxisbeispiel: Beim Anlegen eines Incidents werden zuständiges Supportteam, Kritikalität, Wartungsvertrag und abhängige Services automatisch eingeblendet. Erkennt der Service Desk eine neue Abhängigkeit, wird nach Abschluss des Incidents eine Prüfaufgabe für den Service Owner erzeugt.
9. Regelmäßig und risikobasiert prüfen
Automatische Kontrollen finden fehlende Pflichtfelder, ungültige Werte oder technische Abweichungen. Sie ersetzen jedoch nicht die fachliche Bestätigung. Ergänzen Sie deshalb automatisierte Prüfungen durch regelmäßige Reviews, deren Häufigkeit sich an Kritikalität, Änderungsrate und regulatorischer Bedeutung orientiert.
Praxisbeispiel: Kritische Zahlungsanwendungen werden quartalsweise von Fachbereich und IT gemeinsam bestätigt, interne Standardwerkzeuge jährlich. Ein automatischer Abgleich meldet monatlich Server, die im Monitoring aktiv sind, aber keiner Anwendung oder keinem verantwortlichen Team zugeordnet wurden.
10. Klein starten und kontrolliert skalieren
Ein Pilot sollte einen klaren Umfang, einen verantwortlichen Sponsor und messbare Ziele haben. Wählen Sie einen Bereich mit erkennbarem Problem und ausreichender Datenbasis. Dokumentieren Sie Vorgehen, Rollen, Datenmodell und Kennzahlen so, dass die Ergebnisse anschließend auf weitere Services übertragen werden können.
Praxisbeispiel: Ein Unternehmen beginnt mit fünf geschäftskritischen Services. Als Ziele gelten 95 Prozent vollständig gepflegte Pflichtfelder, eindeutige Owner und eine um 30 Prozent verkürzte Vorbereitung des nächsten Audits. Nach zwölf Wochen werden Modell und Prozesse angepasst und schrittweise auf weitere Bereiche ausgerollt.
FAQ: IT-Dokumentation als Steuerungsinstrument
- Was gehört zu einer belastbaren IT-Dokumentation?
Sie umfasst mindestens relevante Geschäftsprozesse, Anwendungen, Informationen, IT-Systeme, Kommunikationsbeziehungen, Standorte und Verantwortlichkeiten. Das BSI beschreibt diese Bestandsaufnahme als Grundlage der Strukturanalyse eines Informationsverbunds [1]. - Warum reicht ein Asset-Inventar allein nicht aus?
Eine Bestandsliste zeigt, was vorhanden ist. Für betriebliche und sicherheitsbezogene Entscheidungen müssen zusätzlich Kritikalität, Eigentümerschaft, Beziehungen, Lebenszyklusstatus und Abhängigkeiten erkennbar sein. ISO/IEC 27001 ordnet den Umgang mit Informationssicherheitsrisiken in ein kontinuierlich zu pflegendes Managementsystem ein [2]. - Welche Rolle spielt IT-Dokumentation bei NIS2?
NIS2 verlangt von erfassten Einrichtungen geeignete Cybersecurity-Risikomanagementmaßnahmen und Meldeprozesse. Belastbare Informationen zu Systemen, Risiken, Zuständigkeiten und Abhängigkeiten unterstützen die Umsetzung und den Nachweis dieser Maßnahmen [3]. - Ist die ENISA-Umsetzungshilfe für alle Unternehmen verbindlich?
Nein. Die technische ENISA-Leitlinie unterstützt bestimmte Einrichtungen aus digitaler Infrastruktur, IKT-Dienstmanagement und digitalen Diensten bei der Umsetzung der Durchführungsverordnung (EU) 2024/2690. Sie bietet praktische Hinweise und Nachweisbeispiele, ist aber selbst keine zusätzliche Rechtsnorm [4]. - Wer sollte für die Datenqualität verantwortlich sein?
Bewährt ist eine Trennung zwischen fachlicher Verantwortung und operativer Pflege. Fachlich Verantwortliche bestätigen Bedeutung, Kritikalität und Richtigkeit; technische oder prozessuale Rollen sorgen für Aktualisierung, Schnittstellen und Qualitätskontrollen. - Wie oft sollte die Dokumentation aktualisiert werden?
Die Aktualisierung sollte ereignisbezogen erfolgen, etwa bei Beschaffung, Change, Inbetriebnahme, Rollenwechsel oder Außerbetriebnahme. Ergänzend sind regelmäßige risikobasierte Reviews sinnvoll. Das BSI betont, dass dokumentierte Prüfergebnisse auch für Dritte nachvollziehbar sein müssen [5]. - Welche Kennzahlen eignen sich für die Steuerung?
Geeignet sind unter anderem der Anteil vollständig dokumentierter kritischer Assets, Datensätze mit gültigem Owner, Aktualität seit dem letzten Change, ungeklärte Abhängigkeiten, Dubletten, verwaiste Einträge und Abweichungen zwischen führenden Systemen. - Muss eine CMDB das zentrale System sein?
Nein. Entscheidend ist eine klar definierte führende Datenquelle je Informationsart. Eine CMDB kann ein Kernsystem sein, doch auch Discovery, Monitoring, Identity Management, ERP oder Fachsysteme können führende Daten liefern. Wichtig sind eindeutige Zuständigkeiten und kontrollierte Schnittstellen. - Wie beginnt ein Unternehmen mit geringem Reifegrad?
Es sollte einen klaren Geltungsbereich wählen, kritische Services und Systeme priorisieren, ein minimales Datenmodell festlegen und Verantwortliche benennen. Das BSI empfiehlt, Prozesse, Anwendungen, Systeme und das infrastrukturelle Umfeld strukturiert zu erfassen [1]. - Woran erkennt man auditfähige Dokumentation?
Sie ist nachvollziehbar versioniert, enthält Verantwortlichkeiten und Begründungen, kann mit Nachweisen verknüpft werden und lässt sich durch Dritte prüfen. Das BSI fordert insbesondere bei nicht oder nur teilweise erfüllten Anforderungen nachvollziehbare Begründungen und formale Angaben [5].
Quellen
[1] BSI: Lektion 3 – Strukturanalyse. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/Zertifizierte-Informationssicherheit/IT-Grundschutzschulung/Online-Kurs-IT-Grundschutz/Lektion_3_Strukturanalyse/Lektion_3_node.html
[2] ISO: ISO/IEC 27001:2022 – Information security management systems. https://www.iso.org/standard/27001
[3] EUR-Lex: Richtlinie (EU) 2022/2555 (NIS2). https://eur-lex.europa.eu/eli/dir/2022/2555/oj/eng
[4] ENISA: NIS2 Technical Implementation Guidance. https://www.enisa.europa.eu/publications/nis2-technical-implementation-guidance
[5] BSI: Lerneinheit 6.3 – Dokumentation. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/Zertifizierte-Informationssicherheit/IT-Grundschutzschulung/Online-Kurs-IT-Grundschutz/Lektion_6_IT-Grundschutz-Check/Lektion_6_03/Lektion_6_03_node.html
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
1080 Artikel zu „IT Dokumentation“
Business Process Management | Geschäftsprozesse | Lösungen | News | Services
Rechtssichere Prozesse und volle Audit-Transparenz: Wie Alzchem Dokumentation neu gedacht hat
Von papierbasierten Abläufen zu revisionssicheren Prozessen. © Freepik, snowing In stark regulierten Branchen wie der Chemie entscheidet nicht nur die Qualität der Produkte über den Unternehmenserfolg, sondern vor allem die Qualität der Prozesse dahinter. Jede Abweichung, jede Lücke in der Dokumentation kann im Auditfall kritisch werden. Entsprechend hoch sind die Anforderungen an Nachvollziehbarkeit, Compliance und…
Digitalisierung | Infrastruktur | News
IT-Dokumentationstool als Basis für Automatisierung von Business-Prozessen und Fachverfahren

Die konsequente Konsolidierung der IT-Server-Landschaft bei der Bundesagentur für Arbeit zeigt beispielhaft, wie gewinnbringend eine umfassende IT-Dokumentationslösung als Basis für Digitalisierung und Automatisierung ist. Im konkreten Fall wurden alte Systeme zur Lagerverwaltung und für den Einkauf komplett ersetzt und geschickt mit dem ERP-System vernetzt. Die Bundesagentur für Arbeit in Deutschland betreibt eines der größten…
Lösungen | News
Digitale Schnelltestlösung mit App für Unternehmen: Organisation, Dokumentation und Nachverfolgung einfach, schnell und sicher mit dem Huber Smart Health Check

Als rein digitale Lösung für Laientests oder als Service-Option mit medizinischen Antigen-Schnell- und PCR-Tests vor Ort oder mobil im Testbus. Die Testpflicht für Unternehmen ist beschlossen und stellt selbige vor große organisatorische Herausforderungen. Ob Laientests zu Hause (Selbsttests) oder Schnelltests vor Ort – Abläufe müssen effizient und wirtschaftlich organisiert werden. Eine Dokumentation ist zwar…
Ausgabe 3-4-2019 | Infrastruktur | News | Services
Automatisierte Netzwerkdokumentation mit Dynamic Maps und Runbooks

Geheimnisvolle Orte können durchaus ihren Reiz haben – ein geheimnisvolles Netzwerk hingegen ist das Letzte, was sich ein Administrator wünschen kann.
Business | Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | News | Strategien | Tipps
Digitale Abhängigkeit als Geschäftsrisiko: Was CIOs und CEOs jetzt entscheiden müssen

Deutschlands Unternehmen sind tief in globale digitale Wertschöpfungsketten eingebunden: 96 Prozent beziehen Technologien oder Services aus dem Ausland, im Mittel schätzen sie ihre Widerstandsfähigkeit bei einem vollständigen Importausfall auf 16 Monate. Für CIOs und CEOs ist diese Zahl kein belastbarer Exit-Plan, sondern ein Anlass, Abhängigkeiten, Wechseloptionen und Notbetrieb messbar zu machen. EU-Regeln zum Cloud-Wechsel, NIS2-Anforderungen…
Infrastruktur | News | Produktmeldung | Rechenzentrum | Services
Vom Kühlkreislauf bis zum Lasttest: Vertiv stärkt die Infrastruktur für High-Density-Computing

Vertiv gibt eine Vereinbarung zur Übernahme von King Environmental Services Ltd. bekannt und erweitert damit sein globales Angebot an Flüssigkeitsmanagement-Dienstleistungen. Mit der geplanten Übernahme von King Environmental Services will Vertiv sein Geschäft mit Flüssigkeitsmanagement, Inbetriebnahme und Lasttests in der EMEA-Region ausbauen. Der Schritt zeigt, wie stark sich der Wettbewerb rund um KI-Rechenzentren vom Produktverkauf…
Business Process Management | Cloud Computing | Geschäftsprozesse | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Services | Strategien | Tipps | Whitepaper
Die Souveränitätslücke: Viele Unternehmen kennen das Risiko, aber nicht ihre Daten

Datensouveränität ist mehr als Datenresidenz: Entscheidend ist, wer auf Daten und KI-Workloads zugreifen, sie kontrollieren und unter welcher Rechtsordnung verarbeiten kann. Der »Global Data Sovereignty Report 2026« zeigt eine deutliche Lücke zwischen Risikobewusstsein und operativer Reife. Für CIOs wird damit die Verbindung von Datenmanagement, Cloud-Beschaffung, Compliance, Sicherheit und KI-Governance zur strategischen Kernaufgabe. Management Summary Strategische…
Business Process Management | Geschäftsprozesse | Industrie 4.0 | Künstliche Intelligenz | New Work | News | Produktmeldung | Services | Tipps
Industrial AI Harness: Kontrollschicht für digitale Mitarbeiter in kritischen Branchen
Agentische KI soll in Industrieunternehmen nicht nur analysieren, sondern eigenständig handeln. Genau damit steigen die Anforderungen an Identitäten, Berechtigungen, Freigaben und Nachvollziehbarkeit. IFS positioniert seinen Industrial AI Harness als Kontrollschicht für digitale Mitarbeiter – und adressiert damit eine zentrale Lücke zwischen technischer Autonomie und betrieblicher Verantwortung. Management Summary Kontrollierte Autonomie: Der Industrial AI Harness soll…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Risiken im Griff: Warum Governance über Haftung und Versicherbarkeit entscheidet
Wer haftet, wenn KI einen Fehler macht? Bitkom-Leitfaden zeigt, wie Unternehmen KI-Risiken erkennen, steuern und absichern können [1]. Mit der wachsenden Autonomie künstlicher Intelligenz steigen nicht nur Effizienzpotenziale, sondern auch Haftungs-, Sicherheits- und Reputationsrisiken. Ein aktueller Bitkom-Leitfaden zeigt, wie Unternehmen KI-Schäden systematisch bewerten, Kontrollmechanismen etablieren und Versicherungslücken erkennen können. Für Entscheider wird damit klar:…
IT-Security | News | Services | Strategien | Tipps
Datensouveränität und Cyberresilienz: Wie bleiben Daten auch bei einem erfolgreichen Cyberangriff geschützt?
Kein Schutzwall ist undurchdringlich. Entscheidend ist deshalb, was nach einem erfolgreichen Eindringen passiert: Wer Daten nur verschlüsselt vorfindet, kann sie nicht ohne Weiteres verwerten. Ende-zu-Ende-Verschlüsselung, ein vom Anbieter getrenntes Schlüsselmanagement und präzise Zugriffsrechte machen Datensouveränität damit zu einem zentralen Baustein der Cyberresilienz. Bild: Mehrschichtige Sicherheitsarchitektur schützt verschlüsselte Cloud-Daten auch bei erfolgreichen Angriffsversuchen. Management Summary Cyberresilienz…
Business | Infrastruktur | Kommentar | News | Strategien | Tipps
Erst das Betriebsmodell, dann die Hardware: Was der Investitionsbooster nicht leistet

Neue Hardware löst kein Betriebsproblem – Warum der Investitionsbooster die Anschaffung fördert, aber die IT nicht automatisch besser macht. Der Investitionsbooster erleichtert Unternehmen den Kauf neuer Hardware – doch aus Servern, Endgeräten und Infrastruktur entsteht noch kein belastbarer IT-Betrieb. Wer allein auf den steuerlichen Effekt schaut, riskiert höhere Folgekosten, überlastete Teams und Sicherheitslücken. Entscheidend…
Business Process Management | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Strategien | Tipps
Vom Coding-Agenten zur neuen Organisation: Guter Code reicht auch im agentischen Zeitalter nicht
KI-Agenten beschleunigen Entwicklung, Tests und Dokumentation – doch damit ist noch kein tragfähiges Betriebsmodell geschaffen. Erst wenn Unternehmen Rollen, Freigaben, Führung und Qualifizierung neu ordnen, wird aus technischer Geschwindigkeit belastbare Wertschöpfung. Der Beitrag zeigt, welche organisatorischen Stellschrauben IT-Verantwortliche jetzt priorisieren sollten. Management Summary Organisation vor Skalierung: Agentische Entwicklung entfaltet ihren Nutzen erst, wenn Rollen, Prozesse…
Infrastruktur | Internet der Dinge | IT-Security | Künstliche Intelligenz | News | Services
KI trifft Daueraufzeichnung: Wenn die Kamera alles sieht – aber der Speicher nicht mithält

Videoüberwachung soll aufzeichnen, bei der Aufklärung helfen und zunehmend auch intelligente Analysen ermöglichen. Damit steigen die Anforderungen an eine Komponente, die selten im Mittelpunkt steht: die Festplatte. Auf der SECURITY in Essen erläutert Rainer Werner Kaese, Senior Manager Product Management Storage Product Division bei Toshiba, im Gespräch mit manageIT, warum Speicherkapazität allein noch kein gutes…
Business | Lösungen | Nachhaltigkeit | New Work | News | Strategien | Tipps
Mentale Gesundheit wird zur Managementaufgabe: Wie Unternehmen psychische Risiken systematisch senken
Psychisch bedingte Fehlzeiten steigen – und mit ihnen der Handlungsdruck auf Unternehmen. Der DAK-Psychreport 2026 weist für 2025 insgesamt 366 Fehltage je 100 Versicherte aus. Für Entscheider reicht es deshalb nicht, punktuelle Gesundheitsangebote bereitzustellen. Gefragt ist ein systematischer Ansatz, der Führung, Arbeitsorganisation, Prävention und Unternehmenskultur verbindet. Management Summary Strategisches Risiko: Psychische Erkrankungen verursachten 2025 laut…
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommunikation | Lösungen | News | Services | Strategien | Tipps | Whitepaper
Wenn alles gleichzeitig ausfällt: So machen Unternehmen ihren Betrieb krisenfest

Cyberangriffe, Stromausfälle, Extremwetter und Lieferprobleme treten nicht nach Drehbuch auf – und oft nicht allein. Unternehmen brauchen deshalb mehr als Backups und Notfallordner: Sie müssen kritische Prozesse priorisieren, Vertretungen organisieren, alternative Kommunikationswege vorbereiten und den Wiederanlauf erproben. Der Beitrag zeigt, wie aus Krisenvorsorge ein belastbarer Notbetrieb für die ersten 24, 48 und 72 Stunden wird.…
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Business Process Management | Cloud Computing | Digitalisierung | Effizienz | Künstliche Intelligenz | Nachhaltigkeit | News | Rechenzentrum | Services
CO₂-Fußabdruck vor dem Roll-out prüfen: Open-Source-Modell vergleicht IT-Architekturen
Die Umweltwirkung eines digitalen Dienstes entsteht nicht nur im Rechenzentrum. Auch Endgeräte, Netze, Edge-Systeme, Auslastung und Nutzungsdauer beeinflussen die Bilanz. Ein Open-Source-Modell von Publicis Sapient soll technische Varianten über diese Ebenen hinweg vergleichen. Ein gemeinsames Projekt mit Schneider Electric liefert ein Anwendungsbeispiel, lässt bei Methodik und Übertragbarkeit aber Fragen offen. Management Summary Gesamtsystem statt Einzelkomponente:…
Business | Digitale Transformation | Favoriten der Redaktion | IT-Security | Lösungen | News | Strategien | Tipps
Post-Quantum Security und Krypto-Migration bis 2030: Was Geschäftsführung und CIO jetzt entscheiden müssen
Management Summary Das Risiko ist bereits real: »Harvest Now, Decrypt Later« gefährdet Daten, die noch über Jahre geschützt bleiben müssen. Die Technik ist verfügbar: NIST hat 2024 die ersten drei PQC-Standards finalisiert; Unternehmen können mit der Migration beginnen. Inventarisierung hat Vorrang: Ohne Transparenz über Algorithmen, Schlüssel, Zertifikate, Protokolle und Lieferanten fehlt die Grundlage für Prioritäten…
Business | IT-Security | News | Strategien | Tipps | Trends 2026 | Trends Security
NIS2 wird zur Führungsaufgabe: Warum die IT allein die Lücke nicht schließen kann
Die NIS2-Pflichten gelten, doch zwischen Gesetzeslage und betrieblicher Umsetzung klafft offenbar eine Lücke: In der Kertos-Befragung ist nur gut jedes vierte Unternehmen beim BSI registriert, während fast die Hälfte noch nicht begonnen hat oder zunächst die eigene Betroffenheit prüft. Für Geschäftsleitungen ist das mehr als ein Compliance-Thema. Sie müssen Zuständigkeiten, Risikomanagement, Meldewege und Nachweise so…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Strategien | Whitepaper
Vom Experiment zum Ergebnis: Der ROI-Fahrplan für KI im Mittelstand
KI ist im Mittelstand angekommen – doch zwischen Pilotprojekt und belastbarem Geschäftsnutzen liegt die eigentliche Managementaufgabe. Entscheidend sind nicht möglichst viele Tools, sondern klar priorisierte Prozesse, messbare Ziele, tragfähige Daten und eine Governance, die Skalierung ermöglicht. Der ROI-Kompass zeigt, wie Unternehmen Investitionen vom Geschäftsproblem her planen und aus einzelnen Anwendungen produktive Wertschöpfung entwickeln. Management Summary…