XDR, CNAPP, Security Service Edge, Zero Trust: Nie war es einfacher, Cyberangriffe zu erkennen, noch nie so schwer, sie abzuwehren. Diese Kluft schließt sich erst im Betrieb und dort, wo die Modelle rechnen.
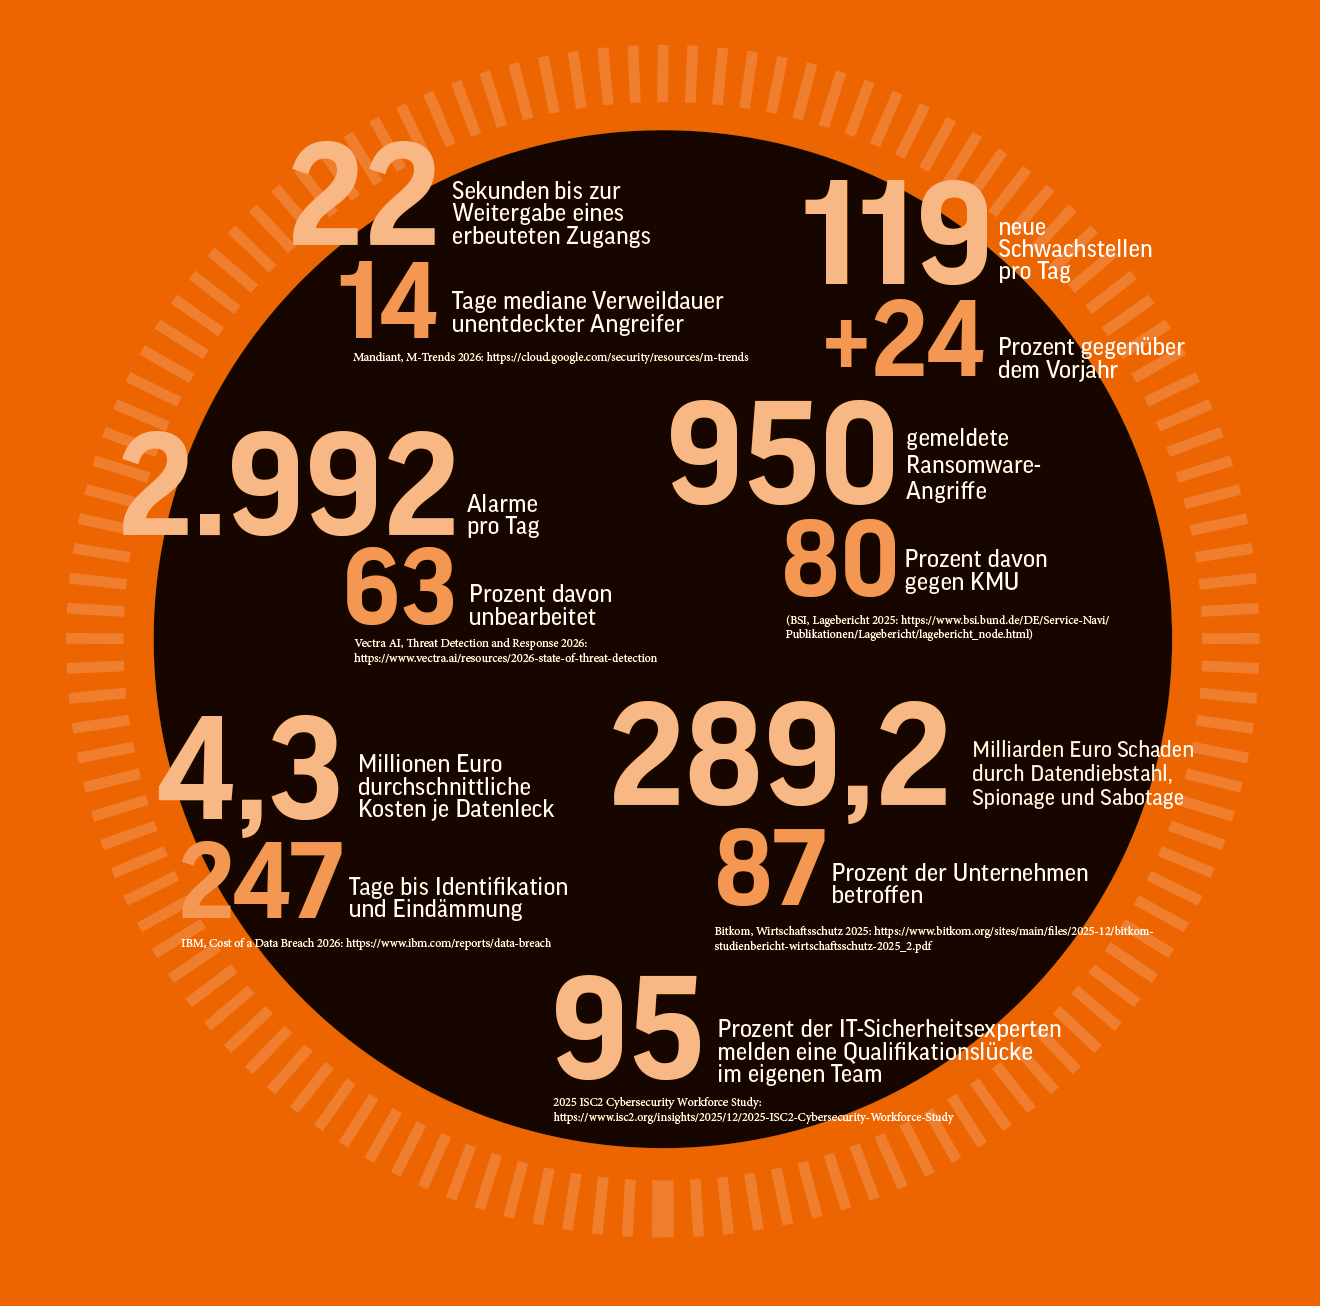
Zweiundzwanzig Sekunden. So lange dauert es im Durchschnitt, bis ein Angreifer einen frisch erbeuteten Zugang an die nächste Gruppe weiterreicht. Im Jahr 2022 waren es noch mehr als acht Stunden. Die Erkenntnisse aus dem Mandiant-Report M-Trends 2026 machen deutlich: Attacken erfolgen zunehmend arbeitsteilig, industrialisiert und schnell. Für die Verteidigung gilt das offenkundig nicht. Denn im gleichen Zeitraum erhöhte sich die mediane Verweildauer unentdeckter Angreifer von elf auf vierzehn Tage. In eine ähnliche Kerbe schlägt das Bundesamt für Sicherheit in der Informationstechnik (BSI): Bis Juni 2025 verzeichnete Deutschlands oberste IT-Sicherheitsbehörde durchschnittlich 119 neue Schwachstellen pro Tag. Das entspricht einem Anstieg um 24 Prozent im Vergleich zum Jahr zuvor. Mit dieser Entwicklung – so viel ist klar – kann eine manuelle Korrelation nicht Schritt halten.
Vom Perimeter zur Identität.
Eine zukunftsfähige Sicherheitsarchitektur verabschiedet sich von isolierten Insellösungen. Sie setzt auf ganzheitliche Integration: Extended Detection and Response aggregiert Signale aus Endpunkten, Netzwerken, Cloud-Umgebungen und Anwendungen und bewertet sie in Echtzeit. Was früher bei getrennten Konsolen manuell erledigt werden musste, wird durch die Technologie zu priorisierten Vorfällen verdichtet. Cloud Native Application Protection Platforms wiederum integrieren Sicherheit in die Entwicklungs- und Betriebsprozesse, anstatt sie nachträglich hinzuzufügen. Mit Security Service Edge wird die Kontrolle dorthin verlagert, wo die tatsächliche Arbeit stattfindet: an den Zugriffspunkt, unabhängig vom Standort und vom verwendeten Endgerät.
Methoden und Werkzeuge, die einen Bruch mit einer über drei Jahrzehnte gültigen Prämisse markieren: So diente das altbewährte Perimeter-Modell dem Schutz eines Netzes mit klarer Grenze. Eine Grenze, die heute nicht mehr existiert. Zero Trust Architecture kehrt deshalb die Beweislast um. Solange die Identität nicht bestätigt ist, gilt kein Nutzer, kein Gerät und kein Dienst als vertrauenswürdig. Zero Trust Network Access und Zero Trust Edge wenden das Prinzip konsequent auf den Zugang und die Dienstkommunikation an.
Zwischen Alarm und Abwehr.
Doch ein Aspekt fällt in den Überlegungen um höchstmögliche Cybersicherheit häufig unter den Tisch: Werkzeuge detektieren nur, die Verteidigung muss im Betrieb selbst erfolgen. Vectra AI etwa befragte für seinen Report 2026 rund 1.450 Sicherheitsverantwortliche. 76 Prozent von ihnen lassen KI-Agenten inzwischen mehr als zehn Prozent ihrer Arbeitslast übernehmen. Resilienter sind sie dadurch offensichtlich nicht geworden. Von den täglich etwa 3.000 Alarmen bleiben 63 Prozent unbehandelt, 69 Prozent der Organisationen verwenden mehr als zehn Erkennungswerkzeuge gleichzeitig.
Doch ein Alarm ist lediglich ein Protokoll. Zwischen Detektion und Abwehr liegen forensische Analyse, Entscheidung unter Zeitdruck und die Fähigkeit, einen aktiven Angreifer aus der produktiven Umgebung zu drängen, ohne sie anzuhalten. Dafür braucht es Menschen, und zwar rund um die Uhr. Doch von mehr als 16.000 Sicherheitsfachleuten, die ISC2 für ihre Workforce Study 2025 befragte, meldeten 95 Prozent eine Qualifikationslücke im eigenen Team. 88 Prozent hatten deswegen bereits einen Vorfall. Der Ausweg ist sowohl aus fachlicher als auch aus wirtschaftlicher Perspektive identisch: ein durchgehend besetztes Security Operations Center (SOC), in dem KI-gestützte Werkzeuge, Threat Hunting und Incident Response miteinander verknüpft sind. noris network organisiert den Betrieb seines SOC as a Service nach dieser Aufgabenteilung. Auch hier steht Technologie im Vordergrund, allerdings trifft ein Team die Entscheidungen.
Auf die Daten gemünzt.
Im Mittelpunkt steht vor allem aber eine ganz andere Frage: KI-gestützte Sicherheitsauswertung verarbeitet die sensibelsten Daten eines Unternehmens. Dazu gehören Telemetrie, Identitäten, Zugriffsmuster und bekannte Schwachstellen. Angreifer, die diese Daten sehen, kennen die Angriffsfläche des Kunden oft besser als der Kunde selbst. Anbieter, die dem amerikanischen Recht unterliegen, werden durch den CLOUD Act verpflichtet, Daten herauszugeben – unabhängig davon, wo sie gespeichert sind. Auch vertragliche Zusicherungen haben darauf keinen Einfluss. noris network betreibt seine KI- und Sicherheitsinfrastruktur deshalb in eigenen deutschen Hochsicherheitsrechenzentren, zertifiziert nach ISO 27001 auf Basis des IT-Grundschutzes des BSI. Regulatorisch handelt es sich schon lange nicht mehr um eine optionale Angelegenheit. Das NIS2-Umsetzungsgesetz ist seit Dezember 2025 in Kraft: Etwa 30.000 Einrichtungen sind verpflichtet, dem BSI gravierende Vorfälle innerhalb eines Tages zu melden. Betreiber kritischer Anlagen müssen zudem Angriffsüberwachungssysteme verwenden. Die persönliche Haftung liegt bei der Geschäftsführung. Echte IT-Sicherheit im Zeitalter der KI muss aus drei Teilen bestehen: den Werkzeugen, einem rund um die Uhr besetzten Betrieb und einer Infrastruktur unter deutschem Recht. Bis ein Datenleck entdeckt und gestoppt ist, vergehen im Schnitt 247 Tage. Der durchschnittliche Schaden liegt bei rund 4,3 Millionen Euro. Wie hoch diese Rechnung tatsächlich ausfällt, liegt ebenso bei der Geschäftsleitung.
Die Gefahr in Zahlen
- 22 Sekunden bis zur Weitergabe eines erbeuteten Zugangs, 14 Tage mediane Verweildauer unentdeckter Angreifer
(Mandiant, M-Trends 2026: https://cloud.google.com/security/resources/m-trends)- 119 neue Schwachstellen pro Tag, plus 24 Prozent gegenüber dem Vorjahr; 950 gemeldete Ransomware-Angriffe, 80 Prozent davon gegen KMU
(BSI, Lagebericht 2025: https://www.bsi.bund.de/DE/Service-Navi/Publikationen/Lagebericht/lagebericht_node.html)- 2.992 Alarme pro Tag, 63 Prozent davon unbearbeitet
(Vectra AI, Threat Detection and Response 2026: https://www.vectra.ai/resources/2026-state-of-threat-detection)- 95 Prozent der IT-Sicherheitsexperten melden eine Qualifikationslücke im eigenen Team
(2025 ISC2 Cybersecurity Workforce Study: https://www.isc2.org/insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study)- 289,2 Milliarden Euro Schaden durch Datendiebstahl, Spionage und Sabotage; 87 Prozent der Unternehmen betroffen
(Bitkom, Wirtschaftsschutz 2025: https://www.bitkom.org/sites/main/files/2025-12/bitkom-studienbericht-wirtschaftsschutz-2025_2.pdf)- 4,3 Millionen Euro durchschnittliche Kosten je Datenleck, 247 Tage bis Identifikation und Eindämmung
(IBM, Cost of a Data Breach 2026: https://www.ibm.com/reports/data-breach)
 Stefan Tiefel,
Senior Market Development Manager
bei noris network AG
Illustration: magazinemaker.de
5472 Artikel zu „Cybersicherheit“
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business Process Management | E-Commerce | Geschäftsprozesse | IT-Security | Logistik | News
Cybersicherheit in der Lieferkette als Wettbewerbsvorteil für Unternehmen

Unternehmen versuchen auf viele Weisen, ihr Kerngeschäft vor Cyberattacken zu schützen. Doch längst sind ihre Lieferketten zum bevorzugten Angriffsziel geworden. Die Gefahr droht nicht mehr nur in der Firmenzentrale, sondern an der Peripherie durch sogenannte Supply-Chain-Attacken. Das Berliner Sicherheitsunternehmen Maconia sieht eine verantwortlich und schnell handelnde Unternehmensführung als wichtigsten Faktor für die Sicherheit im gesamten…
Healthcare IT | Infrastruktur | IT-Security | Kommunikation | News
TI 2.0 und Cybersicherheit: Was VSDM 2.0, PoPP und Zero Trust für Primärsysteme bedeuten
Die Telematikinfrastruktur (TI) vernetzt Praxen, Apotheken, Kliniken und Krankenkassen im deutschen Gesundheitswesen. Die nächste Ausbaustufe TI 2.0 bringt neue Verfahren wie VSDM 2.0, die elektronische Prüfung und Aktualisierung der Versichertenstammdaten, PoPP, den Nachweis, dass ein Patient vor Ort ist, und ZETA – Zero Trust Access, ein Sicherheitsmodell, das jeden Zugriff einzeln prüft. Für Hersteller von…
IT-Security | News | Tipps
Warum kleine Unternehmen Cybersicherheit jetzt umsetzen sollten

Phishing, infizierte Downloads und Ransomware können auch kleine Teams ausbremsen, Daten gefährden und den Geschäftsbetrieb stören. Kleine Unternehmen müssen täglich viele Herausforderungen gleichzeitig bewältigen: knappe Ressourcen, operative Aufgaben, Kundenerwartungen und häufig begrenzte IT-Kapazitäten. Cybersicherheit wirkt in diesem Umfeld schnell wie ein zusätzlicher Aufwand. Doch bereits eine einzige Phishing-Mail, ein infizierter Download oder ein Ransomware-Angriff…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
2026: Cybersicherheitslage in deutschen Unternehmen

Management Summary Cybervorfälle bleiben für deutsche Unternehmen ein operatives Kernthema: 75 Prozent der befragten Organisationen waren in den vergangenen zwölf Monaten betroffen. Phishing und Social Engineering dominieren weiterhin die aktuelle Bedrohungslage und stehen für 56 Prozent der erfassten Sicherheitsvorfälle. KI-gestützte Angriffe rücken strategisch in den Fokus: 45 Prozent sehen darin das größte Cyberrisiko der kommenden…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Cybersicherheit und Compliance – Warum Excel und Word zum Haftungsrisiko werden
Viele Unternehmen setzen bei der Umsetzung von NIS2 und DORA zunächst auf Excel und Word – aus Gewohnheit, Kostengründen oder Pragmatismus. Für eine dauerhafte, revisionssichere Steuerung von Cyberrisiken reichen statische Office-Dokumente jedoch nicht aus. Warum das schnell zum Haftungsrisiko werden kann, zeigen fünf zentrale Schwachstellen im Umgang mit regulatorischen Anforderungen.
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cybersicherheit: Vier kritische Bedrohungen erfordern dringenden Handlungsbedarf
Mehrschichtige Sicherheitsstrategien können helfen, Bedrohungen durch Prompt-Injection-Angriffe, Deepfakes und Kompromittierung von KI-Anwendungen und Software-Lieferketten abzuwehren. Gartner, ein Unternehmen für Wirtschafts- und Technologieanalysen, hat vier kritische und schwer vorhersehbare Bedrohungen identifiziert, bei denen Angreifer derzeit einen deutlichen Vorteil haben und Schwachstellen in Unternehmen besonders erfolgreich ausnutzen können. Dazu zählen Deepfakes, die Kompromittierung von KI-Anwendungen, Prompt-Injection-Angriffe…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
Cybersicherheit in der Formel 1 – Wenn Hacker mitfahren

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und die eigene Abwehr beschleunigen.
Ausgabe 3-4-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Cybersicherheit für Finanzinstitute – Schlachtfeld Postfach
Finanzorganisationen machen sich keine Illusionen über die Herausforderungen ihrer Branche. Sie kämpfen mit zersplitterten Zahlungssystemen, weit verzweigten Cloud-Landschaften und dem Druck, rund um die Uhr verfügbar zu sein. All das macht sie anfällig für Angreifer, die Geld, Daten oder einfach Chaos wollen. Doch die tägliche Abwehrschlacht beginnt oft an einem viel banaleren Ort: dem Posteingang der Beschäftigten. Eine einzige schädliche E-Mail genügt, um Finanzbetrug auszulösen, vertrauliche Daten nach außen zu tragen oder zentrale Dienste lahmzulegen. E-Mail ist billig für Angreifer und wirksam, denn sie nutzt das Vertrauen zwischen Banken, Kunden und Lieferanten aus.
Business Process Management | Geschäftsprozesse | IT-Security | News | Services
DORA: Von formaler Compliance zu echter Cybersicherheit im Finanzsektor

Warum DORA auch eine Architekturfrage ist – und was das für Banken und Versicherungen bedeutet. Die Anforderungen an die digitale Widerstandsfähigkeit von Banken und Versicherungen steigen. Mit dem Digital Operational Resilience Act (DORA) hat die Europäische Union einen verbindlichen Rahmen geschaffen, um IT-Risiken, Cyberangriffe und Abhängigkeiten von Drittdienstleistern zu adressieren. Doch regulatorische Konformität schafft…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Digitalisierung | IT-Security | Lösungen | News
Hochleistungstechnologien – Cybersicherheit in der Formel 1

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und…
IT-Security | Künstliche Intelligenz | News
Agentic AI und die wachsende Herausforderung für die Cybersicherheit

Agentic AI revolutioniert die digitale Arbeitswelt, indem autonome KI-Agenten eigenständig Aufgaben übernehmen und Entscheidungen treffen, was Unternehmen vor neue Sicherheitsherausforderungen stellt. Die wachsende Zahl und Autonomie dieser Agentenidentitäten überfordert klassische Sicherheitsmodelle, da unkontrollierte Berechtigungen und fehlende Governance-Strukturen neue Angriffsmöglichkeiten eröffnen. Unternehmen müssen ihre Sicherheitsstrategien dringend anpassen, um Identitätskontrollen, klare Verantwortlichkeiten und Schutzmaßnahmen zu etablieren, bevor…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
IT-Security | News | Trends 2026 | Trends Security
Gartner identifiziert die wichtigsten Cybersicherheitstrends für 2026: Unbekanntes Terrain

Wachsende KI-Verbreitung macht starke Governance unverzichtbar. Der unkontrollierte Vormarsch von künstlicher Intelligenz, geopolitische Spannungen, regulatorische Unsicherheiten und eine sich zuspitzende Bedrohungslage sind laut Gartner die zentralen Treiber der wichtigsten Cybersicherheitstrends für 2026. »Verantwortliche für Cybersicherheit bewegen sich in diesem Jahr auf weitgehend unbekanntem Terrain. Das Zusammenspiel dieser Kräfte stellt die Belastbarkeit ihrer Teams in…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Tipps | Trends 2026 | Trends Security
Cybersicherheit: Zwischen KI-Gefahr, Lieferketten-Risiken und Passkey-Revolution

Wie wird die Cybersicherheitslandschaft im Jahr 2026 und in der Zukunft aussehen? Auch im Jahr 2026 wird sich das Schlachtfeld der Cybersicherheit weiterentwickeln. Internetnutzer und Unternehmen werden einer Vielzahl von Bedrohungen und Herausforderungen gegenüberstehen. Karolis Arbaciauskas, Produktleiter des Cybersicherheitsunternehmens NordPass, gibt uns einen Expertenausblick auf das laufende Jahr. »Künstliche Intelligenz wird sowohl die Tools…
IT-Security | News | Services | Trends Security | Trends Services
Cybersicherheit ist zentral, doch IT-Dienstleister setzen sie zu selten an die erste Stelle

Die Global Technology Industry Association (GTIA) hat die »Channel Trends in Cybersecurity 2025«-Studie für Deutschland, Österreich und die Schweiz veröffentlicht. Die Studie ist Teil einer weltweiten Umfrage bei IT-Dienstleistern (ITSPs) in sechs Regionen[1]. Sie zeigt, wie Channel-Partner die Chancen der Cybersicherheit nutzen und sich in diesem wachsenden Markt als führend positionieren können. Mit der Untersuchung…