Wenn Outlook und Teams gleichzeitig stillstehen, zeigt sich, wie abhängig Behörden und Unternehmen von einem einzigen Anbieter sind. Wer jetzt zu privaten Messengern greift, riskiert Datenabfluss und Kontrollverlust. Der Beitrag erläutert, wie sich Abhängigkeiten erfassen, Prioritäten setzen, abgestufte Fallback-Pläne definieren und Ausweichplattformen so testen lassen, dass die Kommunikation auch im Ernstfall sicher weiterläuft.
Management Summary
- Abhängigkeiten sichtbar machen: Nicht nur E-Mail und Chat, sondern auch Anmeldedienste, Telefonie, Netzzugänge und Dienstleister erfassen – eine reine Softwareliste genügt nicht.
- Nach Kritikalität priorisieren: Eine Business-Impact-Analyse legt fest, welche Prozesse welche Ausfallzeit vertragen und wo der Ersatzbetrieb sofort verfügbar sein muss.
- Fallback-Plan in Stufen: Telefonkette, administrierter Ausweichkanal und unabhängige Dateiablage mit klaren Rollen, Auslösern und Regeln für die Rückkehr in den Normalbetrieb.
- Plattform nach Schutzbedarf wählen: Verschlüsselung, Identitätsprüfung, Datenstandort, Rechtsraum und Zulassungen entscheiden; NIS2, DORA und KRITIS-Dachgesetz sind einzeln auf Geltung zu prüfen.
- Regelmäßig üben: Nur Tests unter realistischen Bedingungen zeigen, ob die Alternative trägt; Ergebnisse fließen in Prozesse ein und werden erneut geprüft.
Illustration Absmeier foto ki
Ratgeber Business Continuity
E-Mail ausgefallen? So bleiben Behörden und Unternehmen kommunikationsfähig
Am Freitag, den 13. November, standen bei Microsoft weltweit diverse Dienste für viele Stunden still. Betroffen waren Outlook und auch MS Teams, das als Kommunikationsalternative zu E-Mail hätte dienen können. Das ist kein Grund, mit dem Finger auf Microsoft zu zeigen, denn das kann jedem Anbieter passieren. Für Unternehmen und Behörden, die auf sichere Kommunikation und Kollaboration angewiesen sind, wird das aber schnell kritisch. Das Problem ist die Abhängigkeit von nur einem Anbieter und das Fehlen ausgetesteter Alternativen. Aber an dieser Stelle lässt sich ansetzen.
Ist die E-Mail oder der Chatkanal erst einmal ausgefallen, stellt sich schnell die Frage: Wie kann ich denn jetzt mit Kunden, Partnern und Kollegen kommunizieren und Daten und Dateien austauschen? Schnell drängen sich Gedanken an private Messenger auf. Aber das ist keine gute Idee, insbesondere wenn es um vertrauliche Inhalte geht, die in unkontrollierbaren Kanälen verschwinden. Es muss auch nicht unbedingt nur die E-Mail sein: Möglich ist auch ein Ausfall der Internetleitung, der Datei-Cloud oder des VoIP-Telefonie-Anbieters.
Abhängigkeiten vollständig erfassen
Der erste Schritt, um sich auf solche Fälle vorzubereiten, besteht darin, dass alle IT- und Fachbereiche gemeinsam erfassen, wer welche Anwendungen, Daten und Kontakte benötigt und wie diese eventuell übergreifend voneinander abhängen. Neben E-Mail, Chat und Dateiablage gehören Anmeldedienste, Telefonie, Netzwerkzugänge, Endgeräte sowie Anbieter und externe Dienstleister in die Übersicht. Eine reine Softwareliste reicht nicht aus.
Mit der Liste lassen sich Ersatzplattformen für jede Art von Ausfall definieren, die möglichst unabhängig von den ausgefallenen Diensten sind. Wichtig ist auch, Interdependenzen zu erfassen, also wenn mehrere Dienste dieselbe Plattform, denselben Anmeldedienst, dieselbe Cloud-Infrastruktur oder den betroffenen Internetanschluss nutzen.
Priorität nach Kritikalität festlegen
Nicht jeder IT-Dienst hat die gleiche Bedeutung für das Funktionieren der eigenen Organisation. Dass die E-Mail-Archivierung beeinträchtigt ist, ist weniger wichtig als der Ausfall einer Notfalltelefon-Hotline eines Krisenstabes. Deshalb sollten Unternehmen in einer Business-Impact-Analyse einzelne Prozesse bewerten: Wie lange ist eine Unterbrechung vertretbar, welche Mindestleistung wird benötigt und welche Informationen müssen verfügbar bleiben?
Daraus entstehen Kritikalitätsstufen mit Wiederanlaufzielen. Weniger zeitkritische Aufgaben können warten; andere benötigen kurzfristig Ersatz. Bei besonders kritischen Funktionen muss der Ausweichbetrieb unmittelbar verfügbar sein. Business Continuity bedeutet, priorisierte Aufgaben durchgängig fortzuführen. Dafür müssen aber nicht alle Anwendungen doppelt vorhanden sein.
Abgestufte Fallback-Pläne definieren
Ein Resilienz-Stufenplan ordnet jedem Szenario Personen, Funktionen und Ersatzwege zu. Bei kurzer E-Mail-Störung kann eine vereinbarte Telefonkette genügen. Bei längerem Plattformausfall benötigen Teams einen administrierten Kanal für Nachrichten und Besprechungen. Für Lageberichte, Einsatzpläne oder Freigaben gehört eine unabhängig erreichbare Dateiablage dazu. Aktuelle Arbeitsstände müssen dort rechtzeitig mit passenden Zugriffsrechten verfügbar sein.
Der Plan legt auch fest, wer den Wechsel auslöst, wie Beschäftigte und externe Partner davon erfahren und wer den Ersatzbetrieb betreut. Er regelt auch die Rückkehr: Entscheidungen und geänderte Dokumente gilt es, nachvollziehbar in die regulären Systeme rückzuführen.
Ein so vorbereiteter Ausweichplan begrenzt eine eventuelle Schatten-IT. Ohne praktikable Alternative landen Informationen leicht in privaten Postfächern oder Messengern, wie der State of Secure Collaboration 2026 Report von Wire zeigt. Zugriffe, Aufbewahrung und Löschung lassen sich dann nur eingeschränkt steuern. Konten, Gruppen und Berechtigungen müssen daher vor dem Vorfall eingerichtet sein.
Alternative Plattformen genau prüfen
Die Auswahl einer Plattform folgt dem Schutzbedarf und der Kritikalität. Zu prüfen sind Verschlüsselung, Identitätsprüfung, Geräteverwaltung, Datenstandorte und Rechtsraum. Für Verschlusssachen gilt es, Zulassungen zu prüfen: Eine Lösung für Bürokommunikation eignet sich nicht automatisch für Regierung oder Verteidigung. Neben den Formalien sind einfache Bedienung, moderne Oberfläche und bekannte Anmeldeverfahren wichtig, um die vorgesehenen Kanäle auch unter Zeitdruck sofort nutzen zu können.
Ein Beispiel für alternative Kommunikationskanäle inklusive Dateiaustausch ist die Plattform von Wire. Organisationen nutzen den Messenger im Alltag für vertrauliche Nachrichten, Anrufe und Dateiaustausch. Fällt die primäre Plattform aus, sind Konten, Gruppen und Kontakte bereits da. Der Messenger verschlüsselt Nachrichten, Anrufe und direkt versandte Dateien standardmäßig Ende zu Ende und nutzt Messaging Layer Security (MLS), einen offenen IETF-Standard für Gruppenkommunikation. Die Plattform kann in der Wire-Cloud, in einer eigenen Private Cloud oder On-Premises im eigenen Rechenzentrum gehostet werden. Für Behörden, auch solche mit hoheitlichen Aufgaben, gibt es Wire Bund, für den das BSI die Zulassung „Verschlusssache – nicht für den Dienstgebrauch (VS-NfD)« erteilt hat.
Für hohe Schutzbedürftigkeit müssen die gesetzlich geregelten Vorgaben geprüft werden. Das im Zuge von NIS2 erneuerte BSI-Gesetz verlangt von betroffenen Einrichtungen unter anderem Betriebskontinuität, Krisenmanagement und gegebenenfalls gesicherte Notfallkommunikation. DORA regelt im Finanzsektor digitale Resilienz, Tests und IKT-Drittparteienrisiken. Das KRITIS-Dachgesetz betrifft die physische Resilienz. Geltungsbereich und Umsetzungsfristen sind hier jeweils genau zu prüfen.
Intensiv mit allen Beteiligten testen
Ob die alternative Plattform für Dateiaustausch und Kommunikation im Notfall auch funktioniert, können nur Tests zeigen. Wer nicht testet, hat keine Alternative.
Beschäftigte müssen in solchen Testszenarien die Fallback-Lösungen aktiv einsetzen, Kollegen und Geschäftspartner erreichen und Dateien abrufen können, während die primäre Plattform als nicht verfügbar gilt. Je besser die Mitarbeiter in der Nutzung geübt sind, desto einfacher fällt es ihnen, auch unter Druck mit der Lösung umzugehen. Bei hoher Kritikalität gehören in diese Tests und Szenarien zudem Schichtwechsel, Vertretungen, externe Partner, Kunden und der Ausfall des Anmeldedienstes.
Notfallanleitungen, Kontaktlisten und technische Ansprechpartner müssen außerhalb der betroffenen Umgebung erreichbar sein. Übungen erfassen die Zeit bis zur Arbeitsfähigkeit und dokumentieren Hindernisse. Die Verantwortlichen setzen dafür Termine und sorgen dafür, dass Korrekturen in die Prozesse einfließen. Anschließend wird erneut geprüft. Nach wesentlichen Änderungen an Systemen oder Zuständigkeiten ist ein erneuter Test sinnvoll.
Fazit
Wire kann Teil einer Fallback-Gesamtstrategie sein. Mittlerweile nutzen mehr als 1.800 Organisationen den Messenger im Alltag, darunter auch der Bundestag, und sichern damit ihre Kommunikation ab. Jede Behörde und jedes Unternehmen muss aber anhand der eigenen Aufgaben entscheiden, welche Lösungen in Frage kommen, um bei Ausfällen handlungsfähig zu bleiben. Steht ein stufenweiser und gut erprobter Resilienzplan, verliert der Ausfall eines Kommunikationsstrangs schnell seine Schrecken.
 Benjamin Schilz, CEO von Wire
Benjamin Schilz ist seit Januar 2024 Chief Executive Officer (CEO) des Berliner Unternehmens Wire, einem Anbieter für sichere Messaging- und Kollaborationslösungen für Regierungen und Unternehmen. Bei Wire treibt Schilz die internationale Expansion voran und setzt sich für digitale Souveränität, Ende-zu-Ende-Verschlüsselung und europäische Datenschutzstandards ein.
Tipps für die Praxis
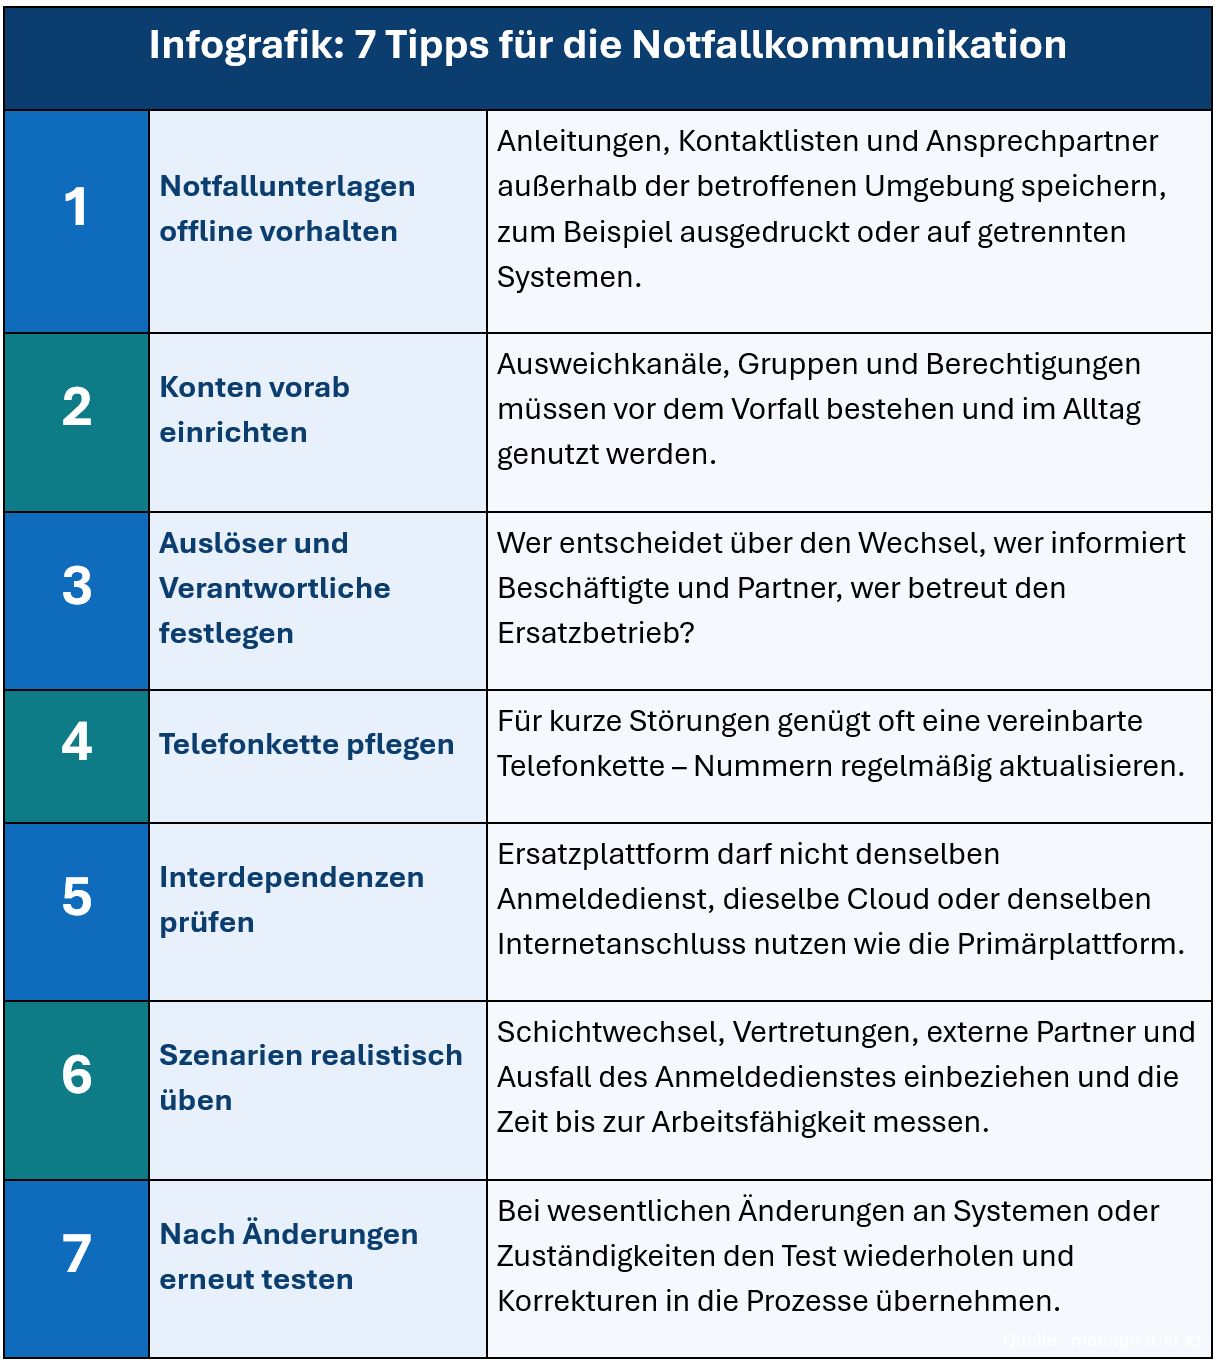
- Notfallunterlagen offline vorhalten: Anleitungen, Kontaktlisten und Ansprechpartner außerhalb der betroffenen Umgebung speichern, zum Beispiel ausgedruckt oder auf getrennten Systemen.
- Konten vorab einrichten: Ausweichkanäle, Gruppen und Berechtigungen müssen vor dem Vorfall bestehen und im Alltag genutzt werden.
- Auslöser und Verantwortliche festlegen: Wer entscheidet über den Wechsel, wer informiert Beschäftigte und Partner, wer betreut den Ersatzbetrieb?
- Telefonkette pflegen: Für kurze Störungen genügt oft eine vereinbarte Telefonkette – Nummern regelmäßig aktualisieren.
- Interdependenzen prüfen: Ersatzplattform darf nicht denselben Anmeldedienst, dieselbe Cloud oder denselben Internetanschluss nutzen wie die Primärplattform.
- Szenarien realistisch üben: Schichtwechsel, Vertretungen, externe Partner und Ausfall des Anmeldedienstes einbeziehen und die Zeit bis zur Arbeitsfähigkeit messen.
- Nach Änderungen erneut testen: Bei wesentlichen Änderungen an Systemen oder Zuständigkeiten den Test wiederholen und Korrekturen in die Prozesse übernehmen.
Ausführliche Tipps mit Praxisbeispielen
Hinweis: Die Praxisbeispiele sind illustrativ und fiktiv; sie veranschaulichen die Tipps und beschreiben keine realen Organisationen.
1. Notfallunterlagen offline vorhalten
Im Ernstfall nützt ein Notfallhandbuch nichts, das auf dem ausgefallenen System liegt. Legen Sie Anleitungen, Kontaktlisten (mit privaten und dienstlichen Nummern der Krisenverantwortlichen) und die Zugangsdaten zum Ausweichkanal an mindestens zwei Orten ab, die vom Primärsystem unabhängig sind. Aktualisieren Sie die Unterlagen zu festen Terminen.
Praxisbeispiel: Eine Stadtverwaltung (fiktives Beispiel) hinterlegt eine laminierte Notfallkarte im Büro jeder Amtsleitung und eine verschlüsselte Kopie auf einem USB-Stick im Tresor des Krisenstabs. Beim Ausfall der Mail-Infrastruktur erreicht der Stab alle Amtsleitungen innerhalb von 30 Minuten.
2. Konten vorab einrichten
Ein Ausweichkanal funktioniert nur, wenn er schon vor dem Vorfall genutzt wird. Richten Sie Konten, Gruppen und Berechtigungen für alle relevanten Personen ein und legen Sie fest, welche Inhalte dort besprochen werden. So entsteht keine Schatten-IT, weil Beschäftigte nicht erst im Notfall improvisieren müssen.
Praxisbeispiel: Ein mittelständischer Maschinenbauer (fiktives Beispiel) nutzt den Ausweichmessenger bereits täglich für die Schichtübergabe in der Produktion. Als die Hauptplattform ausfällt, sind Gruppen und Kontakte vorhanden, und niemand weicht auf private Messenger aus.
3. Auslöser und Verantwortliche festlegen
Definieren Sie messbare Auslöser, etwa: »Mail und Chat sind länger als 60 Minuten nicht erreichbar.« Benennen Sie eine Person (plus Vertretung), die den Wechsel anordnet, eine Person für die Information der Beschäftigten und externer Partner sowie eine Betreuung für den Ersatzbetrieb. Legen Sie ebenfalls fest, wer die Rückkehr in den Normalbetrieb verantwortet.
Praxisbeispiel: Ein Klinikverbund (fiktives Beispiel) hat im Plan festgehalten, dass die IT-Leitung nach 45 Minuten Totalausfall die Stufe »Ausweichkanal« ausruft. Die Pressestelle informiert Partner, die Notaufnahmeleitung bestätigt den Wechsel über die Telefonkette.
4. Telefonkette pflegen
Die Telefonkette ist die einfachste Stufe des Fallback-Plans. Legen Sie fest, wer wen anruft, und halten Sie Nummern und Vertretungen aktuell, besonders nach Personalwechseln. Testen Sie die Kette mehrmals im Jahr und messen Sie, wie lange es dauert, bis alle Beteiligten erreicht sind.
Praxisbeispiel: Ein Energieversorger (fiktives Beispiel) startet pro Quartal eine unangekündigte Probealarmierung. Beim letzten Test waren 18 von 20 Personen nach 20 Minuten erreicht; zwei veraltete Nummern wurden direkt korrigiert.
5. Interdependenzen prüfen
Viele Dienste teilen sich dieselbe Basis: Anmeldedienst, Cloud-Infrastruktur oder Internetanschluss. Prüfen Sie für jeden Ersatzweg, ob er von denselben Komponenten abhängt wie der Primärweg. Ein Ausweichkanal, der denselben Identitätsdienst nutzt, fällt im schlimmsten Fall gleichzeitig aus.
Praxisbeispiel: Eine Landesbehörde (fiktives Beispiel) stellt bei der Analyse fest, dass sowohl E-Mail als auch der geplante Ausweichkanal über denselben zentralen Anmeldedienst laufen. Sie ergänzt eine getrennte Anmeldung für den Krisenstab und einen zweiten Internetzugang über einen anderen Anbieter.
6. Szenarien realistisch üben
Üben Sie nicht nur den Idealfall. Spielen Sie Szenarien durch, in denen die Primärplattform als nicht verfügbar gilt, und beziehen Sie Schichtwechsel, Vertretungen, externe Partner und den Ausfall des Anmeldedienstes ein. Messen Sie die Zeit bis zur Arbeitsfähigkeit und dokumentieren Sie Hindernisse.
Praxisbeispiel: Ein Finanzdienstleister (fiktives Beispiel) simuliert einen halbtägigen Ausfall von E-Mail und Chat an einem Freitagnachmittag. Dabei zeigt sich, dass Vertretungen keinen Zugriff auf die Dateiablage haben; die Rechte werden angepasst und der Test wiederholt.
7. Nach Änderungen erneut testen
Nach wesentlichen Änderungen an Systemen oder Zuständigkeiten ist ein erneuter Test sinnvoll. Legen Sie Verantwortliche und Termine fest, sorgen Sie dafür, dass Korrekturen in die Prozesse einfließen, und prüfen Sie anschließend noch einmal.
Praxisbeispiel: Ein Handelsunternehmen (fiktives Beispiel) wechselt seinen Telefonieanbieter. Noch vor dem Umzug werden die Telefonkette und der Ausweichkanal erneut getestet, weil sich die Rufnummern der Krisenverantwortlichen geändert haben.
FAQ – Häufige Fragen
- Was ist Business Continuity Management (BCM)?
BCM ist ein fortlaufendes Managementsystem, das zeitkritische Geschäftsprozesse gegen Ausfälle absichert – es betrachtet den Geschäftsprozess, nicht nur das technische System. Der BSI-Standard 200-4 bietet dafür eine praxisnahe Anleitung [1][7]. - Worin unterscheiden sich Störung, Notfall und Krise?
Eine Störung wird im Normalbetrieb behoben. Ein Notfall liegt vor, wenn ein zeitkritischer Prozess nicht mehr rechtzeitig mit üblichen Mitteln wiederhergestellt werden kann. Eine Krise ist von erheblicher Unsicherheit und besonderem Koordinationsbedarf geprägt [5][7]. - Müssen alle Anwendungen doppelt vorhanden sein?
Nein. Maßgeblich sind die Anforderungen der zeitkritischen Geschäftsprozesse; nicht alle Systeme müssen mit gleicher Priorität wiederhergestellt werden [5]. - Was leistet eine Business-Impact-Analyse (BIA)?
Sie untersucht die Auswirkungen von Prozessunterbrechungen und ermittelt die Anforderungen an die Wiederaufnahme sowie an Personal, Standorte, IT-Services und Dienstleister [5]. - Warum sind private Messenger keine Lösung?
Vertrauliche Inhalte verschwinden in unkontrollierbaren Kanälen; Zugriffe, Aufbewahrung und Löschung lassen sich nur eingeschränkt steuern (siehe Artikel, Abschnitt „Abgestufte Fallback-Pläne definieren“). - Verlangt das BSI-Gesetz ein BCM?
Das Gesetz nennt BCM nicht ausdrücklich, verpflichtet aber zur „Aufrechterhaltung des Betriebs“ samt Backup-Management, Wiederherstellung und Krisenmanagement. Das BSI empfiehlt daher den Aufbau eines BCMS, etwa nach BSI-Standard 200-4 [2]. - Wer ist von NIS2 in Deutschland betroffen?
Rund 29.500 Einrichtungen in definierten Sektoren, abhängig von Größe (ab 50 Beschäftigten bzw. 10 Mio. € Umsatz und Bilanzsumme für „wichtige“, ab 250 Beschäftigten bzw. 50 Mio. € Umsatz und 43 Mio. € Bilanzsumme für „besonders wichtige“ Einrichtungen). Das NIS2-Umsetzungsgesetz ist seit 6. Dezember 2025 in Kraft [3][4]. - Welche Meldefristen gelten bei erheblichen Sicherheitsvorfällen?
Frühwarnung innerhalb von 24 Stunden, Vorfallsmeldung mit erster Bewertung innerhalb von 72 Stunden und Abschlussbericht innerhalb eines Monats [3]. - Welche Verantwortung trägt die Geschäftsleitung?
Geschäftsleitungen müssen die Risikomanagementmaßnahmen billigen, deren Umsetzung überwachen und regelmäßig an Cyberrisiko-Schulungen teilnehmen; eine reine Delegation an die IT genügt nicht [3]. - Gilt für Finanzunternehmen das BSI-Gesetz oder DORA?
Finanzunternehmen im Anwendungsbereich von DORA sind von zentralen Pflichten des BSI-Gesetzes ausgenommen (DORA als lex specialis); die Registrierungspflicht beim BSI bleibt bestehen [3]. Zu Übungen: Notfallübungen reichen von Tabletop-Szenarien bis zu realitätsnahen Simulationen [6].
Quellen
[1] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-4-Business-Continuity-Management/bsi-standard-200-4_Business_Continuity_Management_node.html (abgerufen am 18.11.2026)
[2] https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-BCM/NIS-2-BCM.html (abgerufen am 18.11.2026)
[3] https://www.tuev-nord.de/de/wissen/standards-im-blick/nis2-umsetzungsgesetz/ (abgerufen am 18.11.2026)
[4] https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html (abgerufen am 18.11.2026)
[5] https://www.dokuit.de/wissen-kompakt/bsi-standard-200-4-bcm-standard/ (abgerufen am 18.11.2026)
[6] https://www.cassini.de/inspire/bcm-notfalluebungen (abgerufen am 18.11.2026)
[7] https://www.cybervize.de/de/wissen/it-grundschutz/business-continuity-200-4 (abgerufen am 18.11.2026)
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
7934 Artikel zu „Kommunikation Sicherheit“
Ausgabe 9-10-2025 | IT-Security | Kommunikation | News | Security Spezial 9-10-2025
Sicherheit der Kommunikationssysteme und der Cloud-Telefonie – Maßnahmen zur Risikostreuung
Dr. Christian Stredicke, CEO des Kommunikationsanbieters Vodia, betont die Bedeutung der Sicherheit von Kommunikationssystemen und Cloud-Telefonie in deutschen Unternehmen. Besonders zu beachten sind die Risiken und Herausforderungen, die mit der Nutzung von Cloud-Diensten verbunden sind, was für Multi-Cloud- und Hybrid-Modelle zur Risikostreuung spricht. Zudem warnt er vor der einseitigen Abhängigkeit von großen Cloud-Anbietern und den damit verbundenen Datenschutzrisiken, sowie vor Softphones.
IT-Security | Kommunikation | News | Tipps
Sicherheit ist mehr als Verschlüsselung: Drei Tipps, wie Unternehmen ihre Kommunikation sicherer machen

Der aktuelle Signal-Leak der US-Regierung zeigt ein grundsätzliches Problem: Sicherheit in der Kommunikation ist nicht nur äußerst wichtig, sondern auch sehr komplex. Wird sie missachtet, entstehen Image- und Vertrauensverluste oder finanzielle oder Wettbewerbsrisiken. Wie können sich Unternehmen schützen und vorbereiten? Was sollten sie beachten? Wildix, Anbieter von Unified Communications as a Service, gibt drei Praxistipps…
Geschäftsprozesse | IT-Security | Kommunikation | News | Tipps
E-Mail-Sicherheit: Die Kommunikation mit Zertifikaten verschlüsseln

In einer Zeit, in der die digitale Kommunikation aus dem Geschäftsalltag nicht mehr wegzudenken ist, ist die Sicherheit von E-Mails für Unternehmen eine dringliche Angelegenheit. Die Verschlüsselung von E-Mails und ihren Anhängen ist sogar ein entscheidender Bestandteil der Datensicherheitsstrategie von Unternehmen, um sensible Informationen vor unbefugtem Zugriff zu schützen. Darauf machen die Sicherheitsexperten der PSW…
Favoriten der Redaktion | IT-Security | Kommunikation | Lösungen | News | Services
Luftig leichte Sicherheit: E-Mail-Kommunikation in der Cloud
Der Arbeitstag beginnt, und mit dem ersten Kaffee in der Hand öffnen Sie Ihren Posteingang, denn Sie erwarten eine wichtige E-Mail von einem Kunden. Doch in Ihrer Inbox wartet eine Flut von Nachrichten – von offensichtlichem Spam über verlockende Angebote bis hin zu scheinbar legitimen Nachrichten, die jedoch den verdächtigen Geruch von Phishing tragen. In…
Ausgabe 9-10-2021 | IT-Security | News | Security Spezial 9-10-2021
Höhere Sicherheit in der Business-Kommunikation: Wie Sie Ihre E-Mails einfach, aber sicher verschlüsseln
Die Bedeutung der digitalen Kommunikation steigt stetig. Im Zuge der Corona-Pandemie werden etwa immer mehr Meetings online per Videokonferenz durchgeführt, viele Mitarbeiter arbeiten statt im Büro im Home Office. Dadurch nimmt der digitale Versand von Daten weiterhin stark zu. Doch die E-Mail, als meistgenutztes Kommunikationsmittel, zählt für Cyberkriminelle zu den beliebtesten Angriffszielen. Wie können sich Unternehmen also gegen solche Attacken absichern?
IT-Security | Kommunikation | News | Tipps
Kritische Kommunikation: Fünf Sicherheitsfallen, die Unternehmen vermeiden sollten
Smartphone und Tablet bieten zahlreiche Einfallstore für Cyberkriminelle. Gerade Betreiber kritischer Infrastrukturen müssen ihre mobile Kommunikation vor den unterschiedlichsten Sicherheitsrisiken schützen, warnt Virtual Solution. Fallen Strom-, Wasser- oder Gesundheitsversorgung durch Hackerangriffe aus, drohen schlimme Konsequenzen für Bürger und Unternehmen. Die Herausforderungen in puncto IT-Sicherheit nehmen für Energieversorger, Krankenhäuser oder Transportunternehmen kontinuierlich zu, denn die Angriffsflächen…
IT-Security | News | Trends 2020 | Trends Security
Sicherheitsproblem: HTTPS-Kommunikation gehört auf den Prüfstand
Laut jüngstem Internet Security Report zielen groß angelegte Malware-Kampagnen vor allem auf Deutschland ab. Der aktuell veröffentlichte WatchGuard Internet Security Report für das erste Quartal 2020 bringt erneut spannende Erkenntnisse zur weltweiten Lage der IT-Sicherheit ans Licht. So wurde beispielsweise erstmals ein genauerer Blick auf die Verteilwege von Malware geworfen – mit aufrüttelnden Ergebnissen: Über 67…
Ausgabe 9-10-2019 | IT-Security | Lösungen | News | Security Spezial 9-10-2019
Micro-Virtualisierung bringt Sicherheit beim Surfen und bei der E-Mail-Kommunikation – Abkapseln

Die Methoden von Cyberangreifern werden immer raffinierter, aber die Hauptangriffswege bleiben gleich: gefälschte E-Mails und bösartige Downloads. Nur eine vollständige Isolierung dieser Gefahrenherde garantiert ein sicheres Surfen und Downloaden von Dokumenten.
Business | IT-Security | News | Services | Trends 2018 | Trends Security
Cybersicherheit in deutschen IT- und Kommunikationsunternehmen

Die Gefahr von Cyberattacken wird von vielen IT- und Kommunikationsexperten unterschätzt. Darauf deutet die aktuelle Studie »Cybersicherheit in deutschen IT- und Kommunikationsunternehmen« hin, die von dem Berliner Unternehmen CyberDirekt in Auftrag gegeben und dem Marktforschungsinstitut Innofact AG durchgeführt wurde. Demnach empfinden 70 Prozent der befragten Unternehmer keine bis lediglich eine geringe reelle Bedrohung durch Cyberangriffe…
Infrastruktur | IT-Security | Kommunikation | Lösungen | News | Rechenzentrum | Tipps
Drei Sicherheitsmaßnahmen für anwendungskritische Kommunikationsnetze

In einem umfassenden IT-Sicherheitskonzept müssen sowohl zukunftsfähige Verschlüsselungslösungen als auch Informations- und IT-Security-Standards berücksichtigt werden. In den Mission-Critical-Kommunikationsnetzen von Stadtwerken, Energieversorgern, Eisenbahnen oder Behörden ist Sicherheit eine Grundvoraussetzung. Da es die Betreiber solcher kritischer Infrastrukturen mit einer wachsenden Zahl von Angriffen, Manipulations- und Spionageversuchen zu tun haben, sollten sie wirksame Schutzvorkehrungen treffen. Ein Drei-Punkte-Plan sorgt…
IT-Security | Kommunikation | Lösungen | News | Trends 2016 | Trends Kommunikation | Trends Security
Cybersicherheit: Interne Kommunikation erweist sich oft als große Hürde
Eine Studie zeigt, dass IT-Sicherheitsverantwortliche die neue EU-Gesetzgebung zur Cybersicherheit begrüßen. Sie sind aber besorgt wegen den Kosten und den Belastungen im Arbeitsalltag und haben Kommunikationsprobleme mit Kollegen und Chefs. IT-Sicherheitsverantwortliche in europäischen Unternehmen stehen unter Druck, wenn es darum geht, die Cybersicherheit aufrechtzuerhalten. Doch eine neue, unabhängige Studie für Palo Alto Networks belegt, dass…
Infrastruktur | IT-Security | Kommunikation | News | Online-Artikel
Mission-Critical-Kommunikationsnetze auf Basis von Ethernet/IP brauchen höhere Datensicherheit

Die Umsetzung umfangreicher Anforderungen aus dem neuen IT-Sicherheitsgesetz, eine Modernisierung der SDH-Netze, der Umstieg auf Ethernet/IP und eine höhere Effizienz bei der Netzüberwachung und Steuerung: Nach Meinung Experten sind dies 2016 die wichtigsten Trends beim Einsatz von Mission-Critical-Kommunikationsnetzen. Für die Mission-Critical-Kommunikationsnetze von Energieversorgern, Eisenbahnen, Öl-und Gas-Pipeline-Betreibern und von Behörden steht in nächster Zeit eine Reihe…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
150.000 Agenten pro Konzern: Warum Identität zur Schlüsselfrage der KI-Sicherheit wird
Bis 2028 könnten globale Fortune-500-Konzerne über 150.000 KI-Agenten betreiben, doch nur 13 Prozent der Unternehmen halten ihre Governance für ausreichend. Okta hat deshalb gemeinsam mit AWS, CrowdStrike, Google Cloud und weiteren Partnern die Blueprint Alliance gegründet. Sie soll Agenten als vollwertige Identitäten absichern und Transparenz sowie Kontrolle in den Agentic Stack bringen. Management Summary Wildwuchs…
Business Process Management | IT-Security | News | Services | Whitepaper
Output Management zwischen Kostendruck, Sicherheit und KI
Druck- und Outputprozesse entwickeln sich für größere Unternehmen zunehmend zu einer Schnittstelle zwischen IT-Sicherheit, Regulierung, Kostenkontrolle und Digitalisierung. Darauf verweist eine Marktstudie von SPS und YouGov, für die 209 mittlere und große Unternehmen in Deutschland befragt wurden. Besonders hoch gewichtet werden Sicherheits- und Compliance-Themen. 61 Prozent der befragten Unternehmen nennen steigende Anforderungen an IT-Sicherheit und…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Services | Strategien | Tipps
Die größte Herausforderung für CIOs: KI-Nutzen, Risiken und Sicherheit in Einklang bringen

KI soll Wertschöpfung beschleunigen – darf aber nicht schneller Risiken aufbauen als Nutzen. Für CIOs wird deshalb die Verbindung von Geschäftszielen, Sicherheitskontrollen und klaren Entscheidungsrechten zum Prüfstein. Gartners Value-Risk Flywheel liefert dafür ein Denkmodell: Gute Dynamik stärken, schädliche Dynamik begrenzen und Kontrolle dort verankern, wo KI tatsächlich auf Daten und Prozesse zugreift. Management Summary Geschäftswert…
Business Process Management | Digitalisierung | Industrie 4.0 | Infrastruktur | Internet der Dinge | News | Services | Tipps
Digitale Zugänge, reale Schäden: Was Unternehmen bei der OT-Sicherheit ändern sollten
Kühlregale auf 50 Grad, stillstehende Pipelines: Seit fünf Jahren laufen Angreifer durch dieselbe offene Tür. Lernt denn niemand aus den Vorfällen? Fernwartung verbindet digitale Zugänge mit realen Betriebsprozessen. CISA und weitere US-Behörden empfehlen deshalb, industrielle Steuerungstechnik nicht direkt dem öffentlichen Internet auszusetzen, notwendige Fernzugriffe abzusichern und IT- und OT-Netze zu segmentieren. Für Unternehmen lautet…
Business Process Management | Geschäftsprozesse | IT-Security | Kommunikation | News | Whitepaper
Zwischen Datenschutz und Kostendruck: Kundenkommunikation sicher organisieren
Druck- und Outputprozesse stehen im Spannungsfeld von Informationssicherheit, Datenschutz und Wirtschaftlichkeit. Nach Angaben von SPS nennen 61 Prozent der 209 für eine gemeinsame Studie mit YouGov befragten Unternehmen steigende Sicherheits- und Datenschutzanforderungen als größte Herausforderung. Für IT-Verantwortliche lohnt deshalb der Blick auf die gesamte Prozesskette – von der Dokumentenerstellung über Druck und digitalen Versand bis…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Cybersecurity für resiliente IT – Wirkliche Sicherheit bietet nur Cyberresilienz
Die Sicherheitslage im Cyberspace bleibt angespannt. Durch die zunehmende Cloud- und KI-Nutzung wird es für Unternehmen sogar noch brisanter. Eine starke Cyberresilienz ist daher Pflicht, doch die ist nur durch kontinuierliches Monitoring und Nachjustieren der Sicherheitsinfrastruktur zu erreichen.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
KI-gestützte Sicherheitskonzepte scheitern am Betrieb – 22 Sekunden Vorsprung
XDR, CNAPP, Security Service Edge, Zero Trust: Nie war es einfacher, Cyberangriffe zu erkennen, noch nie so schwer, sie abzuwehren. Diese Kluft schließt sich erst im Betrieb und dort, wo die Modelle rechnen.
Ausgabe 9-10-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Datenhoheit bei sensibler Kommunikation – Digitale Souveränität, Resilienz und die Rückkehr der eigenen Rechenzentren
Digitale Souveränität. Was einst als Forderung nach technologischer Unabhängigkeit von US-amerikanischen Hyperscalern begann, ist heute ein konkretes technisches Auswahlkriterium für Unternehmen und Behörden. Doch was bedeutet digitale Souveränität konkret, und warum führt die Diskussion fast zwangsläufig zu einer zweiten Frage: der nach dem Betriebsort der eigenen IT-Infrastruktur?