Die Firewall steht im Interview nicht als isolierte Schutzmauer im Mittelpunkt, sondern als Kontrollpunkt einer vernetzten Abwehr. Sven Janssen von Sophos erläutert, warum auf einen Alarm eine klare Zuständigkeit folgen muss, KI-Assistenten keine Freigabe ersetzen und integrierte Plattformen auch Abhängigkeiten schaffen. Für IT-Entscheider geht es damit um mehr als Technik: um nachvollziehbare Regeln, beherrschbare Automatisierung und einen Sicherheitsbetrieb, der im Ernstfall handeln kann.
Management Summary
- Alarmierung als Prozess führen. Die Kernfrage des Interviews lautet: Wer handelt nach einer Erkennung? NIST ordnet Erkennung, Reaktion und Wiederherstellung in ein übergreifendes Risikomanagement ein. Redaktionelle Empfehlung: Zuständigkeiten und Eskalationswege vor dem nächsten Werkzeugkauf klären. [1]
- KI-Nutzung nach Risiko steuern. Das BSI empfiehlt vor der Integration generativer KI eine individuelle Risikoanalyse. Redaktionelle Empfehlung: Dienste, Datenarten und Zugriffsrechte erfassen und daraus konkrete Freigaben ableiten. [2]
- Automatisierung mit Freigabegrenzen versehen. Laut Release Notes von Sophos Firewall v23 sind neu vom KI-Assistenten erstellte Regeln zunächst deaktiviert und am Tabellenende platziert. Prüfung, Positionierung und Aktivierung bleiben manuell. Redaktionelle Empfehlung: Diese Trennung im eigenen Change-Prozess ausdrücklich festhalten. [3]
- Den Perimeter durch Identitätskontrollen ergänzen. NIST Zero Trust gewährt kein implizites Vertrauen allein aufgrund des Netzwerkstandorts. Redaktionelle Empfehlung: Firewall, Endgeräte- und Identitätsschutz gemeinsam planen, statt Sicherheit mit einem Standort gleichzusetzen. [4]
- Plattformnutzen an überprüfbaren Kriterien messen. CISA fordert sichere Standardeinstellungen und Transparenz; Sophos dokumentiert für v23 eine REST API mit OpenAPI-3.0-Unterstützung. Redaktionelle Empfehlung: Update-Nachweise, Schnittstellen, Exportmöglichkeiten und Wechselkosten in die Beschaffung aufnehmen. [3][5]
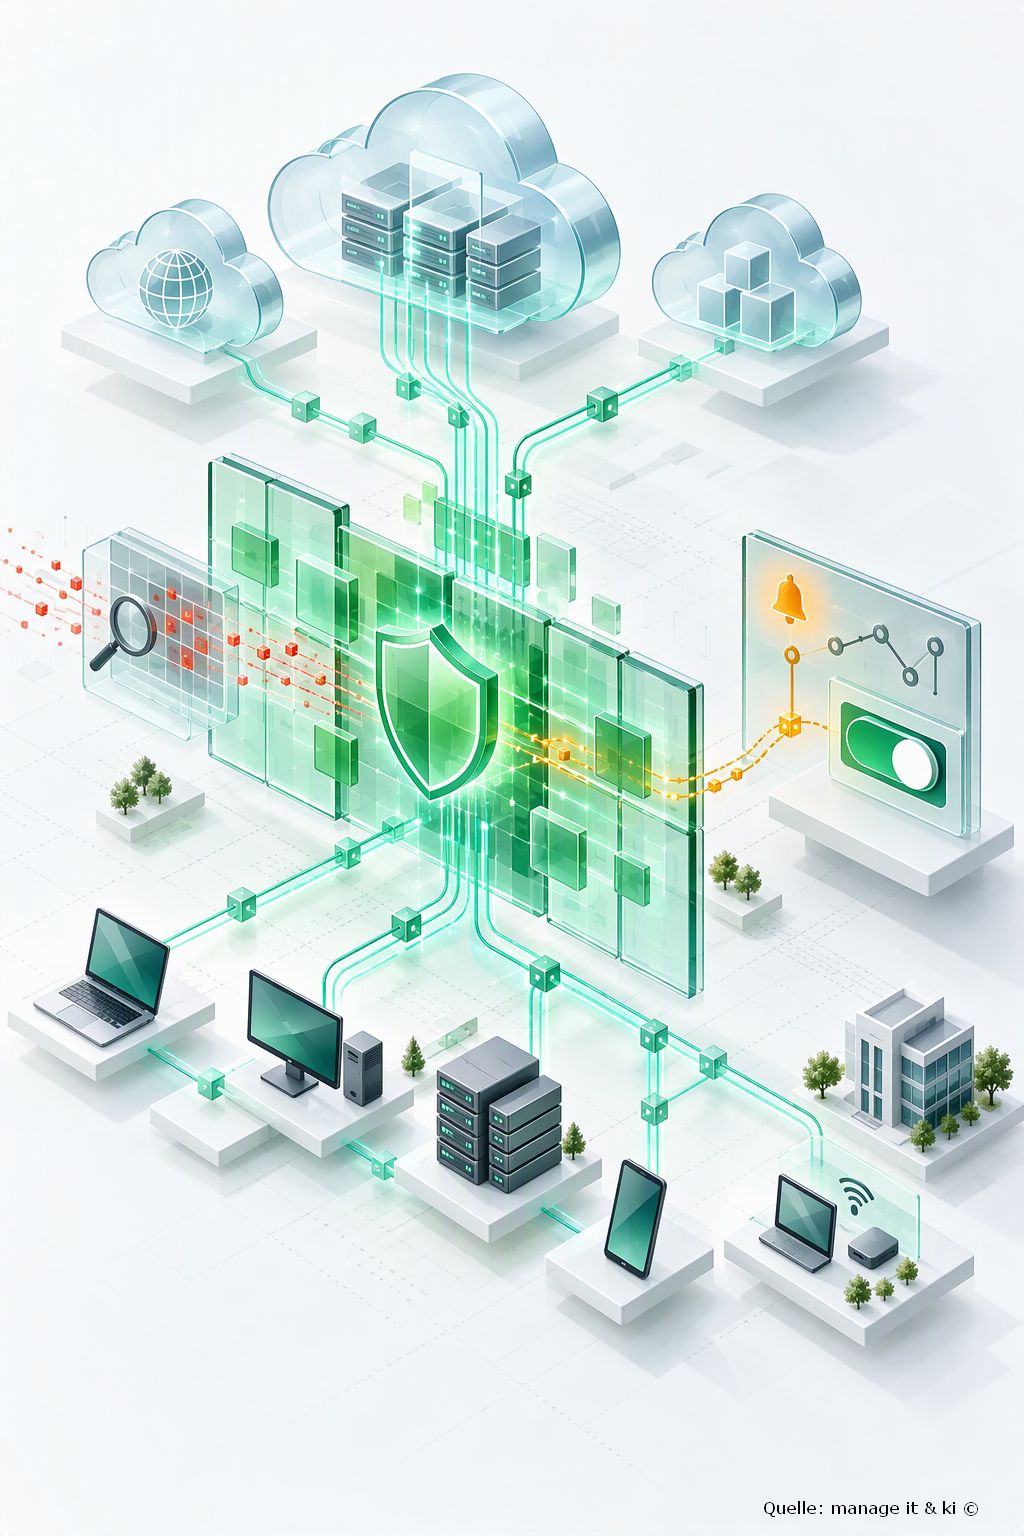
Illustration Absmeier foto ki designer
Vernetzte Kontrollpunkte statt isolierter Schutzmauer: Die Illustration verbindet Firewall, Cloud und Endgeräte mit Alarmierung und einer separaten Freigabeentscheidung. KI-generierte Konzeptillustration.
Die Firewall schlägt oft früh Alarm
Sven Janssen, Regional Vice President EMEA Central Sales bei Sophos, über die Grenzen automatisierter Abwehr und die Frage, wie viel Plattform gut ist.
Der Datenverkehr wächst, und Angreifer werden mit KI schneller. Was bedeutet das für die Firewall und wo stößt automatisierte Abwehr an ihre Grenzen?

Sven Janssen, Regional Vice President EMEA Central Sales bei Sophos
Herr Janssen, was ändert KI konkret am Netzwerk?
Sie verschiebt die Anforderungen aus zwei Richtungen. Unternehmen verlagern mehr Anwendungen in die Cloud und binden zunehmend KI-Systeme an, wodurch der Datenverkehr zunimmt. Ein immer größerer Teil davon ist verschlüsselt oder läuft direkt zwischen Maschinen. Hinzu kommt, dass Angreifer KI einsetzen, um Ziele schneller auszukundschaften und sich nach dem Einbruch rascher im Netz auszubreiten. Wer das Netzwerk verantwortet, muss also mehr Last bewältigen und bekommt es zugleich mit Angriffen zu tun, die Schwachstellen in viel größerer Zahl ausnutzen.
Wird die Firewall nicht zum Auslaufmodell, wenn so viel in der Cloud passiert?
Unsere Daten sprechen dagegen. In der Umfrage für unseren State of Ransomware Report 2026 gaben die Befragten an, dass die Firewall in 61 Prozent der Ransomware-Vorfälle Alarm geschlagen hat, bevor Daten verschlüsselt wurden. Das Netzwerk ist also oft die Stelle, an der ein Angriff früh auffällt. Mit dem Alarm allein ist allerdings wenig gewonnen, wenn er unbeachtet in einer Konsole liegt. Er muss rechtzeitig dort ankommen, wo jemand handeln kann. Deshalb sollten die einzelnen Kontrollpunkte ihre Informationen in Echtzeit teilen.
Sollten Unternehmen generative KI-Dienste, die sie nicht freigegeben haben, einfach sperren?
Ich denke, ein pauschales Verbot ist hier der falsche Weg. Wer KI produktiv nutzen will, braucht zuerst einen Überblick darüber, welche Dienste überhaupt im Einsatz sind. Erst dann lässt sich sinnvoll entscheiden, was freigegeben wird und was nicht. Am Netzwerk lässt sich gut erkennen, welche KI-Dienste tatsächlich angesprochen werden. Auf dieser Grundlage können Administratoren vertrauenswürdige Werkzeuge gezielt zulassen und den Rest blockieren.
Reicht es, KI-Dienste an der Firewall zu steuern?
Nein, KI-Sicherheit muss über den Netzwerkperimeter hinausgehen. Mit Sophos lassen sich Webfilter-Richtlinien zentral festlegen und einheitlich auf Firewall, Endgerät und geschützten Browser anwenden. Eine eigene Kategorie für generative KI ermöglicht eine granularere Steuerung, während Sophos AI Defense Transparenz, Reporting und die Durchsetzung von Richtlinien bietet, damit Unternehmen vertrauenswürdige KI-Tools zulassen und nicht freigegebene Dienste blockieren können.
Hersteller bauen inzwischen KI-Assistenten in Firewalls ein, die Regeln entwerfen. Wie verlässlich ist das? Eine falsche Regel kann ein ganzes Netz öffnen.
Genau deshalb sollte ein solcher Assistent nur entwerfen und nie selbst schalten. Jede vorgeschlagene Regel muss ein Administrator prüfen, bevor sie aktiv wird.
Firewall-Konfigurationen wachsen über Jahre, und wenn das Team wechselt, kann bald kaum noch jemand nachvollziehen, warum eine bestimmte Regel existiert. Hier kann ein Assistent helfen, der solche Konfigurationen erklärt.
Netzwerksysteme, die verdächtige Pakete selbstständig verwerfen, greifen direkt in den Betrieb ein. Was passiert, wenn so ein System legitimen Verkehr für einen Angriff hält?
Dann wird eine Fehlentscheidung sofort spürbar, und das lässt sich bei automatischer Reaktion nie ganz ausschließen. Umso mehr hängt an der Qualität der Erkennung. Je mehr Signale ein System auswertet, etwa das Verhalten im Netz und den Inhalt der Pakete, desto sicherer kann es entscheiden. Dem steht allerdings ein großer Gewinn gegenüber, denn ein früh gestoppter Angriff hat kaum Gelegenheit, sich weiter auszubreiten.
Mehr verschlüsselter Verkehr bedeutet mehr Rechenlast bei der Inspektion. Wird Sicherheit damit zur Bremse?
Wenn die Hardware nicht mithält, ja. Dann wird die Prüfung im Zweifel gelockert, und der verschlüsselte Verkehr läuft ungesehen durch. Die Leistung muss deshalb mit dem Verkehr wachsen, sonst bestimmt am Ende die Performance, wie viel geprüft wird.
Auch Firewalls haben Schwachstellen. Wie sichert Sophos die eigene Plattform ab?
Ein Hersteller muss bei der eigenen Plattform dieselben Maßstäbe anlegen, die er von seinen Kunden erwartet. Im Alltag kommt es für Administratoren vor allem darauf an, den Stand ihrer Geräte zu kennen. Wer nicht genau weiß, welche Hotfixes und Sicherheitsupdates bereits installiert sind, kann kaum beurteilen, ob er von einer neu entdeckten Schwachstelle betroffen ist.
Diese Transparenz sollte jede Sicherheitslösung standardmäßig bieten. Bei Sophos basiert das auf dem Prinzip Secure by Design. Sicherheit ist von Anfang an in den Produktlebenszyklus eingebaut, mit sicheren Standardeinstellungen, Plattform-Härtung, automatisierten Updates und proaktivem Schwachstellenmanagement. Ziel ist es nicht nur, Schwachstellen schnell zu schließen, sondern zu verhindern, dass ganze Arten von Schwachstellen überhaupt erst entstehen.
Sophos setzt auf eine Plattform, in der die Komponenten Daten teilen. Begeben sich Kunden damit nicht in eine starke Abhängigkeit von einem Hersteller?
Eine gewisse Bindung entsteht bei jeder Plattform, das bestreite ich nicht. Man muss sie aber gegen das abwägen, was ohne Integration fehlt. Jede Sicherheitskomponente sieht nur einen Ausschnitt der Umgebung. Bleiben diese Ausschnitte getrennt, fallen Zusammenhänge erst auf, wenn der Angreifer längst weiter ist.
Dazu kommt der Verwaltungsaufwand. Wer Dutzende Geräte einzeln konfiguriert, hat es schwer, Richtlinien konsistent zu halten.
Sie verantworten den Vertrieb und damit auch das Partnergeschäft. Was ändert sich für Systemhäuser und Managed Service Provider?
Für einen MSP, der die Netzwerke vieler Kunden betreut, ist Automatisierung die entscheidende Frage. Jede Aufgabe, die er pro Kunde von Hand erledigen muss, kostet ihn Zeit und Marge. Sicherheitslösungen müssen sich deshalb in die Abläufe der Partner einfügen. Dafür braucht es offene Schnittstellen, über die sich Routineaufgaben automatisieren lassen.
KI kann hier ebenfalls helfen. Partner übernehmen oft Umgebungen, die jemand anderes aufgebaut hat. Ein Werkzeug, das eine gewachsene Konfiguration erklärt, verkürzt die Einarbeitung, gerade wenn die Dokumentation fehlt.
Was sollten IT-Verantwortliche jetzt als Erstes angehen?
Eine nüchterne Bestandsaufnahme. Welche KI-Dienste nutzen die Mitarbeitenden tatsächlich, und wer reagiert eigentlich, wenn die Firewall Alarm schlägt? Auf diese beiden Fragen sollte jedes Team eine Antwort haben, bevor es in neue Technik investiert.
Praxistipps für IT-Entscheider
Die folgenden Tipps sind redaktionelle Empfehlungen aus dem Interview und den ergänzenden Quellen. Konkrete Eingriffe in produktive Systeme sollten an die eigene Architektur, Risikobewertung und Freigabeprozesse angepasst werden.
- Den Alarmweg praktisch testen. Legen Sie für kritische Meldungen Verantwortliche, Vertretungen und Eskalationswege fest. Prüfen Sie in einer angekündigten Übung, ob eine Meldung tatsächlich bei der zuständigen Stelle ankommt und eine dokumentierte Entscheidung auslöst. Orientierung bietet NIST SP 800-61 Rev. 3. [1]
- Ein KI-Diensteverzeichnis aufbauen. Erfassen Sie freigegebene Anwendungen, fachliche Verantwortliche, zulässige Datenarten und zugreifende Systeme. Klären Sie je Anbieter die Verarbeitung von Eingaben, mögliche Weitergabe und verfügbare Datenschutzeinstellungen. Netzwerkbeobachtungen sollten durch Angaben der Fachbereiche ergänzt werden. [2][7]
- Regeln als dokumentierte Änderungen behandeln. Halten Sie Zweck, Eigentümer, Freigabe und Prüfdatum jeder relevanten Regel fest. Bei KI-Entwürfen sollten Prüfung der Reichweite, Regelreihenfolge und Rücknahmeplan vor der Aktivierung stehen. Sophos v23 dokumentiert deaktivierte Entwürfe; diese Produktvorgabe ersetzt keinen betrieblichen Change-Prozess. [3]
- Inspektion mit realistischem Verkehr erproben. Testen Sie verschlüsselten Datenverkehr und produktionsnahe Anwendungen in einer begrenzten Pilotumgebung. Dokumentieren Sie Durchsatz, Latenz, Zertifikatsprobleme und begründete Ausnahmen. Die Sophos-Dokumentation zeigt, dass auch die Art einer TLS-Ausnahme die Verarbeitungseffizienz beeinflusst. [6]
- Automatische Eingriffe abgestuft freigeben. Unterscheiden Sie Beobachtung, Alarmierung und aktive Einschränkung. Definieren Sie für jede automatische Maßnahme den zulässigen Umfang, die Verantwortlichkeit und die Wiederherstellung. Prüfen Sie Fehlalarme anhand kontrollierter Tests, bevor Sie den Wirkungsbereich verbreitern. [1]
- Update-Transparenz zur Beschaffungsanforderung machen. Fordern Sie nachvollziehbare Versions- und Patchstände, verständliche Sicherheitsmeldungen und dokumentierte Update-Verfahren. Bewerten Sie sichere Standardeinstellungen nicht nur anhand eines Produktversprechens, sondern anhand verfügbarer Nachweise. [5]
- Integration und Ausstieg gemeinsam kalkulieren. Lassen Sie sich Schnittstellen, Berechtigungsmodelle, Logexporte und Wiederherstellungsverfahren demonstrieren. Fragen Sie zusätzlich nach Lizenzabhängigkeiten, Datenaufbewahrung und dem Aufwand eines Anbieterwechsels. Die für Sophos v23 dokumentierte REST API ist ein prüfbares Integrationsmerkmal, aber kein Beleg für vollständige Austauschbarkeit. [3]
FAQ: Firewall, KI und Sicherheitsbetrieb
1. Ist die Firewall in einer Cloud- und Zero-Trust-Architektur überflüssig?
NIST beschreibt Zero Trust als Verlagerung von einem statischen Netzwerkperimeter hin zu Nutzern, Systemen und Ressourcen. Entscheidend ist, dass ein interner Netzwerkstandort nicht automatisch Vertrauen begründet. [4] Redaktionelle Einordnung: Eine Firewall kann weiterhin Verkehrsregeln durchsetzen, sollte aber nicht als alleinige Sicherheitsinstanz geplant werden. Für die Architekturprüfung lautet die Frage deshalb: Welche Ressourcen werden durch welche Kontrollen geschützt – auch außerhalb des Unternehmensnetzes?
2. Warum genügt ein früher Firewall-Alarm nicht?
NIST SP 800-61 Rev. 3 behandelt Erkennung, Reaktion und Wiederherstellung als zusammenhängende Aufgaben des Cyberrisikomanagements. [1] Im Interview betont Janssen entsprechend, dass ein Alarm bei einer handlungsfähigen Stelle ankommen muss. Redaktionelle Empfehlung: Definieren Sie für kritische Meldungen nicht nur Empfänger, sondern Entscheidungskompetenz, Vertretung und den nächsten Handlungsschritt. Als Prüfgröße bietet sich die Zeit von der Meldung bis zur dokumentierten Bewertung an.
3. Was belegt der Sophos-Ransomware-Report 2026 – und was nicht?
Sophos beschreibt eine beauftragte, nach Herstellerangaben anbieterunabhängige Befragung von 2.158 IT- und Sicherheitsverantwortlichen aus 17 Ländern. Die Erhebung erfolgte von Januar bis März 2026 und bezog sich auf Erfahrungen der vorangegangenen zwölf Monate. Die untersuchten Unternehmen hatten 100 bis 5.000 Beschäftigte. Das ist eine Befragungsgrundlage, kein kontrollierter Vergleich einzelner Firewall-Produkte. [8] [Unverified] Die im Interview erwähnte Quote von 61 Prozent ist in den eingesehenen Auszügen nicht nachgewiesen. Ich kann das nicht überprüfen. Vor einer prominenten Verwendung sollte die konkrete Tabelle einschließlich Frage und Bezugsgruppe geprüft werden.
4. Sollten Unternehmen nicht freigegebene KI-Dienste pauschal sperren?
Das BSI empfiehlt Unternehmen und Behörden vor der Integration generativer KI eine individuelle Risikoanalyse. Seine Transparenz-Checkliste fragt unter anderem nach Datenverarbeitung, Weitergabe und Privatsphäreeinstellungen. [2][7] Redaktionelle Empfehlung: Legen Sie zunächst fest, welche Dienste für welche Aufgaben und Daten zugelassen sind. Technische Sperren können Teil dieser Richtlinie sein, ersetzen aber weder eine geprüfte Alternative noch verständliche Nutzungsregeln. Ein pauschaler Ansatz sollte deshalb anhand der konkreten Risiken und Arbeitsabläufe bewertet werden.
5. Reicht die Firewall zur Absicherung generativer KI aus?
Das BSI unterscheidet Risiken bei Entwicklung, Betrieb und Nutzung generativer KI und weist darauf hin, dass bestimmte Gegenmaßnahmen nur von Entwickelnden oder Betreibenden umgesetzt werden können. [2] Laut Sophos-Release-Notes kann Firewall v23 KI-Verkehr über eine neue Anwendungskategorie und Webkategorie steuern. Das ist eine dokumentierte Herstellerfunktion, keine umfassende Prüfung der KI-Sicherheit. [3] Redaktionelle Empfehlung: Prüfen Sie zusätzlich Datenflüsse, Berechtigungen, Anbieterbedingungen und fachliche Nutzung. Eine erlaubte Verbindung sagt allein noch nichts über die Zulässigkeit der darin übertragenen Daten aus.
6. Dürfen KI-Assistenten Firewall-Regeln automatisch aktivieren?
Für Sophos Firewall v23 ist die technische Grenze dokumentiert: Der Firewall AI Assistant erstellt neue Regeln deaktiviert und fügt sie am Ende der Regeltabelle ein. Administrierende müssen sie prüfen, neu positionieren und manuell einschalten. Version 23.0 GA Build 371 wurde laut Hersteller am 4. November 2026 veröffentlicht. [3] Redaktionelle Empfehlung: Bewerten Sie vor der Freigabe insbesondere Quelle, Ziel, Dienste, Reihenfolge und Reichweite. Diese konkrete Produktvorgabe erlaubt keine allgemeine Aussage über andere Assistenten.
7. Wie lässt sich das Risiko von Fehlalarmen bei automatischer Abwehr begrenzen?
Das Interview benennt Fehlentscheidungen als mögliche Folge automatischer Eingriffe. NIST empfiehlt, Incident Response in Vorbereitung, Erkennung, Reaktion und Wiederherstellung einzubetten und kontinuierlich zu verbessern. [1] Redaktionelle Empfehlung: Beginnen Sie mit einem begrenzten Wirkungsbereich, dokumentieren Sie Fehlalarme und lassen Sie aktive Maßnahmen erst nach kontrollierten Tests zu. Für jeden Eingriff sollten ein Verantwortlicher und ein Wiederherstellungsweg feststehen. Auf diese Weise wird nicht nur die Erkennung, sondern auch die betriebliche Tragfähigkeit geprüft.
8. Welche Rolle spielen Leistung und Ausnahmen bei der TLS-Inspektion?
Die Sophos-Dokumentation beschreibt TLS-Inspektion als Abfangen und Entschlüsseln von SSL-/TLS-Verbindungen über TCP zur richtlinienbasierten Prüfung. Sie weist auch auf Zertifikatsprobleme bestimmter Geräte hin. [9] Bei Ausnahmen dokumentiert Sophos unterschiedliche Verarbeitungseffizienzen, etwa zwischen URL-Gruppen und FQDN-Objekten. [6] Redaktionelle Empfehlung: Messen Sie unter realistischen Bedingungen statt nur nominelle Durchsatzwerte zu vergleichen. Begründen Sie Ausnahmen einzeln und klären Sie Prüfzweck, Datenschutz und Anwendungskompatibilität vor einem breiten Einsatz.
9. Was bedeutet Secure by Design für den Firewall-Einkauf?
CISA versteht Secure by Design als Sicherheitsanforderung, die bereits in Entwurf und Herstellung eines Produkts verankert ist. Die gemeinsame Leitlinie fordert Herstellerverantwortung, sichere Standardkonfigurationen sowie transparente und vollständige Schwachstelleninformationen. [5] Redaktionelle Empfehlung: Übersetzen Sie das Prinzip in konkrete Prüffragen: Welche Schutzfunktionen sind standardmäßig aktiv? Wie wird der Patchstand sichtbar? Wie werden Sicherheitsmeldungen veröffentlicht? Welche Nachweise liegen für die angebotene Version vor? Das Prinzip ist kein Ersatz für die Prüfung des einzelnen Produkts.
10. Wie sollten Unternehmen Plattformintegration und Herstellerbindung abwägen?
Janssen stellt im Interview dem Integrationsnutzen ausdrücklich eine gewisse Herstellerbindung gegenüber. Als konkretes Integrationsmerkmal dokumentiert Sophos für Firewall v23 eine REST API und OpenAPI-3.0-Unterstützung. [3] Redaktionelle Empfehlung: Prüfen Sie technische Integration und wirtschaftliche Abhängigkeit getrennt. Ein Pilot sollte die tatsächlich benötigten Datenflüsse und Abläufe zeigen; die Vertragsprüfung sollte Lizenzkosten, Datenexport, Aufbewahrung und Wechselaufwand erfassen. Eine vorhandene Schnittstelle ist dabei ein Ausgangspunkt für Tests, kein Beleg dafür, dass sämtliche Funktionen mit Fremdprodukten gleichwertig nutzbar sind.
Quellen
Die Bezugszeichen [1] bis [9] verweisen auf die folgenden Quellen. Behördenquellen dienen der fachlichen Einordnung; Sophos-Quellen belegen Angaben des Herstellers, nicht unabhängig gemessene Produktwirksamkeit. Abruf und Recherche: 5. November 2026.
[1] NIST: SP 800-61 Rev. 3 – Incident Response Recommendations and Considerations for Cybersecurity Risk Management, April 2025. URL: https://csrc.nist.gov/pubs/sp/800/61/r3/final
[2] BSI: Generative KI-Modelle – Chancen und Risiken für Industrie und Behörden, Version 2.0, 17. Januar 2025. URL: https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/Generative_KI-Modelle.pdf?__blob=publicationFile&v=4
[3] Sophos: Sophos Firewall release notes – Version 23.0 GA Build 371, veröffentlicht am 4. November 2026. URL: https://docs.sophos.com/releasenotes/output/en-us/nsg/sf_230_rn.html
[4] NIST: SP 800-207 – Zero Trust Architecture, August 2020. URL: https://csrc.nist.gov/pubs/sp/800/207/final
[5] CISA: U.S. and International Partners Publish Secure-by-Design and -Default Principles and Approaches, 13. April 2023. URL: https://www.cisa.gov/news-events/news/us-and-international-partners-publish-secure-design-and-default-principles-and-approaches
[6] Sophos: Exclude a website from TLS inspection, Dokumentation für Firewall 22.0, 17. Juni 2026. URL: https://docs.sophos.com/nsg/sophos-firewall/22.0/Help/en-us/webhelp/onlinehelp/AdministratorHelp/RulesAndPolicies/SSLTLSInspectionRules/SSLTLSExcludeWebsite/
[7] BSI: Anwendungen mit Künstlicher Intelligenz sicher nutzen – Transparenz-Checkliste für KI-Anwendungen. URL: https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Technologien_sicher_gestalten/Kuenstliche-Intelligenz/KI-Transparenz/ki-transparenz.html
[8] Sophos: The State of Ransomware 2026 – Studienübersicht und Methodik. URL: https://www.sophos.com/en-us/content/state-of-ransomware
[9] Sophos: SSL/TLS inspection rules, Dokumentation für Firewall 21.0, 12. November 2025. URL: https://docs.sophos.com/nsg/sophos-firewall/21.0/help/en-us/webhelp/onlinehelp/AdministratorHelp/RulesAndPolicies/SSL/TLSInspectionRules/
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
1231 Artikel zu „Firewall“
Infrastruktur | IT-Security | Künstliche Intelligenz | Lösungen | News
Firewall im KI-Zeitalter: Warum der Alarm erst der Anfang ist

Die Firewall steht im Interview nicht als isolierte Schutzmauer im Mittelpunkt, sondern als Kontrollpunkt einer vernetzten Abwehr. Sven Janssen von Sophos erläutert, warum auf einen Alarm eine klare Zuständigkeit folgen muss, KI-Assistenten keine Freigabe ersetzen und integrierte Plattformen auch Abhängigkeiten schaffen. Für IT-Entscheider geht es damit um mehr als Technik: um nachvollziehbare Regeln, beherrschbare Automatisierung…
Infrastruktur | IT-Security | News | Produktmeldung | Rechenzentrum
Firewall von Versa erhält Bestnoten in unabhängigem Test

Versa eines von nur drei empfohlenen Produkten. Schnellster Datendurchsatz aller getesteten Geräte bei einer Sicherheitseffektivität von 99,43 Prozent. Die Next-Generation-Firewall von Versa Networks, Spezialist für Secure Access Service Edge (SASE), wurde zum neunten Mal in Folge von CyberRatings.org mit der höchsten Bewertung »empfehlenswert« ausgezeichnet. In dem Bericht »Q3 2025 Enterprise Firewall«, der auf unabhängigen…
Ausgabe 9-10-2024 | IT-Security | News | Security Spezial 9-10-2024
Von der Firewall zur Cyberresilienz: Wie Axians den Mittelstand auf zukünftige Bedrohungen vorbereitet – Cyber Security in IT und OT
Im Interview erklärt Martin Lutz, Leader Cyber Squad & Deputy CISO – Central and Eastern Europe bei Axians die spezifischen Sicherheitsanforderungen von IT und OT und die Notwendigkeit der engen Zusammenarbeit und abgestimmten Sicherheitsstrategien dieser so unterschiedlichen Welten.
IT-Security | News
Überwinden Sie Netzwerklücken: Wie VPN und Firewall-Sicherheit Sie schützen
Heutzutage sind Netzwerksicherheit und Datenschutz ein wichtiges Thema. In diesem Blog werden wir uns über VPN und Firewall-Sicherheit informieren, die ein wichtiges Mittel zur Überwindung von Netzwerklücken darstellen. Wir werden erfahren, wie diese Tools uns vor Cyberbedrohungen schützen können. Einführung in Netzwerklücken Um zu verhindern, dass Ihr Netzwerk durch Cyberbedrohungen schwerwiegend geschädigt wird, sollten…
Ausgabe 5-6-2021 | Cloud Computing | News | Security Spezial 5-6-2021
Hohe Komplexitätsanforderungen der Cloud führen zu häufigen Sicherheitsfehlern – Firewall-Fehlkonfigurationen

Das Scheitern klassischer Netzwerksicherheitstechnologien in hybriden Multicloud-Umgebungen lässt sich beziffern. Marktforschungen zufolge gehen 99 Prozent der Firewall-Verstöße auf falsch konfigurierte Sicherheitsrichtlinien zurück. Was sind die häufigsten Fehler bei der Konfiguration und wie lassen sie sich vermeiden?
Ausgabe 9-10-2020 | IT-Security | News | Security Spezial 9-10-2020
Ohne Unterstützung der Geschäftsführung keine Sicherheitskultur – Die menschliche Firewall
Jelle Wieringa, Senior Security Awareness Advocate bei KnowBe4 erklärt im Interview warum die Geschäftsleitung die Sicherheit im Unternehmen vorleben muss, damit alle Mitarbeiter an der erfolgreichen Etablierung einer Sicherheitskultur teilnehmen.
IT-Security | News | Tipps
Drei Tipps wie CISOs die menschliche Firewall ihres Unternehmens stärken können

Unabhängig davon, ob sie sich dessen bewusst sind oder nicht, können Mitarbeiter ein erhebliches Risiko für die Sicherheit von Unternehmensnetzwerken und deren gespeicherte Daten darstellen: Um Cyberkriminellen die Tür zu öffnen, reicht es, auf einen Link zu klicken oder eine Datei herunterzuladen, ohne zuvor zu prüfen, ob diese schädlich ist. Beschäftigte, die von zu Hause…
Ausgabe 1-2-2020 | IT-Security | News | Security Spezial 1-2-2020
Automatisiertes Firewall-Management – Ressourcenschonend Sicherheit ausbauen
Seit mittlerweile vier Jahrzehnten werden Firewalls zu Recht als Kernkomponenten einer effektiven IT-Sicherheitsarchitektur gehandelt. Was jedoch häufig übersehen wird: Längst ist ihr Management zu einer Vollzeit-Angelegenheit geworden, die erhebliche Ressourcen der IT-Sicherheitsabteilung bindet. Der Einsatz einer modernen automatisierten Firewall-Management-Lösung kann hier eine erhebliche Arbeitserleichterung bedeuten.
Business Process Management | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Tipps
28 Minuten, 6 Dollar: Wie KI Angriffe auf Kühlsteuerungen erleichtert
Fernwartung ist für vernetzte Kühlanlagen ein wichtiger Betriebsprozess – und eine sicherheitskritische Schnittstelle. Wer ihre Zugänge absichert, muss Technik, Dienstleister und betriebliche Verantwortung zusammenbringen. Für IT- und Betriebsverantwortliche stehen deshalb vollständige Anlageninventare, segmentierte Netze, starke Authentifizierung und nachvollziehbare Wartungssitzungen auf der Agenda. Entscheidend ist ein Schutzkonzept, das nicht nur Daten, sondern auch die Verfügbarkeit und…
IT-Security | News | Trends 2026 | Trends Security
Cyber-Security-Branche setzt auf die it-sa: Besucherplus von rund 20 Prozent
Mehr als 33.000 Fachbesucher aus über 70 Ländern kamen zur it-sa nach Nürnberg Die it-sa setzt in 2026 ihren Wachstumskurs fort: Mit 1.005 Ausstellern, mehr als 33.000 Fachbesuchern aus über 70 Ländern und einem Besucherplus von rund 20 Prozent gegenüber dem Vorjahr verzeichnet die Veranstaltung eine außerordentlich starke Entwicklung. Volle Hallen, intensive Fachgespräche und…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Unternehmen brauchen klare Regeln für Erstellung, Signatur und Prüfung von SBOMs – Eine SBOM ist noch kein Beweis
Software-Stücklisten werden für Hersteller digitaler Produkte zur Pflicht, doch ihr Nutzen steht und fällt mit ihrer Nachprüfbarkeit. Eine SBOM zeigt zwar, welche Komponenten enthalten sein sollen, beweist aber weder Herkunft noch Unverändertheit. Digitale Signaturen können diese Lücke schließen, wenn sie sauber in Build-, Freigabe- und Lieferkettenprozesse eingebettet sind.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Cybersecurity für resiliente IT – Wirkliche Sicherheit bietet nur Cyberresilienz
Die Sicherheitslage im Cyberspace bleibt angespannt. Durch die zunehmende Cloud- und KI-Nutzung wird es für Unternehmen sogar noch brisanter. Eine starke Cyberresilienz ist daher Pflicht, doch die ist nur durch kontinuierliches Monitoring und Nachjustieren der Sicherheitsinfrastruktur zu erreichen.
IT-Security | News | Trends 2026 | Trends Security
it-sa 2026: Souveränität, KI und Governance prägen die Cybersecurity-Agenda
Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
Business | IT-Security | News | Strategien
Cyberresilienz ist mehr als nur ein paar Security-Produkte

Cyberrisiken treffen nicht nur Konzerne, sondern insbesondere auch den Mittelstand. Entscheidend ist nicht allein, ob Firewall, Virenschutz und Backups vorhanden sind. Über das Überleben nach einem Angriff entscheidet, wie planvoll und effektiv ein Unternehmen reagiert. Management Summary Cyberresilienz ist eine Managementaufgabe, keine Produktsammlung. Firewalls, Virenschutz und Backups bilden nur die technische Basis. Entscheidend ist,…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
XDR wird zum entscheidenden Faktor moderner Cyberresilienz – Warum eine moderne Cyberabwehr mehr braucht als Prävention
Nicht alle Cyberangriffe lassen sich verhindern. Trotz umfangreicher Security-Maßnahmen müssen IT-Verantwortliche davon ausgehen, dass Angreifer in die IT-Systeme gelangen. Entscheidend ist daher eine Cyberabwehr, die eine möglichst frühe Erkennung verdächtiger Aktivitäten ermöglicht. Dabei ist es wichtig, Zusammenhänge zu durchschauen und im Ernstfall schnell zu reagieren. Genau dies ermöglicht Extended Detection and Response (XDR). Die Lösung führt sicherheitsrelevante Informationen zusammen und priorisiert Vorfälle. XDR unterstützt IT-Teams, Bedrohungen schneller aufzudecken und einzudämmen.
Business | Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News | Services | Tipps
Cyberresilienz nach PHP2Shell: Was CIOs jetzt belegen sollten
»Patch erledigt« ist eine Statusmeldung – noch kein Nachweis für einen abgesicherten Geschäftsbetrieb. Die Diskussion um PHP2Shell rückt deshalb mehr als die Laufzeitumgebung in den Blick: Softwarebestand, Dienstleisterverantwortung, Vorfallsprüfung und Wiederherstellung. 14 Experten ordnen die Herausforderungen ein. Für CIOs und Geschäftsführungen steht dabei die Frage im Mittelpunkt: Was ist geprüft, was bleibt offen und wer…
E-Commerce | News | Services | Trends E-Commerce | Whitepaper
Black Friday: Wie Onlinehändler mit mehr KI-Sichtbarkeit das Weihnachtsgeschäft stärken
5 Tipps für strategisches Wachstum: Die Smarketer Group erläutert auf Basis aktueller Kundenanalysen, wie Unternehmen im anspruchsvollsten Marktumfeld durch kanalübergreifende Strategien, KI-gestützte Tools und sauberes Datenmanagement Umsatzchancen besser nutzen. KI-Sichtbarkeit wird zum Erfolgsfaktor: Eine aktuelle Auswertung zeigt, dass viele Unternehmen von KI-Systemen nur eingeschränkt erfasst und bei Produktvergleichen häufig nicht genannt werden. Das kostet Umsätze…
Business Process Management | Geschäftsprozesse | IT-Security | Lösungen | News | Services | Tipps
Wenn die Laufzeitumgebung zum Risiko wird: Die Management-Lektion aus PHP2Shell
Zwei kritische Schwachstellen in PHP rücken eine oft übersehene Abhängigkeit ins Zentrum: die Laufzeitumgebung unterhalb von Websites, Shops und Verwaltungsoberflächen. Die Sicherheitsupdates sind verfügbar – doch ein aktualisiertes CMS ist noch kein Nachweis für eine abgesicherte PHP-Installation. Für Geschäftsführung und IT-Verantwortliche geht es deshalb um mehr als einen weiteren Patch: um vollständige Bestandsaufnahmen, belegte Aktualisierungen,…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Strategien | Tipps
Die PHP-Schwachstelle – Segen und Fluch der KI-getriebenen Suche nach Softwarefehlern

Die kritischen PHP-Schwachstellen PHP2Shell treffen eine zentrale Laufzeitumgebung vieler Webanwendungen. Sicherheitsupdates sind verfügbar; europäische Cybersecurity-Stellen rufen zum sofortigen Handeln auf. [1][2] Für das Management reicht die Frage nach dem Patchstatus jedoch nicht aus: Welche Geschäftsprozesse müssen nach einem Angriff zuerst wieder funktionieren? Welche Daten sind dafür erforderlich? Und wurde die Wiederherstellung unter realistischen Bedingungen getestet?…
Business Process Management | IT-Security | Künstliche Intelligenz | News
NIS2 ist kein IT-Projekt: Warum Cyberresilienz die gesamte Organisation fordert
NIS2 ist keine weitere Aufgabe für die IT-Abteilung, sondern ein Stresstest für Governance, Prozesse und Verantwortlichkeiten. Unternehmen müssen Cyberrisiken organisationsweit steuern, Vorfälle fristgerecht melden, Lieferketten absichern und die Geschäftsleitung aktiv einbinden. Wer die Vorgaben nur als Compliance-Pflicht behandelt, verpasst die Chance, aus Regulierung messbare Resilienz zu entwickeln. Management Summary NIS2 ist Führungsaufgabe: Die Geschäftsleitung muss…