Die kritischen PHP-Schwachstellen PHP2Shell treffen eine zentrale Laufzeitumgebung vieler Webanwendungen. Sicherheitsupdates sind verfügbar; europäische Cybersecurity-Stellen rufen zum sofortigen Handeln auf. [1][2] Für das Management reicht die Frage nach dem Patchstatus jedoch nicht aus: Welche Geschäftsprozesse müssen nach einem Angriff zuerst wieder funktionieren? Welche Daten sind dafür erforderlich? Und wurde die Wiederherstellung unter realistischen Bedingungen getestet? Cyberresilienz verbindet technische Abwehr mit einer geschäftlich priorisierten, überprüfbaren Recovery. [3]
Management Summary
- PHP2Shell verlangt unmittelbare Aufmerksamkeit. Zwei kritische Schwachstellen können eine nicht authentifizierte Codeausführung ermöglichen. Öffentlich erreichbare PHP-Dienste sollen vorrangig identifiziert und aktualisiert werden. [1][2]
- Patchprioritäten brauchen Kontext. Bewerten Sie neben der technischen Schwere auch Internetexposition, bekannte Ausnutzung und Bedeutung für den Geschäftsbetrieb; der CISA-KEV-Katalog ist eine Informationsquelle für die Priorisierung. [2][4]
- Recovery beginnt bei den Geschäftsprozessen. Identifizieren Sie kritische Leistungen und deren technische Abhängigkeiten, bevor Sie die Reihenfolge der Wiederherstellung festlegen. [3]
- Backups sind Ausgangspunkt, nicht Erfolgsnachweis. CISA empfiehlt offline gehaltene, verschlüsselte Sicherungen und regelmäßige Prüfungen; NIST ergänzt dies um realistische Recovery-Szenarien und kontinuierliche Verbesserungen. [3][5]
- Verantwortung und Nachweise gehören zusammen. Legen Sie gemeinsame Zuständigkeiten, Wiederherstellungsziele und dokumentierte Tests fest. Entscheidend ist die überprüfte Betriebsfähigkeit kritischer Dienste, nicht allein die Zahl erfolgreicher Sicherungsjobs. [3][6][7]
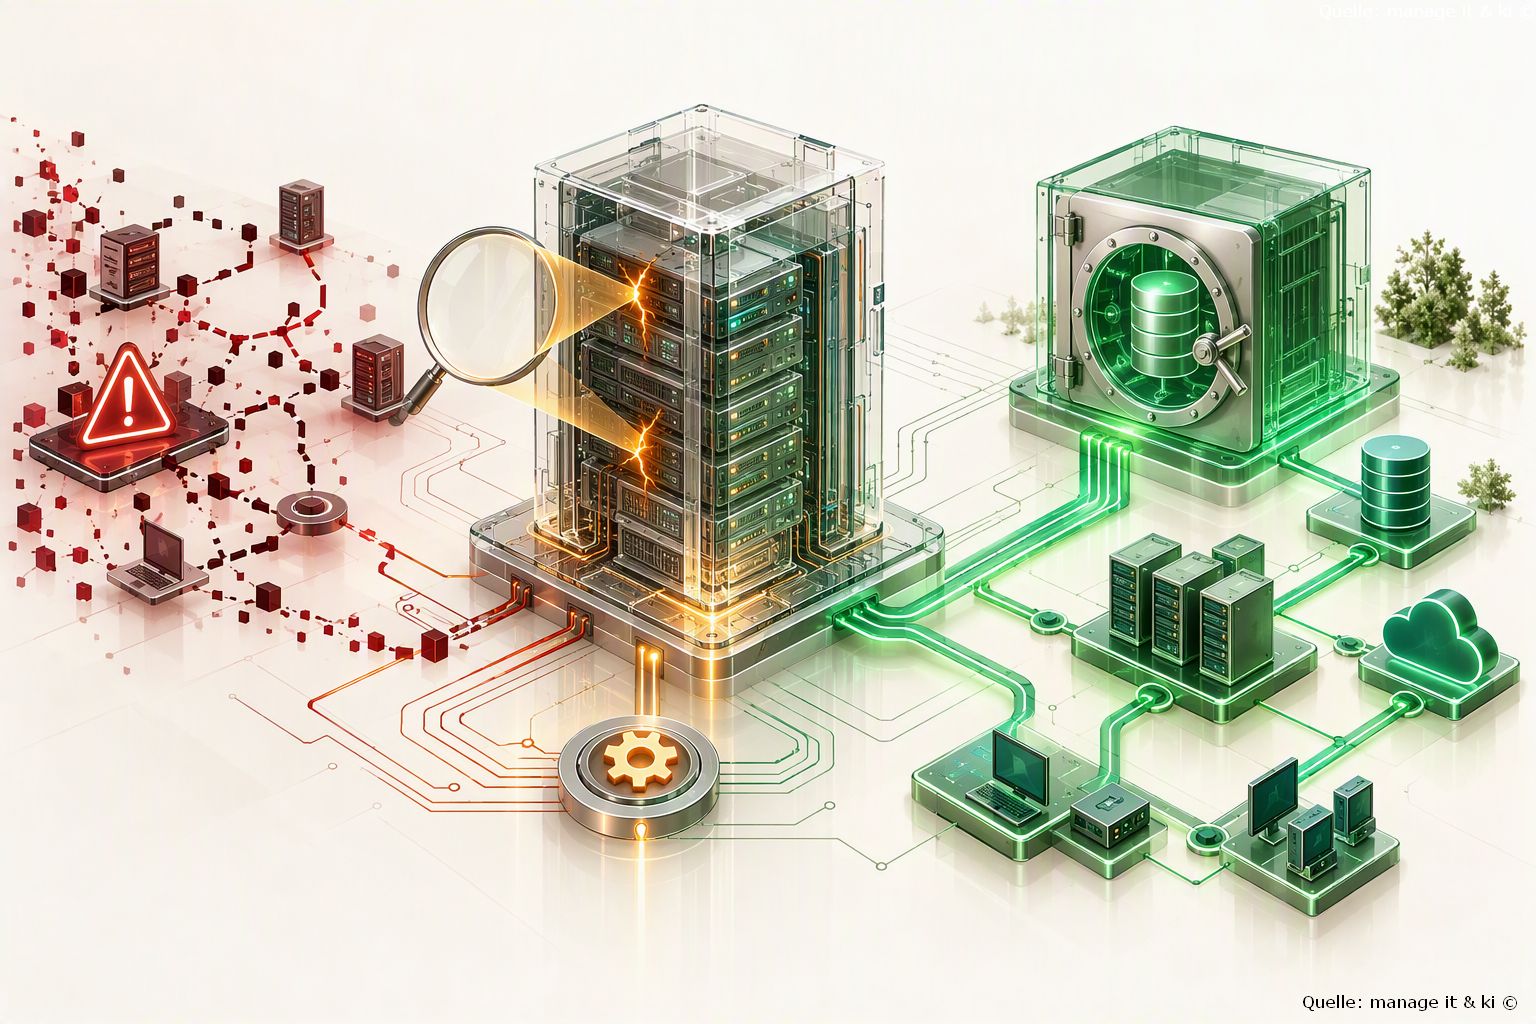
Illustration Absmeier foto ki designer
Schwachstellen erkennen, Sicherheitsupdates einspielen und die Wiederherstellung vorbereiten: Cyberresilienz verbindet Abwehr, geschützte Datensicherung und die Rückkehr zum Geschäftsbetrieb. Symbolische Illustration.
KI wird helfen, Software sicherer zu gestalten, aber erst mal wird sie die IT-Risikolage erhöhen. Denn die kritischen PHP-Lücken beweisen: KI deckt Fehler in Kerndiensten auf, die Millionen von Systemen weltweit angreifbar machen. Da kann die Abwehrmauer noch so hoch sein. Daher ist es heute wichtiger denn je, sich darauf zu konzentrieren, die Folgen erfolgreicher Attacken einzudämmen. Weitere kritische Lücken sind zu erwarten.
Für die Internetwelt ist es gut und wichtig, dass diese Fehler gefunden wurden, und es sind Patches verfügbar, die diese Lücken schließen. Jedem User ist zu empfehlen, diese kritischen Updates so schnell es geht aufzuspielen. Denn die KI hilft den Aggressoren, Angriffe gegen diese Lücken schnell und qualitativ hochwertig zu entwickeln. Das Sicherheitsrisiko ist dementsprechend hoch.
Angriffsflächen werden größer
Aber dieser Fall beleuchtet ein Kernproblem. Durch die jüngsten Errungenschaften der Frontier AI wird es den Herstellern massiv erleichtert, den digitalen Arm ihrer Produkte auf Schwachstellen hin zu durchleuchten. Ob Claude, Mythos oder MDash von Microsoft: Jeder KI-Pionier hat ein Tool entwickelt – und deren Ergebnisse sind beeindruckend. Hier Zahlen einiger Software-Riesen als Beleg: Microsoft 421, Oracle 1449 und Apple 210 Schwachstellen nebst Patches. Die KI-Modelle wirken sich bereits jetzt auf die Menge der gemeldeten Schwachstellen und Patches aus.
Auf die IT-Teams weltweit kommt viel Arbeit zu. Sie werden bei einer gleichzeitigen Flut von Vorfällen Patches testen, priorisieren und ausrollen müssen. Eine mögliche Konsequenz wird sein, manche Lücken für eine Weile akzeptieren zu müssen, weil andere gravierender sind und es wichtiger ist, diese zuerst zu schließen.
Das Risiko erfolgreicher Attacken ist dadurch erhöht. Dieses Phänomen wird andauern, denn durch KI werden neue Lücken in weltweit millionenfach genutzten Softwarelösungen und Diensten gefunden werden. Angriffsprävention allein wird dem nicht gerecht. Denn Angreifer werden Wege finden, durch Lücken an den Abwehrmauern vorbei in Firmennetze einzudringen.
Kluge Automatismen als Antwort
Die IT-Teams müssen in dieser KI-getriebenen Welt akzeptieren, dass ihre Abwehr versagt und sie erfolgreich angegriffen werden. Sie müssen sich auf diese Situation vorbereiten. Es wird essenziell sein, diesen Automatismen ebenfalls Workflows gegenüberzustellen, welche die Folgen einer erfolgreichen Attacke eindämmen und die IT-Systeme strukturiert wiederherstellen.
Diese Prozesse für mehr Cyberresilienz heißen ResOps. Diese organisatorische Disziplin verankert Resilienz fest in den täglichen operativen Betrieb. Sie führt Organisationen weg von passiven, reaktiven Backup-Strategien hin zu einem aktiven, kontinuierlichen Modell. ResOps folgt dabei einer zentralen Frage: Können die Teams jeden kritischen Dienst genau jetzt wiederherstellen – mit voller Gewissheit und nachweislich?
Die Disziplin bringt Teams aus den Bereichen Sicherheit, Infrastruktur, Business und Betrieb rund um ein gemeinsames Ziel zusammen: das »Minimum Viable Business« der Organisation zu identifizieren – jene kritischen Systeme, Daten und Prozesse, die für den Geschäftsbetrieb unverzichtbar sind – und sicherzustellen, dass diese Dienste nach einer Störung schnell und sauber betrieben und wiederhergestellt werden können.
Die KI wird auch im guten Sinne diese Abläufe automatisieren helfen und so das Gleichgewicht zu den Angriffsfähigkeiten wiederherstellen. Allerdings sollten sich die IT-Verantwortlichen auf diese ResOps-Strategie einlassen. Eine rein defensive Strategie ist für sich genommen keine tragfähige Option mehr und hat sich – vielfach und öffentlich – als fehleranfällig erwiesen; ResOps, die Hand in Hand mit einer starken Verteidigung agieren, sind der Schlüssel für den künftigen Erfolg des Geschäftsbetriebs.
Entscheidend ist nicht, wie selbstsicher ein Unternehmen behauptet, Angriffe abwehren zu können, sondern wie überzeugend es seine Wiederherstellungsfähigkeit nachweist. Geschützte Backups, klare Wiederherstellungsprioritäten und regelmäßige Tests machen Cyberresilienz zu mehr als einem Versprechen: zu einer nachweisbaren Fähigkeit. Wenn die Prävention versagt, kommt es auf diese Fähigkeit an.
Bildquelle: Commvault.
Mark Molyneux, Field CTO bei Commvault
Infografik: Acht Praxistipps für Cyberresilienz

Vom Tipp zur Umsetzung: Acht ausführliche Praxisleitfäden
Die folgenden Umsetzungsvorschläge vertiefen die acht Tipps. Alle Praxisbeispiele sind ausdrücklich fiktive Szenarien, keine dokumentierten Unternehmensfälle. Zahlen in den Beispielen dienen ausschließlich der Veranschaulichung und sind keine allgemeinen Zielvorgaben. Die Quellen [12] bis [14] stehen am Ende dieses Abschnitts.
1. PHP-Bestand sichtbar machen: Verantwortlichkeit vor Aktionismus
Umsetzung. Erstellen Sie ein gemeinsames Verzeichnis der Websites, APIs, Portale und Produkte mit PHP-Laufzeit. Erfassen Sie je Dienst die technische Umgebung, den Anbieter, die öffentliche Erreichbarkeit, die geschäftliche Bedeutung und die verantwortliche Stelle. Fragen Sie externe Betreiber ausdrücklich nach der Laufzeit, mit der Webanfragen verarbeitet werden. Das PHP-Projekt nennt unterschiedliche betroffene Betriebsarten; eine Bestandsaufnahme sollte deshalb nicht allein auf Anwendungstitel oder die zentrale Serverliste beschränkt bleiben. [12] Vereinbaren Sie zudem, wie neue Anwendungen künftig in das Verzeichnis aufgenommen werden.
Fiktives Praxisbeispiel. Ein Handelsunternehmen prüft neben seinem Shop auch das Lieferantenportal und eine ältere Kampagnenwebsite. Der Shop wird intern betrieben, das Portal von einem Softwarepartner und die Website von einer Agentur. Für alle drei Dienste werden konkrete Ansprechpartner und Zuständigkeiten eingetragen. Die Agentur bestätigt, dass auch die Kampagnenwebsite eine PHP-Laufzeit nutzt.
Prüfbarer Nachweis. Ein datiertes Bestandsverzeichnis mit benannten Verantwortlichen und gesondert ausgewiesenen offenen Rückmeldungen. Ein unbekannter Laufzeitstand bleibt als ungeklärt gekennzeichnet, statt als unkritisch zu gelten.
2. Patchstatus bestätigen: Den tatsächlich laufenden Stand dokumentieren
Umsetzung. Verlangen Sie eine nachvollziehbare Bestätigung, welche Sicherheitskorrektur auf welchem Dienst installiert wurde. Dokumentieren Sie Paket- oder Laufzeitstand, Installationszeitpunkt, Bezug zum offiziellen Sicherheitshinweis und die anschließende Funktionskontrolle. Die PHP-Mitteilung liefert die korrigierten Upstream-Versionen als Referenz. [12] Bezieht ein Dienst seine Pakete von einem Distributor, prüfen Sie dessen konkreten Sicherheitshinweis und Paketfreigabe. Schließen Sie den Vorgang nicht allein aufgrund einer pauschalen Meldung wie »Updates erledigt«. Prüfen Sie auch, ob alle betroffenen Instanzen in den Nachweis einbezogen sind.
Fiktives Praxisbeispiel. Der Hoster eines Kundenportals bestätigt die Aktualisierung und nennt Paketstand, Zeitpunkt und die betroffenen Server. Die interne IT gleicht die Angaben mit dem zugehörigen Sicherheitshinweis ab. Anschließend prüfen IT und Fachbereich Anmeldung, Dokumentenabruf und Formularübermittlung. Erst danach wird das Ticket mit den Prüfergebnissen geschlossen.
Prüfbarer Nachweis. Ein Updateprotokoll mit Anbieterbestätigung, zugeordnetem Sicherheitshinweis und dokumentierter Funktionsprüfung. Fehlende Informationen werden mit einer Nachforderung versehen.
3. Exponierte Systeme priorisieren: Dringlichkeit mit Betriebsfolgen verbinden
Umsetzung. Ordnen Sie die identifizierten Dienste nach öffentlicher Erreichbarkeit, Betroffenheit und geschäftlicher Bedeutung. Das PHP-Projekt fordert für die kritischen Lücken ein unmittelbares Update. [12] Planen Sie dafür eine kurze, risikogerechte Prüfung zentraler Funktionen und einen abgestimmten Rückweg. Ist eine Aktualisierung vorerst nicht möglich, lassen Sie Betrieb und Sicherheitsverantwortliche geeignete vorübergehende Zugriffsbeschränkungen anhand der offiziellen Hinweise bewerten. Dokumentieren Sie Auswirkungen, Zuständigkeit und einen verbindlichen Überprüfungstermin. Bei Hinweisen auf einen bereits erfolgten Angriff ist zusätzlich der Incident-Response-Prozess erforderlich. [13]
Fiktives Praxisbeispiel. Ein Unternehmen aktualisiert zuerst sein öffentliches Bestellportal. Ein älteres Partnerportal benötigt noch eine Kompatibilitätsprüfung. Für diesen Dienst stimmen IT und Vertrieb eine zeitlich begrenzte Zugangsbeschränkung auf autorisierte Partner sowie eine alternative Kontaktmöglichkeit ab. Die Entscheidung erhält einen Verantwortlichen und einen Termin zur erneuten Bewertung.
Prüfbarer Nachweis. Eine priorisierte Maßnahmenliste mit Updatefristen, begründeten Ausnahmen und dokumentierten Übergangsmaßnahmen. Eine Ausnahme ist kein abgeschlossener Sicherheitsvorgang.
4. Mindestbetrieb definieren: Geschäftsleistungen statt Server zählen
Umsetzung. Klären Sie mit den Fachbereichen, welche Leistungen während einer Störung zuerst wieder verfügbar sein müssen. Beschreiben Sie je Leistung den notwendigen Funktionsumfang und mögliche, realistisch nutzbare Übergangsverfahren. Ordnen Sie anschließend Daten, Anwendungen, Identitätsdienste, Netzwerkverbindungen und externe Abhängigkeiten zu. NIST empfiehlt die Identifikation und Priorisierung organisatorischer Ressourcen als Grundlage der Recovery-Planung und realistischer Tests. [14] Die Wiederherstellungsreihenfolge sollte aus dieser Zuordnung entstehen, nicht aus der Größe oder dem Alter einzelner Server.
Fiktives Praxisbeispiel. Ein Großhändler priorisiert die Bearbeitung bestehender Kundenaufträge und den Warenversand. Marketingauswertungen gehören zunächst nicht zum Mindestbetrieb. Für den Versand werden Lagerdaten, Auftragsdaten, Benutzerzugänge und die Anbindung des Versanddienstleisters benötigt. Diese Abhängigkeiten werden gemeinsam in einer Dienstekarte dokumentiert; ein manueller Übergangsprozess wird gesondert geübt.
Prüfbarer Nachweis. Eine fachlich bestätigte Liste kritischer Geschäftsleistungen mit Mindestumfang, Abhängigkeiten und Wiederanlaufreihenfolge.
5. Recovery-Ziele festlegen: Wunschwerte an technischen Möglichkeiten prüfen
Umsetzung. Vereinbaren Sie je kritischem Dienst den Zielzeitraum für den Wiederanlauf und den erforderlichen Wiederherstellungspunkt der Daten. Nutzen Sie die im Artikel erläuterten Größen RTO und RPO; halten Sie Zielwerte und gemessene Ergebnisse getrennt fest. Prüfen Sie den gesamten Ablauf einschließlich Alarmierung, Entscheidung, Bereitstellung der Recovery-Umgebung, Rücksicherung und fachlicher Abnahme. NIST behandelt Recovery-Planung, Tests und aussagekräftige Kennzahlen als zusammengehörige Aufgaben. [14] Ergibt ein Test eine Abweichung, diskutieren Sie technische Verbesserungen, alternative Betriebsverfahren oder eine bewusste Anpassung der Ziele.
Fiktives Praxisbeispiel. Für eine Bestellplattform werden vier Stunden als Wiederanlaufziel und ein Datenstand von höchstens einer Stunde vor der Störung vereinbart. Eine Übung benötigt sechs Stunden; der verfügbare Datenstand liegt zwei Stunden zurück. Beide Ziele werden damit im Beispiel verfehlt. IT und Fachbereich vereinbaren eine Verbesserung des Sicherungsablaufs und testen erneut.
Prüfbarer Nachweis. Ein freigegebenes Zielblatt mit eindeutigen Messpunkten sowie ein Vergleich von Sollwerten und Testergebnissen. Die Beispielwerte sind keine Empfehlung für andere Unternehmen.
6. Backup-Schutz prüfen: Daten, Schlüssel und Zugänge zusammen betrachten
Umsetzung. Prüfen Sie, welche kritischen Daten und Konfigurationen gesichert werden und wie die Sicherungen vor unberechtigtem Zugriff geschützt sind. CISA empfiehlt offline gehaltene, verschlüsselte Backups sowie regelmäßige Prüfungen ihrer Verfügbarkeit und Integrität. [13] Beziehen Sie den Zugriff auf Backup-Verwaltung, Wiederherstellungsanleitungen und Verschlüsselungsschlüssel in die Übung ein. Legen Sie fest, wie autorisierte Personen diese Informationen erreichen, wenn reguläre Unternehmensdienste ausfallen. Testen Sie die Rücksicherung in einer geeigneten, getrennten Umgebung und dokumentieren Sie die Auswahl des verwendeten Sicherungsstands.
Fiktives Praxisbeispiel. Ein Dienstleister stellt bei einer Übung fest, dass die Sicherungsdateien verfügbar sind, die Anleitung zum Schlüsselzugriff aber nur im ausgefallenen Intranet liegt. Er ergänzt eine geschützte, unabhängig erreichbare Notfalldokumentation und lässt den Zugriff durch autorisierte Personen erneut testen. Danach wird die Rücksicherung einer Testdatenbank durchgeführt und fachlich geprüft.
Prüfbarer Nachweis. Ein Protokoll, das nicht nur den erfolgreichen Sicherungslauf, sondern auch Zugriff, Entschlüsselung, Rücksicherung und Integritätsprüfung dokumentiert.
7. Geschäftsprozesse testen: Der Wiederanlauf endet bei der fachlichen Abnahme
Umsetzung. Planen Sie einen vollständigen Test eines priorisierten Dienstes mit festgelegtem Szenario, Rollen, Startbedingungen und Abnahmekriterien. Verwenden Sie eine geeignete Testumgebung und dafür freigegebene Testdaten. Berücksichtigen Sie technische Abhängigkeiten und die zuvor vereinbarten zeitlichen Ziele. NIST empfiehlt realistische Tests und deren Nutzung zur Verbesserung der Recovery-Planung. [14] Prüfen Sie nicht nur, ob Server starten, sondern ob autorisierte Nutzer die benötigten Geschäftsaufgaben ausführen können. Externe Schnittstellen sollten in abgestimmten Testverfahren überprüft werden, ohne unbeabsichtigte produktive Vorgänge auszulösen.
Fiktives Praxisbeispiel. Ein Logistikunternehmen stellt sein Versandportal in einer isolierten Umgebung wieder her. Der technische Start gelingt, doch der Testauftrag lässt sich zunächst nicht abschließen, weil eine Schnittstellenkonfiguration fehlt. Nach deren Wiederherstellung prüft der Fachbereich Auftragserfassung, Zuordnung und den Etikettendruck mit Testdaten. Erst dann wird der Dienst im Übungsprotokoll als fachlich nutzbar bewertet.
Prüfbarer Nachweis. Ein gemeinsames Testprotokoll von IT und Fachbereich mit Zeitmessung, geprüften Funktionen, Einschränkungen und nachzuarbeitenden Punkten. Der Nachweis gilt für das tatsächlich getestete Szenario.
8. Ergebnisse steuern: Aus jeder Übung eine überprüfbare Maßnahme ableiten
Umsetzung. Überführen Sie Testergebnisse in einen kurzen Managementbericht: Welche kritischen Leistungen wurden geprüft? Welche Ziele wurden erreicht? Welche Abhängigkeiten sind offen? Welche Maßnahmen benötigen Entscheidung oder Budget? NIST beschreibt kontinuierliche Verbesserungen auf Grundlage vergangener Ereignisse und Tests als Teil der Recovery-Planung. [14] Geben Sie jeder Maßnahme eine verantwortliche Stelle, einen Termin und ein Abnahmekriterium. Planen Sie nach wesentlichen Änderungen passende Wiederholungstests. Behandeln Sie eine dokumentierte Anleitung als Plan und einen erfolgreich durchgeführten Test als Nachweis – nicht als dasselbe.
Fiktives Praxisbeispiel. Eine Übung zeigt, dass der Wiederanlauf eines Kundenportals länger dauert als vereinbart. Der Bericht ordnet die Verzögerung einer fehlenden Schnittstellenkonfiguration und einem unklaren Freigabeschritt zu. Die Konfiguration wird in die Recovery-Dokumentation aufgenommen, die Freigabe einem Verantwortlichen zugeordnet. Ein Folgetest prüft genau diese Änderungen; erst danach wird die Maßnahme abgeschlossen.
Prüfbarer Nachweis. Eine Maßnahmenübersicht mit Testbezug, Verantwortlichen, Fristen und dokumentierten Folgeprüfungen. Ungetestete Dienste und nicht behobene Abweichungen bleiben ausdrücklich sichtbar.
Quellen zur ausführlichen Umsetzung
[12] PHP-Projekt: Security advisory: Critical remote code execution vulnerabilities, update now, 21. Oktober 2026. https://www.php.net/
[13] CISA: #StopRansomware Guide. https://www.cisa.gov/stopransomware/ransomware-guide
[14] NIST: SP 800-184, Guide for Cybersecurity Event Recovery, Dezember 2016. https://csrc.nist.gov/pubs/sp/800/184/final
Recherchestand: 23. Oktober 2026. Die Umsetzungsschritte sind redaktionelle Handlungsvorschläge auf Grundlage dieser Quellen; die Praxisbeispiele sind fiktiv.
FAQ: Zehn Fragen zu PHP2Shell und Cyberresilienz
1. Was ist PHP2Shell?
PHP2Shell bezeichnet die beiden kritischen PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619. Unter geeigneten Bedingungen ermöglichen sie Angreifern eine Codeausführung ohne vorherige Anmeldung. CERT-EU nennt für beide einen CVSS-Wert von 9,2. Die Fehler betreffen die Speicherverwaltung beziehungsweise den internen Zustand bei der Verarbeitung von Anfragen. [1][8]
2. Welche Systeme müssen Unternehmen prüfen?
Das PHP-Projekt nennt alle PHP-Installationen, die Webanfragen verarbeiten, darunter PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Das Risiko wird für mod_php besonders hoch eingestuft. Auch Anwendungen und Produkte, die PHP im Hintergrund einsetzen, gehören in die Bestandsaufnahme; ENISA empfiehlt ausdrücklich die Abstimmung mit Hosting- und Serviceprovidern. [1][2]
3. Welche PHP-Versionen enthalten die Sicherheitskorrekturen?
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt die korrigierten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Distributor- und LTS-Pakete können zurückportierte Korrekturen enthalten; maßgeblich sind die jeweiligen Sicherheitshinweise. PHP 8.1 und ältere Zweige erhalten vom PHP-Projekt keine regulären Updates mehr. Der Sicherheitssupport für PHP 8.2 endet am 31. Dezember 2026. [1][9]
4. Reicht ein Update des Content-Management-Systems?
Nein. Die Sicherheitskorrekturen betreffen die PHP-Laufzeit selbst. Ein Update von WordPress, Plugins oder Themes aktualisiert diese Laufzeit nicht automatisch. Wordfence weist für WordPress ausdrücklich darauf hin, dass PHP auf dem Server aktualisiert werden muss. Bei verwaltetem Hosting sollten Betreiber den korrigierten Paketstand beim Hoster bestätigen lassen. [1][10]
5. Was ist zu tun, wenn das Update nicht sofort möglich ist?
ENISA und CERT-EU empfehlen, öffentlich erreichbare betroffene Anwendungen gegebenenfalls von öffentlichen Netzen zu isolieren, bis die Korrektur eingespielt und überprüft ist. Die Umsetzung sollte mit den zuständigen Betriebs- und Fachverantwortlichen abgestimmt werden. Vorübergehende Maßnahmen sind kein Anlass, das Sicherheitsupdate dauerhaft aufzuschieben. [2][8]
6. Beweisen die PHP-Lücken, dass künftig jede Abwehr versagt?
Die offiziellen PHP-Hinweise belegen konkrete Schwachstellen und verfügbare Korrekturen, nicht ein zwangsläufiges Versagen jeder Sicherheitsarchitektur. CISA behandelt Prävention, Erkennung, Reaktion und Wiederherstellung als zusammengehörige Aufgaben. Für Unternehmen ist deshalb eine Kombination sinnvoll: Angriffsrisiken reduzieren und gleichzeitig die Reaktion auf einen erfolgreichen Angriff vorbereiten. [1][5]
7. Wie lassen sich Patches bei knappen Ressourcen priorisieren?
Für PHP2Shell fordert ENISA, zunächst öffentlich erreichbare Systeme zu priorisieren. Als allgemeine zusätzliche Informationsquelle empfiehlt CISA den KEV-Katalog mit nachweislich ausgenutzten Schwachstellen. Ergänzen Sie diese Informationen um die Bedeutung des betroffenen Dienstes und bestehende Abhängigkeiten. Eine reine Sortierung nach technischen Schweregraden bildet den geschäftlichen Kontext nicht ab. [2][3][4]
8. Was bedeutet ResOps – und wie ist der Begriff einzuordnen?
Commvault beschreibt Resilience Operations, kurz ResOps, als funktionsübergreifenden Ansatz für die Zusammenarbeit von Betrieb, Sicherheit und Infrastruktur rund um kritische Dienste und überprüfte Recovery-Fähigkeiten. Diese Definition ist als Anbieterperspektive einzuordnen. Unabhängig von der Bezeichnung beschreibt NIST mit SP 800-184 bereits Planung, Priorisierung, Tests und kontinuierliche Verbesserung der Wiederherstellung. Unternehmen können diese Aufgaben umsetzen, ohne sich auf ein bestimmtes Produkt festzulegen. [3][11]
9. Welche Kennzahlen braucht die Geschäftsführung?
Die Recovery Time Objective (RTO) beschreibt den Zielzeitraum für die Wiederherstellung; die Recovery Point Objective (RPO) legt fest, auf welchen Datenzeitpunkt zurückgegangen werden muss. Diese Vorgaben sind von tatsächlich gemessenen Testergebnissen zu unterscheiden. NIST nennt zusätzlich Kennzahlen wie erfolgreiche und rechtzeitige Wiederherstellungen sowie die Häufigkeit von Übungen. Berichten Sie deshalb Zielwerte, gemessene Ergebnisse und offene Abweichungen gemeinsam. [3][6][7]
10. Wie lässt sich die Wiederherstellungsfähigkeit praktisch nachweisen?
Durch dokumentierte Übungen mit realistischen Szenarien. Wählen Sie einen kritischen Dienst, prüfen Sie verfügbare Sicherungen und stellen Sie den Dienst einschließlich seiner Abhängigkeiten in einer geeigneten Testumgebung wieder her. Messen Sie die Dauer und lassen Sie die fachliche Nutzbarkeit überprüfen. CISA fordert regelmäßige Backup-Prüfungen; NIST empfiehlt, die Erkenntnisse aus Recovery-Tests zur Verbesserung von Plänen und Abläufen zu nutzen. Ein erfolgreicher Einzeltest ist ein Nachweis für das getestete Szenario, keine Zusicherung für jeden künftigen Vorfall. [3][5]
Quellen zu den Ergänzungen
Recherchestand: 23. Oktober 2026. Die Bezugszeichen [1] bis [11] beziehen sich auf die neu ergänzten Texte. Der ursprüngliche Artikel wurde nicht verändert.
[1] PHP-Projekt: Sicherheitsmitteilung vom 21. Oktober 2026, News Archive 2026. https://www.php.net/archive/2026.php
[2] ENISA: Joint statement on critical PHP vulnerabilities, 21. Oktober 2026. https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
[3] NIST: SP 800-184, Guide for Cybersecurity Event Recovery, Dezember 2016; ergänzende Präsentation mit Recovery-Kennzahlen. https://csrc.nist.gov/pubs/sp/800/184/final ; https://csrc.nist.gov/CSRC/media/Presentations/Overview-of-NIST-SP-800-184-Guide-for-Cybersecuri/NIST%20Cybersecurity%20Event%20Recovery.pdf
[4] CISA: Known Exploited Vulnerabilities Catalog. https://www.cisa.gov/known-exploited-vulnerabilities-catalog
[5] CISA: #StopRansomware Guide. https://www.cisa.gov/stopransomware/ransomware-guide
[6] NIST: Glossary – Recovery Time Objective. https://csrc.nist.gov/glossary/term/Recovery_Time_Objective
[7] NIST: Glossary – Recovery Point Objective. https://csrc.nist.gov/glossary/term/Recovery_Point_Objective
[8] CERT-EU: Security Advisory 2026-018, Critical Vulnerabilities in PHP, 21. Oktober 2026. https://cert.europa.eu/publications/security-advisories/2026-018/
[9] PHP-Projekt: Supported Versions. https://www.php.net/supported-versions.php
[10] Wordfence: PSA: PHP Security Updates Available for Two Critical Vulnerabilities, Update Now, 21. Oktober 2026. https://www.wordfence.com/blog/2026/10/psa-php-security-updates-available-for-two-critical-vulnerabilities-update-now/
[11] Commvault: Wie Resilience Operations (ResOps) die Wiederherstellungsfähigkeit von Unternehmen fördern, 6. Juli 2026. Anbieterquelle zur Begriffsdefinition. https://www.commvault.com/de-de/blogs/how-resilience-operations-resops-drives-enterprise-recoverability
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
961 Artikel zu „Cyberresilienz“
Business Process Management | IT-Security | Künstliche Intelligenz | News
NIS2 ist kein IT-Projekt: Warum Cyberresilienz die gesamte Organisation fordert
NIS2 ist keine weitere Aufgabe für die IT-Abteilung, sondern ein Stresstest für Governance, Prozesse und Verantwortlichkeiten. Unternehmen müssen Cyberrisiken organisationsweit steuern, Vorfälle fristgerecht melden, Lieferketten absichern und die Geschäftsleitung aktiv einbinden. Wer die Vorgaben nur als Compliance-Pflicht behandelt, verpasst die Chance, aus Regulierung messbare Resilienz zu entwickeln. Management Summary NIS2 ist Führungsaufgabe: Die Geschäftsleitung muss…
IT-Security | News | Services | Strategien | Tipps
Datensouveränität und Cyberresilienz: Wie bleiben Daten auch bei einem erfolgreichen Cyberangriff geschützt?
Kein Schutzwall ist undurchdringlich. Entscheidend ist deshalb, was nach einem erfolgreichen Eindringen passiert: Wer Daten nur verschlüsselt vorfindet, kann sie nicht ohne Weiteres verwerten. Ende-zu-Ende-Verschlüsselung, ein vom Anbieter getrenntes Schlüsselmanagement und präzise Zugriffsrechte machen Datensouveränität damit zu einem zentralen Baustein der Cyberresilienz. Bild: Mehrschichtige Sicherheitsarchitektur schützt verschlüsselte Cloud-Daten auch bei erfolgreichen Angriffsversuchen. Management Summary Cyberresilienz…
Business | Effizienz | IT-Security | Kommentar | News | Services | Tipps
Cyberresilienz statt Krisenmodus: Warum Ausfallplanung zur Chefsache wird
Vernetzte Produktion, intelligente Energieversorgung und digitale Gesundheitsdienste erhöhen die Abhängigkeit von IoT- und OT-Systemen. Damit rückt eine Managementfrage in den Mittelpunkt: Wie bleibt das Unternehmen handlungsfähig, wenn ein Angriff Geräte, Netze oder Lieferketten trifft? Entscheidend sind nicht nur technische Schutzmaßnahmen, sondern klare Zuständigkeiten, belastbare Wiederanlaufpläne, geübte Meldewege und Sicherheit über den gesamten Produktlebenszyklus. Management Summary…
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien | Tipps
Cyberresilienz beginnt mit Backup: Ein Rahmenwerk für messbare Wiederherstellung
Cyberresilienz entscheidet sich nicht beim Backup, sondern bei der Wiederherstellung. Angesichts von Ransomware, kompromittierten Identitäten und komplexen Cloud‑Abhängigkeiten müssen Unternehmen ihre Backup‑Strategie konsequent auf messbare Recovery‑Ergebnisse ausrichten. Dieser Beitrag zeigt, wie eine architekturgetriebene Enterprise‑Backup‑Strategie Wiederherstellbarkeit, Sicherheit und Resilienz systematisch in den Mittelpunkt stellt. Die Enterprise-Backup-Strategie hat sich weit über ihre traditionelle Rolle als operative…
IT-Security | News | Strategien
Vier Säulen der Cyberresilienz
Trotz langjähriger Investitionen in Abwehrmaßnahmen nehmen Cyberangriffe und kostspielige Ausfallzeiten weiter zu. Traditionelle Sicherheitsmethoden zur Bedrohungsprävention und -erkennung bleiben zwar nach wie vor relevant, doch unter CISOs zeigt sich eine Veränderung in der Herangehensweise. Viele erweitern ihr Aufgabengebiet, um zusätzlich die Leitung von Wiederherstellungsmaßnahmen nach Sicherheitsvorfällen zu übernehmen, damit ihr Unternehmen rasch wieder betriebsbereit ist.…
IT-Security | Künstliche Intelligenz | News | Services | Strategien | Whitepaper
Mehr Cyberresilienz durch künstliche Intelligenz: 5-Stufenplan für Unternehmen

Olaf Pursche, Leiter Kompetenzgruppe Sicherheit eco – Verband der Internetwirtschaft e.V.: »KI ist längst fester Bestandteil von Geschäftsprozessen. Mit ihrer Verbreitung nehmen jedoch auch Bedrohungen wie Deepfakes und KI-gestütztes Phishing zu. Entscheidend ist daher die sichere und verantwortungsvolle Integration von KI als zentraler Baustein der Cyberresilienz.« eco veröffentlicht Whitepaper für Entscheidungsträgerinnen und Entscheidungsträger zu sicherer…
Favoriten der Redaktion | IT-Security | News | Tipps
Cyberresilienz für CISOs: Widerstands- und Anpassungsfähigkeit für ein resilientes Unternehmen

Sicherheitsverantwortliche haben Jahrzehnte damit verbracht, Abwehrmaßnahmen aufzubauen, doch trotz Investitionen in die Prävention sind Unternehmen nach wie vor mit erheblichen Störungen und Ausfallzeiten durch Cyberangriffe konfrontiert. Daher ist es notwendig, den Fokus zu verlagern: Von einer Denkweise, die auf Prävention und Reaktion ausgerichtet ist, hin zu einer Cyberresilienz-Strategie, die ihren Schwerpunkt auf Widerstands- und Anpassungsfähigkeit…
IT-Security | News | Trends 2026 | Trends Security
Cyberresilienz: Zu lange Betriebsunterbrechungen in den Unternehmen

Cyberresilienz ist in aller Munde. Aber wie sieht es tatsächlich in der Praxis damit aus? In einem aktuellen Statusreport befragte Absolute Security 750 CISOs von US- und UK-Unternehmen. Die richtungsweisenden Antworten zeigen, dass durchaus noch Nachholbedarf dabei besteht, Ausfallzeiten auf ein Minimum zu beschränken. Deutlich über die Hälfte (55 Prozent) der befragten Sicherheitschefs gaben an,…
IT-Security | Kommentar | News | Trends 2026 | Trends Security
Ausblick 2026: Agentic AI und KI-basierte Angriffe prägen Cyberresilienz-Strategien

Mit Blick auf das Jahr 2026 werden Innovationen wie Agentic AI und immer mehr KI-basierte Angriffe Cyberresilienz, Governance und Identitätssicherheit in den Mittelpunkt von Sicherheitsstrategien rücken. Wie können Unternehmen das Spannungsfeld zwischen Innovationsdruck, neuen Bedrohungen und Widerstandsfähigkeit meistern? Wiederherstellung und Resilienz: So lässt sich die Herausforderung durch KI-gesteuerte Angriffe bewältigen Künstliche Intelligenz (KI) beschleunigt…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Business | Favoriten der Redaktion | IT-Security | New Work | News | Strategien | Tipps
Wirkliche Cyberresilienz: Cybersicherheit ist eine Angelegenheit der Unternehmenskultur

Im Falle eines erfolgreichen Angriffs sind die Schuldigen mitunter schnell gefunden: Eine Lücke in der Firewall, eine geöffnete Phishing-Mail oder eine übersehene Warnmeldung. Doch ein Blick in die Praxis zeigt: IT-Sicherheit scheitert nicht an Technologien oder Fehlverhalten, sondern bereits grundsätzlich an einem Mangel an Unternehmenskultur. Wenn Cybersicherheit in einer Organisation nur als eine schlecht durchgesetzte…
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
KI und Cyberresilienz: Die Zukunft der IT-Sicherheit – Cyberresilienz als strategische Priorität
Kathrin Redlich, Vice President DACH & CEE bei Rubrik, betont die Notwendigkeit von Cyberresilienz in Unternehmen, da Cyberangriffe unvermeidlich sind. Dabei ist die schnelle Wiederherstellung der Geschäftskontinuität nach einem Angriff entscheidend für die langfristige Wettbewerbsfähigkeit. Die Integration von KI in Sicherheitslösungen wird eine wichtige Rolle bei der Abwehr von Cyberangriffen spielen.
IT-Security | News | Services | Tipps
Cyberresilienz ist auch für kleinere Teams nicht mehr optional
Vor nicht allzu langer Zeit konnten kleinere IT- und Sicherheitsteams noch behaupten, dass sie keine Ziele mit hoher Priorität seien. Das ist heute nicht mehr der Fall. Im Jahr 2025 haben es Angreifer auf alle abgesehen, unabhängig von ihrer Größe. Ganz gleich, ob CEOs ein globales Unternehmen oder einen 200-köpfigen Betrieb leiten, der regionale Infrastruktur…