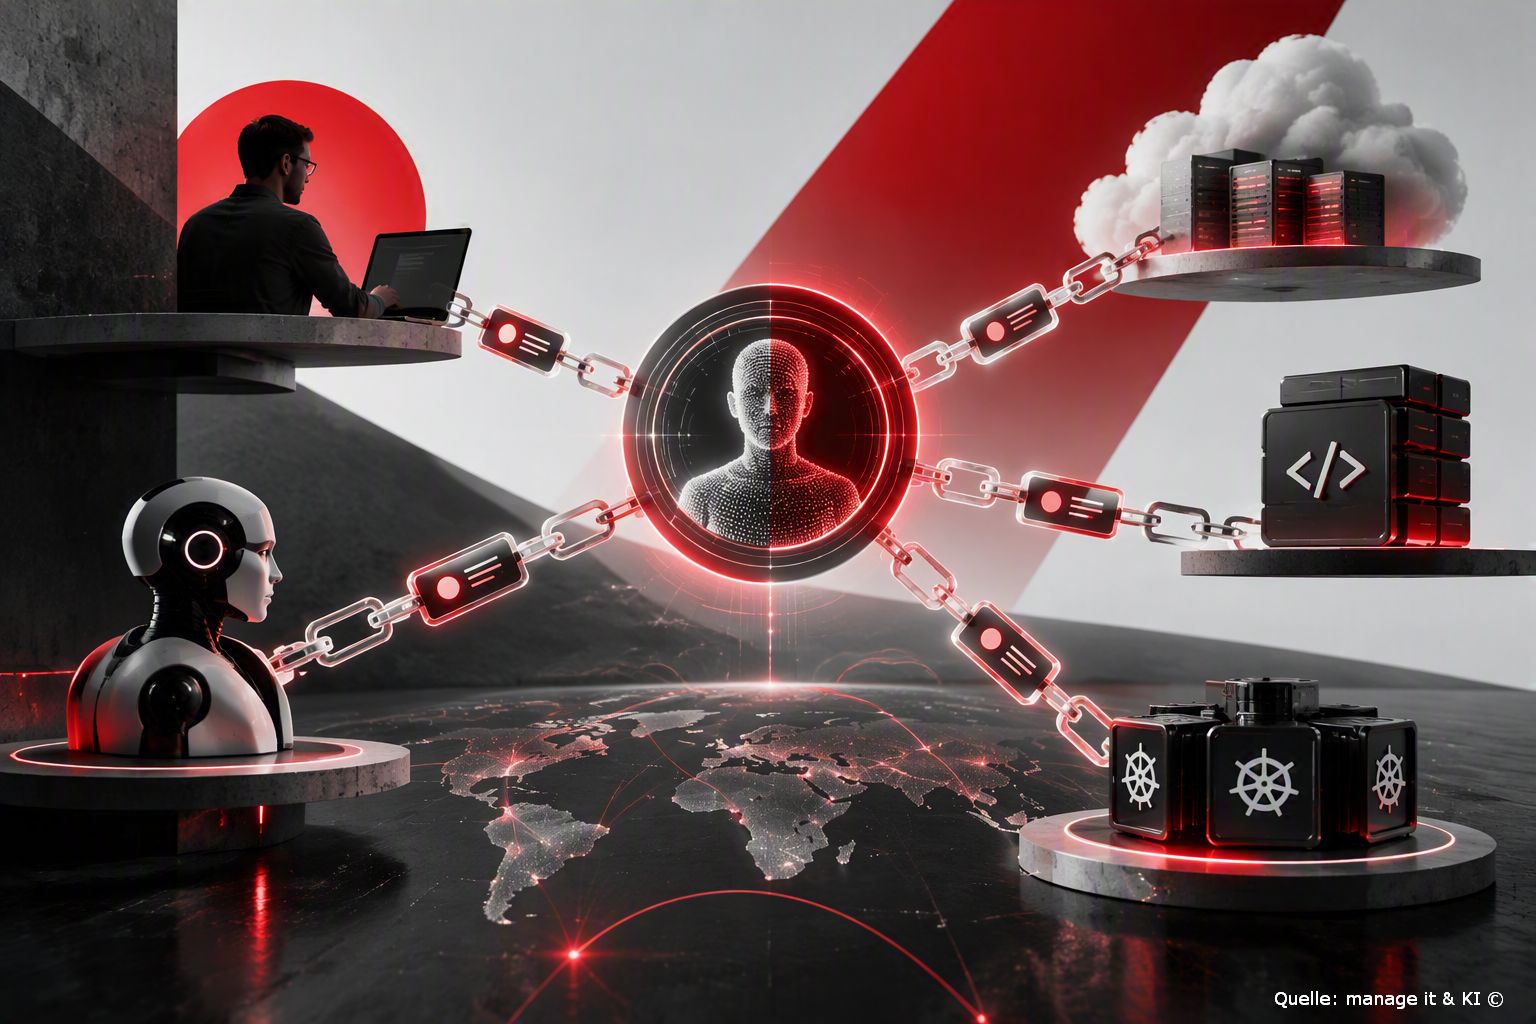
Illustration Absmeier foto ki designer
Identitäten sind der neue Kontrollpunkt der IT-Sicherheit. In hybriden Architekturen entscheidet nicht mehr der Netzwerkstandort, sondern eine belastbare Kette aus Verifikation, Authentifizierung, Autorisierung und laufender Bewertung. Das gilt für Menschen ebenso wie für Workloads und KI-Agenten – und wird mit EUDI-Wallet, Schweizer E-ID und wachsender Agenten-Autonomie zur Managementaufgabe.
Management Summary
- Der Perimeter ist zur Identitätsfrage geworden: Cloud, Kubernetes und APIs entziehen sich der klassischen Innen-außen-Logik. Zugriff sollte deshalb pro Ressource, Identität und Kontext entschieden werden.
- Menschen und Maschinen gehören in ein gemeinsames Vertrauensmodell: Mitarbeitende, Kunden, Services und KI-Agenten brauchen prüfbare Identitäten, klar begrenzte Rechte und nachvollziehbare Aktivitäten.
- Statische Berechtigungen sind ein Geschäftsrisiko: Dauerhafte API-Keys und breit geschnittene Rollen erhöhen die Angriffsfläche. Kurzlebige, zweck- und zielgebundene Tokens schaffen kontrollierbare Delegation.
- Regulatorische Zeitpläne erzeugen Handlungsdruck: Die EU-Mitgliedstaaten sollen bis Ende 2026 mindestens eine EUDI-Wallet anbieten; die Schweiz hat ihren Zeitplan zugunsten zusätzlicher Sicherheits- und Datenschutzmaßnahmen angepasst.
- Der Einstieg ist organisatorisch, nicht nur technisch: Entscheidend sind ein vollständiges Identitätsinventar, einheitliche Policies, messbare Kontrollen und ein Orchestrierungspunkt über heterogene Plattformen hinweg.
Anwendungen laufen heute in mehreren Clouds, im eigenen Rechenzentrum und in Kubernetes-Clustern. Ein verteidigungsfähiges «Innen» gibt es nicht mehr. Wer nur die Aussengrenze schützt, übersieht den Verkehr im Inneren, wo sich Angreifer mit gestohlenen Zugangsdaten bewegen. Als Konstante bleibt die Identität: Jeder Zugriff trägt eine, egal ob er von einem Menschen, einem Service oder einem AI-Agent ausgeht.
Gleichzeitig verlieren die klassischen Prüfverfahren ihre Beweiskraft, weil KI Gesichter, Stimmen und Ausweise täuschend echt nachbildet. Bis Ende Dezember 2026 muss jeder EU-Mitgliedstaat eine EUDI-Wallet bereitstellen, die Schweizer E-ID wurde genau aus diesem Grund verschoben. Dieses Whitepaper zeigt, wie Organisationen Vertrauen vom Zustand zur Kette von Nachweisen umbauen, vom Onboarding bis zur Vollmacht für KI-Agenten.
Das erwartet Sie im Whitepaper
5 Fragen als Vertrauensmodell: wie Vertrauen begründet, nachweisbar gemacht, aufrechterhalten, delegiert und entzogen wird – für Menschen und Maschinen
Vollmachten statt Generalschlüssel: warum Token Exchange die Voraussetzungen für KI-Agenten ist und wie Delegation nachweisbar, eingeschränkt und befristet wird
Referenzarchitektur und Standortbestimmung: wie ein vorgelagerter Orchestrierungspunkt beide Identitätswelten steuert und erste Schritte für Ihre Ausgangslage
https://www.airlock.com/identity-first-der-neue-perimeter
Readiness Check: Eine Kette ist nur so stark wie ihr schwächstes Glied
Die meisten Organisationen haben ihre Kundenzugänge längst abgesichert – und übersehen, dass hinter den Kulissen Service-Konten, API-Keys und zunehmend AI-Agents mit Dauerrechten unterwegs sind. Andere betreiben moderne Plattformen mit Workload-Identitäten, prüfen Neukunden aber noch mit Verfahren, die Deepfakes nicht standhalten. Beides ist gefährlich, weil das Sicherheitsniveau nicht von der stärksten, sondern von der schwächsten Seite bestimmt wird.
Aus der Praxis, nicht vom Reissbrett
Der Readiness Check misst zwei Dimensionen getrennt:
Menschliche Identitäten: Hält Ihre Verifikation Deepfakes stand? Können Sie Nachweise aus EUDI-Wallet und E-ID annehmen? Wie weit trägt phishing-resistente Authentifizierung? Wird Vertrauen nach dem Login weiter bewertet?
Maschinelle Identitäten: Gibt es ein Inventar Ihrer Non-Human Identities? Haben Secrets einen Lebenszyklus? Werden Token an Zonengrenzen getauscht statt durchgereicht? Wissen Sie, welche AI-Agents heute in Ihrem Namen agieren?
Grundlage für den Readiness Check ist das Whitepaper «Identity First», das Airlock gemeinsam mit Partnern aus Identitätsverifikation, Wallet-Infrastruktur, Authentifizierung und Transaktionssicherheit erarbeitet hat. Die Fragen spiegeln, was diese Teams täglich in Kundenprojekten sehen – und woran Projekte scheitern.
https://www.airlock.com/identity-first-readiness-check
FAQ: Identity First, Wallets und KI-Agenten
1. Warum reicht ein klassischer Netzwerkperimeter nicht mehr aus?
Weil Nutzer, Anwendungen und Daten über Clouds, Rechenzentren und mobile Umgebungen verteilt sind. NIST Zero Trust gewährt deshalb kein implizites Vertrauen allein aufgrund des physischen oder logischen Standorts; Zugriffe werden auf Ressourcenebene authentifiziert und autorisiert. Quelle: NIST SP 800-207
2. Was bedeutet „Identity First“ konkret?
Identität wird zum primären Steuerungspunkt: Wer oder was greift zu, auf welche Ressource, mit welchem Zweck, in welchem Kontext und für welche Dauer? Daraus folgen überprüfbare Entscheidungen statt pauschaler Vertrauenszonen.
3. Welche Identitäten muss ein Unternehmen erfassen?
Neben Mitarbeitenden und Kunden gehören Service-Konten, Workloads, Geräte, APIs, Bots und KI-Agenten in das Inventar. Zu jeder Identität sollten Eigentümer, Zweck, Berechtigungen, verwendete Nachweise und ein geregelter Lebenszyklus dokumentiert sein.
4. Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Authentifizierung prüft, wer oder was eine Identität beansprucht. Autorisierung bestimmt anschließend, welche konkrete Aktion diese Identität an einer Ressource ausführen darf. In Zero-Trust-Architekturen sind beide Prüfungen eigenständige Schritte vor dem Zugriff. Quelle: NIST
5. Was bringt die EUDI-Wallet Unternehmen?
Sie soll EU-weit die digitale Identifikation sowie das Speichern, Teilen und Signieren digitaler Nachweise ermöglichen. Nutzer sollen nur erforderliche Daten weitergeben; Unternehmen können standardisierte Nachweise in digitale Prozesse integrieren. Die Mitgliedstaaten sollen bis Ende 2026 mindestens eine Wallet bereitstellen. Quelle: Europäische Kommission
6. Wie ist der aktuelle Stand der Schweizer E-ID?
Der Bund hat am 30. Juni 2026 einen neuen Zeitplan angekündigt: Zusätzliche Arbeiten für Datenschutz und Sicherheit verzögern die Einführung; die Vertrauensinfrastruktur soll voraussichtlich im ersten Halbjahr 2027 den Betrieb aufnehmen. Als Herausforderung nennt die offizielle Mitteilung auch neue Entwicklungen der künstlichen Intelligenz. Quelle: Schweizer E-ID
7. Warum verändern Deepfakes die Identitätsprüfung?
Foto-, Video- oder Stimmprüfungen allein liefern keinen hinreichenden Vertrauensanker, wenn synthetische Medien realistisch erzeugt werden können. Belastbarer werden Prozesse durch mehrere unabhängige Nachweise, kryptografisch prüfbare Credentials, Gerätebindung, Liveness-Prüfungen und risikobasierte Kontrollen.
8. Wie sollten KI-Agenten auf Systeme zugreifen?
Als eigenständige, inventarisierte Identitäten mit kurzlebigen und auf Aufgabe, Zielsystem und Zeitraum begrenzten Rechten. Die menschliche oder technische Auftraggeber-Identität sollte in der Delegationskette nachvollziehbar bleiben; statische Generalschlüssel sind dafür ungeeignet.
9. Welche Rolle spielt OAuth 2.0 Token Exchange?
RFC 8693 standardisiert den Austausch eines Sicherheitstokens gegen ein anderes und unterstützt dabei sowohl Delegation als auch Impersonation. So kann für einen nachgelagerten Dienst ein passendes Token mit eigener Zielgruppe und begrenztem Umfang ausgegeben werden. Quelle: IETF RFC 8693
10. Was sind die ersten drei Schritte für das Management?
Erstens: menschliche und nicht-menschliche Identitäten samt Dauerrechten inventarisieren. Zweitens: kritische Zugriffswege nach Risiko priorisieren und Verantwortliche benennen. Drittens: einen Pilotfall mit phishing-resistenter Authentifizierung oder kurzlebiger Delegation umsetzen und Kennzahlen wie privilegierte Dauerrechte, Token-Laufzeit, Abdeckung und Entzugszeit messen.
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
259 Artikel zu „Identity first“
Business Process Management | Cloud Computing | Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
So verlieren Hacker die Lust an Machine-Identity-Attacken

Hacker sind höchst einfallsreich, wenn es darum geht, sich Zugang zu internen Unternehmenssystemen zu verschaffen. Aktuell richten sie dabei ihr Augenmerk auf nicht-menschliche Cloud-Identitäten. Theus Hossmann*, CTO bei Ontinue gibt eine Übersicht über die aktuelle Gefahrenlage und nennt fünf Schutzmaßnahmen. Management Summary Machine Identities rücken ins Visier: Weil Unternehmen Benutzerkonten stärker absichern, konzentrieren sich…
IT-Security | Künstliche Intelligenz | News | TechTalk
TechTalk: Okta vereint sämtliche Identity-Tools unter einem Layer

Auf der diesjährigen European Identity & Cloud Conference in Berlin durften wir unter anderem mit dem Sicherheitsanbieter Okta dieses Videointerview führen, und das in persona mit Thomas Heinz. Von dem wollten wir wissen, warum sich Unternehmen dieser Tage mit dem Thema Identity Security Fabric beschäftigen sollten, und welche Maßnahmen für den sicheren Betrieb von KI-Agenten erforderlich sind. In diesem Kontext war unter anderem von einer hilfreichen Blaupause und KI-Agenten-Management à la Okta die Rede.
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | Lösungen | News
Identity Fabric – Die wichtigste Voraussetzung für Agentic AI
Todd Thiemann, Principal Analyst der Enterprise Strategy Group, beschäftigte sich jüngst mit den beherrschen Themen rund um das »Identiverse 2025«. Zu den Hauptanliegen eines Sicherheitsexperten zählen die Risiken, die von Non-Human Identities ausgehen und solche, die auf Datenschutzverletzungen durch Large Language Models (LLMs) zurückzuführen sind. Ein Grund für die steigenden Risiken liegt laut Thiemann darin,…
IT-Security | News | TechTalk
»manage it« TechTalk: Darum stehen Mobile-First-Sicherheitsstrategien zunehmend im Fokus
Die richtige Mobile-First-Sicherheitsstrategie soll helfen, iPhone, iPad und Co. resilienter und weniger angreifbar zu machen. Warum wird das immer wichtiger und worauf sollten sich Unternehmen dabei einstellen? Darüber haben wir mit Matthew Berzinski vom Sicherheitsanbieter Ping Identity auf der European Identity & Cloud Conference 2025 gesprochen. Herausgekommen ist dieses Video, in dem er außerdem sagt, wie Ping bei den notwendigen Mobile-First-Bestrebungen behilflich sein kann.
IT-Security | News | Trends 2025 | Trends Security
First-Party-Fraud übertrifft Scams und wird zur häufigsten Form globaler Angriffe
Inflation und steigende Lebenshaltungskosten tragen voraussichtlich zu einer Zunahme opportunistischer Betrugsfälle in den Bereichen Finanzdienstleistungen, E-Commerce und anderen Branchen bei. KI-gestützter Betrug wird voraussichtlich im Jahr 2025 zunehmen. LexisNexis Risk Solutions veröffentlicht seinen jährlichen Cybercrime-Report, eine Analyse von über 104 Milliarden globalen Transaktionen auf der »LexisNexis Digital Identity Network Plattform« im Jahr 2024 [1].…
Ausgabe 1-2-2021 | IT-Security | News | Security Spezial 1-2-2021
Sicherer Zugriff für Mitarbeiter und Kunden – User Experience first

Zero Trust und IAM aus der Cloud als Fundament einer hybriden IT muss einfach und komfortabel für den Anwender sein.
IT-Security | News | Services | Whitepaper
Whitepaper: Der Perimeter hat sich aufgelöst, die Fristen laufen
Identitäten sind der neue Kontrollpunkt der IT-Sicherheit. In hybriden Architekturen entscheidet nicht mehr der Netzwerkstandort, sondern eine belastbare Kette aus Verifikation, Authentifizierung, Autorisierung und laufender Bewertung. Das gilt für Menschen ebenso wie für Workloads und KI-Agenten – und wird mit EUDI-Wallet, Schweizer E-ID und wachsender Agenten-Autonomie zur Managementaufgabe. Management Summary Der Perimeter ist zur Identitätsfrage…
IT-Security | Kommentar | Künstliche Intelligenz | News
Alarmflut im Sicherheitszentrum – Mit Automatisierung und KI der Alert Fatigue entgegenwirken
Wenn im Security Operations Center jede Warnung gleich laut ist, wird aus Schutz schnell Überlastung. Alert Fatigue ist deshalb kein reines Effizienzproblem, sondern ein Managementrisiko: Kritische Signale können im Grundrauschen untergehen, Reaktionszeiten steigen und Fachkräfte werden durch repetitive Triage gebunden. KI und Automatisierung schaffen Abhilfe, wenn sie Meldungen kontextualisieren, priorisieren und wiederkehrende Abläufe standardisieren –…
Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | IT-Security | New Work | News | Strategien
DevSecResOps: Wenn sichere Entwicklung und belastbarer Betrieb zusammenwachsen

Ein neues Architektur- und Betriebsmodell für durchgängige Cyberresilienz DevSecResOps © verbindet sichere Softwarebereitstellung, laufende Überwachung und vertrauenswürdige Wiederherstellung zu einem gemeinsamen Betriebsmodell. DevSecOps beschleunigt die sichere Bereitstellung digitaler Produkte. Resilience Operations, kurz ResOps, sorgt dafür, dass geschäftskritische Dienste auch unter Störung kontrolliert weiterlaufen oder rasch wiederhergestellt werden. DevSecResOps © führt beide Disziplinen zu einem…
Business | Favoriten der Redaktion | IT-Security | Kommunikation | News | Tipps
Messaging-Scams: Wie industrialisierte Betrugsmodelle Vertrauen, Geschwindigkeit und KI ausnutzen

Messaging-Scams entwickeln sich zu einem industriell organisierten Risiko für Verbraucher, Unternehmen und Markenvertrauen. Entscheidend ist nicht nur die technische Abwehr, sondern ein Managementansatz, der Geschwindigkeit herausnimmt, Identität überprüfbar macht und Melde- sowie Reaktionsprozesse fest im Alltag verankert. Management Summary Messaging-Scams sind kein Randphänomen mehr, sondern ein skalierbares Geschäftsmodell. Kriminelle industrialisieren bekannte Betrugsmuster über SMS, Messenger,…
Favoriten der Redaktion | IT-Security | News | Trends 2026 | Trends Security
KI-gesteuerte Bot-Angriffe stiegen um das 12,5-fache an
KI-gesteuerte Automatisierung beschleunigt die maschinelle Online-Aktivität, da Bots die Menschen überholen und die Funktionsweise des Internets neu definieren. Bots dominieren nun das Internet und machen mehr als die Hälfte des gesamten Datenverkehrs aus, wobei 40 % als böswillig eingestuft werden. KI löscht die Grenze zwischen legitimen und böswilligen Aktivitäten und macht die Absicht – nicht…
Business Process Management | Infrastruktur | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services | Tipps
KI-Governance auf mobilen Endgeräten: Die alten Regeln gelten nicht mehr

KI-Funktionen wandern zunehmend vom Chatfenster in Apps, Agenten und mobile Endgeräte. Für Unternehmen bedeutet das: Klassische KI-Governance greift zu kurz, wenn sie mobile Nutzung, App-Updates, Netzwerkwechsel und rollenbasierte Risiken nicht gezielt berücksichtigt. Management Summary Klassische KI-Governance reicht für mobile Endgeräte nicht mehr aus: KI steckt heute zunehmend in nativen Apps, Updates und Agenten statt nur…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Agentische KI in Unternehmen: Wie Governance und EU AI Act kontrollierte Autonomie ermöglichen

Agentische KI verspricht deutschen Unternehmen den nächsten Produktivitätsschub – stellt aber klassische Governance-Modelle vor neue Belastungsproben. Wer autonome Systeme in Geschäftsprozesse integriert, muss Kontrolle, Nachvollziehbarkeit und regulatorische Anforderungen technisch verankern, statt sie nur organisatorisch zu beschreiben. Management Summary KI ist in deutschen Unternehmen angekommen; agentische KI steht jedoch erst am Anfang der breiten Skalierung. Der…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Ausgabe 7-8-2026 | IT-Security | News | Security Spezial 7-8-2026 | Services | Strategien | Tipps
Passwortfreie MFA als nächste Sicherheitsstufe – Die Zukunft der Identitätsprüfung
Multifaktor-Authentifizierung (MFA) hat sich sowohl im geschäftlichen als auch im privaten Bereich durchgesetzt, um Nutzer bei der Anmeldung in IT-Systeme zu identifizieren. Dennoch weisen gängige Implementierungen Schwächen auf, die aktuelle Angriffstechniken gezielt ausnutzen – vor allem, weil weiterhin Passwörter zum Einsatz kommen. Um ein höheres Sicherheitsniveau zu erreichen, sollten Unternehmen daher MFA um passwortlose Systeme ergänzen.
Business | Business Process Management | Digitalisierung | E-Commerce | Geschäftsprozesse | Künstliche Intelligenz | News
Agentic Payment verändert die Spielregeln für Unternehmen

Die KI sucht aus. Die KI bezahlt. Quelle: © Freepik, Starline Dass künstliche Intelligenz Geschäftsprozesse automatisiert, ist für Unternehmen nichts Neues. Eine neue Qualität entsteht jedoch, wenn KI-Systeme selbst wirtschaftlich relevante Handlungen ausführen. Genau das passiert bei Agentic Payments, wo ein digitaler Agent im Auftrag eines Nutzers Produkte auswählen und eine Zahlung initiieren kann.…
Business | Effizienz | News | Strategien
Strategie ohne Sicherheitsnetz? Warum Unternehmen jetzt Optionen statt Gewissheiten brauchen

Technologie, Regulierung und Märkte verändern sich schneller, als klassische Strategiezyklen reagieren können. Wer heute führen will, muss nicht die Zukunft kennen – sondern die richtigen Optionen besitzen. Der nächste Umbruch kündigt sich selten freundlich an. Er kommt als neue KI-Anwendung, als regulatorische Vorgabe, als Lieferkettenriss, als geopolitischer Schock oder als Wettbewerber, der ein Geschäftsmodell…
Business | Digitalisierung | Favoriten der Redaktion | News | Strategien | Tipps | Trends 2027 | Trends Geschäftsprozesse | Trends Wirtschaft
Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit 2027: 10 strategische Leittrends
Management Summary Die zehn strategischen Leittrends zeigen, dass digitale Transformation nicht mehr primär aus einzelnen Technologien besteht, sondern aus neuen Führungs-, Betriebs- und Wertschöpfungsmodellen. Für das Management ergibt sich daraus die Aufgabe, KI, Daten, Sicherheit, Automatisierung und Nachhaltigkeit nicht isoliert zu betrachten, sondern als miteinander verbundene Architektur für Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit zu steuern.…
Business | Favoriten der Redaktion | Geschäftsprozesse | New Work | News | Strategien | Tipps
Strategische Optionalität: Warum Unternehmen nicht die Zukunft vorhersagen, sondern Handlungsfähigkeit gestalten müssen

Fachartikel mit konkreten Handlungsempfehlungen für Vorstände, Geschäftsführungen und Strategie-Verantwortliche. In einer Wirtschaft, die von technologischen Sprüngen, geopolitischen Unsicherheiten, regulatorischem Druck und volatilen Märkten geprägt ist, reicht klassische Strategieplanung nicht mehr aus. Unternehmen müssen nicht nur entscheiden, wohin sie gehen wollen, sondern auch, welche Handlungsoptionen sie sich bewusst offenhalten. Strategische Optionalität wird damit zur zentralen Managementfähigkeit:…
Favoriten der Redaktion | Geschäftsprozesse | Kommunikation | News | Services | Strategien | Tipps
WhatsApp? Warum Unternehmen Shadow Collaboration seit Jahren falsch anpacken
Shadow Collaboration bleibt für Unternehmen ein unterschätztes Risiko: Mitarbeitende greifen auf nicht freigegebene Tools zurück, wenn offizielle Lösungen zu kompliziert, zu langsam oder im Arbeitsalltag nicht ausreichend nutzbar sind. Entscheidend ist daher nicht nur Kontrolle, sondern die Bereitstellung sicherer Alternativen, die ebenso einfach funktionieren wie private Apps. Management Summary Shadow Collaboration entsteht vor allem…