Deutschland gibt der Migration auf Post-Quanten-Kryptografie einen verbindlichen Takt: Hochriskante Anwendungen sollen bis Ende 2030 umgestellt sein, bis 2035 soll der Übergang weitgehend abgeschlossen sein. Für CIOs und CISOs beginnt die entscheidende Phase jedoch schon jetzt – mit Krypto-Inventarisierung, Risikobewertung, klaren Verantwortlichkeiten und einer Beschaffungsstrategie, die Kryptoagilität zum Standard macht.
Management Summary
- Fristen stehen: Hochriskante Anwendungen sollen bis Ende 2030 quantensicher sein; bis 2035 soll die Migration für möglichst viele Systeme abgeschlossen sein.
- Vorarbeit bis Ende 2026: Unternehmen und Behörden sollten ihre Kryptografie inventarisieren, Risiken bewerten und einen belastbaren Migrationsplan aufsetzen.
- Managementaufgabe statt Nischenthema: Verantwortlichkeiten, Budget, Governance und Fortschrittskontrolle gehören auf die Agenda von CIO, CISO und Geschäftsführung.
- Lieferketten entscheiden mit: Hersteller, Dienstleister und Partner müssen PQC-Fähigkeit, Abhängigkeiten und Austauschpfade transparent machen.
- Kryptoagilität wird zum Beschaffungskriterium: Neue Systeme sollten Verfahren und Schlüssellängen kontrolliert austauschen können und aktuelle BSI-Empfehlungen berücksichtigen.
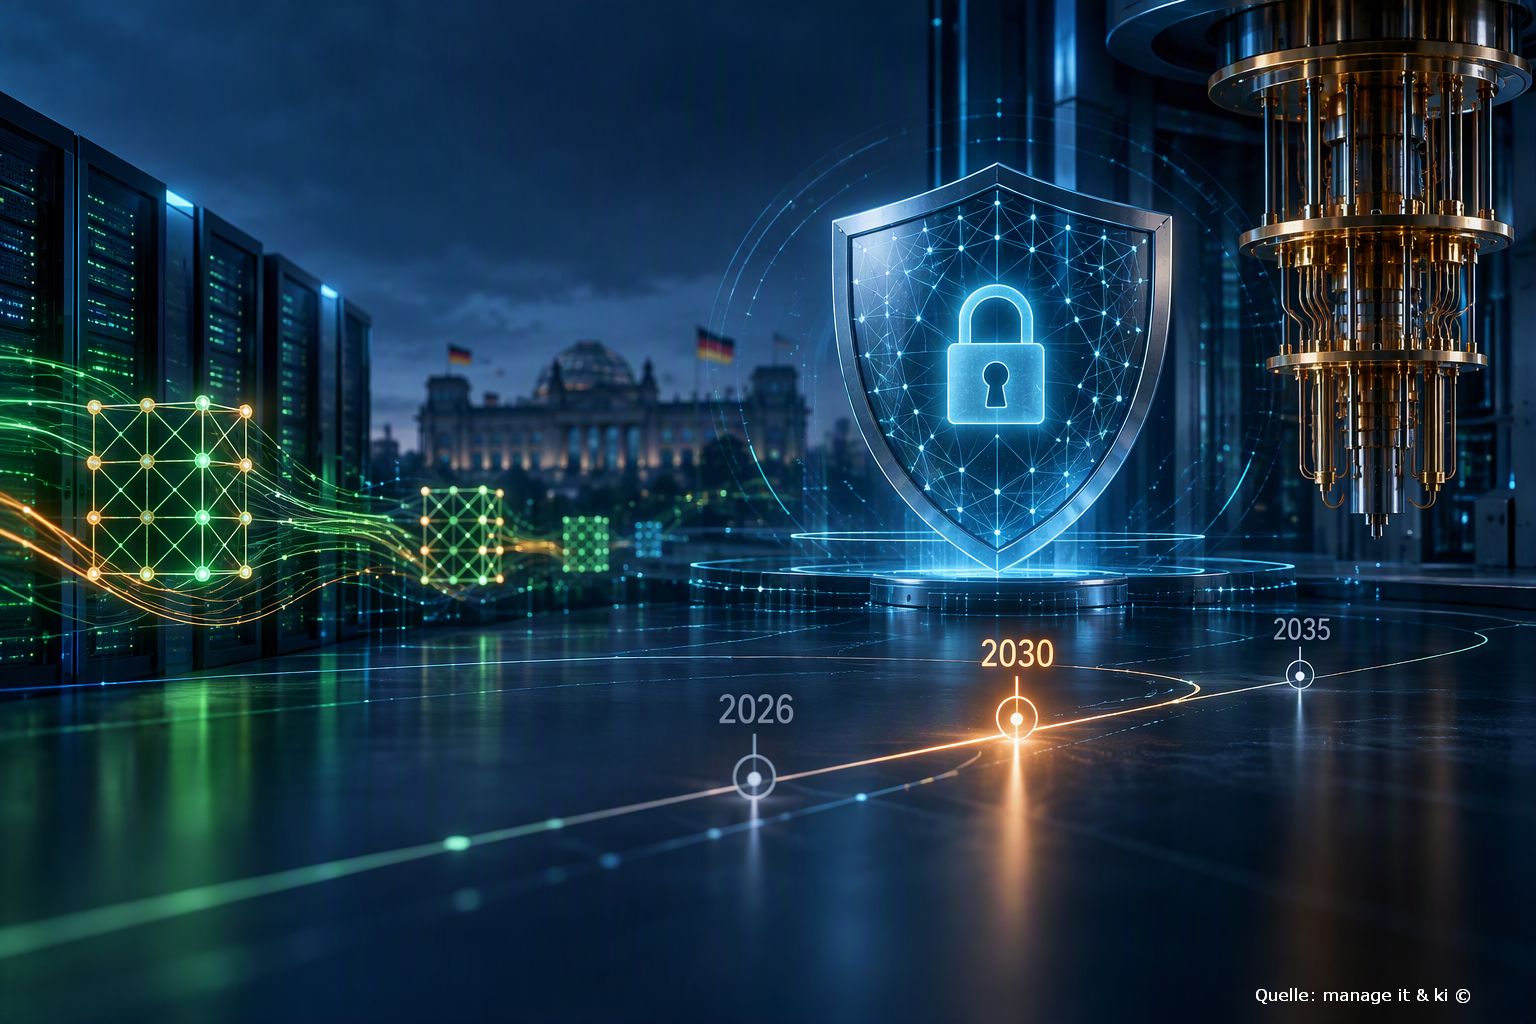
Illustration Absmeier foto ki designer
Post-Quanten-Kryptografie wird zur strategischen Migrationsaufgabe: Die nationalen Wegmarken reichen von der Vorbereitung 2026 bis zum weitgehenden Abschluss 2035.
Die Bundesregierung konkretisiert den Fahrplan für den Wechsel zu quantensicherer Kryptografie. Hochriskante Anwendungen sollen spätestens Ende 2030 umgestellt sein, bis 2035 soll die Migration für nahezu alle Systeme weitgehend abgeschlossen werden. Doch die eigentliche Botschaft der Roadmap lautet: Unternehmen und Behörden müssen nicht erst auf leistungsfähige Quantencomputer warten. Inventarisierung, Risikoanalyse und Migrationsplanung sollen bereits jetzt beginnen.
Kryptografie gehört zu den unsichtbaren Fundamenten der digitalen Wirtschaft. Sie schützt Kommunikation, Geschäftsgeheimnisse und personenbezogene Daten, sichert digitale Verwaltungsdienste und Bankensysteme und ist für den Betrieb kritischer Infrastrukturen von zentraler Bedeutung. Doch ein Teil der heute etablierten kryptografischen Verfahren könnte durch ausreichend leistungsfähige Quantencomputer bedroht werden. Genau auf dieses Szenario bereitet Deutschland nun einen systematischen Übergang zu Post-Quanten-Kryptografie, kurz PQC, vor.
Die gemeinsame Leitlinie von Bundesministerium für Digitales und Staatsmodernisierung, Bundesinnenministerium und BSI überträgt die europäische PQC-Roadmap auf Deutschland. Sie richtet sich an Bundes-, Landes- und Kommunalverwaltungen sowie Organisationen und Unternehmen, insbesondere Betreiber kritischer Infrastrukturen. Ziel ist ein koordinierter und risikobasierter Übergang zu quantensicherer Kryptografie.
Die Bedrohung ist noch Zukunft, die Migration nicht
Der Handlungsdruck entsteht aus einem ungewöhnlichen Sicherheitsproblem. Das BSI stellt ausdrücklich fest, dass derzeit keine Belege dafür vorliegen, dass Quantencomputer bereits leistungsfähig genug sind, um die betroffenen kryptografischen Verfahren zu brechen. Eine 2025 aktualisierte Bewertung hält es jedoch für wahrscheinlich, dass ein kryptografisch relevanter Quantencomputer innerhalb von maximal 15 Jahren, also bis 2040 oder früher, realisierbar sein könnte. Fortschritte bei der Quantenfehlerkorrektur könnten diesen Zeitraum nach Einschätzung der Leitlinie zusätzlich verkürzen.
Abwarten wäre dennoch riskant, denn die Umstellung komplexer IT-Landschaften benötigt Zeit. Die Roadmap verweist auf die Erfahrungen früherer kryptografischer Migrationen, die sich über mehrere Jahre erstrecken können. Zudem können langlebige Geräte und Systeme noch lange mit kryptografischen Komponenten arbeiten, die bereits heute implementiert werden.
Hinzu kommt das sogenannte„Store now, decrypt later“-Szenario. Angreifer könnten verschlüsselte Informationen heute speichern und später entschlüsseln, sobald geeignete Quantencomputer verfügbar sind. Relevant ist dies insbesondere für Informationen, deren Vertraulichkeit langfristig gewährleistet werden muss, darunter Verschlusssachen, sensible personenbezogene Daten und Geschäftsgeheimnisse.
Drei Etappen: 2026, 2030 und 2035
Die Roadmap setzt dafür drei entscheidende Wegmarken.
- Bis Ende 2026 soll die erste Vorbereitungs- und Planungsphase abgeschlossen sein. Organisationen sollen PQC-Readiness herstellen und bereits erste Schritte der Migration beginnen. Dazu gehört insbesondere eine Bestandsaufnahme der eingesetzten Kryptografie.
- Bis Ende 2030 sollen sämtliche Anwendungen mit hohem Quantenrisiko auf quantensichere Verfahren umgestellt sein.
- Bis Ende 2035 sollen Anwendungen mit mittlerem Risiko quantensicher sein. Zugleich soll die Migration für nahezu alle Systeme abgeschlossen sein.
Diese Priorisierung ist bewusst risikobasiert. Die Roadmap warnt damit indirekt auch vor einem unkontrollierten Schnellverfahren: Der empfohlene Zeitplan soll einen angemessenen Schutz ermöglichen und zugleich vermeiden, dass durch einen chaotischen Übergang und unzureichend getestete Lösungen neue Schwachstellen entstehen. Können die Fristen nicht eingehalten werden, verlangt die Leitlinie eine individuelle Risikobewertung.
Am Anfang steht das Krypto-Inventar
Das zentrale Prinzip der Umstellung fasst die Roadmap in einem Dreiklang zusammen: Inventarisierung, Priorisierung und Umsetzung.
Jede Organisation sollte zunächst wissen, wo und wie sie Kryptografie einsetzt. Gefordert wird deshalb eine Übersicht der kryptografischen Komponenten, vergleichbar mit dem Krypto-Kataster des BSI-IT-Grundschutzes. Die initiale Erstellung dieses Inventars sollte bis Ende 2026 abgeschlossen sein und anschließend regelmäßig aktualisiert werden.
Dabei genügt es nicht, lediglich Algorithmen aufzuzählen. Auch Abhängigkeiten müssen berücksichtigt werden. Die Roadmap nennt als anschauliches Beispiel Karten und Kartenlesegeräte: Eine Kommunikation ist nur dann quantensicher, wenn beide beteiligten Komponenten entsprechende Verfahren unterstützen. Werkzeuge für kryptografische Inventarisierung, Repository-Scans oder sogenannte Cryptographic Bills of Materials, CBOMs, können diese Bestandsaufnahme unterstützen.
Quantenrisiko gehört ins Risikomanagement
Im nächsten Schritt verlangt die Roadmap eine Bewertung des Quantenrisikos und dessen Integration in das reguläre Risikomanagement. Dabei werden Anwendungen und Systeme grundsätzlich den Risikostufen hoch, mittel oder niedrig zugeordnet.
Für die Bewertung nennt die Leitlinie drei Faktoren: die Angreifbarkeit der verwendeten kryptografischen Verfahren, das mögliche Schadensausmaß, beispielsweise beim Verlust der Vertraulichkeit, sowie den geschätzten Zeit- und Arbeitsaufwand für die Migration auf PQC. Aus diesen Faktoren ergibt sich die Priorität der Umstellung.
Damit wird PQC ausdrücklich zu einer Managementfrage. Nicht jedes System muss gleichzeitig migriert werden. Entscheidend ist vielmehr, herauszufinden, wo eine spätere Kompromittierung besonders gravierende Folgen hätte und welche komplexen Systeme einen besonders langen Migrationsvorlauf benötigen.
Verantwortung festlegen und Ressourcen bereitstellen
Die technische Bestandsaufnahme allein reicht jedoch nicht. Große Organisationen und bestimmte Bereiche sollten nach der Leitlinie Koordinierungsgremien einrichten oder zumindest eine verantwortliche Stelle benennen. Diese soll unter anderem den Umsetzungsplan und die Prioritäten festlegen, Fortschritte überwachen, technologische Entwicklungen beobachten sowie den Austausch mit Industrie, Forschung und Behörden koordinieren.
Dafür sollen ausdrücklich ausreichende personelle und finanzielle Ressourcen vorgesehen werden. Gleichzeitig sollen zuständige Gremien die bislang als dringende Empfehlungen formulierten Fristen möglichst bis Ende 2026 verbindlich festlegen. Genannt werden unter anderem IT-Planungsrat und UP KRITIS.
Hybride Kryptografie als Übergangsstrategie
Bei der technischen Umsetzung empfiehlt das BSI hybride Verfahren. Dabei werden klassische kryptografische Verfahren mit Post-Quanten-Verfahren kombiniert, sodass die Sicherheitsleistung beider Einzelverfahren zusammengeführt wird. Welche Verfahren als quantensicher gelten und wie sie eingesetzt werden sollen, beschreibt das BSI insbesondere in seiner Technischen Richtlinie TR-02102.
Die ersten einschlägigen PQC-Verfahren wurden nach einem mehrjährigen Standardisierungsprozess durch das US-amerikanische National Institute of Standards and Technology 2024 standardisiert und sind laut Leitlinie einsatzbereit. Post-Quanten-Kryptografie benötigt dabei selbst keinen Quantencomputer, sondern kann auf heutigen Systemen und handelsüblicher Hardware eingesetzt werden.
Ohne Lieferkette keine erfolgreiche Migration
Eine der wichtigsten Botschaften der Roadmap betrifft die Lieferkette. Organisationen können ihre Kryptografie nicht isoliert modernisieren. Hersteller, IT-Dienstleister und Kommunikationspartner müssen frühzeitig eingebunden werden, damit Kompatibilität und Interoperabilität gewährleistet werden können. CBOMs können dabei helfen, kryptografische Fähigkeiten innerhalb der Lieferkette vergleichbar zu machen; ihre Bereitstellung kann laut Leitlinie auch vertraglich vereinbart werden.
PQC soll zudem Bestandteil des Lifecycle Managements werden. Bei neuen Entwicklungen sollen ausschließlich quantensichere kryptografische Verfahren eingesetzt werden. Auch bei Beschaffung und Vergabe sollen Anforderungen an PQC und Kryptoagilität entsprechend TR-02102 standardmäßig berücksichtigt werden.
Fazit: 2030 klingt weit entfernt, die Arbeit beginnt 2026
Die Nationale Umsetzung der EU-Roadmap zur Umstellung auf Post-Quanten-Kryptografie ist damit weniger eine Warnung vor einem unmittelbar bevorstehenden Quantenangriff als ein konkreter Migrationsplan. Deutschland soll nicht darauf warten, bis ein kryptografisch relevanter Quantencomputer Realität geworden ist.
Für Unternehmen und Behörden ergeben sich daraus klare Prioritäten: Kryptografie erfassen, Risiken priorisieren, Verantwortlichkeiten definieren, Lieferanten einbeziehen und die technische Migration schrittweise beginnen. Hochrisiko-Anwendungen sollen bis Ende 2030 quantensicher sein, bis 2035 soll der Übergang für nahezu alle Systeme weitgehend abgeschlossen sein.
Die eigentliche erste Ziellinie liegt damit jedoch schon deutlich früher: Ende 2026. Bis dahin soll die Planungs- und Vorbereitungsphase abgeschlossen sein, das kryptografische Inventar stehen und die Migration begonnen haben.
Für CIOs und CISOs lautet die Konsequenz deshalb: PQC ist kein Zukunftsprojekt für die 2030er-Jahre. Die Vorbereitung ist eine Aufgabe für heute. Diese Schlussfolgerung ist eine redaktionelle Einordnung auf Basis der in der Roadmap festgelegten Meilensteine.
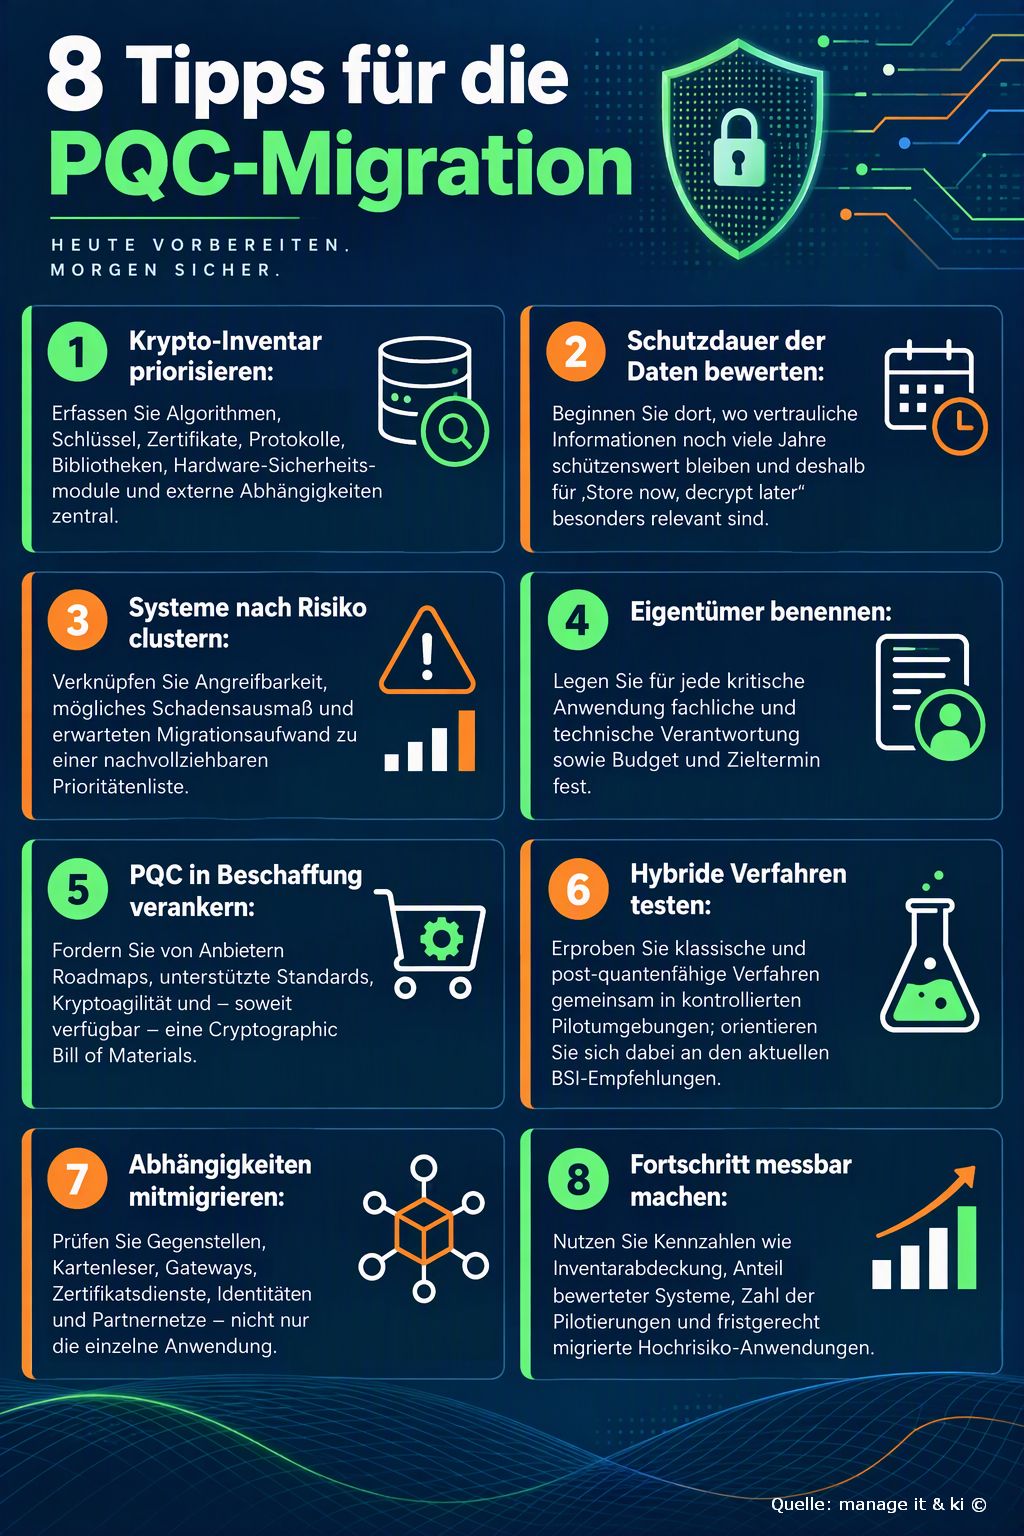
Illustration Absmeier infografik (c) ki
Infografik: Acht Handlungsfelder für eine strukturierte Migration auf Post-Quanten-Kryptografie.
Tipps für Unternehmen
1. Krypto-Inventar als belastbare Entscheidungsgrundlage aufbauen
Eine PQC-Migration beginnt nicht mit der Auswahl eines neuen Algorithmus, sondern mit Transparenz. Erfassen Sie deshalb nicht nur offensichtliche Verschlüsselungstechnologien, sondern sämtliche Stellen, an denen kryptografische Funktionen eingesetzt werden: Zertifikate, Schlüssel, Signaturen, TLS-Verbindungen, VPN-Zugänge, Identitätsdienste, Softwarebibliotheken, Hardware-Sicherheitsmodule, eingebettete Systeme und Schnittstellen zu Partnern. Ergänzen Sie zu jedem Eintrag den fachlichen Zweck, den technischen Eigentümer, die Schutzdauer der Daten, die eingesetzten Verfahren, den Hersteller sowie bekannte Austausch- und Updatepfade.
Praxisbeispiel: Ein Industrieunternehmen startet mit einem automatisierten Scan seiner Code-Repositories und ergänzt die Ergebnisse durch Workshops mit Anwendungs-, Infrastruktur- und Einkaufsteams. Dabei zeigt sich, dass nicht nur zentrale Webanwendungen betroffen sind, sondern auch Firmware-Signaturen in Produktionsanlagen und Zertifikate in Wartungszugängen. Das Inventar wird anschließend als kontinuierlich gepflegtes Register in das bestehende Asset-Management integriert.
2. Schutzdauer der Daten systematisch bewerten
Die technische Lebensdauer eines Systems ist nur ein Teil des Risikos. Entscheidend ist auch, wie lange die darin verarbeiteten Informationen vertraulich oder beweiskräftig bleiben müssen. Kennzeichnen Sie deshalb Datenbestände nach Schutzbedarf und Schutzdauer. Besonders dringlich sind Informationen, die noch in vielen Jahren sensibel wären und bereits heute abgegriffen und gespeichert werden könnten. Dazu zählen beispielsweise Forschungsdaten, Konstruktionsunterlagen, personenbezogene Langzeitakten, strategische Planungen oder vertrauliche Vertragsinformationen.
Praxisbeispiel: Ein Pharmaunternehmen stuft klinische Forschungsdaten mit einer Schutzdauer von mehr als zehn Jahren höher ein als kurzfristige operative Meldungen. Für den Datenaustausch mit Forschungspartnern wird deshalb frühzeitig ein PQC-fähiger Pilot geplant, während weniger kritische Anwendungen in eine spätere Migrationswelle eingeordnet werden.
3. Systeme nach einem einheitlichen Risikomodell clustern
Priorisieren Sie Anwendungen anhand nachvollziehbarer Kriterien statt nach Lautstärke einzelner Fachbereiche. Ein praktikables Modell kombiniert mindestens drei Dimensionen: die Angreifbarkeit des verwendeten Verfahrens, das mögliche Schadensausmaß bei einem Bruch und den erwarteten Migrationsaufwand. Ergänzend können regulatorische Pflichten, externe Abhängigkeiten, Restlaufzeit und Verfügbarkeit von Herstellerlösungen berücksichtigt werden. Das Ergebnis sollte eine dokumentierte Einteilung in hohe, mittlere und niedrige Priorität sein.
Praxisbeispiel: Ein Finanzdienstleister bewertet sein Kundenportal, die interne Archivlösung und ein Altsystem für Batch-Verarbeitung. Das Kundenportal erhält wegen externer Erreichbarkeit und sensibler Transaktionen hohe Priorität. Das Archiv wird wegen der langen Schutzdauer ebenfalls hoch eingestuft. Das isolierte Batch-System erhält trotz veralteter Kryptografie zunächst mittlere Priorität, weil es keine externe Schnittstelle besitzt und in zwei Jahren abgelöst wird.
4. Verantwortung, Budget und Termine verbindlich zuordnen
PQC darf nicht zwischen Security, Infrastruktur, Architektur und Einkauf liegen bleiben. Benennen Sie für jede kritische Anwendung einen fachlichen und einen technischen Eigentümer. Legen Sie fest, wer Risiken akzeptieren darf, wer technische Entscheidungen trifft und wer Abhängigkeiten zu Lieferanten klärt. Ergänzen Sie Zieltermine, Budgetbedarf und Eskalationswege. Ein zentrales Steuerungsgremium sollte Standards setzen, Ausnahmen dokumentieren und den Fortschritt regelmäßig an CIO, CISO und Geschäftsführung berichten.
Praxisbeispiel: Ein Energieversorger richtet ein PQC-Programm unter gemeinsamer Leitung von CISO und Enterprise Architecture ein. Für jedes Hochrisiko-System gibt es einen benannten Product Owner, einen Security-Verantwortlichen und einen Meilensteinplan. Verzögerungen bei Herstellern werden quartalsweise im IT-Risikokomitee behandelt, statt nur in technischen Projektgruppen zu verbleiben.
5. PQC und Kryptoagilität in Beschaffung und Verträge aufnehmen
Neue Abhängigkeiten sollten nicht mehr ohne klaren kryptografischen Entwicklungspfad eingekauft werden. Fragen Sie Anbieter nach unterstützten Standards, geplanten PQC-Versionen, hybriden Betriebsmodellen, Updatefähigkeit und Abkündigungsfristen. Fordern Sie, soweit verfügbar, eine Cryptographic Bill of Materials. Vertraglich sollten Sicherheitsupdates, Austauschpfade, Testmöglichkeiten, Interoperabilität und die Bereitstellung technischer Dokumentation geregelt werden. Wichtig ist zudem Kryptoagilität: Verfahren und Parameter müssen sich ohne vollständigen Neuaufbau des Produkts austauschen lassen.
Praxisbeispiel: Bei der Ausschreibung eines neuen Dokumentenarchivs verlangt eine Behörde nicht nur aktuelle Verschlüsselung, sondern auch einen dokumentierten Migrationspfad für PQC, austauschbare Kryptobibliotheken und Testzugänge für hybride Verfahren. Angebote ohne belastbare Roadmap werden als langfristiges Betriebsrisiko bewertet.
6. Hybride Verfahren in kontrollierten Pilotumgebungen erproben
Die Einführung sollte mit klar abgegrenzten Pilotfällen beginnen. Hybride Ansätze kombinieren klassische und post-quantenfähige Verfahren und können dadurch den Übergang absichern. Prüfen Sie jedoch nicht nur die kryptografische Funktion, sondern auch Latenz, Schlüssel- und Zertifikatsgrößen, Speicherbedarf, Protokollkompatibilität, Monitoring, Fehlerszenarien und Betriebsprozesse. Definieren Sie vorab Erfolgskriterien und Rückfalloptionen. Die Auswahl und konkrete Konfiguration sollte sich an den jeweils aktuellen Empfehlungen des BSI und relevanten Standards orientieren.
Praxisbeispiel: Ein internationaler Maschinenbauer pilotiert eine hybride Absicherung zunächst für die Verbindung zwischen zwei Teststandorten. Neben der erfolgreichen Verschlüsselung misst das Team Verbindungsaufbau, Bandbreitenbedarf und Verhalten älterer Gateways. Erst nach einem dokumentierten Last- und Ausfalltest wird die Lösung auf weitere Standorte ausgeweitet.
7. Technische und organisatorische Abhängigkeiten gemeinsam migrieren
Eine Anwendung ist nur so quantensicher wie ihre Gegenstellen und Vertrauenskette. Erfassen Sie deshalb Kartenleser, Gateways, Zertifizierungsstellen, Identitätsprovider, APIs, Partnernetze, mobile Clients, Backup-Systeme und externe Dienste. Prüfen Sie, welche Komponenten gleichzeitig umgestellt werden müssen, wo Übergangsmodi erforderlich sind und welche Partner eigene Zeitpläne verfolgen. Planen Sie Interoperabilitätstests, bevor produktive Zertifikate oder Schlüssel ausgetauscht werden.
Praxisbeispiel: Ein Krankenhaus möchte die Kommunikation zwischen Patientenkarte, Lesegerät und zentralem Identitätsdienst modernisieren. Im Test zeigt sich, dass die Serverkomponente vorbereitet ist, mehrere ältere Lesegeräte aber keine geeigneten Updates erhalten. Das Projekt kombiniert deshalb Softwaremigration, Hardwareaustausch und abgestimmte Rollout-Fenster mit den angeschlossenen Einrichtungen.
8. Fortschritt mit wenigen, belastbaren Kennzahlen steuern
Messen Sie nicht nur abgeschlossene Migrationen, sondern auch die Qualität der Vorbereitung. Geeignete Kennzahlen sind der Anteil inventarisierter kryptografischer Komponenten, die Quote bewerteter Anwendungen, die Zahl identifizierter Hochrisiko-Systeme, der Anteil beschaffter Produkte mit PQC-Roadmap, erfolgreiche Pilotierungen und fristgerecht migrierte Anwendungen. Ergänzen Sie Hindernisse wie fehlende Herstellerunterstützung oder ungeklärte Abhängigkeiten. Berichten Sie Trends und Abweichungen, damit das Management rechtzeitig Entscheidungen treffen kann.
Praxisbeispiel: Ein Konzern nutzt ein monatliches Dashboard mit acht Kennzahlen. Als die Inventarabdeckung zwar steigt, aber viele Systeme ohne benannten Eigentümer bleiben, wird eine verbindliche Zuordnung über die Geschäftsbereiche ausgelöst. So zeigt die Messung nicht nur Aktivität, sondern deckt eine konkrete Governance-Lücke auf.
FAQ: Post-Quanten-Kryptografie
1. Was ist Post-Quanten-Kryptografie?
Post-Quanten-Kryptografie bezeichnet kryptografische Verfahren, die auf klassischer Hardware laufen und Angriffen mit leistungsfähigen Quantencomputern standhalten sollen. Sie ist nicht mit Quantenkryptografie oder Quantum Key Distribution gleichzusetzen. [1]
2. Warum ist die Migration schon heute notwendig?
Der Austausch kryptografischer Verfahren in komplexen IT-Landschaften dauert oft Jahre. Zusätzlich können Angreifer verschlüsselte Daten heute speichern und später entschlüsseln, sobald geeignete Quantencomputer verfügbar sind – das sogenannte »Store now, decrypt later«-Risiko. [1] [2]
3. Welche Fristen nennt die deutsche Leitlinie?
Die Vorbereitungs- und Planungsphase einschließlich des initialen Krypto-Inventars soll bis Ende 2026 abgeschlossen sein. Hochriskante Anwendungen sollen spätestens Ende 2030 umgestellt sein; bis 2035 soll die Migration für möglichst viele Systeme weitgehend abgeschlossen sein. [1]
4. Für wen gilt die Roadmap?
Die Leitlinie richtet sich an Verwaltungen von Bund, Ländern und Kommunen sowie an Organisationen und Unternehmen, insbesondere Betreiber kritischer Infrastrukturen. [1]
5. Welche Systeme sollten zuerst migriert werden?
Priorität haben Anwendungen mit hohem Quantenrisiko. Die Bewertung soll die Angreifbarkeit der verwendeten Verfahren, das potenzielle Schadensausmaß und den erwarteten Zeit- und Arbeitsaufwand der Migration berücksichtigen. [1]
6. Was gehört in ein Krypto-Inventar?
Erfasst werden sollten eingesetzte kryptografische Verfahren, Schlüssel, Zertifikate, Protokolle, Bibliotheken, Produkte und Abhängigkeiten zu Gegenstellen oder Lieferanten. Werkzeuge für Repository-Scans und Cryptographic Bills of Materials können die Transparenz erhöhen. [1]
7. Was bedeutet Kryptoagilität?
Kryptoagilität ist die Fähigkeit, kryptografische Verfahren, Parameter oder Schlüssellängen bei neuen Erkenntnissen kontrolliert und zügig auszutauschen. Das BSI empfiehlt, diese Fähigkeit bereits bei Architektur, Produktentwicklung und Beschaffung zu berücksichtigen. [2] [3]
8. Warum empfiehlt das BSI hybride Verfahren?
Bei hybriden Ansätzen werden klassische und post-quantenfähige Verfahren kombiniert. Dadurch hängt die Sicherheit in der Übergangsphase nicht ausschließlich von einem neuen Verfahren ab; die konkrete Umsetzung sollte den jeweils aktuellen technischen Empfehlungen folgen. [2] [3]
9. Welche PQC-Standards sind bereits verfügbar?
NIST veröffentlichte im August 2024 drei Standards: FIPS 203 für ML-KEM zur Schlüsseleinigung sowie FIPS 204 und FIPS 205 für digitale Signaturen. NIST bezeichnet diese Standards als einsatzbereit. [4]
10. Welche Rolle spielen Lieferanten und Dienstleister?
Eine Migration gelingt nur, wenn Produkte, Schnittstellen und Gegenstellen kompatible Verfahren unterstützen. Unternehmen sollten deshalb PQC-Roadmaps, Kryptoagilität, Updatewege und kryptografische Komponenten frühzeitig mit Herstellern und Dienstleistern klären und gegebenenfalls vertraglich festhalten. [1]
Quellen
[1] BSI, »Nationale Umsetzung der EU-Roadmap zur Umstellung auf Post-Quanten-Kryptografie«, 2026: https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Krypto/Leitlinie-Umstellung-PQC.pdf
[2] BSI, »Quantentechnologien und quantensichere Kryptografie«: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/quantentechnologien-und-quantensichere-kryptografie_node.html
[3] BSI, »TR-02102 Kryptographische Verfahren: Empfehlungen und Schlüssellängen«, Version 2026-01: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Technische-Richtlinien/TR-nach-Thema-sortiert/tr02102/tr02102_node.html
[4] NIST, »Announcing Approval of Three Federal Information Processing Standards for Post-Quantum Cryptography«, 13. August 2024: https://csrc.nist.gov/News/2024/postquantum-cryptography-fips-approved
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
149 Artikel zu „Post-Quanten“
Infografiken | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Tipps
Post-Quanten-Kryptografie: Der Wettlauf um sichere Unternehmensdaten hat begonnen
Quantencomputing: Deutsche Unternehmen erkennen das Potenzial, zögern aber bei der Umsetzung Quantencomputing verspricht neue Rechenleistung – und stellt zugleich etablierte Sicherheitsverfahren infrage. Die Bitkom-Studie zeigt: Deutsche Unternehmen erkennen das strategische Potenzial, doch bei Kompetenzen, Pilotprojekten und quantensicherer Kryptografie besteht erheblicher Nachholbedarf. Für CIOs und CISOs beginnt die entscheidende Arbeit deshalb nicht mit dem Kauf eines…
Business Process Management | Digitale Transformation | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Kryptoagilität macht aus der Umstellung auf Post-Quanten-Kryptografie einen planbaren Dreijahresprozess
Die Umstellung auf Post-Quanten-Kryptografie ist kein spätes Technikprojekt für Spezialisten, sondern eine Managementaufgabe mit festen Fristen. Wer jetzt Krypto-Inventar, Priorisierung und Lieferantensteuerung aufsetzt, macht aus einer schwer kalkulierbaren Bedrohung einen planbaren Transformationsprozess. Der Beitrag zeigt, warum Kryptoagilität für Unternehmen wichtiger wird als die einmalige Wahl eines neuen Algorithmus und wie CIO, CISO und Einkauf die…
IT-Security | News | Rechenzentrum
Post-Quanten-Kryptografie: Migrate now, to be secure later

© Fraunhofer AISEC PQC-Update 2024: Das Kompetenzzentrum Post-Quanten-Kryptografie des Fraunhofer AISEC bringt jedes Jahr etwa 100 PQC-Expertinnen und -Experten von Behörden, Unternehmen, Universitäten und Forschungseinrichtungen zusammen, um die PQC-Migration weiter voranzutreiben. Prognosen gehen davon aus, dass die ersten Quantencomputer, die aktuell gängige kryptografische Verfahren brechen können, ab den frühen 2030er Jahren verfügbar sein werden.…
IT-Security | News | Trends 2024 | Trends Security | Whitepaper
PKI und Post-Quanten-Kryptographie: Wachsender Bedarf an digitalem Vertrauen

Der PKI & Digital Trust Report 2024 von Keyfactor verdeutlicht Herausforderungen im Bereich digitaler Identitäten und Hindernisse bei der Vorbereitung von Organisationen auf die Post-Quanten-Kryptografie. Keyfactor, die Identity-first Security-Lösung für moderne Unternehmen, und Vanson Bourne geben die Ergebnisse des PKI & Digital Trust Report 2024 bekannt, für den weltweit 1.200 IT-Experten und -Führungskräfte (300…
IT-Security | News | Strategien
Post-Quanten-Kryptografie: Ein zukünftiges und komplexes Thema, das jetzt angegangen werden muss

Die Quanteninformatik wird einerseits zweifellos den künftigen technologischen Fortschritt fördern. Andererseits stellt sie bereits jetzt eine konkrete Bedrohung für die Cybersicherheit dar, da diese Revolution die notwendigen Werkzeuge bereitstellen wird, um derzeitige Kryptografiesysteme zu knacken. Obwohl es den Quantencomputer abseits von Laborbedingungen noch nicht gibt, ist die Bedrohung bereits real – zum Beispiel in Form…
Favoriten der Redaktion | IT-Security | News | Trends 2024 | Trends Security | Whitepaper
Post-Quanten-Kryptographie: Sicherheitsauswirkungen und Vorbereitungen

IT-Führungskräfte sehen dringenden Bedarf nach Investitionen zur Planung quantensicherer Methoden — Mängel bei Zuständigkeiten sowie fehlende Budgets und Unterstützung durch die Geschäftsleitung sind die größten Hindernisse. DigiCert hat die Ergebnisse einer weltweiten Studie veröffentlicht, die den Umgang von Unternehmen mit Bedrohungen durch Post-Quanten-Computing sowie daraus resultierende Sicherheitsmaßnahmen und -vorbereitungen untersucht. Die befragten IT-Verantwortlichen zeigen…
Business Process Management | E-Commerce | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | Kommentar | News | Services | Tipps
Wenn Kühlanlagen zum Angriffsziel werden: Der Supermarkt-Hack als OT-Warnsignal
Ein Cyberangriff auf vernetzte Kühlanlagen in französischen Supermärkten hat gezeigt, wie schnell digitale Schwachstellen zu physischen Schäden, Betriebsunterbrechungen und Versorgungsrisiken führen können. Der Vorfall rückt eine oft unterschätzte Angriffsfläche in den Fokus: ältere Betriebstechnik mit offenen Fernwartungszugängen, langen Lebenszyklen und begrenzter Überwachung. Für Unternehmen lautet die zentrale Lehre: OT-Sicherheit ist keine technische Nebenaufgabe, sondern Teil…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Lösungen | New Work | News | Tipps
KI braucht Geschäftskontext: Warum technische Datenqualität zu kurz greift
Technisch korrekte Daten sind noch keine verlässliche Entscheidungsgrundlage. Erst wenn Definitionen, Kontext und konkrete Geschäftsfragen zusammengeführt werden, entstehen Informationen, die Führungskräfte, Prozesse und KI-Anwendungen tatsächlich nutzen können. Unternehmen müssen ihre Datenstrategie deshalb vom Anwendungsfall her denken – und Datenqualität nicht nur an Regeln, sondern an ihrer Wirkung messen. Management Summary Technische Qualität ist nur die…
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Der Q-Day rückt näher: Wie Unternehmen ihre Kryptografie jetzt zukunftsfähig machen
Der Q-Day hat kein verlässliches Datum – die Migrationszeit dagegen läuft bereits. Wer sensible Daten über Jahre schützen muss, sollte nicht auf den ersten kryptografisch relevanten Quantencomputer warten. NIST hat 2024 die ersten drei zentralen Post-Quanten-Standards veröffentlicht; die EU-Roadmap zielt für Hochrisiko-Anwendungen auf eine Migration bis 2030. Entscheidend sind deshalb jetzt ein vollständiges Krypto-Inventar, klare…
Business | Digitale Transformation | Favoriten der Redaktion | IT-Security | Lösungen | News | Strategien | Tipps
Post-Quantum Security und Krypto-Migration bis 2030: Was Geschäftsführung und CIO jetzt entscheiden müssen
Management Summary Das Risiko ist bereits real: »Harvest Now, Decrypt Later« gefährdet Daten, die noch über Jahre geschützt bleiben müssen. Die Technik ist verfügbar: NIST hat 2024 die ersten drei PQC-Standards finalisiert; Unternehmen können mit der Migration beginnen. Inventarisierung hat Vorrang: Ohne Transparenz über Algorithmen, Schlüssel, Zertifikate, Protokolle und Lieferanten fehlt die Grundlage für Prioritäten…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News
Fünf zentrale Maßnahmen, die CISOs bis Ende 2026 ergreifen sollten

Künstliche Intelligenz verschiebt die Machtverhältnisse in der Cybersicherheit: Angreifer automatisieren Aufklärung und Täuschung, während KI-Agenten in Unternehmen zunehmend selbstständig auf Daten und Systeme zugreifen. Für CISOs reicht es deshalb nicht, bestehende Schutzmechanismen lediglich auszubauen. Gefordert ist ein neues Betriebsmodell, das Identitäten belastbar prüft, autonome Systeme strikt begrenzt, Prävention stärkt und die Migration auf quantenresistente Kryptografie…
Industrie 4.0 | Infrastruktur | IT-Security | News
Firmware-Security: Warum KI allein nicht reicht
Firmware-Security wird im KI-Zeitalter zur strategischen Aufgabe: Künstliche Intelligenz beschleunigt zwar die Schwachstellensuche, doch erst die Kombination mit deterministischer Analyse, SBOM-Transparenz und automatisiertem Monitoring macht Risiken in Geräten, Maschinen und Anlagen belastbar steuerbar. Management Summary Firmware-Sicherheit wird zur Führungsaufgabe: Cyberrisiken in Geräten, Maschinen und Anlagen betreffen nicht nur IT-Systeme, sondern auch reale Produktions-, Betriebs-…
Favoriten der Redaktion | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services
KI als Taktgeber und Schutzschild: Wie Unternehmen ihre IoT-Flotten zukunftssicher schützen
KI verschärft die Cyberbedrohung für vernetzte Geräte – und wird zugleich zum zentralen Instrument ihrer Abwehr. Entscheidend sind dabei nicht nur intelligente Analysen, sondern eine durchgängige Sicherheitsarchitektur aus Geräteidentität, geschützter Konnektivität, Netzwerksegmentierung und menschlicher Kontrolle. Das Interview mit Timo Ross zeigt, welche Maßnahmen Unternehmen jetzt priorisieren sollten. Management Summary KI erhöht Tempo und Skalierung…
Ausgabe 7-8-2026 | Künstliche Intelligenz | News | Services | Strategien
So retten Unternehmen den Erfahrungsschatz scheidender Mitarbeiter – Das digitale Gedächtnis
Der Renteneintritt der Babyboomer ist kein reines HR-Problem, sondern stellt die gesamte IT-Architektur von Unternehmen vor strategische Herausforderungen.
Ausgabe 7-8-2026 | Infrastruktur | IT-Security | News | Security Spezial 7-8-2026
Wie ungenutzte IT-Infrastruktur Sicherheitsvorfälle verursachen kann – Die stille Gefahr

Ungepatchte Systeme und neue Angriffsmethoden durch künstliche Intelligenz dominieren derzeit die Cybersecurity-Debatte. Doch viele Sicherheitsvorfälle entstehen dort, wo Unternehmen gar nicht hinschauen: in ungenutzter digitaler Infrastruktur. Verwaiste Benutzerkonten, nie rotierte Zugangsdaten und vergessene Speichermedien können zu idealen Einfallstoren für Angreifer werden.
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Strategien | Tipps
Das eigentliche KI-Limit: die Betriebsrealität

Management Summary Die eigentliche Grenze von Enterprise-KI liegt nicht allein bei Modellen, GPUs oder Inferenzleistung, sondern in der betrieblichen Realität der zugrunde liegenden Dateninfrastruktur. Je produktiver KI eingesetzt wird, desto stärker steigen Anforderungen an Datenlebenszyklen, Resilienz, Governance und autonome Betriebsmodelle. KI verschiebt den Infrastrukturengpass: Nicht nur Rechenleistung, sondern Datenmanagement, Betrieb und Governance entscheiden über Skalierbarkeit.…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Strategien | Tipps
»Harvest now, decrypt later«: Wenn Quantencomputer Realität werden
Management Summary Quantenrisiko wird operativ relevant: Post-Quantum Cryptography ist kein Zukunftsthema mehr, sondern ein strategisches Sicherheitsprogramm für Unternehmen mit kritischen Daten, Identitäten und digitalen Infrastrukturen. Handlungsdruck entsteht durch Migrationsdauer: Kryptografie steckt tief in Anwendungen, Zertifikaten, Chips, Geräten und Prozessen; realistische Umstellungen dauern Jahre und müssen deshalb jetzt starten. »Harvest now, decrypt later« macht das Risiko…
IT-Security | News | Services | Trends 2026 | Trends Security
Cyberkriminelle setzen zunehmend auf Insider statt auf Hacking

Cyberkriminelle suchen den einfachsten Weg ins Unternehmen – und der führt immer häufiger über bestechliche oder gezielt angeworbene Mitarbeitende. Ein TrendAI-Report zeigt, wie sich rund um Insider-Zugang ein professioneller Untergrundmarkt entwickelt hat. Für Unternehmen wird damit nicht nur die Technik, sondern auch Vertrauen selbst zum sicherheitskritischen Faktor. Untergrundmarkt für »Insider-as-a-Service« wächst: Preislisten, Vermittler und feste…