Quantencomputer, gekaperte Identitäten, Schatten-IT, flache Netze, unklare Zuständigkeiten und unkontrollierte KI: Die Bundesdruckerei-Gruppe nennt sechs Handlungsfelder, die die Cybersicherheit 2026 prägen [1]. Der Beitrag ordnet sie ein, zeigt, warum aus Technikfragen Führungsaufgaben werden, und liefert Tipps sowie Antworten auf zehn häufige Fragen.
Management Summary
- Lage: Die öffentliche Verwaltung ist laut ENISA europaweit das Hauptangriffsziel. 87 Prozent der deutschen Unternehmen waren 2025 von Cyberangriffen, Spionage oder Sabotage betroffen, der Schaden lag bei 289,2 Milliarden Euro [1].
- Zeitdruck: »Store now, decrypt later« macht Post-Quanten-Kryptografie zur Aufgabe von heute. Hochrisiko-Anwendungen sollen laut nationaler Leitlinie spätestens bis Ende 2030 umgestellt sein [3].
- Einfallstore: Kompromittierte Identitäten, Schatten-IT und flache Netze sind die typischen Schwachstellen. Zero Trust, Identity and Access Management und Mikrosegmentierung begrenzen den Schaden [1].
- Verantwortung: Cyberrisiken gehören in die Unternehmenssteuerung. Das BSI-Gesetz verpflichtet Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen zu Umsetzung, Überwachung und Schulung [4][5].
- KI: Weder pauschal blockieren noch unkontrolliert einsetzen. Verbindliche Regeln für Datenschutz, Informationssicherheit, Ergebnisvalidierung und den EU AI Act sind nötig [1].
Illustration Absmeier foto ki –
Die Bedrohungslage verschiebt sich: Identitäten, veraltete Infrastrukturen, unklare Verantwortlichkeiten und neue technologische Abhängigkeiten rücken stärker in den Mittelpunkt der Cybersicherheit. Für Unternehmen und öffentliche Einrichtungen bedeutet das, Sicherheit nicht länger primär als technisches Einzelproblem zu behandeln. Gefordert ist eine übergreifende Strategie, die Technologie, Governance und digitale Souveränität miteinander verbindet.
Cyberangriffe gehören inzwischen zu den zentralen wirtschaftlichen und sicherheitspolitischen Risiken der Digitalisierung. Dabei geraten nicht nur Großunternehmen ins Visier. Auch mittelständische Unternehmen, öffentliche Einrichtungen, Behörden und Betreiber Kritischer Infrastrukturen müssen ihre Schutzkonzepte an eine komplexer werdende Bedrohungslage anpassen.
Besonders kritisch ist, dass erfolgreiche Angriffe keineswegs ausschließlich auf außergewöhnlichen technischen Fähigkeiten der Angreifer beruhen. Häufig treffen sie auf strukturelle Schwächen innerhalb der Organisation: unklare Verantwortlichkeiten, veraltete Systeme, unzureichend geschützte Identitäten oder Abhängigkeiten innerhalb der digitalen Infrastruktur.
Damit verändert sich zugleich die Rolle der Unternehmensleitung. Cybersicherheit ist nicht mehr ausschließlich Aufgabe der IT-Abteilung. Sie wird zur Governance-, Risiko- und letztlich zur Managementfrage.
Ein Überblick der Bundesdruckerei-Gruppe zu den »Cyberrisiken 2026« identifiziert sechs Bereiche, die für Unternehmen und öffentliche Organisationen besondere Bedeutung haben: Post-Quanten-Kryptografie, digitale Identitäten, sichere Kommunikation, Netzwerkarchitekturen, Cyber-Governance und vertrauenswürdige künstliche Intelligenz.
Öffentliche Verwaltung als attraktives Angriffsziel
Besondere Aufmerksamkeit verdient der öffentliche Bereich. Unter Berufung auf den »Threat Landscape Report 2025« der European Union Agency for Cybersecurity (ENISA) bezeichnet die Bundesdruckerei die öffentliche Verwaltung europaweit als Hauptangriffsziel von Cyberkriminellen.
Das zeigt, dass Cybersicherheit unmittelbar mit staatlicher und wirtschaftlicher Handlungsfähigkeit zusammenhängt. Fallen zentrale digitale Prozesse aus oder gelangen vertrauliche Informationen in falsche Hände, betrifft dies nicht nur isolierte IT-Systeme. Abhängig vom jeweiligen Angriff können Verwaltungsprozesse, Dienstleistungen oder betriebliche Abläufe beeinträchtigt werden.
Digitale Souveränität bekommt damit eine zusätzliche Dimension. Organisationen müssen nicht nur Systeme gegen Angriffe schützen, sondern auch verstehen, von welchen Technologien, Identitäten, Kommunikationswegen und Infrastrukturen ihre Handlungsfähigkeit abhängt.
Post-Quanten-Sicherheit: Das Zeitproblem der Kryptografie
Ein strategisch besonders weitreichendes Thema ist die Entwicklung leistungsfähiger Quantencomputer.
Der kritische Punkt besteht darin, dass die Gefahr nicht erst dann beginnt, wenn entsprechende Systeme tatsächlich verfügbare Verschlüsselungsverfahren brechen können. Sensible Daten können bereits heute entwendet und gespeichert werden, um sie zu einem späteren Zeitpunkt zu entschlüsseln. Dieses Szenario wird als »Store now, decrypt later« bezeichnet.
Die Bundesdruckerei verweist in diesem Zusammenhang auf das Bundesamt für Sicherheit in der Informationstechnik. Das BSI stuft »Store now, decrypt later« als reale und akute Bedrohung ein und fordert die Migration zu quantensicherer Verschlüsselung bis spätestens 2030.
Damit entsteht für Organisationen eine ungewöhnliche Risikokonstellation: Die technische Bedrohung liegt teilweise in der Zukunft, die notwendige Reaktion beginnt jedoch bereits heute.
Für Unternehmen bedeutet das zunächst, die kryptografischen Abhängigkeiten ihrer Systeme genauer zu betrachten. Insbesondere Informationen mit langen Vertraulichkeitsfristen können betroffen sein. Dazu können beispielsweise besonders sensible Unternehmensinformationen, personenbezogene Daten oder staatliche Informationen gehören.
Post-Quantum-Security ist deshalb nicht nur ein Forschungs- oder Innovationsthema. Die Vorbereitung auf neue kryptografische Anforderungen entwickelt sich zu einer langfristigen Transformationsaufgabe.
Digitale Identitäten werden zum strategischen Sicherheitsfaktor
Ein zweites zentrales Handlungsfeld sind digitale Identitäten.
Moderne IT-Landschaften beruhen auf einer Vielzahl von Identitäten, Konten, Rollen, Zertifikaten und Berechtigungen. Werden Zugangsdaten kompromittiert oder verfügen einzelne Konten über zu weitreichende Rechte, können Angreifer nach einer ersten Kompromittierung weitere Systeme erreichen.
Genau hier liegt eine der wesentlichen Schwachstellen moderner Unternehmens-IT.
Nach Zahlen des Bitkom, auf die sich die Bundesdruckerei beruft, wurden 34 Prozent der deutschen Unternehmen im Jahr 2025 durch Ransomware geschädigt. Als häufigsten Einstiegsvektor nennt die Seite kompromittierte Zugangsdaten und Identitäten.
Damit verschiebt sich die klassische Sicherheitslogik. Der Schutz des Netzwerkperimeters allein reicht für eine moderne Sicherheitsarchitektur nicht aus. Jede Identität und jeder Zugriff muss Teil des Sicherheitsmodells sein.
Das erklärt zugleich die wachsende Bedeutung von Zero-Trust-Konzepten. Grundidee ist, Zugriffe nicht allein deshalb als vertrauenswürdig einzustufen, weil sie innerhalb einer bestehenden Infrastruktur stattfinden. Identitäten, Berechtigungen und Zugriffsbedingungen müssen konsequent kontrolliert werden.
Identity and Access Management wird dadurch zu einem zentralen Bestandteil der Cyberresilienz.
Schatten-IT gefährdet die Kontrolle über vertrauliche Informationen
Ein verwandtes Problem entsteht durch Schatten-IT.
Private Messenger, ungesicherte Cloud-Dienste oder nicht zugelassene Anwendungen können dazu führen, dass sensible Informationen außerhalb der vorgesehenen Sicherheitsarchitektur verarbeitet oder übertragen werden.
Besonders kritisch wird dies in Behörden und sicherheitssensiblen Bereichen. Die Bundesdruckerei verweist hier ausdrücklich auf den Schutz von Verschlusssachen der Einstufung VS-NfD und die Bedeutung geeigneter beziehungsweise zertifizierter Kommunikationswege.
Die Herausforderung reicht jedoch über einzelne Anwendungen hinaus.
Schatten-IT ist häufig ein Hinweis darauf, dass offiziell bereitgestellte Werkzeuge nicht sämtliche Anforderungen der Anwender erfüllen oder alternative Dienste besonders leicht verfügbar sind. Organisationen benötigen daher sowohl technische Kontrollen als auch klare Vorgaben für den Umgang mit sensiblen Informationen.
Hinzu kommt die hohe Zahl neu entdeckter Schwachstellen. Unter Verweis auf den BSI-Lagebericht zur IT-Sicherheit 2025 nennt die Bundesdruckerei durchschnittlich 119 neue Schwachstellen in IT-Systemen pro Tag. Das entspreche einem Anstieg um 24 Prozent gegenüber dem Vorjahr.
Für IT-Verantwortliche bedeutet dies, dass Schwachstellenmanagement nicht als sporadische Wartungsaufgabe verstanden werden kann. Die kontinuierliche Bewertung und Priorisierung von Risiken wird Teil des normalen IT-Betriebs.
Warum flache Netzwerke zum Risiko werden
Neben Identitäten und Anwendungen spielt die Architektur der Netzwerke weiterhin eine entscheidende Rolle.
Problematisch sind insbesondere weitgehend flache Netzwerkstrukturen ohne ausreichende interne Segmentierung. Gelingt Angreifern die Kompromittierung eines Systems, können sich Schadprogramme beziehungsweise Angreifer innerhalb einer schlecht segmentierten Umgebung möglicherweise weiterbewegen.
Die Bundesdruckerei empfiehlt deshalb den Einsatz von Mikrosegmentierung und Zero-Trust-Prinzipien, um solche lateralen Bewegungen einzuschränken.
Die Dimension des Problems verdeutlichen Zahlen des Bundeskriminalamts. Die Seite verweist auf das »Bundeslagebild Cybercrime 2024« des BKA und führt an, dass in Deutschland täglich zwei bis drei schwere Ransomware-Angriffe angezeigt werden. Deutschland sei weltweit das am vierthäufigsten betroffene Land.
Für Unternehmen ergibt sich daraus eine wichtige architektonische Konsequenz: Sicherheitskonzepte sollten nicht allein verhindern wollen, dass Angreifer überhaupt eindringen. Ebenso wichtig ist die Frage, was nach einer erfolgreichen Erstkompromittierung geschieht.
Eine resiliente Architektur muss daher auch die möglichen Auswirkungen eines Sicherheitsvorfalls begrenzen.
Cyber-Governance rückt in die Chefetage
Technische Schutzmaßnahmen verlieren erheblich an Wirkung, wenn Verantwortung und Entscheidungsprozesse innerhalb einer Organisation nicht geklärt sind.
Damit rückt Cyber-Governance in den Mittelpunkt.
Die Bundesdruckerei nennt klare Governance-Strukturen, definierte Prozesse und einen handlungsfähigen CISO als zentrale Voraussetzungen. Fehlen entsprechende Strukturen, können insbesondere im Krisenfall organisatorische Probleme entstehen.
Die wirtschaftliche Relevanz der Bedrohung zeigt sich in Zahlen des Bitkom. Laut den auf der Seite wiedergegebenen Ergebnissen der Studie »Wirtschaftsschutz 2025« waren 87 Prozent der deutschen Unternehmen 2025 von Cyberangriffen, Spionage oder Sabotage betroffen. Der Gesamtschaden habe 289,2 Milliarden Euro erreicht.
Diese Größenordnung macht deutlich, weshalb Cybersecurity-Risiken nicht ausschließlich auf operativer IT-Ebene bewertet werden sollten.
Geschäftsführung und Vorstand müssen insbesondere wissen, welche geschäftskritischen Prozesse von welchen Systemen abhängen, welche Risiken bestehen und wer im Krisenfall Entscheidungen treffen kann.
Dazu gehört auch die organisatorische Vorbereitung auf Sicherheitsvorfälle. Klare Verantwortlichkeiten und regelmäßig überprüfte Notfallprozesse sind wesentliche Bestandteile einer umfassenden Sicherheitsstrategie.
Künstliche Intelligenz erzeugt ein neues Sicherheitsdilemma
Noch komplexer wird die Situation durch künstliche Intelligenz.
Organisationen stehen dabei vor zwei gegenläufigen Risiken.
- Auf der einen Seite können unkontrolliert eingesetzte KI-Anwendungen Datenschutz-, Governance- und Compliance-Probleme verursachen. Werden beispielsweise interne Informationen unkontrolliert an externe KI-Systeme übertragen, können neue Risiken für sensible Unternehmensdaten entstehen.
- Auf der anderen Seite kann ein vollständiger Verzicht auf KI ebenfalls problematisch sein. Angreifer können KI einsetzen, um ihre Aktivitäten zu automatisieren oder glaubwürdigere Täuschungsversuche zu entwickeln.
Die Bundesdruckerei verweist unter Berufung auf KnowBe4 auf eine besonders hohe Verbreitung KI-generierter Phishing-Mails. Der angegebenen Quelle zufolge seien 82,6 Prozent aller Phishing-Mails bereits KI-generiert; Deepfake-Angriffe auf Unternehmen seien um mehr als 300 Prozent gestiegen.
Für Unternehmen entsteht daraus eine Governance-Aufgabe: KI sollte weder unkontrolliert eingesetzt noch allein aufgrund möglicher Risiken pauschal blockiert werden.
Benötigt werden verbindliche Regeln für Datenschutz, Informationssicherheit und die Validierung von Ergebnissen. Darüber hinaus muss der Einsatz von KI mit den regulatorischen Anforderungen des EU AI Act abgestimmt werden.
Vertrauenswürdige KI wird damit selbst Bestandteil der Cybersicherheitsstrategie.
Die sechs Handlungsfelder greifen ineinander
Die sechs Risikobereiche dürfen allerdings nicht isoliert betrachtet werden.
Quantensichere Kryptografie schützt langfristig sensible Informationen. Identitätsmanagement kontrolliert Zugriffe auf Systeme und Daten. Sichere Kommunikationswege reduzieren unkontrollierte Informationsflüsse. Segmentierte Netze begrenzen mögliche Angriffspfade. Cyber-Governance definiert Verantwortung und Entscheidungsprozesse. KI-Governance wiederum soll dafür sorgen, dass neue Anwendungen kontrolliert und regelkonform eingesetzt werden.
Erst im Zusammenspiel entsteht eine Sicherheitsarchitektur, die technische und organisatorische Aspekte miteinander verbindet.
Der entscheidende Perspektivwechsel besteht deshalb darin, Cybersicherheit als Bestandteil digitaler Souveränität zu betrachten.
Sieben Fragen für CIOs, CISOs und Geschäftsführungen
Aus den beschriebenen Risikofeldern lassen sich sieben Fragen ableiten, mit denen Organisationen ihre Ausgangssituation überprüfen können:
1. Welche Daten müssen langfristig vertraulich bleiben?
Organisationen sollten wissen, wo Informationen gespeichert werden, deren Schutzbedarf weit über die üblichen Technologiezyklen hinausreicht.
2. Wie konsequent werden digitale Identitäten und Berechtigungen kontrolliert?
Privilegierte Konten und weitreichende Zugriffsrechte verdienen besondere Aufmerksamkeit.
3. Welche nicht offiziell freigegebenen Anwendungen werden eingesetzt?
Schatten-IT kann bestehende Sicherheits- und Governance-Strukturen umgehen.
4. Kann eine Kompromittierung eines Systems auf andere Bereiche übergreifen?
Diese Frage führt unmittelbar zu Netzwerksegmentierung sowie Zero-Trust-Architekturen.
5. Wer trifft während eines schwerwiegenden Cybervorfalls Entscheidungen?
Verantwortlichkeiten sollten vor einem Angriff geklärt sein und nicht erst während einer Krise.
6. Welche Regeln gelten für KI-Anwendungen?
Datenschutz, Informationssicherheit und Ergebnisvalidierung benötigen verbindliche Rahmenbedingungen.
7. Gibt es einen abgestimmten Transformationsplan?
Post-Quantum-Security, Identitätsmanagement, Netzwerkmodernisierung und KI-Governance sind keine voneinander unabhängigen Projekte. Sie konkurrieren um Ressourcen und benötigen eine gemeinsame Priorisierung.
Vom Cybersecurity-Projekt zur kontinuierlichen Transformation
Eine der wichtigsten Konsequenzen aus der aktuellen Bedrohungslage lautet deshalb: Cybersicherheit lässt sich kaum noch als abgeschlossenes Technologieprojekt behandeln.
Neue Schwachstellen entstehen kontinuierlich. Angriffsmethoden verändern sich. Gleichzeitig führen Cloud-Plattformen, KI-Systeme und neue kryptografische Anforderungen zu Veränderungen innerhalb der IT-Architektur.
Cyberresilienz wird deshalb zu einer dauerhaften organisatorischen Fähigkeit.
Für CIOs und CISOs bedeutet dies, technische Schutzmechanismen enger mit Risiko- und Governance-Strukturen zu verbinden. Für Geschäftsführungen wiederum wird entscheidend, Cyberrisiken in denselben Steuerungsmechanismen zu berücksichtigen wie andere wesentliche Unternehmensrisiken.
Fazit: Digitale Souveränität entscheidet sich vor dem Angriff
Die Diskussion um Cyberrisiken 2026 zeigt vor allem eines: Sicherheit kann nicht mehr auf einzelne Werkzeuge oder die Abwehr einzelner Angriffsmethoden reduziert werden.
Post-Quanten-Kryptografie, digitale Identitäten, sichere Kommunikation, Netzwerksegmentierung, Governance und künstliche Intelligenz stehen exemplarisch für eine IT-Welt, in der technologische und organisatorische Abhängigkeiten immer enger miteinander verbunden sind.
Digitale Souveränität bedeutet unter diesen Bedingungen nicht, sämtliche Technologien selbst zu entwickeln oder digitale Abhängigkeiten vollständig zu vermeiden. Entscheidend ist vielmehr, kritische Abhängigkeiten zu kennen, Risiken bewusst zu steuern und im Krisenfall handlungsfähig zu bleiben.
Damit wird Cybersecurity endgültig zur Managementdisziplin.
Wer erst während eines Angriffs klärt, welche Anwendungen kritisch sind, welche Identitäten über weitreichende Rechte verfügen, wo sensible Daten liegen und wer Entscheidungen treffen darf, hat einen wesentlichen Teil der eigentlichen Sicherheitsarbeit zu spät begonnen.
 Digitale Resilienz beginnt mit dem richtigen Überblick
Der Leitfaden »Cyberrisiken 2026: digitale Souveränität unter Druck« liefert Orientierung für die sechs kritischsten Handlungsfelder – kompakt, praxisnah und kostenlos.
Tipps für die Praxis
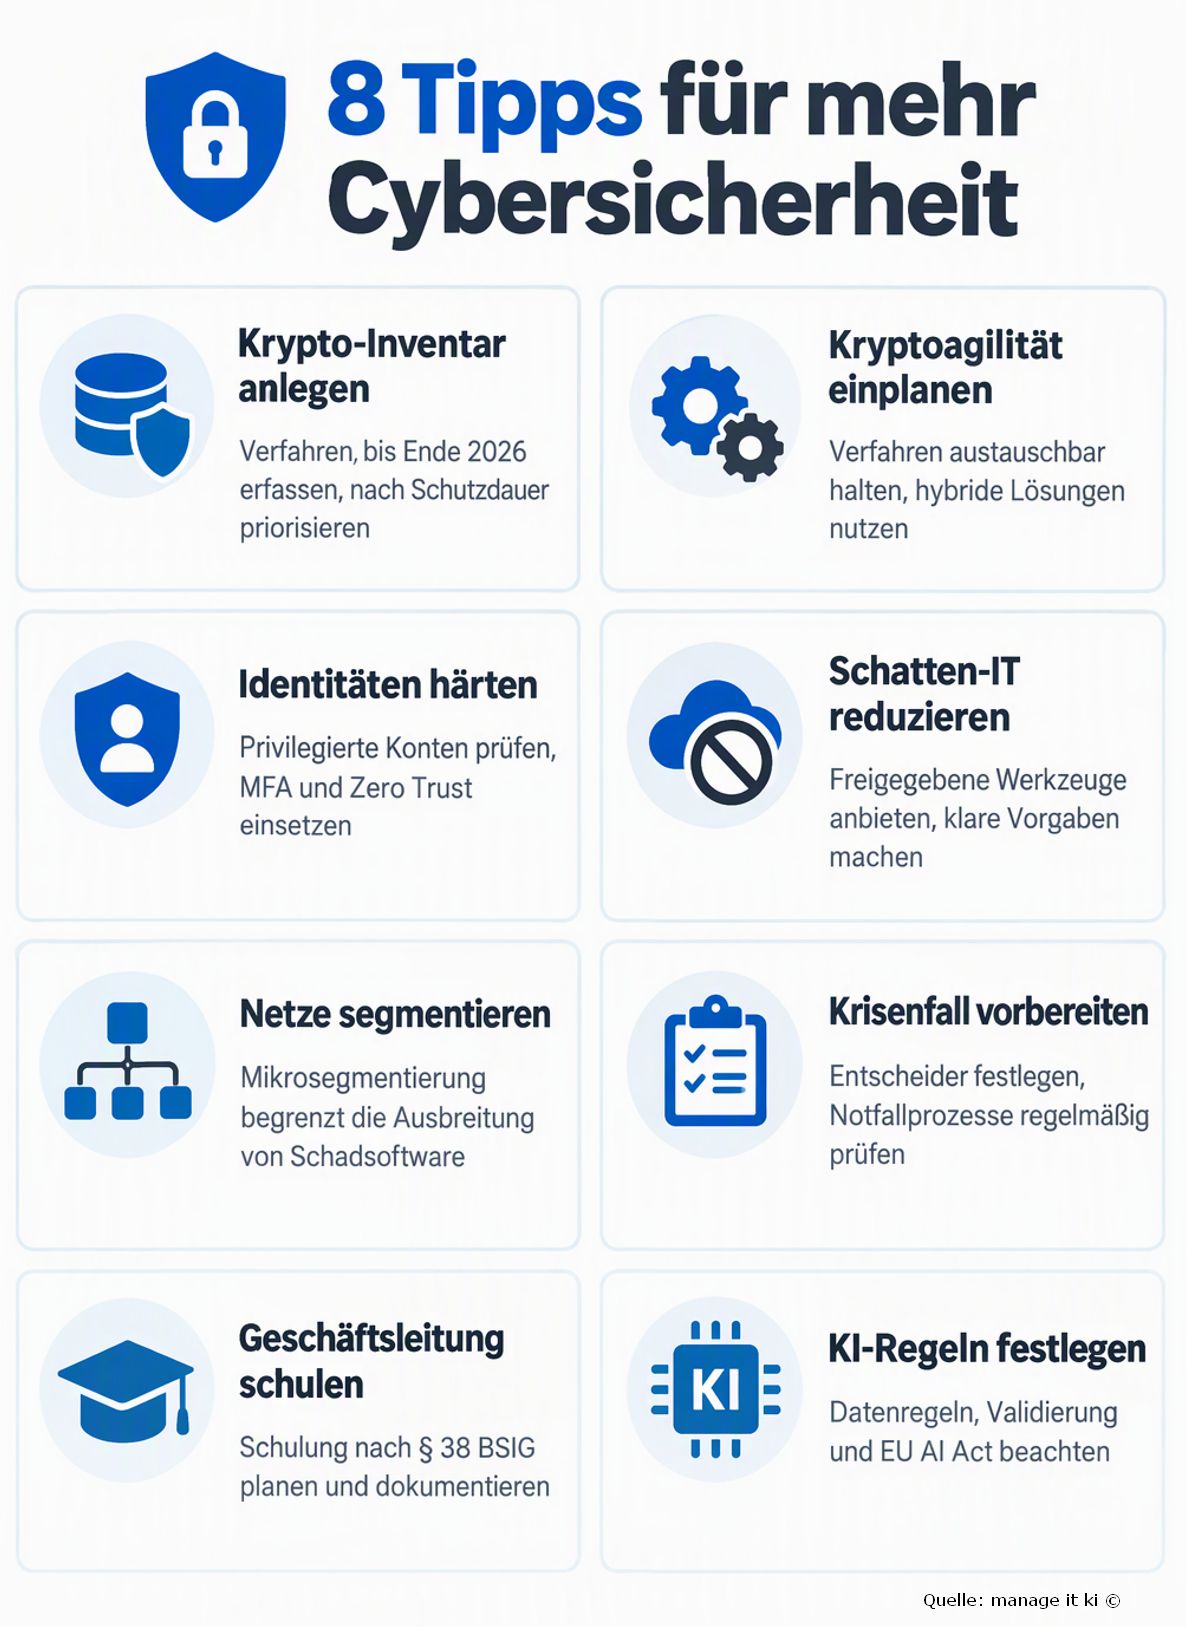
Ausführliche Tipps mit Praxisbeispielen
Die folgenden Praxisbeispiele sind illustrativ und frei gewählt. Sie sollen die Umsetzung veranschaulichen und stammen nicht aus den genannten Quellen.
1. Krypto-Inventar anlegen
So gehen Sie vor: Erfassen Sie systematisch, wo Ihre Organisation kryptografische Verfahren einsetzt: in Webservern, VPN-Gateways, Zertifikaten, Datenbanken, Backups, Signaturen und eingebetteten Geräten. Halten Sie je Eintrag Verfahren, Schlüssellänge, Verantwortlichen und die erforderliche Vertraulichkeitsdauer der geschützten Daten fest. Die nationale Leitlinie sieht ein erstes Inventar bis Ende 2026 vor und empfiehlt, es regelmäßig zu aktualisieren [3].
Praxisbeispiel: Ein Maschinenbauer führt ein Tabellenblatt mit allen TLS-Zertifikaten, VPN-Verbindungen und verschlüsselten Archiven. Konstruktionsdaten, die 30 Jahre vertraulich bleiben müssen, werden als »hoch« eingestuft und stehen in der Umstellungsplanung ganz oben. Die Ablage von Werbematerial gilt als »niedrig«.
2. Kryptoagilität einplanen
So gehen Sie vor: Gestalten Sie Systeme und Beschaffungen so, dass sich Verfahren und Schlüssellängen später kontrolliert austauschen lassen, ohne Anwendungen neu zu bauen. Setzen Sie beim Übergang auf hybride Lösungen, die klassische und Post-Quanten-Verfahren kombinieren, und binden Sie Hersteller und Lieferkette frühzeitig ein [2][3].
Praxisbeispiel: Ein Stadtwerk nimmt in seine Ausschreibungen die Anforderung auf, dass neue Fernwirkkomponenten Post-Quanten-Verfahren per Update nachrüsten können. Bei der Auswahl scheiden Geräte mit fest verdrahteter Verschlüsselung aus.
3. Identitäten härten
So gehen Sie vor: Prüfen Sie privilegierte Konten und weitreichende Berechtigungen, entziehen Sie nicht benötigte Rechte und setzen Sie Multi-Faktor-Authentifizierung durch. Verankern Sie Zero-Trust-Prinzipien: Zugriffe gelten nicht allein deshalb als vertrauenswürdig, weil sie aus dem internen Netz kommen. Kompromittierte Zugangsdaten sind laut Bitkom der häufigste Einstiegsvektor bei Ransomware [1][6].
Praxisbeispiel: Eine Kreisverwaltung stellt fest, dass 14 Administratorkonten dauerhaft mit Vollzugriff arbeiten. Sie führt getrennte Admin-Konten, zeitlich begrenzte Rechtevergabe und Multi-Faktor-Authentifizierung ein. Ein später abgegriffenes Passwort reicht damit nicht mehr für den Zugriff auf Kernsysteme.
4. Schatten-IT reduzieren
So gehen Sie vor: Schatten-IT entsteht oft, weil offizielle Werkzeuge Anforderungen nicht erfüllen oder Alternativen sehr bequem sind. Bieten Sie deshalb freigegebene, praxistaugliche Lösungen an, kombinieren Sie sie mit technischen Kontrollen und legen Sie klare Regeln für den Umgang mit sensiblen Informationen fest. In Behörden sind für Verschlusssachen der Einstufung VS-NfD geeignete beziehungsweise zertifizierte Kommunikationswege wichtig [1].
Praxisbeispiel: Eine Landesbehörde stellt fest, dass Teams Dokumente über private Messenger abstimmen, weil die offizielle Lösung auf dem Diensthandy umständlich ist. Sie führt einen freigegebenen Messenger ein und sperrt die privaten Dienste auf Dienstgeräten. Die Nutzung der freigegebenen Lösung steigt, weil sie im Alltag tatsächlich schneller ist.
5. Netze segmentieren
So gehen Sie vor: Flache Netzwerke ohne interne Segmentierung begünstigen die Ausbreitung von Ransomware. Teilen Sie das Netz in Zonen, trennen Sie kritische Systeme und beschränken Sie Verbindungen mit Mikrosegmentierung und Zero-Trust-Regeln auf das Notwendige. So lassen sich laterale Bewegungen von Angreifern nach einer Erstkompromittierung einschränken [1].
Praxisbeispiel: In einem Krankenhaus hängen Verwaltung, Medizingeräte und Gäste-WLAN bisher im selben Netz. Nach der Trennung in Zonen betrifft die Infektion eines Verwaltungsrechners durch Schadsoftware die Medizintechnik nicht mehr, weil dorthin keine Verbindung erlaubt ist.
6. Krisenfall vorbereiten
So gehen Sie vor: Legen Sie vor einem Angriff fest, wer im Ernstfall entscheidet, wer kommuniziert und wer welche Systeme abschalten darf. Dokumentieren Sie geschäftskritische Prozesse und ihre IT-Abhängigkeiten und prüfen Sie Notfallprozesse regelmäßig in Übungen [1].
Praxisbeispiel: Ein Mittelständler übt einmal im Jahr einen Ransomware-Fall am Planspieltisch. Dabei zeigt sich, dass niemand weiß, wer am Wochenende die Entscheidung zum Abschalten der Produktionsanlage trifft. Die Rolle wird namentlich mit Vertretung festgelegt und in die Notfallkarte aufgenommen.
7. Geschäftsleitung schulen
So gehen Sie vor: Wichtige und besonders wichtige Einrichtungen müssen nach § 38 Abs. 3 BSIG ihre Geschäftsleitungen regelmäßig schulen. Die Schulung soll helfen, Cyberrisiken zu erkennen und zu bewerten, Risikomanagementmaßnahmen einzuordnen und Auswirkungen auf die erbrachten Dienste zu beurteilen. Dokumentieren Sie Teilnahme und Inhalte. Das BSI-Curriculum dient dafür als unverbindlicher Orientierungsrahmen [4][5][8].
Praxisbeispiel: Die Geschäftsführung eines Logistikunternehmens besucht eine halbtägige Initialschulung und lässt sich danach vom IT-Sicherheitsverantwortlichen quartalsweise über die Risikolage berichten. Teilnahmebestätigung und Schulungsinhalte werden in der Compliance-Akte abgelegt.
8. KI-Regeln festlegen
So gehen Sie vor: Legen Sie fest, welche Daten in welche KI-Anwendungen eingegeben werden dürfen, wie Ergebnisse geprüft werden und wer neue KI-Werkzeuge freigibt. Stimmen Sie den Einsatz mit dem EU AI Act ab. Ein pauschaler Verzicht ist keine Lösung, denn Angreifer nutzen KI selbst, etwa für überzeugende Phishing-Mails [1].
Praxisbeispiel: Ein Versicherer erlaubt ein freigegebenes, firmeneigenes KI-Werkzeug für Textentwürfe, untersagt aber die Eingabe personenbezogener Daten in externe Chatbots. Jeder KI-gestützte Kundenbrief wird vor Versand von einer Fachkraft gegengelesen.
FAQ: Zehn Fragen und Antworten
1. Was versteht man unter digitaler Souveränität?
Digitale Souveränität beschreibt die Fähigkeit, digitale Systeme, Prozesse und Daten selbstbestimmt zu gestalten, zu betreiben und zu kontrollieren. Sie ist kein rein technisches Konzept, sondern umfasst auch rechtliche, organisatorische und wirtschaftliche Aspekte [7].
2. Was bedeutet »Store now, decrypt later«?
Angreifer sammeln schon heute verschlüsselte Daten, um sie später mit einem ausreichend leistungsfähigen Quantencomputer zu entschlüsseln. Bedroht sind vor allem Schlüsseleinigungsverfahren und damit Informationen, die über viele Jahre vertraulich bleiben müssen [2].
3. Bis wann muss auf quantensichere Verschlüsselung umgestellt werden?
Die nationale Leitlinie nennt drei Zeitmarken: Bis Ende 2026 sollen Vorbereitung und ein erstes Krypto-Inventar stehen, Hochrisiko-Anwendungen sollen spätestens bis Ende 2030 umgestellt sein, Anwendungen mit mittlerem Risiko bis Ende 2035. Es handelt sich um Empfehlungen, nicht um pauschale gesetzliche Fristen für alle Unternehmen [3].
4. Womit sollten Unternehmen bei der Post-Quanten-Migration beginnen?
Ausgangspunkt ist ein regelmäßig aktualisiertes Krypto-Inventar. Danach wird nach Risiko und Schutzdauer der Daten priorisiert und schrittweise umgestellt, empfohlen werden hybride Verfahren [3].
5. Warum sind digitale Identitäten so kritisch?
Kompromittierte Zugangsdaten und Identitäten sind laut Bitkom der häufigste Einstiegsvektor bei Ransomware, 34 Prozent der deutschen Unternehmen wurden 2025 dadurch geschädigt. Überprivilegierte Konten erleichtern Angreifern nach der ersten Kompromittierung das Vordringen in weitere Systeme [1].
6. Was ist Schatten-IT, und warum ist sie riskant?
Schatten-IT sind nicht freigegebene Anwendungen wie private Messenger oder ungesicherte Cloud-Dienste. Sie können dazu führen, dass sensible Informationen außerhalb der vorgesehenen Sicherheitsarchitektur verarbeitet werden, in Behörden etwa Verschlusssachen der Einstufung VS-NfD [1].
7. Was bringt Mikrosegmentierung?
Flache Netzwerke ohne interne Segmentierung begünstigen die Ausbreitung von Ransomware. Mikrosegmentierung und Zero-Trust-Prinzipien brechen laterale Angriffsketten und begrenzen die Auswirkungen eines Vorfalls [1].
8. Was verlangt NIS2 von der Geschäftsleitung?
Nach § 38 BSIG müssen Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen die Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Bei schuldhaften Pflichtverletzungen haften sie ihrer Einrichtung, zudem müssen sie regelmäßig an Schulungen teilnehmen. Das Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft [4][5].
9. Was beinhaltet die Schulung für Geschäftsleitungen?
Laut BSI-Curriculum geht es darum, Cyberrisiken zu erkennen und zu bewerten, Risikomanagementmaßnahmen einzuordnen und deren Auswirkungen auf die erbrachten Dienste zu beurteilen. Die Geschäftsleitung übernimmt dabei keine operativen oder technischen Aufgaben selbst. Das Curriculum ist ein unverbindlicher Orientierungsrahmen [8].
10. Wie lässt sich KI sicher einsetzen?
Nötig sind verbindliche Regeln für Datenschutz, Informationssicherheit und Validierung sowie eine Abstimmung mit dem EU AI Act. Ein vollständiger Verzicht ist keine Lösung: Laut KnowBe4 sind bereits 82,6 Prozent aller Phishing-Mails KI-generiert, wie die Bundesdruckerei berichtet [1].
Quellen
[1] Bundesdruckerei-Gruppe: Cyberrisiken 2026: digitale Souveränität unter Druck, https://www.bundesdruckerei.de/de/innovation-hub/cyberrisiken-digitale-souveraenitaet-unter-druck (abgerufen am 19.11.2026)
[2] BSI: Quantentechnologien und quantensichere Kryptografie, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/quantentechnologien-und-quantensichere-kryptografie_node.html (abgerufen am 19.11.2026)
[3] Security-Insider: BSI-Leitlinie Post-Quanten-Kryptografie, 05.11.2026, https://www.security-insider.de/bsi-leitlinie-post-quanten-kryptografie-zeitplan-2026-2030-2035-a-66a3260821f1a2ac17d6248de45dbcfe/ (abgerufen am 19.11.2026)
[4] BSI: NIS-2-Geschäftsleitungsschulung, https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Geschaeftsleitungsschulung/NIS-2-Geschaeftsleitungsschulung_node.html (abgerufen am 19.11.2026)
[5] Dr. Datenschutz: NIS-2 gilt: Was Sie jetzt zur Geschäftsleitungsschulung wissen müssen, https://www.dr-datenschutz.de/nis-2-gilt-was-sie-jetzt-zur-geschaeftsleitungsschulung-wissen-muessen/ (abgerufen am 19.11.2026)
[6] heise online: NIS-2 in der Praxis, 16.11.2026, https://www.heise.de/news/NIS-2-in-der-Praxis-Pflichten-Haftung-und-Risikomanagement-fuer-KMU-11521881.html (abgerufen am 19.11.2026)
[7] Bundesdruckerei: Digitale Souveränität: Was ist das?, https://www.bundesdruckerei-gmbh.de/de/innovation-hub/digitale-souveraenitaet-was-ist-das (abgerufen am 19.11.2026)
[8] BSI: Curriculum für eine Geschäftsleitungsschulung nach NIS-2, https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/NIS-2/nis-2-curriculum-geschaeftsleitungsschulung.pdf?__blob=publicationFile&v=6 (abgerufen am 19.11.2026)
Albert Absmeier & KI
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
5525 Artikel zu „Cybersicherheit“
IT-Security | Kommunikation | News | Produktmeldung
Europäische Cybersicherheit für Gebäude, Ladeinfrastruktur und vernetzte Anlagen
Netsuisse stärkt Cyberresilienz vernetzter Infrastrukturen mit Clavister Cyberresilienz: Die Netsuisse Group begegnet den steigenden Anforderungen an Cybersicherheit und betriebliche Widerstandsfähigkeit, die durch die zunehmende Vernetzung von Gebäuden, Ladeinfrastruktur und industriellen Anlagen entstehen. Partnerschaft: Die Netsuisse Group stärkt ihr Cybersicherheitsportfolio durch die neue Distributionspartnerschaft mit dem schwedischen Cybersecurity-Spezialisten Clavister. Integration: Die Netsuisse Group erweitert ihren…
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business Process Management | E-Commerce | Geschäftsprozesse | IT-Security | Logistik | News
Cybersicherheit in der Lieferkette als Wettbewerbsvorteil für Unternehmen

Unternehmen versuchen auf viele Weisen, ihr Kerngeschäft vor Cyberattacken zu schützen. Doch längst sind ihre Lieferketten zum bevorzugten Angriffsziel geworden. Die Gefahr droht nicht mehr nur in der Firmenzentrale, sondern an der Peripherie durch sogenannte Supply-Chain-Attacken. Das Berliner Sicherheitsunternehmen Maconia sieht eine verantwortlich und schnell handelnde Unternehmensführung als wichtigsten Faktor für die Sicherheit im gesamten…
Healthcare IT | Infrastruktur | IT-Security | Kommunikation | News
TI 2.0 und Cybersicherheit: Was VSDM 2.0, PoPP und Zero Trust für Primärsysteme bedeuten
Die Telematikinfrastruktur (TI) vernetzt Praxen, Apotheken, Kliniken und Krankenkassen im deutschen Gesundheitswesen. Die nächste Ausbaustufe TI 2.0 bringt neue Verfahren wie VSDM 2.0, die elektronische Prüfung und Aktualisierung der Versichertenstammdaten, PoPP, den Nachweis, dass ein Patient vor Ort ist, und ZETA – Zero Trust Access, ein Sicherheitsmodell, das jeden Zugriff einzeln prüft. Für Hersteller von…
IT-Security | News | Tipps
Warum kleine Unternehmen Cybersicherheit jetzt umsetzen sollten

Phishing, infizierte Downloads und Ransomware können auch kleine Teams ausbremsen, Daten gefährden und den Geschäftsbetrieb stören. Kleine Unternehmen müssen täglich viele Herausforderungen gleichzeitig bewältigen: knappe Ressourcen, operative Aufgaben, Kundenerwartungen und häufig begrenzte IT-Kapazitäten. Cybersicherheit wirkt in diesem Umfeld schnell wie ein zusätzlicher Aufwand. Doch bereits eine einzige Phishing-Mail, ein infizierter Download oder ein Ransomware-Angriff…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
2026: Cybersicherheitslage in deutschen Unternehmen

Management Summary Cybervorfälle bleiben für deutsche Unternehmen ein operatives Kernthema: 75 Prozent der befragten Organisationen waren in den vergangenen zwölf Monaten betroffen. Phishing und Social Engineering dominieren weiterhin die aktuelle Bedrohungslage und stehen für 56 Prozent der erfassten Sicherheitsvorfälle. KI-gestützte Angriffe rücken strategisch in den Fokus: 45 Prozent sehen darin das größte Cyberrisiko der kommenden…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Cybersicherheit und Compliance – Warum Excel und Word zum Haftungsrisiko werden
Viele Unternehmen setzen bei der Umsetzung von NIS2 und DORA zunächst auf Excel und Word – aus Gewohnheit, Kostengründen oder Pragmatismus. Für eine dauerhafte, revisionssichere Steuerung von Cyberrisiken reichen statische Office-Dokumente jedoch nicht aus. Warum das schnell zum Haftungsrisiko werden kann, zeigen fünf zentrale Schwachstellen im Umgang mit regulatorischen Anforderungen.
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cybersicherheit: Vier kritische Bedrohungen erfordern dringenden Handlungsbedarf
Mehrschichtige Sicherheitsstrategien können helfen, Bedrohungen durch Prompt-Injection-Angriffe, Deepfakes und Kompromittierung von KI-Anwendungen und Software-Lieferketten abzuwehren. Gartner, ein Unternehmen für Wirtschafts- und Technologieanalysen, hat vier kritische und schwer vorhersehbare Bedrohungen identifiziert, bei denen Angreifer derzeit einen deutlichen Vorteil haben und Schwachstellen in Unternehmen besonders erfolgreich ausnutzen können. Dazu zählen Deepfakes, die Kompromittierung von KI-Anwendungen, Prompt-Injection-Angriffe…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
Cybersicherheit in der Formel 1 – Wenn Hacker mitfahren

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und die eigene Abwehr beschleunigen.
Ausgabe 3-4-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Cybersicherheit für Finanzinstitute – Schlachtfeld Postfach
Finanzorganisationen machen sich keine Illusionen über die Herausforderungen ihrer Branche. Sie kämpfen mit zersplitterten Zahlungssystemen, weit verzweigten Cloud-Landschaften und dem Druck, rund um die Uhr verfügbar zu sein. All das macht sie anfällig für Angreifer, die Geld, Daten oder einfach Chaos wollen. Doch die tägliche Abwehrschlacht beginnt oft an einem viel banaleren Ort: dem Posteingang der Beschäftigten. Eine einzige schädliche E-Mail genügt, um Finanzbetrug auszulösen, vertrauliche Daten nach außen zu tragen oder zentrale Dienste lahmzulegen. E-Mail ist billig für Angreifer und wirksam, denn sie nutzt das Vertrauen zwischen Banken, Kunden und Lieferanten aus.
Business Process Management | Geschäftsprozesse | IT-Security | News | Services
DORA: Von formaler Compliance zu echter Cybersicherheit im Finanzsektor

Warum DORA auch eine Architekturfrage ist – und was das für Banken und Versicherungen bedeutet. Die Anforderungen an die digitale Widerstandsfähigkeit von Banken und Versicherungen steigen. Mit dem Digital Operational Resilience Act (DORA) hat die Europäische Union einen verbindlichen Rahmen geschaffen, um IT-Risiken, Cyberangriffe und Abhängigkeiten von Drittdienstleistern zu adressieren. Doch regulatorische Konformität schafft…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Digitalisierung | IT-Security | Lösungen | News
Hochleistungstechnologien – Cybersicherheit in der Formel 1

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und…
IT-Security | Künstliche Intelligenz | News
Agentic AI und die wachsende Herausforderung für die Cybersicherheit

Agentic AI revolutioniert die digitale Arbeitswelt, indem autonome KI-Agenten eigenständig Aufgaben übernehmen und Entscheidungen treffen, was Unternehmen vor neue Sicherheitsherausforderungen stellt. Die wachsende Zahl und Autonomie dieser Agentenidentitäten überfordert klassische Sicherheitsmodelle, da unkontrollierte Berechtigungen und fehlende Governance-Strukturen neue Angriffsmöglichkeiten eröffnen. Unternehmen müssen ihre Sicherheitsstrategien dringend anpassen, um Identitätskontrollen, klare Verantwortlichkeiten und Schutzmaßnahmen zu etablieren, bevor…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
IT-Security | News | Trends 2026 | Trends Security
Gartner identifiziert die wichtigsten Cybersicherheitstrends für 2026: Unbekanntes Terrain

Wachsende KI-Verbreitung macht starke Governance unverzichtbar. Der unkontrollierte Vormarsch von künstlicher Intelligenz, geopolitische Spannungen, regulatorische Unsicherheiten und eine sich zuspitzende Bedrohungslage sind laut Gartner die zentralen Treiber der wichtigsten Cybersicherheitstrends für 2026. »Verantwortliche für Cybersicherheit bewegen sich in diesem Jahr auf weitgehend unbekanntem Terrain. Das Zusammenspiel dieser Kräfte stellt die Belastbarkeit ihrer Teams in…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Tipps | Trends 2026 | Trends Security
Cybersicherheit: Zwischen KI-Gefahr, Lieferketten-Risiken und Passkey-Revolution

Wie wird die Cybersicherheitslandschaft im Jahr 2026 und in der Zukunft aussehen? Auch im Jahr 2026 wird sich das Schlachtfeld der Cybersicherheit weiterentwickeln. Internetnutzer und Unternehmen werden einer Vielzahl von Bedrohungen und Herausforderungen gegenüberstehen. Karolis Arbaciauskas, Produktleiter des Cybersicherheitsunternehmens NordPass, gibt uns einen Expertenausblick auf das laufende Jahr. »Künstliche Intelligenz wird sowohl die Tools…