Digitale Souveränität heißt nicht Autarkie, sondern Kontrolle: 94 Prozent der deutschen Organisationen sind erheblich von externen Technologien abhängig, doch nur jede zehnte hat diese Abhängigkeiten vollständig erfasst. Der Leitfaden zeigt in fünf Schritten, wie Unternehmen Transparenz herstellen, Kritikalität bewerten und eine belastbare Souveränitätsstrategie ableiten.
Management Summary
- Souveränität ist Transparenz, nicht Autarkie: Entscheidend ist, die eigenen Abhängigkeiten zu kennen und beherrschbar zu machen.
- Handlungsbedarf in Deutschland: 94 Prozent der Organisationen haben erhebliche Abhängigkeiten, nur zehn Prozent haben sie vollständig erfasst.
- Single Source of Truth als Fundament: Alle Infrastrukturdaten gehören in ein System, das Standort, Komponenten und Business-Services verknüpft.
- Priorisierung nach Kritikalität: Anbieter, Rechtsraum, Lock-ins und Compliance-Vorgaben (DORA, NIS2, KRITIS-Dachgesetz) bestimmen, wo zuerst gehandelt wird.
- Dauerhafter Managementprozess: Roadmap, realistische Wechselplanung und ein Closed-Loop halten die Daten aktuell und die Handlungsfähigkeit erhalten.
Illustration Absmeier foto ki
Digitale Souveränität heißt nicht vollständige Unabhängigkeit, sondern beginnt damit, die eigenen digitalen Abhängigkeiten zu kennen und beherrschbar zu machen. Hier besteht Handlungsbedarf, wie der im September 2026 veröffentlichte Report »Digital Sovereignty: From Policy Ambition to Executive Imperative« des Capgemini Research Institute zeigt [1]. Laut des dazugehörigen Digital Sovereignty Index weisen 94 Prozent der untersuchten Organisationen in Deutschland erhebliche digitale Abhängigkeiten auf – der höchste Wert aller betrachteten Länder. Dennoch haben hierzulande nur zehn Prozent ihre Abhängigkeiten vollständig erfasst (global: 14 Prozent) und nur 60 Prozent überprüfen sie regelmäßig (global: 66 Prozent). Der Index basiert auf der Analyse von 866 Organisationen in den USA, Europa und im asiatisch-pazifischen Raum (APAC) entlang von fünf Souveränitätsdimensionen.
Wie schnell aus einer technischen Abhängigkeit ein geschäftliches Problem werden kann, zeigt beispielhaft der Mobilfunk: Bis Ende 2026 dürfen in deutschen 5G-Kernnetzen keine kritischen Komponenten von Huawei und ZTE mehr eingesetzt werden, bis Ende 2029 müssen auch kritische Managementsysteme dieser Hersteller in Zugangs- und Transportnetzen ersetzt sein. Bereits 2023 hatte das Bundesministerium des Innern die Netzbetreiber aufgefordert, alle kritischen Komponenten dieser Hersteller systematisch aufzulisten – faktisch eine behördlich angeordnete Abhängigkeitsinventur. Wer hier handeln muss, braucht zuerst eine belastbare Antwort auf eine scheinbar einfache Frage: Wo genau ist welche Komponente verbaut – und welche Services hängen daran? Der folgende Leitfaden hilft, die notwendige Transparenz herzustellen. Er zeigt konkrete Handlungsfelder auf, mit denen Unternehmen Schritt für Schritt Zusammenhänge identifizieren, diese nach Kritikalität klassifizieren und damit die Basis für Kontrolle und Handlungsfähigkeit schaffen können. Los geht’s!
Schritt 1: Bestandsaufnahme
Wer Abhängigkeiten bewerten will, braucht zunächst ein belastbares, aktuelles Bild der eigenen Infrastruktur. Das klingt selbstverständlich, ist in komplexen, weit verzweigten IT-, Telekommunikations- und Rechenzentrumsumgebungen aber keineswegs trivial. Informationen über die Infrastruktur verteilen sich in der Praxis meist auf unterschiedliche Systeme, Datenbanken, Fachbereiche oder manuell gepflegte Einzeldokumentationen. Ein ganzheitliches Bild fehlt in vielen Fällen. Daher liegt eine wichtige Vorarbeit in der Bestandsaufnahme der vorhandenen Dokumentationslandschaft: Welche Infrastrukturdaten existieren und welche Bereiche decken sie jeweils ab? Wo gibt es Lücken?
Tipp: Gehen Sie bei dieser ersten Bestandsaufnahme bereits sehr strukturiert vor und arbeiten Sie auf Basis eines Projektplanes: Standort für Standort, Dokumentation für Dokumentation, Bereich für Bereich. Notieren Sie sich diejenigen Bereiche, für die eine Dokumentation komplett fehlt, unvollständig oder veraltet ist, damit Sie dort schnell ansetzen können.
Schritt 2: Prüfung der Vollständigkeit, Aktualität und Datenqualität
Wer seine digitalen Abhängigkeiten aktiv kontrollieren möchte, muss sich auf die Qualität der vorhandenen Infrastrukturdaten verlassen können. Das heißt: Die vorhandene Dokumentation muss die Realität zeigen (und nicht einen ein Jahr alten Status). Und umgekehrt muss die Realität komplett dokumentiert sein, ohne dass die Hälfte fehlt. Fehler oder Lücken bergen Risiken, etwa für Sicherheit, Compliance oder Business Continuity. Im zweiten Schritt geht es deshalb darum, alle vorhandenen Infrastrukturdaten kritisch zu prüfen und mit der Realität abzugleichen. In welchem System oder Format sind sie angelegt und wie ausführlich sind sie? Spiegeln sie den tatsächlichen Stand? Wann wurden sie zuletzt aktualisiert? Wer ist zuständig? Wie ist die Datenqualität? Zeigen sich Unterschiede in der Qualität und dem Stand der vorhandenen Dokumentationen, müssen diese abgebaut werden.
Tipp: Bewerten Sie die vorhandenen Dokumentationen anhand eines definierten Kriterienkatalogs auf Vollständigkeit, Aktualität, Digitalisierungsgrad und Datenqualität. Schließen Sie Lücken und strukturelle Fehler und bringen Sie alle Infrastrukturdaten auf dasselbe, hohe Qualitätsniveau.
Schritt 3: Konsolidierung zu einer Single Source of Truth
Um die komplexen Zusammenhänge und damit die Abhängigkeiten in der Infrastruktur genau zu verstehen, brauchen Unternehmen mehr als viele vollständige Einzelbilder, die sie in Schritt 2 schon einmal hergestellt haben. Im nächsten Schritt müssen sie diese Puzzleteile zu einem Gesamtbild zusammensetzen. Das heißt: Sie sollten alle Daten in eine Plattform importieren oder die angrenzenden Systeme über Schnittstellen zu einem Ökosystem anbinden. Das Ziel ist, eine Single Source of Truth aufzubauen, die den tatsächlichen Zustand der Infrastruktur inklusive aller darin enthaltenen Zusammenhänge und Abhängigkeiten widerspiegelt, und zwar bis auf die Ebene der Business Services. Warum ist dieses Gesamtbild so wichtig? Hier gilt der Grundsatz: Ist ein Geschäftsprozess kritisch, sind auch alle an ihm beteiligten Komponenten kritisch. Für die Kontrolle der Abhängigkeiten ist es also wichtig, genau zu wissen, welche Technologien, Netze, Komponenten, Geräte, Server und Anbieter wo und bei welchem Prozess im Unternehmen zum Einsatz kommen, über welche Kabeltrassen und auf welchen Geräten sie laufen. Es reicht beispielsweise nicht, nur zu wissen, welche Cloud-Services eines Drittanbieters ein Unternehmen nutzt. Es muss klar sein, welche konkreten Business-Prozesse von dem Cloud-Service abhängen und im Falle eines Incidents, Angriffs oder Kill Switch ausfallen, um die Konsequenzen abzuschätzen. Da moderne Infrastrukturen hoch vernetzt, hybrid und äußerst komplex sind, braucht es diese umfangreiche Single Source of Truth, um keine wichtigen Abhängigkeiten zu übersehen.
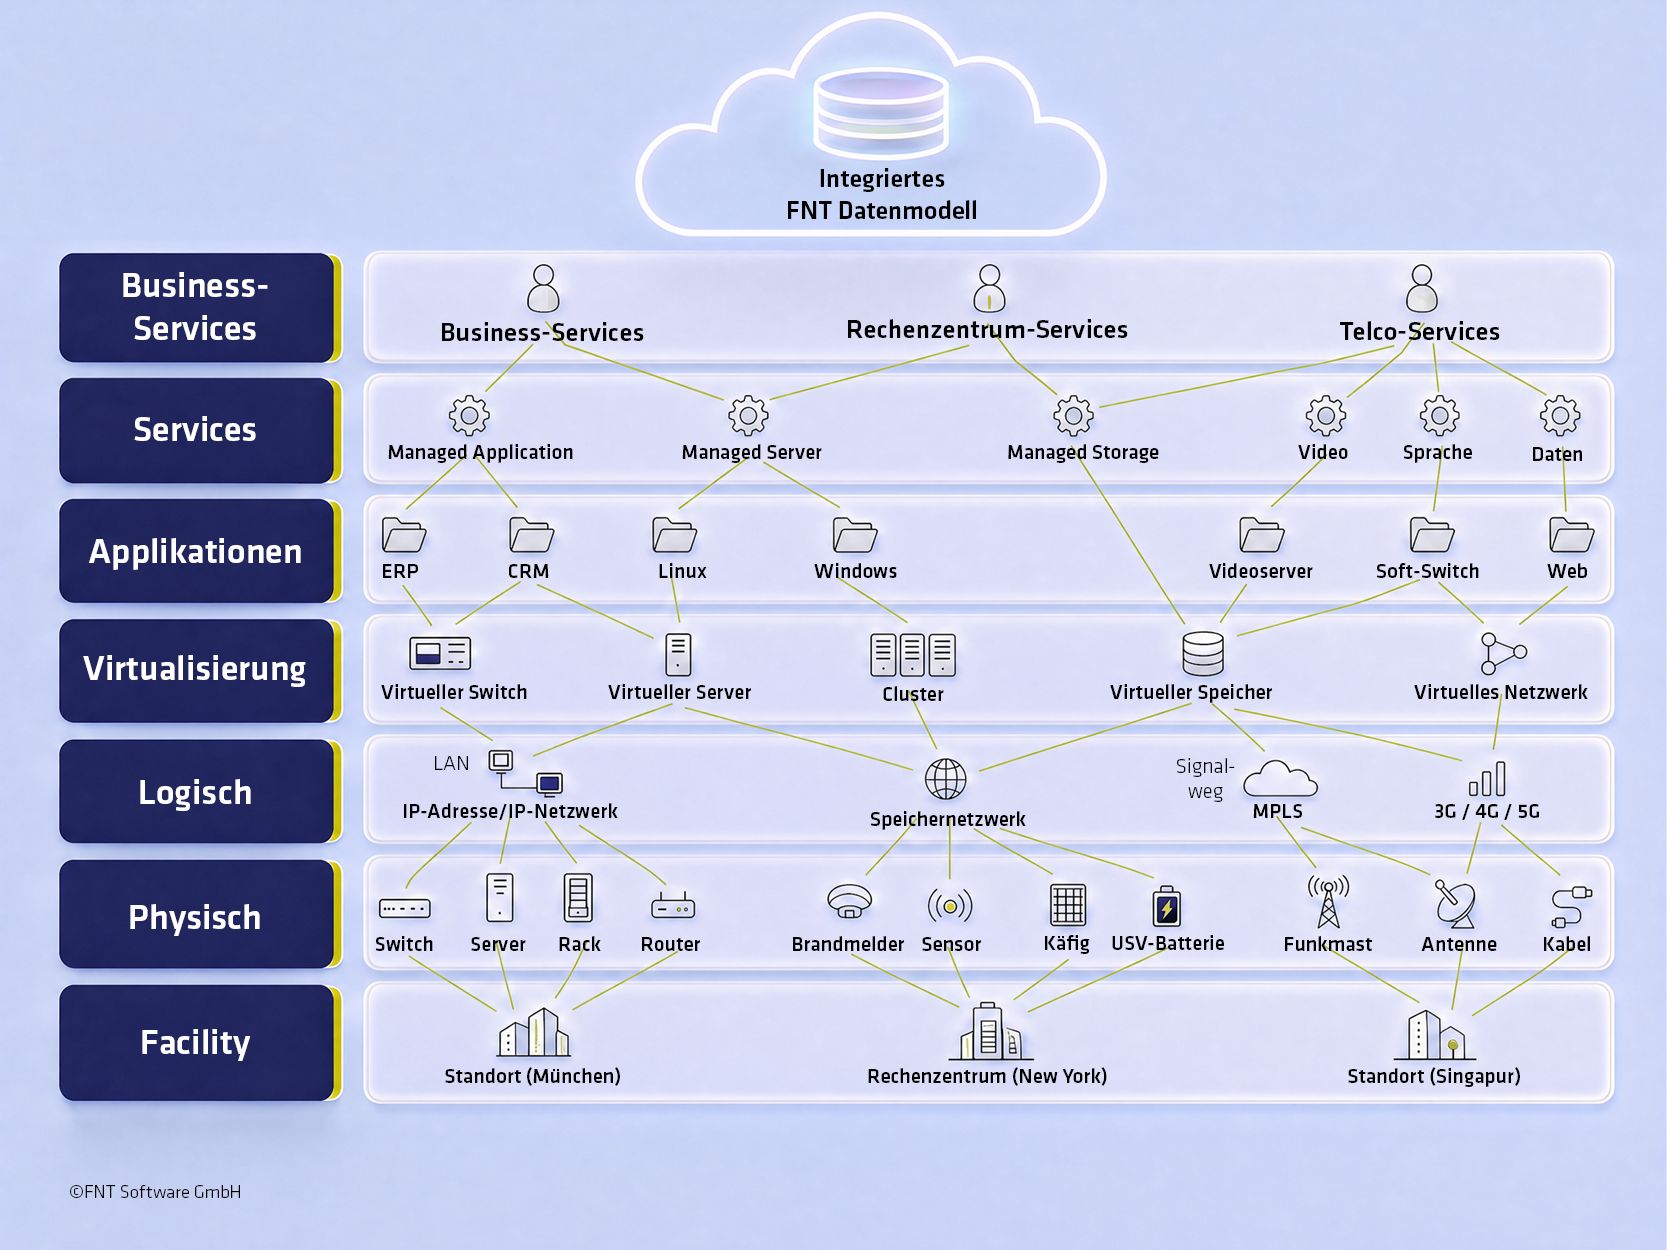
Grafik: Eine professionelle Infrastrukturmanagementlösung deckt alle Ebenen vom Standort bis zum Business-Service in einer Single Source of Truth ab.Quelle: FNT. Download hier.
Tipp: Hierfür sollten Unternehmen auf professionelle Dokumentations- und Infrastrukturmanagementlösungen zurückgreifen, die sowohl IT-, Rechenzentrums- als auch Netzwerkinfrastruktur abbilden und dabei physische und virtuelle Komponenten, Applikationen und Business Services in einem einheitlichen System erfassen können. Systeme, die offene Schnittstellen bieten, tragen dazu bei, Vendor-Lock-ins zu vermeiden. Bei der Auswahl helfen zudem überprüfbare Kriterien: Rechtsraum und Sitz des Anbieters, Betriebsort und Betriebsmodell (On-Premises, Private Cloud oder SaaS) sowie anerkannte Nachweise wie ISO 27001 oder BSI C5.
Schritt 4: Kritische Abhängigkeiten ermitteln, evaluieren und priorisieren
Nachdem das holistische Bild der Infrastruktur samt aller Abhängigkeiten – also der digitale Zwilling – erstellt ist, müssen Unternehmen nun die Kritikalität bewerten. Der entscheidende nächste Schritt besteht darin, die geschäftsrelevanten Prozesse zu identifizieren und alle beteiligten Komponenten, Services und Geräte nach eigenen oder externen Souveränitätskriterien zu bewerten. Wer sind die Anbieter? In welchem Rechtsraum sind diese verortet und welche Zugriffsmöglichkeiten haben sie auf Daten? Wie sind ihre Sicherheits- und Datenschutzstandards? Wie sind ihre Service Level und Vertragsbestandteile? Gibt es konkrete oder potenzielle geopolitische Risiken, etwa in der Lieferkette, durch Zölle oder auch Naturereignisse? Welche potenziellen Risiken bringen die Lösungen selbst mit sich? Unternehmen sollten alle möglichen, den operativen Betrieb gefährdende Faktoren in die Bewertung einbeziehen. Dazu gehören Vendor-Lock-ins, Lizenzkosten, angekündigte End-of-Life-Szenarien und auslaufende Wartungsverträge sowie Sicherheitslücken.
Dabei müssen sie unter Umständen auch regulatorische Compliance-Anforderungen einhalten, wie die folgenden drei beispielhaft stark vereinfachte Fälle deutlich machen:
- DORA (Art. 28) etwa verpflichtet Finanzunternehmen, ein Informationsregister aller vertraglichen Vereinbarungen mit IKT-Drittdienstleistern zu führen – also eine regulatorisch vorgeschriebene Abhängigkeitsinventur.
- NIS2 verlangt von betroffenen Einrichtungen, unter anderem Maßnahmen zur Sicherheit der Lieferkette zu ergreifen – einschließlich der sicherheitsrelevanten Beziehungen zu direkten Zulieferern und Dienstleistern.
- Das KRITIS-Dachgesetz verpflichtet Betreiber kritischer Anlagen wie größere Energie- oder Wasserversorger, Risiken für ihre Anlagen regelmäßig zu analysieren und ihre Resilienzmaßnahmen in einem Resilienzplan zu dokumentieren, beispielsweise zur Absicherung der Strom- und Notstromversorgung.
Was auf dem Papier recht einfach klingt, ist in der Realität äußerst anspruchsvoll. Zur Veranschaulichung helfen Funktionen zur Visualisierung, etwa Karten mit Geo-Daten oder Netztopologien sowie intelligente und intuitive Suchen, Simulationen oder Wenn-Dann-Analysen. Unternehmen können sich beispielsweise alle an einem Prozess beteiligten Anbieter oder umgekehrt sämtliche Prozesse zu einem als kritisch eingestuften Anbieter anzeigen lassen. Auf diese Weise wird sichtbar, ob und wo geschäftsrelevante Services und eingestufte Anbieter oder Technologien zusammentreffen. Diese Prozesse sollten die höchste Aufmerksamkeit erhalten und nach ihrer Kritikalität priorisiert werden.
Tipp: Ob eine Abhängigkeit akzeptabel ist, zeigt sich spätestens im Störungsfall. Dabei sollte die Betrachtung über klassische Cyberangriffe hinausgehen. Auch der Ausfall eines Providers, eine gestörte Netzwerkverbindung, eine technische Störung im Rechenzentrum oder eine andere Unterbrechung zentraler Infrastruktur kann die Verfügbarkeit kritischer Services beeinträchtigen. Spielen Sie deshalb konkrete Wenn-Dann-Szenarien durch: Welche Services wären betroffen? Gibt es alternative Verbindungen oder redundante Ressourcen? Welche Komponenten müssten zuerst wiederhergestellt werden? Sind die dafür benötigten Abhängigkeiten dokumentiert und für die verantwortlichen Teams schnell nachvollziehbar?
Schritt 5: Souveränitätsstrategie umsetzen
Aus der in Schritt 4 ermittelten Priorisierung kritischer Abhängigkeiten lässt sich nun eine Roadmap ableiten, die sich am Zielbild des Unternehmens ausrichtet. Wie viel Souveränität und Resilienz möchte (oder muss) es erreichen? Wie viel Um- oder Ausbau der Infrastruktur ist dafür nötig? Lohnen sich alternative Bezugswege oder ist gar eine Exit-Strategie angezeigt? Und welche Schritte muss das Unternehmen im Einzelnen gehen und wann? Diese Fragen kann jedes Unternehmen nur für sich selbst beantworten. Wichtig ist, dabei realistisch zu bleiben. Denn hier zeigt die Capgemini-Studie: Mehr als ein Drittel der befragten Organisationen (36 Prozent) gibt an, dass ein Wechsel eines kritischen Anbieters länger als zwölf Monate dauern würde. Jede zehnte Organisation sieht nach eigener Einschätzung sogar keine realistische Alternative.
Entscheidet sich ein Unternehmen dennoch, einen bestimmten Technologieanbieter abzulösen, muss dieser Schritt gut geplant und strukturiert durchgeführt werden. Hilfreich sind dabei im Infrastrukturmanagement integrierte Planungsfunktionalitäten. Damit lässt sich beispielsweise der Austausch von Netzkomponenten eines bestimmten Herstellers, der Umbau eines Rechenzentrums oder das Ziehen einer redundanten Kabeltrasse genau planen und sukzessive umsetzen. Nach erfolgreicher Umsetzung sollten sich die neuen Infrastrukturdaten per Knopfdruck oder – falls möglich – automatisiert über Discovery und Schnittstellen aktualisieren lassen. So entsteht ein Closed-Loop, ein geschlossener Kreislauf, der die Daten immer aktuell hält. Das ist notwendig, damit die Transparenz zu jeder Zeit bestehen bleibt. Das Unternehmen behält permanent die Kontrolle und kann die Veränderungen genau steuern.
Tipp: Je größer Abhängigkeiten von als kritisch eingestuften Anbietern bestehen, desto stärker sollte über Alternativlösungen, Fallback-Strategien und Redundanzen nachgedacht und bewusst auf vertrauenswürdige Technologie gesetzt werden. Das gilt natürlich auch für die Dokumentationslösung selbst: Auch diese sollte durch offene Schnittstellen und APIs, die Möglichkeit zur Integration sowie eine flexible Wahl des Betriebsmodells einen Vendor-Lock-in verhindern und Abhängigkeiten reduzieren.
Fazit: Ohne Transparenz keine digitale Souveränität
Der erste Schritt zu digitaler Souveränität ist die Transparenz, der zweite die Bewertung und der dritte schließlich die Handlung. Basis für alle drei Felder ist ein möglichst vollständiges, aktuelles und ganzheitliches digitales Abbild des Status Quo in Form einer belastbaren Infrastruktur-Dokumentation- und Managementlösung. Sie macht Ressourcen, Verbindungen, Services und ihre Abhängigkeiten sichtbar und erlaubt, Auswirkungen einer Störung, eines Angriffs oder Ausfalls schon im Vorfeld zu antizipieren sowie Maßnahmen zu planen und umzusetzen. Da sich Infrastrukturen, Technologien, Anbieter sowie regulatorische Anforderungen permanent verändern, müssen die Infrastrukturdaten kontinuierlich gepflegt und Abhängigkeiten immer wieder neu bewertet werden. Das macht digitale Souveränität zu einem laufenden Managementprozess. Dieser lohnt sich in jedem Fall: Selbst, wenn komplette Unabhängigkeit nicht erreicht werden kann, profitieren Firmen durch die gewonnene Transparenz, Kontrolle und Handlungsfähigkeit. Sie werden insgesamt widerstandsfähiger und wappnen sich für die Herausforderungen der Zukunft.
 Oliver Lindner, Director Product Management bei FNT Software
Oliver Lindner ist Director Product Management bei FNT Software. Nach 25 Jahren in der Netzwerkberatung wechselte er zu FNT, wo er zunächst für Themen rund um Servermanagement und Rechenzentren zuständig war. Heute verantwortet er die Produktstrategie der FNT Command Platform in den Bereichen Netzwerke, Verkabelung, Rechenzentren und IT-Assets.
Tipps im Überblick
- Strukturiert starten: Erfassen Sie Standort für Standort und Bereich für Bereich in einem Projektplan und notieren Sie fehlende, unvollständige oder veraltete Dokumentation.
- Datenqualität messen: Bewerten Sie Dokumentationen anhand eines Kriterienkatalogs für Vollständigkeit, Aktualität, Digitalisierungsgrad und Datenqualität.
- Lösung bewusst auswählen: Setzen Sie auf offene Schnittstellen und prüfen Sie Rechtsraum, Betriebsmodell sowie Nachweise wie ISO 27001 oder BSI C5.
- Störfälle durchspielen: Testen Sie Wenn-Dann-Szenarien über Cyberangriffe hinaus, etwa Provider-, Netzwerk- oder Rechenzentrumsausfälle.
- Alternativen vorbereiten: Planen Sie bei kritischen Anbietern Fallback-Strategien und Redundanzen, auch für die Dokumentationslösung selbst.
5 Tipps auf dem Weg zur digitalen Souveränität |
|
|
1 Bestandsaufnahme |
Strukturiert starten Gehen Sie bei dieser ersten Bestandsaufnahme bereits sehr strukturiert vor und arbeiten Sie auf Basis eines Projektplanes: Standort für Standort, Dokumentation für Dokumentation, Bereich für Bereich. Notieren Sie sich diejenigen Bereiche, für die eine Dokumentation komplett fehlt, unvollständig oder veraltet ist, damit Sie dort schnell ansetzen können. |
|
2 Datenqualität |
Qualität definieren und angleichen Bewerten Sie die vorhandenen Dokumentationen anhand eines definierten Kriterienkatalogs auf Vollständigkeit, Aktualität, Digitalisierungsgrad und Datenqualität. Schließen Sie Lücken und strukturelle Fehler und bringen Sie alle Infrastrukturdaten auf dasselbe, hohe Qualitätsniveau. |
|
3 Single Source of Truth |
Professionelle Lösung wählen Hierfür sollten Unternehmen auf professionelle Dokumentations- und Infrastrukturmanagementlösungen zurückgreifen, die sowohl IT-, Rechenzentrums- als auch Netzwerkinfrastruktur abbilden und dabei physische und virtuelle Komponenten, Applikationen und Business Services in einem einheitlichen System erfassen können. Systeme, die offene Schnittstellen bieten, tragen dazu bei, Vendor-Lock-ins zu vermeiden. Bei der Auswahl helfen zudem überprüfbare Kriterien: Rechtsraum und Sitz des Anbieters, Betriebsort und Betriebsmodell (On-Premises, Private Cloud oder SaaS) sowie anerkannte Nachweise wie ISO 27001 oder BSI C5. |
|
4 Kritikalität |
Störfälle durchspielen Ob eine Abhängigkeit akzeptabel ist, zeigt sich spätestens im Störungsfall. Dabei sollte die Betrachtung über klassische Cyberangriffe hinausgehen. Auch der Ausfall eines Providers, eine gestörte Netzwerkverbindung, eine technische Störung im Rechenzentrum oder eine andere Unterbrechung zentraler Infrastruktur kann die Verfügbarkeit kritischer Services beeinträchtigen. Spielen Sie deshalb konkrete Wenn-Dann-Szenarien durch: Welche Services wären betroffen? Gibt es alternative Verbindungen oder redundante Ressourcen? Welche Komponenten müssten zuerst wiederhergestellt werden? Sind die dafür benötigten Abhängigkeiten dokumentiert und für die verantwortlichen Teams schnell nachvollziehbar? |
|
5 Souveränitätsstrategie |
Alternativen und Fallbacks planen Je größer Abhängigkeiten von als kritisch eingestuften Anbietern bestehen, desto stärker sollte über Alternativlösungen, Fallback-Strategien und Redundanzen nachgedacht und bewusst auf vertrauenswürdige Technologie gesetzt werden. Das gilt natürlich auch für die Dokumentationslösung selbst: Auch diese sollte durch offene Schnittstellen und APIs, die Möglichkeit zur Integration sowie eine flexible Wahl des Betriebsmodells einen Vendor-Lock-in verhindern und Abhängigkeiten reduzieren. |
Tipps im Detail mit Praxisbeispielen
Hinweis: Die Praxisbeispiele beruhen auf realen, öffentlich dokumentierten Fällen. Die Quellen stehen am Ende des Dokuments.
Tipp 1: Bestandsaufnahme strukturiert starten
Eine vollständige Bestandsaufnahme gelingt nur mit klarer Struktur. Ohne Projektplan werden Standorte doppelt erfasst oder vergessen, und Lücken fallen erst spät auf.
So gehen Sie vor:
- Standortliste, Bereiche und Dokumentationsquellen (Datenbanken, Tabellen, Pläne, Fachbereichsablagen) als Projektplan mit Verantwortlichen und Terminen anlegen.
- Je Quelle festhalten: Abdeckung, Format, Ansprechpartner, letzter Pflegestand.
- Lücken in einer Ampelliste markieren: fehlt (rot), unvollständig oder veraltet (gelb), aktuell (grün).
- Die roten Bereiche zuerst angehen.
Praxisbeispiel: Log4Shell (Dezember 2021). Die Schwachstelle in der Java-Bibliothek Log4j zeigte, wie wichtig ein Überblick über die eigenen Komponenten ist. Die Bibliothek war in Rechenzentren, Unternehmensserver, Netzwerktechnologien und Systemkomponenten eingebunden und oft tief in der Architektur von Softwareprodukten verankert. Das BSI stufte die Lage auf Warnstufe Rot und erklärte, das Ausmaß sei nicht abschließend feststellbar. Betreiber mussten selbst prüfen, in welchen Anwendungen Log4j steckt, und diese aktualisieren [8]. Lehre: Wer seine Bestände bereits strukturiert erfasst hat, kann in einer solchen Lage gezielt statt blind reagieren.
Tipp 2: Datenqualität mit einem Kriterienkatalog messen
Schlechte Daten führen zu falschen Entscheidungen. Ein einheitlicher Maßstab macht Qualitätsunterschiede sichtbar und vergleichbar.
So gehen Sie vor:
- Kriterien festlegen: Vollständigkeit, Aktualität, Digitalisierungsgrad, Datenqualität.
- Jede Dokumentation stichprobenartig gegen die Realität prüfen, etwa durch Begehung oder Discovery-Abgleich.
- Zuständigkeiten und Aktualisierungsintervalle je Datenbestand festlegen.
- Abweichungen mit Fristen schließen und die Prüfung regelmäßig wiederholen.
Praxisbeispiel: Testlauf zum DORA-Informationsregister (2024). Im Sommer 2024 führten die europäischen und nationalen Aufsichtsbehörden, darunter die BaFin, einen Testlauf für die Einreichung der Informationsregister durch. Die Teilnehmer erhielten individuelles Feedback zur Datenqualität ihrer Register. Der anschließende Bericht der ESAs zeigte Mängel auf, woraufhin die Anforderungen präzisiert und die Validierungsregeln angepasst wurden [9]. Heute prüfen die ESAs eingereichte Register zusätzlich auf Datenqualität und fordern bei Auffälligkeiten zur Korrektur auf [10]. Lehre: Einheitliche Kriterien und automatisierte Prüfregeln machen Datenqualität messbar.
Tipp 3: Eine professionelle Single Source of Truth wählen
Die Lösung muss Infrastruktur, Verbindungen und Business-Services in einem System abbilden und selbst keine neue Abhängigkeit schaffen. Überprüfbare Kriterien machen die Auswahl nachvollziehbar.
So gehen Sie vor:
- Anforderungen definieren: IT, Rechenzentrum, Netzwerk, physisch und virtuell, bis zur Ebene der Business-Services.
- Offene Schnittstellen und APIs als Pflichtkriterium festlegen.
- Rechtsraum und Sitz des Anbieters, Betriebsort und Betriebsmodell (On-Premises, Private Cloud, SaaS) bewerten.
- Nachweise wie ISO 27001 oder BSI C5 anfordern und prüfen.
Praxisbeispiel: DORA-Informationsregister und der CrowdStrike-Vorfall. Seit dem 17. Januar 2025 müssen Finanzunternehmen ein Informationsregister über alle Verträge mit IKT-Drittdienstleistern führen. Bei Diensten für kritische oder wichtige Funktionen müssen auch alle Unterauftragnehmer erfasst werden. Die BaFin verweist darauf, dass Unternehmen damit Konzentrationen und geografische Abhängigkeiten erkennen können, und nennt den CrowdStrike-Vorfall im Sommer 2024 als Beispiel dafür, wie schnell sich Probleme bei zentralen Dienstleistern global auswirken [9]. Lehre: Erst ein zentrales, verknüpftes Gesamtbild macht solche Abhängigkeiten sichtbar, bis hinunter zu den Unterauftragnehmern [10].
Tipp 4: Störfälle konkret durchspielen
Ob eine Abhängigkeit akzeptabel ist, zeigt sich im Ernstfall. Wenn-Dann-Szenarien machen verborgene Verknüpfungen sichtbar, bevor sie zum Problem werden.
So gehen Sie vor:
- Kritische Business-Services auswählen und ihre Abhängigkeiten (Anbieter, Verbindungen, Rechenzentrum) aus der Dokumentation ableiten.
- Szenarien definieren: Providerausfall, Netzwerkunterbrechung, Störung im Rechenzentrum, Angriff.
- Prüfen: Welche Services fallen aus, welche Alternativen gibt es, was wird zuerst wiederhergestellt?
- Erkenntnisse in Notfallpläne und die Dokumentation übernehmen.
Praxisbeispiel: Brand im OVHcloud-Rechenzentrum Straßburg (März 2021). Am 10. März 2021 brannte das Rechenzentrum SBG2 des Cloud-Anbieters OVHcloud vollständig nieder, laut OVHcloud waren bis zu 16.000 Kunden betroffen und laut Medienberichten gingen 3,6 Millionen Webseiten zumindest kurzzeitig offline. Backups gab es nur gegen Extragebühr. Auch manche Kunden mit Backup verloren alle Daten, weil die Sicherungsserver in einer anderen Halle desselben Rechenzentrums standen [11]. Lehre: Vermeintliche Redundanz muss tatsächlich unabhängig sein. Wer Standorte, Verbindungen und Sicherungen dokumentiert hat, erkennt solche gemeinsamen Schwachstellen vorab.
Tipp 5: Alternativen, Fallbacks und Redundanzen planen
Je kritischer ein Anbieter, desto wichtiger sind Exit-Optionen. Das gilt auch für die Dokumentationslösung selbst.
So gehen Sie vor:
- Abhängigkeiten von kritischen Anbietern nach Auswirkung und Wechseldauer ordnen.
- Für die obersten Positionen Alternativen oder Fallbacks definieren und realistisch bewerten, denn viele Wechsel dauern länger als zwölf Monate.
- Wechsel mit den Planungsfunktionen der Infrastrukturlösung vorbereiten und schrittweise umsetzen.
- Nach jeder Änderung die Daten über Discovery und Schnittstellen aktualisieren (Closed-Loop).
Praxisbeispiel: Huawei und ZTE in deutschen 5G-Netzen. Im Juli 2024 schloss die Bundesregierung öffentlich-rechtliche Verträge mit Deutsche Telekom, Vodafone und Telefónica. Danach dürfen bis Ende 2026 keine kritischen Komponenten von Huawei und ZTE mehr in den 5G-Kernnetzen eingesetzt werden, bis Ende 2029 sind die kritischen Funktionen der Netzwerkmanagementsysteme in den Zugangs- und Transportnetzen zu ersetzen [12]. Im April 2026 bestätigte die Bundesregierung diese Verpflichtungen in einer Antwort an den Bundestag [13]. Lehre: Ein solcher Austausch lässt sich nur planen und nachweisen, wenn bekannt ist, wo welche Komponente verbaut ist und welche Services daran hängen.
FAQ: Häufige Fragen zur digitalen Souveränität
- Was bedeutet digitale Souveränität für Unternehmen?
Es geht nicht um vollständige Unabhängigkeit, sondern um die Fähigkeit, technologische Abhängigkeiten bewusst zu wählen und zu steuern. Weltweit stimmen 69 Prozent der befragten Organisationen zu, dass dazu die Möglichkeit gehört, Abhängigkeiten selbst zu wählen [2]. - Ist vollständige digitale Souveränität realistisch?
Die Mehrheit sagt Nein: 59 Prozent halten sie für kein realistisches Ziel. Zwei Drittel definieren sie stattdessen als »resiliente Interdependenz« mit gezielter Kontrolle über kritische Technologien [2][3]. - Wie gut kennen Organisationen ihre Abhängigkeiten?
Nur 14 Prozent haben einen End-to-End-Überblick über die Abhängigkeiten ihres Technologie-Ökosystems, 86 Prozent sind erheblich von ausländischen oder extern kontrollierten Lieferketten abhängig [3]. - Was ist »Minimum Viable Digital Sovereignty«?
Ein pragmatischer, risikobasierter Ansatz, der die kleinste Menge an Fähigkeiten, Assets und Kontrollen definiert, die unter direkter oder gesicherter Kontrolle bleiben müssen, um kritische Abläufe zu schützen [2]. - Warum braucht es eine Single Source of Truth?
Nur wenn Infrastruktur, Verbindungen, Anbieter und Business-Services in einem System verknüpft sind, lässt sich erkennen, welche Prozesse an einem Anbieter hängen und was bei einem Ausfall betroffen wäre (siehe Schritt 3). - Wie lange dauert ein Anbieterwechsel?
36 Prozent der Organisationen rechnen bei einem kritischen Anbieter mit mehr als zwölf Monaten, zehn Prozent sehen keine tragfähige Alternative [3]. - Was verlangt NIS2 zur Lieferkettensicherheit?
Betroffene Einrichtungen müssen laut § 30 Abs. 2 BSIG unter anderem die Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern und Dienstleistern berücksichtigen [5]. - Wer ist von NIS2 in Deutschland betroffen?
Das Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Nach Schätzung des BSI sind rund 29.500 Unternehmen betroffen; Verstöße können mit Bußgeldern von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes geahndet werden [6]. - Was ist BSI C5 und warum ist es für die Anbieterauswahl relevant?
Der C5 beschreibt Mindestanforderungen an die Informationssicherheit von Cloud-Diensten, die ein Wirtschaftsprüfer testiert. Kunden können Testate vergleichen und für ihr Risikomanagement nutzen [4]. Die Neufassung C5:2026 ist für Prüfzeiträume ab dem 1. Juni 2027 verpflichtend [7]. - Was darf digitale Souveränität kosten?
Knapp die Hälfte der Organisationen wäre bereit, einen »Souveränitätsaufschlag« zu zahlen, im Schnitt 23 Prozent [3].
Quellen:
[1] https://www.capgemini.com/de-de/wp-content/uploads/sites/8/2026/09/PM_Digital_Sovereignty_DE.pdf
[2] https://www.capgemini.com/wp-content/uploads/2026/09/CRI_Digital-Sovereignty_Final-V05_Web.pdf
[3] https://thenextweb.com/news/capgemini-digital-sovereignty-survey-2026
[4] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/kriterienkatalog-c5_node.html
[5] https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS2-regulierte-Unternehmen/NIS2-Infopakete/NIS2-Lieferkette/NIS2-Lieferkette_node.html
[6] https://www.sage.com/de-de/blog/NIS2-richtlinie-pflichten-unternehmen-2026/
[7] https://www.bakertilly.de/beitrag/neuer-c5-standard-anforderungen-und-aenderungen-fuer-cloud-anbieter
[8] https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Schwachstelle-log4Shell-Java-Bibliothek/log4j-schwachstelle/log4j.html
[9] https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Fachartikel/2025/fa_250115_DORA_Informationsregister_und_Anzeigepflichten.html
[10] https://www.bafin.de/DE/unternehmen-maerkte/aufsicht/alle-unternehmen/it-cybersicherheit/register-anzeigepflichten/register-anzeigepflichten_node.html
[11] https://www.derstandard.de/story/2000125032535/brand-bei-europas-groesstem-cloudanbieter-ovh-betraf-3-6-millionen
[12] https://www.bmi.bund.de/SharedDocs/pressemitteilungen/DE/2024/07/5g.html
[13] https://www.bundestag.de/presse/hib/kurzmeldungen-1161490
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
1731 Artikel zu „Digitale Souveränität“
Business Process Management | Favoriten der Redaktion | IT-Security | News | Strategien | Whitepaper
Cyberrisiken 2026: Digitale Souveränität wird zur Managementaufgabe
Quantencomputer, gekaperte Identitäten, Schatten-IT, flache Netze, unklare Zuständigkeiten und unkontrollierte KI: Die Bundesdruckerei-Gruppe nennt sechs Handlungsfelder, die die Cybersicherheit 2026 prägen [1]. Der Beitrag ordnet sie ein, zeigt, warum aus Technikfragen Führungsaufgaben werden, und liefert Tipps sowie Antworten auf zehn häufige Fragen. Management Summary Lage: Die öffentliche Verwaltung ist laut ENISA europaweit das Hauptangriffsziel. 87…
Business Process Management | Cloud Computing | Digitale Transformation | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Services | Strategien | Tipps
Cloud, Open Source und KI: Sechs Irrtümer über digitale Souveränität

Eigene Server, deutsche Rechenzentren, offene Software: Für sich genommen macht keiner dieser Bausteine eine IT souverän. Entscheidend ist, ob Unternehmen ihre Daten kontrollieren, Abhängigkeiten kennen und bei Bedarf auf Alternativen wechseln können. Der Faktencheck ordnet sechs verbreitete Irrtümer ein – und zeigt, welche Fragen CIOs bei Cloud, KI und IT-Governance stellen sollten. Management Summary Handlungsfreiheit…
Ausgabe 9-10-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Datenhoheit bei sensibler Kommunikation – Digitale Souveränität, Resilienz und die Rückkehr der eigenen Rechenzentren
Digitale Souveränität. Was einst als Forderung nach technologischer Unabhängigkeit von US-amerikanischen Hyperscalern begann, ist heute ein konkretes technisches Auswahlkriterium für Unternehmen und Behörden. Doch was bedeutet digitale Souveränität konkret, und warum führt die Diskussion fast zwangsläufig zu einer zweiten Frage: der nach dem Betriebsort der eigenen IT-Infrastruktur?
Ausgabe 9-10-2026 | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Security Spezial 9-10-2026 | Strategien
Sovereign AI: KI-Infrastruktur, Datenkontrolle und digitale Souveränität – Souveränität entscheidet sich im Stack

KI verschiebt sensible Daten über Clouds, Rechenzentren und Edge-Systeme hinweg. Warum echte Sovereign AI mehr verlangt als einen europäischen Speicherort – und wie Unternehmen Kontrolle, Sicherheit und Resilienz über den gesamten Infrastruktur-Stack herstellen.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
NIS2 im Praxistest: Europas digitale Souveränität wird am Ernstfall gemessen – nicht im Audit
NIS2 schafft auf europäischer Ebene einen einheitlichen Cybersicherheitsrahmen. Das stellt KRITIS-Betreiber vor konkrete Herausforderungen: Was passiert, wenn das Monitoring anschlägt? Wann läuft die Meldefrist – und wer trägt die Verantwortung?
Infrastruktur | IT-Security | Lösungen | News | Services | Tipps
Resilienz erfordert Commitments: Digitale Souveränität here we come!

Digitale Souveränität bedeutet nicht technologische Abschottung, sondern belastbare Handlungsfähigkeit. Eileen Walther, General Manager DACH von Northwave Cyber Security, erklärt, warum Transparenz über Abhängigkeiten, europäische Alternativen und echte Wechseloptionen für Unternehmen zur strategischen Pflicht werden – und weshalb der günstigste Anbieter langfristig zum teuersten Lock-in werden kann. Management Summary Souveränität ist keine Autarkie: Entscheidend ist, kritische…
Business Process Management | Geschäftsprozesse | News | Services | Strategien | Tipps
Digitale Souveränität: »Trump und die Weltpolitik sind gute Verkäufer«
Digitale Souveränität entwickelt sich vom politischen Leitbild zur strategischen Aufgabe für Unternehmen und Verwaltungen. Geopolitische Risiken, schwer kalkulierbare Kosten und technische Abhängigkeiten erhöhen den Druck, Daten, Architekturen und Betriebsmodelle wieder stärker selbst zu kontrollieren. Im Interview erklären Rico Barth von KIX Service Software und Denis Meißner von ]init[, warum Open Source, offene Standards und europäische…
Ausgabe 7-8-2026 | Cloud Computing | IT-Security | Kommunikation | News | Security Spezial 7-8-2026
Digitale Souveränität benötigt sichere Kommunikation – Mehr als ein europäischer Server

Digitale Souveränität zeigt sich dort, wo täglich vertrauliche Informationen fließen: im Postfach. Verträge, Finanzunterlagen, Personalthemen oder Projektpläne werden weiterhin per E-Mail ausgetauscht. Wer diesen Kanal nicht beherrscht, verliert die Kontrolle über Daten, Risiken und Nachweise. Digitale Souveränität bedeutet deshalb nicht nur, Systeme in Europa zu betreiben. Sie bedeutet, Kommunikation sicher, nachvollziehbar und eigenständig steuerbar zu machen.
Business | Business Process Management | Digitalisierung | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | IT-Security | Künstliche Intelligenz | Lösungen | New Work | News | Services | Strategien | Tipps
Der Mittelstand 2027: Warum KI, Datenqualität und digitale Souveränität zur neuen Führungsaufgabe werden
Zwischen Produktivitätsversprechen, Regulierungsdruck und Kontrollverlust entscheidet sich in den kommenden Jahren, welche Unternehmen KI tatsächlich in Wertschöpfung verwandeln – und welche an ungeordneten Daten, überlasteten IT-Teams und fehlender Governance scheitern. Management Summary KI wird zur Führungsaufgabe: Der Mittelstand muss künstliche Intelligenz nicht nur technisch einführen, sondern als strategisches Organisationsprinzip verankern. Datenqualität entscheidet über Wertschöpfung:…
Business | Cloud Computing | Digitalisierung | News | Strategien
Digitale Souveränität – Warum vertrauenswürdige Partnerschaften wichtiger werden

Die Diskussion um digitale Souveränität hat in Deutschland in den vergangenen Jahren deutlich an Fahrt aufgenommen. Spätestens seit dem Siegeszug von Cloud Computing und künstlicher Intelligenz beschäftigen sich Unternehmen, Behörden und politische Entscheidungsträger zunehmend mit der Frage, wie sich digitale Abhängigkeiten reduzieren und sensible Informationen besser schützen lassen. Dabei konzentriert sich die Debatte häufig auf…
Ausgabe 5-6-2026 | Business | Cloud Computing | Infrastruktur | News | Rechenzentrum | Strategien
Digitale Souveränität im Cloud-Zeitalter: Warum Multi-Cloud zur Schlüsselfrage wird – Bedarfsgerechte Souveränität
Digitale Souveränität im Cloud-Zeitalter erfordert eine pragmatische Balance: Multi-Cloud-Architekturen ermöglichen es Unternehmen, sensible Daten in souveränen Umgebungen zu halten und gleichzeitig globale Cloud-Services für Innovation und Skalierung zu nutzen. Zentrale Governance, klare Richtlinien und verlässliche Partner sind notwendig, um operative Komplexität, Sicherheitsrisiken und Kosten zu kontrollieren. Eine bedarfsgerechte Souveränität stärkt Compliance, Resilienz und Wettbewerbsfähigkeit, ohne Innovationskraft oder Wirtschaftlichkeit zu beeinträchtigen.
Cloud Computing | Infrastruktur | News | Rechenzentrum | Strategien
Digitale Souveränität beginnt weit vor der Cloud
Wie Fsas Technologies digitale Abhängigkeiten analysiert – und daraus tragfähige IT-Architekturen ableitet. Digitale Souveränität ist mehr als Cloud, Open Source und Datenschutz. Beim Presse Roundtable anlässlich des Fsas Technologies Summit 2026 in München wurde deutlich: Unternehmen und öffentliche Institutionen müssen ihre technologische Abhängigkeit entlang der gesamten Wertschöpfungskette bewerten – von Chips und Daten bis…
Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Lösungen | News | Strategien
Schleswig-Holstein stärkt digitale Souveränität mit Analyse- und Visualisierungsplattform
Analyse- und Visualisierungsplattform wird über Datenhaus Schleswig-Holstein landesweit bereitgestellt. Schleswig-Holstein stärkt seine digitale Souveränität und setzt dafür auf disy Cadenza. Die Analyse- und Visualisierungsplattform der Disy Informationssysteme GmbH ermöglicht es, Verwaltungsdaten systematisch auszuwerten und für Berichte an das Kabinett, die Hausspitze sowie für die Öffentlichkeit verständlich und professionell aufzubereiten. Die Bereitstellung erfolgt landesweit über…
Business | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | Lösungen | News | Services | Strategien | Tipps
Digitale Souveränität ist keine politische Forderung. Sie ist eine Vertragsklausel.

Von Christian Uhl, CEO enthus GmbH Wer die Debatte um digitale Souveränität verfolgt, begegnet zwei hartnäckigen Missverständnissen. Das erste: Souveränität sei ein politisches Infrastrukturprogramm – europäische Alternativen zu amerikanischen Hyperscalern aufbauen, technologische Unabhängigkeit als Staatsziel. Das zweite: Souveränität bedeute, alles selbst zu betreiben und damit auf Skalierbarkeit, Innovationstempo und Wirtschaftlichkeit zu verzichten. Beides ist…
Ausgabe 3-4-2026 | Business Process Management | Cloud Computing | Digitalisierung | Künstliche Intelligenz | News
KI, Cloud und digitale Souveränität – Fünf zentrale Trends im DMS

Künstliche Intelligenz prägt auch 2026 das Dokumentenmanagement und treibt spürbare Effizienzgewinne voran. Gleichzeitig wächst der Anspruch, Daten stärker zu kontrollieren und digitale Souveränität zu sichern. Daraus ergeben sich die zentralen DMS-Trends des Jahres.
Ausgabe 3-4-2026 | Business | Favoriten der Redaktion | IT-Security | News | Strategien
Digitale Souveränität zwischen Anspruch und Wirklichkeit – Was die CPT 2026 über Europas Handlungsfähigkeit im Cyberzeitalter verrät
Die digitale Souveränität ist zur entscheidenden geopolitischen und wirtschaftlichen Machtfrage geworden – Europa gerät ohne eigene technologische Alternativen in kritische Abhängigkeiten. Er? macht deutlich, dass echte Souveränität weniger durch politische Bekenntnisse als durch konsequente Investitionsentscheidungen, europäische Anbieter und ein strategisches Verständnis von Cybersicherheit als Führungsaufgabe entsteht.
Ausgabe 3-4-2026 | Business | Cloud Computing | IT-Security | News | Strategien
Digitale Souveränität: Eine strategische Frage mit Auswirkungen auf die Architektur – Kontrolle statt Illusion von Unabhängigkeit
Digitale Souveränität ist eines der meistdiskutierten Themen der IT-Branche – und gleichzeitig eines der am häufigsten missverstandenen. Zwischen regulatorischem Druck, geopolitischen Unsicherheiten und technologischen Abhängigkeiten wächst der Handlungsdruck auf Unternehmen. Doch was bedeutet digitale Souveränität konkret – und wie lässt sie sich realistisch und angemessen erreichen?
Business | Business Process Management | Digitalisierung | Geschäftsprozesse | News | Strategien
Digitale Souveränität braucht auch einen professionellen Aufenthaltsrahmen

Digitale Souveränität wird meist über technische und strategische Fragen definiert. Datenstandorte, Cloud-Architekturen, Zugriffsrechte, Security-Konzepte, Plattformabhängigkeiten und Compliance gelten zu Recht als zentrale Bausteine. Im Unternehmensalltag zeigt sich aber, dass Souveränität nicht nur in Systemen entsteht. Sie zeigt sich auch in den Rahmenbedingungen, unter denen Entscheidungen vorbereitet, diskutiert und abgestimmt werden. Gerade bei sensiblen Themen reicht…
Business | Cloud Computing | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | News | Strategien
Digitale Souveränität: Kontrolle statt Illusion der Unabhängigkeit

Warum Unternehmen jetzt klare Architektur-entscheidungen treffen müssen. Digitale Souveränität wird oft mit vollständiger Unabhängigkeit verwechselt – doch in der Realität geht es um etwas anderes: die Fähigkeit, Abhängigkeiten bewusst zu steuern. Zwischen regulatorischem Druck, geopolitischen Risiken und wachsender Marktkonzentration müssen Unternehmen ihre IT‑Architektur neu bewerten. Entscheidend ist nicht Abschottung, sondern Kontrolle. Digitale Souveränität…
Cloud Computing | IT-Security | News | Produktmeldung
Neue Managed Services stellen die Weichen für digitale Souveränität

Controlware betreibt Cloud-basiertes Security Operations Center auf Basis von Sekoia.io Controlware erweitert das Managed Service-Portfolio um neue, digital souveräne SOC-Services auf Basis der europäischen Threat-Detection-&-Response-Plattform Sekoia.io. Das Angebot richtet sich an mittelständische und große Unternehmen sowie öffentliche Einrichtungen, die ihre Cyberabwehr stärken und gleichzeitig wachsenden Anforderungen an Datenhoheit, regulatorische Sicherheit und technologische Unabhängigkeit gerecht…