Illustration Absmeier foto ki designer
Rund um Amazons Prime Deal Days wächst nicht nur das Transaktionsvolumen, sondern auch die Angriffsfläche. Sicherheitsforscher registrieren deutlich mehr markenbezogene Domains, täuschend echte Shop-Kopien und professionell formulierte Phishing-Nachrichten. Im Fokus stehen Zugangsdaten, Zahlungsinformationen und personenbezogene Daten. Für Verbraucher zählt deshalb der direkte Weg über App oder selbst eingegebene Webadresse; Unternehmen müssen Domain-Monitoring, E-Mail-Schutz, Betrugserkennung und schnelle Reaktionsprozesse eng verzahnen.
Management Summary
- Angriffsvorbereitung beginnt früh: Die registrierten Amazon- und Prime-Day-Domains stiegen von Juli bis September 2026 um 42 Prozent.
- Markenmissbrauch wird skalierbar: Jede 16. neu registrierte einschlägige Domain wurde im September als bösartig oder verdächtig eingestuft.
- Zahlungswege geraten unter Druck: Finanzdienstleister verzeichneten laut Check Point im September durchschnittlich 2.650 Angriffe je Woche und Unternehmen.
- Alte Erkennungsregeln reichen nicht: Professionelle Sprache und überzeugende Nachbauten machen Rechtschreibfehler als Warnsignal zunehmend unzuverlässig.
- Prävention ist Führungsaufgabe: Handel, Plattformen und Zahlungsanbieter brauchen abgestimmtes Domain-Monitoring, starke Authentifizierung, E-Mail-Schutz und belastbare Reaktionswege.
Sogar die deutsche Amazon-Startseite wurde imitiert und war unter den zuletzt 1.284 Domains, die Check Point im September registrierte. Ziel der Kampagne ist der Klau von Zahlungsdaten.
Check Point Research (CPR), die Sicherheitsforschungsabteilung von Check Point Software Technologies Ltd., hat vor den Amazon Prime Deal Days am 6. und 7. Oktober betrügerische Domains und Phishing-Kampagnen im Zusammenhang mit den Angebotstagen entdeckt.
CPR beobachtete seit Juli einen stetigen Anstieg neu registrierter Domains im Zusammenhang mit den Stichwörtern »Amazon« und »Prime Day«. In den letzten drei Monaten sind neu registrierte Domains mit diesen Bezeichnungen stetig angestiegen, von 905 im Juli 2026 auf 1.284 im September, was einem Anstieg von 42 Prozent entspricht. Der Wert für September liegt zudem um 37 Prozent über dem Vorjahreswert vom September 2025 (937 Domains), was darauf hindeutet, dass Cyberkriminelle sich auf die Herbst-Prime-Days langfristig vorbereiten.
Im September 2026 wurden 6,5 Prozent der neu registrierten Amazon- und Prime-Day-bezogenen Domains von Check Point ThreatCloud AI als bösartig oder verdächtig eingestuft (also jede 16. neue Domain), was bestätigt, dass die Bedrohungsaktivitäten rund um die Marke Amazon bereits weit vor dem Herbst-Prime-Day in vollem Gange sind.
Verseuchte Infrastruktur nutzt Amazons Bekanntheit aus
Zu den bösartigen Domains, die Check Point über die Dauer des Sommers registrierte und die auf die Marke »Amazon Prime« abzielten, hat die Check Point ThreatCloud AI folgende als bösartig eingestuft und darunter auch eine deutschsprachige gefunden:
amznsaleboxde[.]com
amazonprime-support[.]com
primevideoamazon[.]com
videoamazonprime[.]com
prime-amazonfr[.]com
amazonprimeusa[.]com
amazonprimewindows[.]com
Darüber hinaus wurden zahlreiche, teils vollständig gefälschte Amazon-Shopseiten identifiziert. Unter diesen war auch der deutsche Amazon-Auftritt (Abbildung) und die Seiten verschiedener weiterer Länder, wie das Vereinigte Königreich, Japan oder Vietnam. Ziel dieser Angriffe ist der Diebstahl von Amazon-Anmeldedaten, Zahlungsinformationen und personenbezogenen Daten.
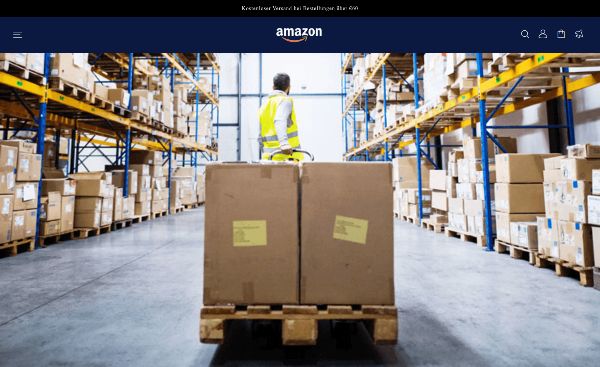
Abbildung: Bösartige Imitation der deutschen Amazon Webseite (Quelle: Check Point Software Technologies)
CPR entdeckte zudem koordinierte Kampagnen mit bösartiger Infrastruktur, darunter ein Cluster, der als »AmazonShopping/ShoppingOnAmazon Numbered Network« bezeichnet wurde, bestand aus elf miteinander verbundenen Domains, von denen zehn als bösartig eingestuft wurden. Die Infrastruktur ist wahrscheinlich darauf ausgelegt, Online-Shops und Bezahlvorgänge nachzuahmen, um Zugangsdaten und Zahlungsinformationen zu erbeuten. Eine zweite Kampagne, die als »AmazonGlobal Numbered Domains« bezeichnet wurde, umfasste fünf ähnlich strukturierte Domains, die auf internationale Käufer abzielten und alle als bösartig identifiziert wurden. Dazu gehörte auch die besagte Imitation des Deutschland-Shops und auch ein Auftritt, der auf das Lieferpartnerprogramm in Indien abzielte. Das verdeutlicht die enorme Vielfalt der Zielgruppen rund um Amazon und den Prime Day.
Neben bösartigen Domains beobachteten Forscher im September 2026 Phishing-E-Mails, die sich als Mitteilungen und Dienste von Amazon ausgaben und von Check Point Email Security blockiert wurden. Beispiele hierfür waren betrügerische E-Mails mit Nachrichten wie Ansprüchen auf kostenlose Geschenkkarten oder Warnungen, dass das Konto des Nutzers gesperrt worden sei.

Abbildung: Phishing-Mails, die mit kostenlosen Amazon-Geschenkkarten werben oder den Nutzer darauf hinweisen, dass sein Konto angeblich gesperrt wurde (Quelle: Check Point Software Technologies)
Diese Kampagnen sollen ein Gefühl der Dringlichkeit erzeugen und die Empfänger dazu zu verleiten, auf bösartige Links zu klicken oder persönliche Daten anzugeben. Andere Kampagnen können auch Malware beinhalten, die als Rechnungen, Lieferbenachrichtigungen oder Mitteilungen zu Rückerstattungen getarnt ist.
Der zunehmende Einsatz generativer KI macht es zudem schwieriger, diese Betrugsversuche zu erkennen. KI-Tools ermöglichen es Angreifern, schnell gut formulierte, lokalisierte Phishing-Nachrichten und überzeugende Nachahmer-Websites in großem Umfang zu erstellen. Das beseitigt viele der traditionellen Warnzeichen wie Rechtschreibfehler oder holprige Formulierungen, die Käufern oft geholfen haben, Betrug zu erkennen.
Finanzdienstleister stehen jetzt ebenfalls im Fadenkreuz
Der »Fall Prime Day«, der auch als »October Prime Day« oder die »Prime Deal Days« beworben wird, findet vom sechsten bis siebten Oktober 2026 statt und ist weltweit Amazons zweites großes Rabatt-Event des Jahres. Die Veranstaltung bündelt ein enormes Volumen an Käufen, eingelösten Geschenkgutscheinen und Kontoanmeldungen in einem 48-Stunden-Fenster und wird so weltweit zu einem wiederkehrenden Fokuspunkt für finanziell motivierte Cyberaktivitäten. Zudem werden in dieser Zeit enorme Mengen an Online-Zahlungen über Bank- und Finanztransaktions-Plattformen abgewickelt. Einzelhändler rüsten hierfür ihre Online-Shops auf, um den Ansturm zu bewältigen und das schafft Bedingungen, die in der Vergangenheit stets zu einem erhöhten Angriffsdruck auf diese Sektoren geführt haben.
Cyberangriffe auf Finanzdienstleister, sprich die Bank- und Zahlungsinfrastruktur, über die die Prime-Day-Einkäufe abgewickelt werden, haben im Vorfeld der Veranstaltung stetig zugenommen. Sie erreichten im September 2026 durchschnittlich 2.650 Angriffe pro Woche und Unternehmen. Das entspricht einem Anstieg von 14 Prozent gegenüber August und 66 Prozent im Jahresvergleich. Dieser Anstieg übertrifft bei weitem den Anstieg von 48 Prozent, der im gleichen Zeitraum branchenübergreifend weltweit zu verzeichnen war, und verschärft das Risiko für diese Dienste im Vorfeld des Oktober-Ausverkaufs. Der monatliche Trend zeigt ebenfalls den anhaltenden Anstieg der Angriffsaktivitäten in der gesamten Branche, mit einem stetigen Anstieg seit Mai 2026 und einem deutlichen Sprung im September.
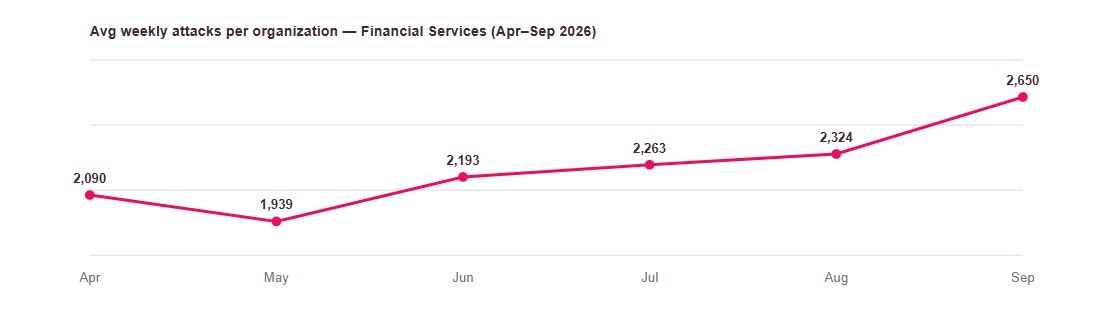
Abbildung: Durchschnittliche wöchentliche Angriffe pro Organisation im Finanzdienstleistungssektor zwischen April und September (Check Point Software Technologies)
Einzelhändler, Marktplätze und Elektronikverkäufer, die die »Fall Prime Day«-Verkäufe abwickeln, verzeichneten im September 2026 durchschnittlich 2.578 Angriffe pro Woche und Unternehmen. Das ist ein deutlicher Anstieg um 22 Prozent im Vergleich zum Vormonat und um 52 Prozent im Vergleich zum Vorjahreszeitraum (CPR stellte dies bei seinen Analysen fest und fasste diese Branche unter Unternehmen der »Konsumgüter und Dienstleistungen« zusammen).
Da große Shopping-Events dieser Art Millionen von Verbraucher anziehen und erhebliche Online-Transaktionsvolumina generieren, nutzen Cyberkriminelle dies durch Markenimitation, Phishing-Kampagnen und betrügerische Websites aus. Für Einzelhändler, Zahlungsanbieter und Finanzinstitute unterstreicht das, wie wichtig es ist, bösartige Domains und Phishing-Versuche identifizieren und blockieren zu können, bevor sie die Kunden erreichen. Hier präventiv vorzugehen, statt zu reagieren, wenn der Schaden bereits entstanden ist, muss das oberste Gebot sein.
Sicherheitstipps für Verbraucher für den Prime Day
CPR empfiehlt, während der Prime Days und anderer saisonaler Shopping-Events die folgenden Vorsichtsmaßnahmen zu treffen:
- Amazon immer direkt über die offizielle Website oder die mobile App aufrufen.
- Niemals auf Links in unaufgeforderten E-Mails, SMS oder Social-Media-Anzeigen klicken.
- URLs von Websites sorgfältig prüfen, bevor man Anmeldedaten oder Zahlungsinformationen eingibt.
- Multi-Faktor-Authentifizierung aktivieren, wo immer es möglich ist.
- Vorsicht bei Angeboten walten lassen, die ein Gefühl der Dringlichkeit erzeugen oder ungewöhnlich attraktiv erscheinen.
- Nicht allein auf Rechtschreib- oder Grammatikfehler verlassen, um Betrugsversuche zu erkennen, da KI-generierte Nachrichten und Websites professionell und sorgfältig gestaltet wirken können.
- Nach Online-Einkäufen die Zahlungskarten- und Bankkontenaktivitäten überwachen und prüfen.
- Bedrohungsaktivitäten rund um den Prime Day sind in vollem Gange
Die Amazon Prime Days sind eine zunehmend attraktive Gelegenheit für Cyberkriminelle. Da weiterhin bösartige Domains mit Amazon-Bezug auftauchen werden und Phishing-Kampagnen bereits im Vorfeld der Veranstaltung aktiv sind, sollten Verbraucher wachsam bleiben und die Legitimität von Mitteilungen, Websites und Angeboten überprüfen, bevor sie aktiv werden. Angesichts zunehmender Einkaufsaktivitäten bleibt die Kombination aus Sensibilisierung der Nutzer und einem präventiven Ansatz, sprich die Abwehr von Bedrohungen, bevor sie die Käufer erreichen können, eine der wirksamsten Abwehrmaßnahmen gegen Betrug, Identitätsdiebstahl und Online-Betrug.
Tipps für Unternehmen
- Marken- und Domain-Monitoring ausbauen: Tippfehler-Domains, neue Zertifikate und ähnliche Shop-Auftritte kontinuierlich beobachten; bestätigte Missbrauchsfälle zügig an Registrar, Hoster und Browser-Schutzdienste melden.
- Kundennachrichten verifizierbar machen: Bestell-, Rückerstattungs- und Sicherheitsmeldungen zusätzlich in einem geschützten Kundenkonto bereitstellen und in E-Mails auf direkte Logins statt eingebettete Links setzen.
- Zahlungsbetrug risikobasiert prüfen: Gerätewechsel, ungewöhnliche Warenkörbe, neue Lieferadressen und auffällige Transaktionsmuster zusammenführen; verdächtige Vorgänge mit zusätzlicher Authentisierung absichern.
- E-Mail- und Webschutz verzahnen: Absenderauthentisierung, URL-Analyse, DNS-Schutz, Browser-Isolation und aktuelle Bedrohungsdaten gemeinsam einsetzen.
- Incident Response vorbereiten: Für Fake-Shops, Kontoübernahmen und abgeflossene Zahlungsdaten feste Eskalationswege, Ansprechpartner und Kundenkommunikation definieren und vor großen Verkaufsaktionen testen.
- Mitarbeitende und Kunden sensibilisieren: Trainings auf aktuelle Köder wie Kontosperren, Rückerstattungen, Gutscheine und Lieferprobleme ausrichten; fehlerfreie Sprache nicht als Echtheitsmerkmal behandeln.
FAQ: Sicher einkaufen rund um die Prime Deal Days
1. Warum nehmen Phishing-Angriffe rund um große Shopping-Events zu?
Hohe Aufmerksamkeit, Zeitdruck und außergewöhnlich viele Kontoanmeldungen und Zahlungen schaffen glaubwürdige Vorwände für gefälschte Angebote, Lieferhinweise oder Sicherheitsmeldungen. Der im Beitrag dokumentierte Anstieg neu registrierter Domains zeigt zudem, dass Kampagnen bereits Monate vor dem Aktionstag vorbereitet werden.
2. Wie prüfe ich, ob eine angebliche Amazon-E-Mail echt ist?
Öffnen Sie Amazon über die App oder eine selbst eingegebene Adresse und prüfen Sie das Message Center. Nach Angaben von Amazon wird dort die von Amazon versandte E-Mail-Kommunikation gespeichert; fehlt die Nachricht, stammt sie nicht von Amazon. [1]
3. Was ist bei einer angeblichen Kontosperrung zu tun?
Klicken Sie weder auf Links noch auf Anhänge. Melden Sie sich direkt über die offizielle Website oder App an und prüfen Sie dort den Kontostatus. Das BSI rät grundsätzlich, Login-Seiten direkt oder über gespeicherte Favoriten aufzurufen. [2]
4. Reicht das Schloss-Symbol im Browser als Echtheitsbeweis?
Nein. Das Symbol zeigt nur eine verschlüsselte Verbindung an. Auch Fake-Shops können HTTPS verwenden. Entscheidend sind zusätzlich die vollständige Adresse, Anbieterinformationen, Zahlungsarten und die Plausibilität des Angebots. [3]
5. Woran lässt sich eine verdächtige Domain erkennen?
Warnzeichen sind vertauschte oder ergänzte Buchstaben, Bindestriche an ungewohnten Stellen, irreführende Subdomains und ungewöhnliche Domain-Endungen. Bei legitimen Amazon-Adressen steht unmittelbar vor »amazon.de« ein Punkt; eine bloße Erwähnung des Markennamens irgendwo in der Adresse genügt nicht. [1]
6. Welche Zahlungsarten sind bei unbekannten Shops riskant?
Besondere Vorsicht ist geboten, wenn am Ende ausschließlich Vorkasse per Überweisung möglich ist. Die Verbraucherzentrale empfiehlt, Impressum, Domain, Gütesiegel und Zahlungswege kritisch zu prüfen. [4]
7. Wie schützt eine Zwei-Faktor-Authentifizierung das Konto?
Sie ergänzt das Passwort um einen weiteren Nachweis, etwa einen Bestätigungscode oder eine Freigabe in der App. Amazon weist darauf hin, dass Bestätigungsschritte auf der Website oder in der App stattfinden und der Anbieter nicht unaufgefordert nach Passwort oder Verifizierungscode fragt. [5]
8. Was tun bei einem unerwarteten Einmalcode?
Ein nicht angeforderter Code oder eine fremde Anmeldebestätigung kann darauf hindeuten, dass das Passwort bekannt geworden ist. Amazon empfiehlt, das Kontopasswort umgehend zu ändern, weitere Konten – insbesondere das E-Mail-Konto – zu prüfen und überall eindeutige Passwörter zu verwenden. [5]
9. Sind Rechtschreibfehler noch ein verlässliches Phishing-Merkmal?
Nein. Fehler können weiterhin auffallen, professionell erstellte und automatisiert lokalisierte Nachrichten kommen jedoch oft ohne sprachliche Patzer aus. Aussagekräftiger sind Absender, Zieladresse, Handlungsdruck und die Gegenprüfung im Kundenkonto.
10. Was sollte ich nach der Eingabe von Daten auf einer verdächtigen Seite tun?
Ändern Sie sofort das betroffene Passwort und alle wiederverwendeten Passwörter, sichern Sie das E-Mail-Konto, informieren Sie gegebenenfalls Bank oder Zahlungsdienst und kontrollieren Sie Umsätze. Das BSI empfiehlt regelmäßige Kontrollen, aktuelle Systeme und eine direkte Kontaktaufnahme mit dem regulären Anbieter. [2]
Quellen
-
Amazon-Kundenservice: Gefälschte E-Mails erkennen – https://www.cdn.amazon.de/gp/help/customer/display.html?nodeId=Teu845SZK0ApsIgmGC
-
Bundesamt für Sicherheit in der Informationstechnik: Wie schützt man sich gegen Phishing? – https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/Schutz-gegen-Phishing/schutz-gegen-phishing_node.html
-
Bundesamt für Sicherheit in der Informationstechnik: Woran erkenne ich sichere Onlineshops? – https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Online-Banking-Online-Shopping-und-mobil-bezahlen/Online-Shopping/Worauf-beim-Online-Einkauf-zu-achten-ist/worauf-beim-online-einkauf-zu-achten-ist.html
-
Verbraucherzentrale: Abzocke online – Wie erkenne ich Fakeshops im Internet? – https://www.verbraucherzentrale.de/wissen/digitale-welt/onlinehandel/abzocke-online-wie-erkenne-ich-fakeshops-im-internet-13166
-
Amazon-Kundenservice: Über Multi-Faktor-Authentifizierung – https://www.cdn.amazon.de/gp/help/customer/display.html?nodeId=G9MX9LXNWXFKMJYU
-
Check Point Research: Amazon Prime Big Deal Days 2026 – https://blog.checkpoint.com/research/amazon-prime-big-deal-days-2026-as-shopping-activity-surges-so-do-cyber-threats/
Weitere Informationen finden Sie hier: https://blog.checkpoint.com/research/amazon-prime-big-deal-days-2026-as-shopping-activity-surges-so-do-cyber-threats/
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
396 Artikel zu „Shopping Betrug“
E-Commerce | IT-Security | News | Trends 2026 | Trends Security | Trends Services
KI-Betrug, Datenklau, Fake-Shops: Nur 14 Prozent der Deutschen machen sich keine Sorgen beim Online-Shopping

Fast die Hälfte der Befragten haben Bedenken vor betrügerischen Angeboten beim Einkaufen im Internet . Millennials haben deutlich mehr Angst beim Online-Shopping als Boomer. Echtheit bei Bewertungen, Käufern und Verkäufern wird immer wichtiger. Gerade zu Weihnachten boomt der digitale Handel. Fast 75 Prozent der Deutschen kaufen ihre Weihnachtsgeschenke online [1]. Dennoch fühlt sich nur…
E-Commerce | Geschäftsprozesse | IT-Security | News
Online-Betrug: Fünf Maßnahmen für Unternehmen in der Golden Shopping Season
Der digitale Handel ist das Rückgrat unserer Wirtschaft – und zugleich ein Einfallstor für neue Betrugsformen. In der Golden Shopping Season werden betrügerische Aktivitäten durch das stark steigende Transaktionsvolumen besonders sichtbar. Gleichzeitig verfeinern Cyberkriminelle kontinuierlich ihre Taktiken, um Schwachstellen entlang der gesamten Wertschöpfungskette auszunutzen – auch wenn Millionen von Käufen reibungslos ablaufen. »Online-Betrug ist kein…
E-Commerce | IT-Security | News | Tipps
Internet und Online-Shopping: Vier Wege gegen Betrug während der Feiertage
Die Pandemie verlagert die Weihnachtseinkäufe ins Internet und schafft so ein lukratives Ziel für zahlreiche Betrugsaktionen, die vor allem auf Verbraucher abzielen. Die vier besten Tipps für Verbraucher, um die Einkaufstour während der Feiertage 2020 unbeschadet zu überstehen. Erfahren Sie, was Banken zum Schutz ihrer Kunden vor etwaigen Betrugsversuchen unternehmen. 2020 neigt sich langsam…
Business | Business Process Management | Geschäftsprozesse | IT-Security | News | Tipps | Trends 2026 | Trends Security | Trends Services
KI-Betrug setzt Banken unter Druck – Verbraucher akzeptieren strengere Kontrollen
Management Summary Sicherheit schlägt Geschwindigkeit: 78 Prozent der Befragten akzeptieren langsamere Identitätsprüfungen, wenn diese das Betrugsrisiko deutlich reduzieren. Transparenz wird zum Erfolgsfaktor: 62 Prozent erwarten eine Erklärung für zusätzliche Sicherheitsmaßnahmen; in Deutschland sind es 71 Prozent. Junge Erwachsene stehen besonders im Fokus: 30 Prozent der 18- bis 24-Jährigen berichten von mutmaßlich KI-generierten Betrugsversuchen. Vertrauen und…
Business | Business Process Management | E-Commerce | Geschäftsprozesse | Marketing | News | Services | Trends 2026 | Trends E-Commerce | Trends Geschäftsprozesse | Whitepaper
Drei von vier Kunden wünschen sich einen (klugen) digitalen Shopping-Assistenten

Neues Whitepaper zeigt, wie der Handel mit KI-basierter Beratung Kaufabbrüche in Online-Shops reduzieren kann. KI-basierte Shopping-Assistenten versprechen, Produktsuche, Beratung und Service im Online-Handel neu zu verzahnen. Die von Lufthansa Industry Solutions beauftragte Befragung zeigt ein deutliches Interesse – doch Akzeptanz allein schafft noch keinen Business Case. Händler müssen Datenqualität, Nutzerführung, Datenschutz, Transparenz und messbare Conversion-Effekte…
Business | Favoriten der Redaktion | IT-Security | Kommunikation | News | Tipps
Messaging-Scams: Wie industrialisierte Betrugsmodelle Vertrauen, Geschwindigkeit und KI ausnutzen

Messaging-Scams entwickeln sich zu einem industriell organisierten Risiko für Verbraucher, Unternehmen und Markenvertrauen. Entscheidend ist nicht nur die technische Abwehr, sondern ein Managementansatz, der Geschwindigkeit herausnimmt, Identität überprüfbar macht und Melde- sowie Reaktionsprozesse fest im Alltag verankert. Management Summary Messaging-Scams sind kein Randphänomen mehr, sondern ein skalierbares Geschäftsmodell. Kriminelle industrialisieren bekannte Betrugsmuster über SMS, Messenger,…
Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Services | Tipps
Sommer: Lukrative Saison für Betrüger
Der Sommer ist für viele die schönste Zeit des Jahres – für Betrüger jedoch auch eine besonders lukrative Saison. Zwischen Last-Minute-Angeboten, Ferienwohnungen, Flugbuchungen, Eventtickets und digitalen Reise-Services entstehen zahlreiche Gelegenheiten, Reisende unter Zeitdruck zu setzen und zu unüberlegten Zahlungen zu verleiten. Wer die typischen Warnsignale kennt, kann entspannter reisen, Geldverluste vermeiden und im Ernstfall schneller…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Services | Tipps
Sommerbetrugsmaschen, auf die Sie dieses Jahr achten sollten
Feedzai* identifiziert die häufigsten Sommerbetrugsmaschen. Laut einer aktuellen Studie vertrauen 33 % der Deutschen Informationen von angeblichen Hotels und Fluggesellschaften ohne Prüfung, 40 % buchen günstige Urlaubsangebote direkt, ohne deren Seriosität zu beurteilen, und 48 % sind bereits Opfer eines Reisebetrugs geworden [1]. Dringlichkeit, menschliche Emotionen und alltägliche Ablenkungen bieten die perfekten Bedingungen für…
Favoriten der Redaktion | IT-Security | News | Services | Tipps
Betrug mit echten Buchungsdaten: Phishing-Angriffe bei Booking.com

Wer kurz vor der Reise unerwartet eine WhatsApp-Nachricht seines gebuchten Hotels erhält, sollte misstrauisch werden. Dahinter steckt oft kein technischer Fehler, sondern raffinierter Betrug mit echten Buchungsdaten, berichtet das IT- und Technikmagazin c’t. Die Ursache sind kompromittierte Hotelkonten im Verwaltungssystem von Booking.com. Die Experten raten: niemals auf Links in solchen Nachrichten klicken – im…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Betrug im Sommer erkennen: Vier Tipps von Experten
Management Summary KI-gestützte Betrugsversuche werden durch täuschend echte Stimmen, Videos und Gesprächsskripte immer schwerer erkennbar. Der Beitrag zeigt vier unmittelbar anwendbare Prüfmethoden: spontane Folgefragen stellen, die reale Umgebung im Video einbeziehen, Augen- und Lippenbewegungen kontrollieren sowie mit Ironie oder unerwartetem Humor testen, ob das Gegenüber den Kontext versteht. Für potenzielle Opfer lautet die zentrale…
Business | Favoriten der Redaktion | IT-Security | News | Services | Tipps
Dark AI macht Online-Betrug glaubwürdiger und schwerer erkennbar
Künstliche Intelligenz erleichtert längst nicht mehr nur den Alltag, sondern zunehmend auch den digitalen Betrug. In der Cybersicherheitsbranche ist in diesem Zusammenhang immer häufiger von »Dark AI« die Rede – also von KI, die für kriminelle Zwecke entwickelt oder missbraucht wird. Eine aktuelle Analyse von Panda Security beschreibt, wie diese Entwicklung Betrugsversuche, Phishing-Angriffe, Malware…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Vorsicht vor KI‑gestützten Betrugsmaschen bei Geldanlagen

Wie Verbraucher Anlagebetrug erkennen und sich wirksam schützen können. Je mehr Druck, Versprechen und emotionale Werbung – desto größer das Risiko. Skepsis, Information und Ruhe sind der beste Schutz. Warum Anlagebetrug immer professioneller wird Immer mehr Menschen investieren ihr Geld online – etwa über Apps, Handelsplattformen oder Kryptowährungen. Das bietet viele Chancen, bringt aber auch neue…
Business | E-Commerce | Künstliche Intelligenz | News | Services | Tipps
KI‑gestützte Betrugsmaschen bei Geldanlagen

Erscheinungsformen, Erkennungsmerkmale und Schutzmaßnahmen. Einleitung Die Digitalisierung der Finanzmärkte eröffnet neue Möglichkeiten für private Anlegerinnen und Anleger, bringt jedoch zugleich ein erhöhtes Risiko für betrügerische Aktivitäten mit sich. Besonders auffällig ist in den letzten Jahren der zunehmende Einsatz von künstlicher Intelligenz (KI) durch Täterinnen und Täter, um Geldanlagebetrug realistischer, skalierbarer und schwerer erkennbar zu…
Favoriten der Redaktion | IT-Security | News | Services | Tipps | Trends 2026 | Trends Security
KI-Betrug im Netz: Die meisten Nutzer sind leicht(gläubig)e Opfer
Fast die Hälfte der Internetnutzerinnen und -nutzer in Deutschland fühlt sich zwar in der Lage, KI-generierte Inhalte zu erkennen. Tatsächlich schaut jedoch kaum jemand genauer hin: Nur eine Minderheit hat schon einmal etwa nach Unstimmigkeiten im Bild gesucht oder die Quelle überprüft (28 beziehungsweise 19 %). Der Cybersicherheitsmonitor des Bundesamts für Sicherheit in der Informationstechnik…
Business | E-Commerce | Geschäftsprozesse | Künstliche Intelligenz | News | Services | Whitepaper
Agentic Commerce: So verändert KI Online-Shopping
KI gilt für die Mehrheit der Online-Händler als Wettbewerbsfaktor. Whitepaper ordnet KI-Trends im Online-Handel ein und gibt Einblicke in die Praxis. Ob KI-Agenten, die Verfügbarkeiten von Artikeln prüfen, KI-Chatbots, die Fragen zur Lieferung beantworten oder virtuelle Anproben mithilfe von Augmented Reality: KI wird im Online-Handel zu einem zentralen Wettbewerbsfaktor. 61 Prozent der Händler gaben…
IT-Security | News | Tipps | Whitepaper
Betrugsmaschen: Steigende Risiken im Vorfeld der Fußball-WM 2026

Neuer Leitfaden unterstützt Finanzinstitute dabei, Menschenhandel und betrugsbezogene Aktivitäten rund um die Weltmeisterschaft zu erkennen und zu stoppen. Millionen von Fans freuen sich darauf, zur FIFA Fußball-Weltmeisterschaft 2026 zu reisen. Auf Ihrer Reise werden Sie Geld ausgeben und online interagieren – an 16 Austragungsorten in den USA, Kanada und Mexiko. The Knoble und Feedzai stellen…
IT-Security | News | Services | Tipps | Trends 2026
FIFA Weltmeisterschaft 2026: Vorsicht Betrug im Zusammenhang mit Fußball

57 % der Deutschen wollen die FIFA Weltmeisterschaft 2026 verfolgen: Betrüger nehmen Fußballfans bereits jetzt ins Visier. Eine neue Umfrage von NordVPN zeigt, dass 9 % der deutschen Internetnutzer in den Jahren 2024 und 2025 mit fußballbezogenem Betrug konfrontiert waren. »Betrug im Zusammenhang mit Fußball funktioniert so gut, weil er auf Emotionen und Dringlichkeit…
E-Commerce | Geschäftsprozesse | Infrastruktur | News
Wie Mobile Shopping, Social Media und der Preis-Algorithmus Deutschlands Warenkörbe kapern

In einer Welt, die sich mittlerweile schneller dreht als ein übertakteter High-End-Prozessor, gleicht der deutsche E-Commerce aktuell halt immer noch einem bunten Pixel-Feuerwerk. Wer dachte, Online-Shopping sei lediglich das nüchterne Klicken auf einen »Kaufen«-Button am klobigen Desktop-Monitor, der hat die Rechnung ohne das Smartphone in der Hosentasche und die algorithmischen Einflüsterungen der sozialen Medien gemacht. …
IT-Security | News | Tipps | Trends 2025 | Trends Security
Vorsicht Weihnacht: Soziale Medien und Online-Marktplätze sind Hochburgen für Betrugsversuche

Jeden Tag sind 27 Prozent aller in sozialen Medien und 15 Prozent aller auf Online-Marktplätzen aktiven Nutzer von Online-Betrugsversuchen betroffen. Malwarebytes, ein Anbieter von Echtzeit-Cyberschutz, hat neue Studienergebnisse veröffentlicht, die zeigen, wie soziale Medien und Online-Marktplätze während der Weihnachts- und Vorweihnachtszeit zu Hochburgen für Online-Betrugsversuche werden [1]. Betrüger sind immer dort präsent, wo Verbraucher…
Business | E-Commerce | IT-Security | News | Tipps | Trends 2025 | Trends Security | Trends Services | Trends Wirtschaft
Black Friday 2025: Betrug bei Zahlungen nimmt an Geschwindigkeit und Umfang zu

Während sich Verbraucherinnen und Verbraucher auf die umsatzstärkste Einkaufszeit des Jahres vorbereiten, nimmt der Betrug im Zahlungsverkehr rasant an Geschwindigkeit und Umfang zu. Neue Daten von Zentralbanken sowie aus der aktuellen Studie von Signicat zum Identitätsbetrug zeigen: Die starke Kundenauthentifizierung (Strong Customer Authentication, SCA) hat zwar das Kartenbetrugsrisiko innerhalb des Europäischen Wirtschaftsraums (EWR) deutlich reduziert,…