Illustration Absmeier foto ki designer
KI beschleunigt Cyberangriffe, senkt Einstiegshürden und ermöglicht parallele Angriffsschritte. Unternehmen müssen ihre Security Operations deshalb nicht nur mit mehr Daten, sondern vor allem mit kürzeren Entscheidungswegen aufrüsten. Ein Agentic SOC kann Signale zusammenführen, Vorfälle priorisieren und abgestufte Gegenmaßnahmen anstoßen – vorausgesetzt, Governance, technische Leitplanken und menschliche Kontrolle wachsen mit.
Management Summary
- Tempo wird zum Sicherheitsfaktor: KI-Agenten können Angriffsschritte parallelisieren; Erkennung, Bewertung und Reaktion müssen deshalb enger verzahnt werden.
- Automatisierung braucht Risikostufen: Reversible, betriebsschonende Maßnahmen eignen sich für frühe Verdachtslagen, während folgenreiche Eingriffe weiterhin Freigaben benötigen.
- Menschen wechseln die Rolle: Analysten triagieren weniger Routine-Alerts und konzentrieren sich stärker auf Qualitätskontrolle, Ausnahmefälle, Threat Intelligence und die Weiterentwicklung der Abwehr.
- Governance gehört in die Architektur: Berechtigungen, Protokollierung, Tests, Eskalationsregeln und Rückfalloptionen müssen vor dem produktiven Einsatz festgelegt werden.
- Prävention bleibt unverzichtbar: Ein Agentic SOC ergänzt Patchmanagement, Identitätsschutz, Segmentierung und Notfallvorsorge, ersetzt diese Grundlagen aber nicht.
 Dass künstliche Intelligenz Angreifern neue Wege für Cyberangriffe eröffnet, ist mittlerweile weithin bekannt. Sie können KI-unterstützt bekannte Methoden schneller anwenden, die Einstiegshürden für weniger versierte Angreifer senken und Attacken automatisieren. Aber auch die Verteidigung setzt zunehmend auf KI: Im Agentic SOC werden Sicherheitsvorfälle automatisiert bewertet, geeignete Gegenmaßnahmen schneller eingeleitet und menschliche Analysten gezielt dort eingebunden, wo komplexe Entscheidungen erforderlich sind. Aber welche Schritte sollten Unternehmen gehen, um sich diese Vorteile zu sichern?
Cyberangriffe: Die Hürde sinkt, das Risiko steigt
Mit dem Einsatz von Agentic AI erreicht die Entwicklung von Cyberangriffen eine neue Stufe: Statt jeden Schritt selbst anzustoßen, können Angreifer ein Ziel vorgeben und KI-Agenten weitgehend selbstständig darauf hinarbeiten lassen. Mehrere Agenten können gleichzeitig agieren und Angriffsschritte parallel abarbeiten. Das macht Cyberangriffe gefährlicher und stellt die Verteidigung vor ein grundlegendes Problem: Ihr bleibt immer weniger Zeit, um einen Angriff zu erkennen, zu bewerten und darauf zu reagieren. Dabei ist nicht unbedingt entscheidend, dass KI völlig neue Angriffsmethoden hervorbringt. Viele Schwachstellen, Exploits und Werkzeuge waren bereits vorher verfügbar. Doch bislang brauchte es entsprechendes Wissen, um sie gezielt einzusetzen, Ergebnisse zu interpretieren und bei einem Fehlschlag den nächsten Schritt zu wählen. KI schließt diese Wissenslücke. Ein Angreifer benötigt weiterhin ein grundlegendes Verständnis seines Vorgehens, muss aber nicht mehr jedes Werkzeug und jeden Exploit im Detail beherrschen.
Hinzu kommt der Parallelisierungseffekt. Während menschliche Angreifer nur begrenzt viele Aktionen gleichzeitig durchführen können, lassen sich KI-Agenten skalieren. Damit erweitert sich potenziell auch der Kreis derjenigen, die anspruchsvollere Angriffe durchführen können. Vor allem aber kennt die Automatisierung weder Arbeitszeiten noch Wochenenden. Genau deshalb muss auch die Verteidigung rund um die Uhr handlungsfähig sein.
Wenn Minuten entscheiden
Managed Detection and Response mit proaktiven, aufdeckenden und reaktiven Maßnahmen bleibt die Grundlage einer wirksamen Cyberabwehr. Angesichts zunehmender Automatisierung auf Angreiferseite verändert sich jedoch die Geschwindigkeit, mit der diese Maßnahmen ineinandergreifen müssen. Einen verdächtigen Vorgang zu erkennen, reicht nicht aus. Entscheidend ist, wie schnell aus einer Auffälligkeit eine belastbare Bewertung und daraus eine geeignete Reaktion abgeleitet und dann auch durchgeführt werden kann.
Ein einzelnes ungewöhnliches Verhalten muss jedoch noch keinen Angriff bedeuten. Greift ein Nutzer etwa auf Ressourcen zu, die er bislang nicht verwendet hat, oder führt neue Kommandozeilenbefehle aus, lässt dies noch nicht mit Sicherheit auf einen Cyberangriff schließen. Erst das Zusammenspiel verschiedener Auffälligkeiten erhärtet einen Verdacht. Kommen beispielsweise weitere Hinweise, wie ungewöhnliche Datenzugriffe oder eine vorausgegangene Phishing-Mail, hinzu, setzen sich die Puzzleteile zu einem konkreten Ganzen zusammen.
Genau hier setzt ein Agentic Security Operations Center (SOC) an: Es bringt große Mengen von Signalen automatisiert in einen Zusammenhang, bewertet Vorfälle und kann geeignete nächste Schritte automatisiert anstoßen. In einem externen SOC geschieht dies kontinuierlich, wobei das Team Erfahrungen aus einer größeren Zahl von Sicherheitsvorfällen nutzt. Denn für den erfolgreichen Einsatz von KI genügt nicht allein das Modell. Automatisierte Triage und Response müssen kontinuierlich durch Menschen kontrolliert, verbessert und an neue Angriffsmuster angepasst werden.
Risiko versus Entscheidungssicherheit
Besonders wichtig wird diese Automatisierung bei der Reaktion. Bislang endet sie häufig dort, wo konkrete Gegenmaßnahmen beginnen. Ein System erkennt verdächtige Aktivitäten, anschließend bewertet ein Analyst den Vorfall und entscheidet, was zu tun ist – eine zeitaufwendige Angelegenheit. Muss zusätzlich ein Ansprechpartner im betroffenen Unternehmen oder der Abteilung einbezogen werden, verlängert sich die Entscheidungskette weiter: Jemand muss erreicht und der Sachverhalt erklärt sowie gegebenenfalls intern eskaliert werden. Aus wenigen Minuten können so deutlich längere Reaktionszeiten entstehen.
Bei automatisierten Angriffen wird diese Verzögerung zunehmend zum Risiko. Die Konsequenz kann jedoch nicht darin bestehen, bei jeder Auffälligkeit automatisch einen Rechner zu isolieren, einen Account zu sperren oder einen Server vom Netz zu nehmen. Solche Maßnahmen können erhebliche Auswirkungen auf die Business Continuity haben. Ein kompromittierter Arbeitsplatz eines einzelnen Nutzenden ist anders zu bewerten als ein kritischer Server oder ein Service Account, von dem zentrale Prozesse abhängen.
Deshalb benötigt automatisierte Response Abstufungen. Bereits bei Verdachtsfällen können »softe« Response-Maßnahmen greifen, die den vermeintlichen Angreifer klar ausbremsen und der Verteidigerseite Zeit verschaffen, um ein finales Urteil zu fällen. Diese »soften« Active-Reponse-Maßnahmen stören den regulären IT-Betrieb bzw. die legitimen Nutzerinnen und Nutzer nur geringfügig. Zu diesen soften Maßnahmen gehören beispielsweise zusätzliche Authentifizierungen oder vorübergehend strengere Zugriffsregeln. Verdichten sich die Hinweise, können weitere Schritte eingeleitet werden. Erst bei Maßnahmen mit erheblichen betrieblichen Auswirkungen wird eine zusätzliche menschliche Entscheidung erforderlich.
Ein solches Modell verkürzt das Zeitfenster, in dem ein Angreifer weitgehend ungehindert agieren kann, ohne die Kontrolle vollständig an KI abzugeben. Entscheidend ist nicht die maximale Automatisierung um jeden Preis, sondern die Fähigkeit, abhängig von Risiko und Bewertungssicherheit angemessen zu reagieren.
Human in the Loop, aber anders
Damit verändert sich zwangsläufig die Rolle des Menschen im SOC. Der klassische Human-in-the-Loop-Ansatz geht davon aus, dass automatisierte Systeme Informationen sammeln und aufbereiten, die eigentliche Entscheidung aber beim Menschen liegt. Bei immer schnelleren Angriffen kann genau diese zusätzliche Schleife zum Flaschenhals werden.
Das bedeutet jedoch nicht, dass Security-Expertinnen und Experten aus dem SOC verschwinden oder die Kontrolle verlieren. Ihre Aufgaben verschieben sich. Statt die Flut an Alerts manuell zu triagieren, überwachen sie zunehmend die Arbeit automatisierter Systeme. Sie führen Stichproben durch, überprüfen Entscheidungen auf ihre Qualität und übernehmen komplexe Fälle, in denen automatisierte Maßnahmen nicht ausreichen oder erhebliche Auswirkungen auf den IT-Betrieb drohen.
Damit gewinnt eine andere Form menschlicher Expertise an Bedeutung. Security-Verantwortliche müssen Zusammenhänge verstehen, neue Angriffsmethoden analysieren, die Ergebnisse von KI-Systemen beurteilen und daraus Verbesserungen für die Abwehr ableiten. Auch Threat Intelligence bleibt relevant: Angreifer werden ihre Methoden weiterentwickeln, und KI-Agenten werden ebenfalls eingesetzt, um neue Vorgehensweisen zu erproben. Diese Entwicklung muss auf Verteidigerseite nachvollzogen werden und in neue Detection- und Response-Mechanismen übergehen.
Für ein Agentic SOC wird deshalb neben der Technologie auch Skalierung wichtig. Automatisierte Triage benötigt Qualitätssicherung. Modelle müssen anhand realer Fälle überprüft und angepasst werden. Ein kleines internes SOC sieht jedoch nur einen Ausschnitt der Bedrohungslandschaft und verfügt zugleich nur über eine begrenzte Zahl an Fachpersonal, das diese Kontroll- und Entwicklungsaufgaben übernehmen kann. Je stärker KI zum Bestandteil der Security Operations wird, desto wichtiger werden deshalb Erfahrung aus vielen unterschiedlichen Vorfällen und die Möglichkeit, diese Erkenntnisse kontinuierlich in die Systeme zurückzuführen. Die Zusammenarbeit mit Security-Partnern wie Arctic Wolf sichert daher umfassende Security Operations, die auf dem aktuellen Stand sind und das Risiko erfolgreicher Cyberangriffe reduzieren.
Automatisierung ersetzt keine Prävention
Bei aller Automatisierung darf allerdings ein grundlegender Punkt nicht aus dem Blick geraten: Auch ein Agentic SOC kann fehlende Sicherheitsgrundlagen nicht kompensieren. Funktionieren Patchmanagement und andere Präventionsmaßnahmen nicht, können selbst hochautomatisierte Detection-and-Response-Prozesse nur begrenzt gegensteuern. Unternehmen benötigen deshalb weiterhin ein Zusammenspiel aus Prävention, kontinuierlicher Erkennung und schneller Reaktion.
Verändern wird sich vor allem, wie diese Bereiche miteinander verbunden sind. Security Operations werden künftig enger mit dem IT-Betrieb verzahnt werden. Soll ein auffälliger User kurzfristig den Zugriff auf einen Dienst verlieren oder eine andere Schutzmaßnahme unmittelbar greifen, müssen Security-Systeme diese Änderungen direkt umsetzen können. Die Grenze zwischen Erkennen und Handeln wird dadurch durchlässiger.
Auf Angreiferseite ist eine ähnliche Entwicklung bereits angelegt: KI dient nicht mehr nur als Assistent, sondern zunehmend als Mittel zur Automatisierung ganzer Abläufe. Auf Verteidigerseite wird die Antwort darauf ebenfalls stärker agentisch und automatisiert ausfallen müssen. Der Mensch ist und bleibt Teil dieses Systems, aber an einer anderen Stelle. Er wird weniger einzelne Routineentscheidungen treffen und stärker orchestrieren, kontrollieren, verbessern und dort eingreifen, wo Erfahrung und Kontext entscheidend sind.
Fazit: Agentic Systeme gepaart mit menschlichen Entscheidungen
Damit entwickelt sich Cybersecurity zunehmend zu einem Wettlauf autonomer Systeme. Geschwindigkeit allein wird ihn allerdings nicht entscheiden. Erfolgreiche Verteidigung muss schnell reagieren können, ohne unkontrolliert zu handeln. Genau darin liegt künftig eine der zentralen Aufgaben eines Agentic SOC: Automatisierung so weit voranzutreiben, dass sie mit der Geschwindigkeit moderner Angriffe Schritt hält – und zugleich den Menschen dort einzubinden, wo seine Entscheidung tatsächlich einen Unterschied macht.
foto (c) artic wolf
Dr. Sebastian Schmerl, Vice President Security Services EMEA bei Arctic Wolf
Tipps für die Einführung eines Agentic SOC
- Mit risikoarmen Use Cases starten: Zunächst Triage, Anreicherung, Priorisierung und reversible Reaktionen automatisieren; kritische Eingriffe erst nach belastbaren Tests freigeben.
- Berechtigungen strikt begrenzen: Agenten erhalten nur die für ihren Auftrag erforderlichen Daten-, Tool- und Systemzugriffe. Privilegien sollten zeitlich und funktional beschränkt sein.
- Response-Stufen definieren: Für jede Maßnahme Schwellenwerte, Freigaben, Eskalationswege, Abbruchkriterien und Rückfalloptionen dokumentieren.
- Entscheidungen nachvollziehbar machen: Eingaben, Kontext, Tool-Aufrufe, Entscheidungen und Resultate manipulationssicher protokollieren.
- Qualität laufend messen: Fehlalarme, übersehene Vorfälle, Reaktionszeit, Rücknahmen automatisierter Aktionen und betriebliche Auswirkungen als Steuerungsgrößen nutzen.
- Mit realistischen Szenarien testen: Tabletop Exercises, Red Teaming und Simulationen sollten auch Prompt Injection, kompromittierte Datenquellen und fehlerhafte Agentenentscheidungen umfassen.
- Prävention und Betrieb koppeln: Patchmanagement, Identity Security, Segmentierung, Backup, Asset-Transparenz und Notfallprozesse gemeinsam mit dem SOC weiterentwickeln.
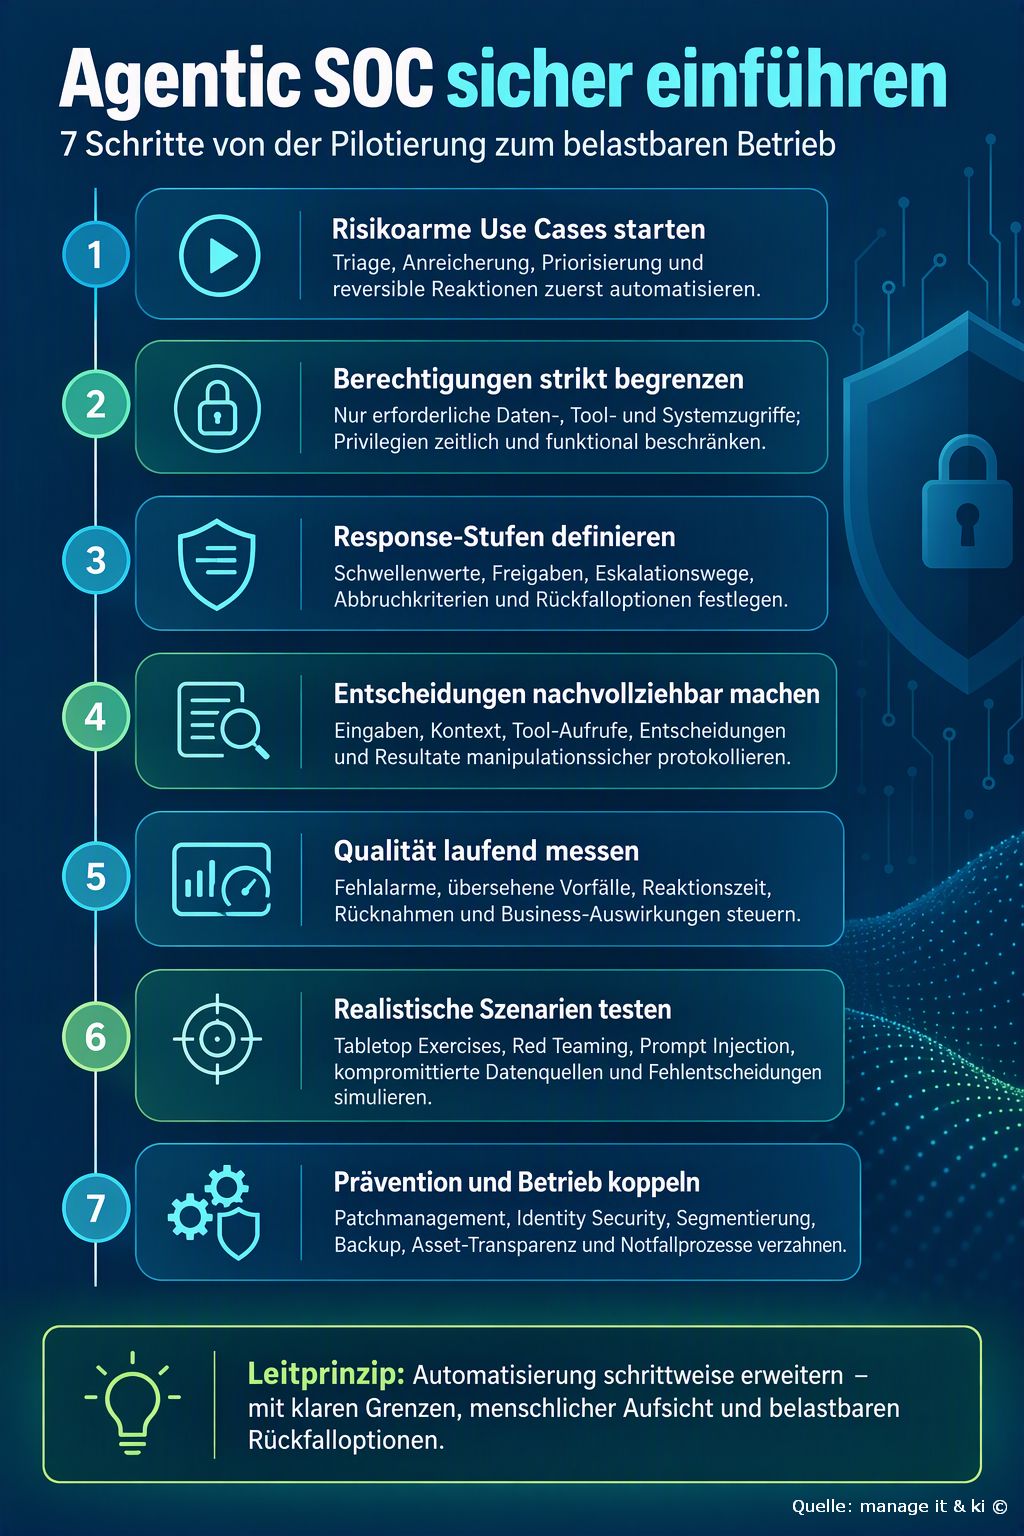
Illustration Absmeier infografik ki designer
FAQ: Agentic SOC
1. Was unterscheidet ein Agentic SOC von einem klassischen SOC?
Ein klassisches SOC nutzt Automatisierung meist in fest definierten Workflows. Ein Agentic SOC verbindet Wahrnehmung, Bewertung, Planung und Tool-Nutzung stärker: Agenten können Kontext sammeln, Zwischenschritte anpassen und innerhalb vorgegebener Grenzen Aktionen anstoßen. Gerade diese Handlungsfähigkeit verlangt begrenzte Rechte, transparente Protokolle und kontrollierte Freigaben [1][3].
2. Welche Aufgaben eignen sich zuerst für die Automatisierung?
Geeignet sind häufig wiederkehrende, gut messbare und reversible Aufgaben: Alerts anreichern, Duplikate bündeln, Prioritäten vorschlagen, Tickets vorbereiten oder zusätzliche Authentifizierung auslösen. CISA empfiehlt für agentische KI einen Einstieg mit risikoarmen, nicht sensiblen Anwendungsfällen [3].
3. Darf ein Agent Endgeräte isolieren oder Konten sperren?
Das hängt von Kritikalität, Entscheidungssicherheit und betrieblichen Folgen ab. Sinnvoll ist ein Stufenmodell: reversible Maßnahmen können früher automatisiert erfolgen; Eingriffe mit hohem Business-Impact benötigen strengere Schwellenwerte oder menschliche Freigaben. NIST ordnet Incident Response in ein umfassendes Risikomanagement mit kontinuierlicher Verbesserung ein [1][2].
4. Bleibt Human in the Loop notwendig?
Ja, aber nicht zwingend vor jeder Routineaktion. Menschen sollten Regeln, Grenzen und Ausnahmen bestimmen, Stichproben durchführen, komplexe Fälle übernehmen und automatisierte Entscheidungen laufend bewerten. Für die sichere Integration von KI betonen Behörden Governance, Tests, Transparenz und menschliche Aufsicht [3][7].
5. Welche neuen Risiken entstehen durch agentische Systeme?
Dazu zählen eine größere Angriffsfläche, zu weit reichende Berechtigungen, manipulierte Eingaben, unklare Aktionsprotokolle und Fehlverhalten über verkettete Tool-Aufrufe. CISA nennt unter anderem »privilege creep«, Verhaltensabweichungen und schwer nachvollziehbare Ereignisaufzeichnungen; MITRE ATLAS erfasst Angriffe auf und Missbrauch von KI-Systemen [3][4].
6. Welche Schutzmaßnahmen sind besonders wichtig?
Priorität haben Least Privilege, getrennte Identitäten, abgesicherte Schnittstellen, verlässliche Datenquellen, manipulationsgeschützte Logs, Freigabegrenzen, Notabschaltung und regelmäßige Tests. Für das Bedrohungsmodell können NIST CSF, NIST Incident Response und MITRE ATLAS gemeinsam genutzt werden [1][2][4].
7. Wie lässt sich die Qualität eines Agentic SOC messen?
Neben Mean Time to Detect und Mean Time to Respond sollten Unternehmen Präzision der Triage, Fehlalarmquote, übersehene Vorfälle, Anteil rückgängig gemachter Aktionen, Eskalationsqualität und betriebliche Auswirkungen beobachten. NIST hebt kontinuierliche Verbesserung und die Rückführung gewonnener Erkenntnisse in alle Sicherheitsfunktionen hervor [2].
8. Ersetzt ein Agentic SOC Patchmanagement und Prävention?
Nein. Automatisierte Detection und Response können Folgen begrenzen, aber verwundbare Systeme, schwache Identitäten oder fehlende Segmentierung nicht ausgleichen. Das BSI empfiehlt angesichts KI-beschleunigter Angriffe unter anderem, die Angriffsfläche zu minimieren und die Reaktionsfähigkeit zu erhöhen [5][6].
9. Ist ein internes oder ein externes Agentic SOC sinnvoller?
Die Wahl hängt von Schutzbedarf, Datenhoheit, Verfügbarkeit von Fachkräften, Integrationsaufwand und 24/7-Anforderungen ab. Ein internes Modell bietet mehr unmittelbare Kontrolle; ein externer Dienst kann breitere Falldaten und Skalierung einbringen. In beiden Fällen müssen Verantwortlichkeiten, Datenzugriffe, Eskalationen und Nachweise vertraglich und technisch klar geregelt sein.
10. Wie sollten Unternehmen konkret beginnen?
Zuerst Prozesse, Assets und Entscheidungsrechte erfassen; dann einen risikoarmen Use Case mit klaren Erfolgskennzahlen auswählen. Anschließend Berechtigungen begrenzen, Test- und Rückfallverfahren festlegen, den Pilot mit realistischen Angriffsszenarien prüfen und nur schrittweise erweitern. Tabletop Exercises helfen, technische und organisatorische Lücken sichtbar zu machen [3][8].
Quellen
[1] https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
[2] https://csrc.nist.gov/pubs/sp/800/61/r3/final
[3] https://www.cisa.gov/news-events/news/cisa-us-and-international-partners-release-guide-secure-adoption-agentic-ai
[4] https://atlas.mitre.org/
[5] https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-262788-1032.html
[6] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Threat-Intelligence/Blogeintraege/KI_gegenwaertige-Cyberbedrohungen.html
[7] https://www.enisa.europa.eu/topics/artificial-intelligence-and-next-gen-technologies
[8] https://www.cisa.gov/topics/partnerships-and-collaboration/joint-cyber-defense-collaborative/Joint-Cyber-Defense-Collaborative-Artificial-Intelligence-Cyber-Tabletop-Exercise-Series
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
1586 Artikel zu „Cybersecurity SOC“
Ausgabe 3-4-2023 | IT-Security | News | Services
SOC & XDR & Managed Service – die ideale Kombination für wirkungsvolle Cybersecurity: Vereint gegen Bedrohungen
SOCs spielen bei der Überwachung von und der Reaktion auf Sicherheitsbedrohungen eine entscheidende Rolle. XDR nutzt maschinelles Lernen sowie künstliche Intelligenz, um kontinuierlich zu lernen und sich an neue und sich entwickelnde Bedrohungen anzupassen. XDR bietet einen proaktiven Sicherheitsansatz, der äußerst effektiv ist. Ein SOC mit XDR als Managed Service bindet auf Kundenseite kein internes Personal.
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen. Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…
Business | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
DACH-Unternehmen stellen neue Anforderungen an KI und Cybersecurity-Anbieter
Management Summary Der Arctic Wolf AI & Cybersecurity Trends Report 2026 zeigt: Unternehmen setzen KI zunehmend als festen Bestandteil ihrer Sicherheitsstrategie ein, bleiben bei autonomen Entscheidungen jedoch vorsichtig. Für DACH-Unternehmen rücken kontrollierbare KI, menschliche Aufsicht, digitale Souveränität und europäische Sicherheitsstrukturen in den Mittelpunkt der Anbieterbewertung. Der manage-it-Blick darauf: KI wird zum Pflichtbaustein moderner Security Operations…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…
Business Process Management | Effizienz | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services
Von selektiven Checks zur umfassenden Analyse: Deutsche Telekom nutzt KI für Cybersecurity
Management Summary KI wird zum Skalierungshebel für Cybersecurity: Die Deutsche Telekom zeigt, wie sich etablierte Sicherheitsanalysen mit GPT-5.5 Cyber von punktuellen Prüfungen auf deutlich größere IT-Umgebungen ausweiten lassen. Bestehende Security-Verfahren bleiben maßgeblich: KI ersetzt weder Red Teams noch klassische Prüfprozesse, sondern erweitert deren Reichweite und entlastet Fachkräfte bei wiederkehrenden Analyseaufgaben. Zwei praxisnahe Einsatzfelder stehen im…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Services | Strategien
KI-Agenten im SOC: Alle haben Amnesie

Warum die nächste Stufe der Sicherheitsautomatisierung am Gedächtnis scheitert. Adaptiert von einem Artikel von Nash Borges, Vice President of Engineering and Data Science, Sophos. Die nächste Stufe der Sicherheitsautomatisierung scheitert aktuell an einem überraschend simplen Hindernis: Erinnerung. Wie sich das anfühlt, zeigt ein Film. In Christopher Nolans Memento aus dem Jahr 2000 leidet…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026 | Services
Automatisierung und Managed Security Services in der Cybersecurity – Kostenoptimierung bedeutet nicht Verzicht

Noch nie war die Bedrohungslage durch Cyberangriffe so hoch. Trotzdem setzen viele Unternehmen weiter auf bereits überholte Security-Ansätze oder kürzen Budgets an den falschen Stellen. Wer IT-Sicherheit heute wirksam und gleichzeitig wirtschaftlich gestalten will, muss umdenken. Die Kombination aus KI-gestützter Automatisierung und der Auslagerung von Security-Prozessen ist dabei der Schlüssel, um budgetäre Effizienz und den Schutz der eigenen Systeme in Einklang zu bringen.
Favoriten der Redaktion | IT-Security | Kommentar | News | Strategien | Tipps
KI entdeckt jahrzehntealte Sicherheitslücken. Der Wendepunkt für Cybersecurity

Kommentar von Heather Ceylan, CISO at Box Mit Claude Mythos hat Anthropic ein KI-Modell vorgestellt, das in der Lage ist, tief in Codebasen einzutauchen und selbst hochkomplexe, bislang unentdeckte Schwachstellen aufzuspüren. Zwischen 16 und 27 Jahre alte Bugs und Schwachstellen, die in zentraler Infrastruktur existierten und weder durch menschliche Experten noch durch bestehende Tools…
IT-Security | News | Services | Tipps
Unternehmen brauchen Cybersecurity-Nachhilfe. Dringend.
Auch im Jahr 2026 blicken viele Unternehmen beim Thema Cybersecurity nach wie vor nicht durch. Die Folge: Potenziell gefährliche Fehlannahmen halten sich hartnäckig. Man sollte meinen, dass die zahlreichen Medienberichte über Cyberattacken das Gespür der Unternehmen für die IT-Sicherheit geschärft haben. Dennoch spuken längst widerlegte Annahmen noch immer in den Köpfen vieler Entscheidungsträger…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Whitepaper
Cybersecurity: Die nächste Angrifsswelle ist intelligent
Künstliche Intelligenz treibt Effizienz und Innovation voran – doch sie öffnet zugleich neue, oft unterschätzte Einfallstore für Cyberangriffe. Sicherheitsunternehmen warnen: Die größte Bedrohung entsteht nicht durch externe Hacker, sondern durch unkontrollierte KI‑Nutzung innerhalb der Unternehmen. Warum klassische IT‑Sicherheitskonzepte versagen und das Top‑Management jetzt handeln muss, zeigt diese Analyse. Holger Könnecke, Geschäftsführer von Maconia: »Die…
IT-Security | News | Trends 2026 | Trends Security | Whitepaper
9 von 10 CISOs fürchten, dass Agentic AI Social-Engineering-Angriffe gefährlicher macht

89 Prozent der deutschen CISOs sehen durch agentische KI eine neue Qualität von Social-Engineering-Bedrohungen, während KI zugleich immer stärker zur Aufklärung von Security‑Incidents eingesetzt wird. Der neue Splunk CISO‑Report 2026 zeigt, dass die Rolle der CISOs komplexer wird, persönliche Haftungsrisiken steigen und Burn‑out in Sicherheitsteams ein zentrales Problem ist. Gleichzeitig entwickelt sich Cybersicherheit zunehmend zum…
IT-Security | News | Strategien | Tipps | Whitepaper
Wenn Komplexität zum größten Risikofaktor für die Cybersecurity wird

Die digitale Bedrohungslage erreicht eine neue Dimension. Der Global Cybersecurity Outlook 2026 des Weltwirtschaftsforums (WEF) dokumentiert eine Welt, in der geopolitische Spannungen, künstliche Intelligenz (KI) und fragile Lieferketten die Sicherheitslandschaft grundlegend verändern. Für Entscheider in Unternehmen wird klar: Klassische Abwehrstrategien reichen nicht mehr aus, Resilienz wird zur entscheidenden Fähigkeit. Die Zahlen des WEF-Reports sind…
News | Veranstaltungen
FTAPI vereint Cybersecurity-Elite und gesellschaftlichen Diskurs in der Allianz Arena
Unter der Federführung des Münchner Software-Unternehmens FTAPI ging die CPT 2026 (Connect. Protect. Transform.) erfolgreich zu Ende. Knapp 500 Top-Entscheider, CISOs und Geschäftsführer aus verschiedenen Branchen nutzten die exklusive Atmosphäre in der Allianz Arena München, um die Weichen für die digitale Zukunft Europas zu stellen. Die Konferenz unterstrich eindrucksvoll, dass Cybersicherheit heute für Unternehmen und…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026
Realistische Einschätzung 2026: Wie erklärbare KI das moderne SOC neu gestaltet

Die anfängliche Euphorie um KI-gesteuerte Security Operations Center (SOC) wich nach zahlreichen Fehlalarmen und Automatisierungsfehlern einer realistischeren Sicht: Über 80 % der Unternehmen berichten, dass generische KI-Lösungen kaum nennenswerte Ergebnisse gebracht haben. Sicherheitsteams bevorzugen mittlerweile erklärbare, assistive KI, die nachvollziehbare Empfehlungen liefert und das menschliche Urteilsvermögen unterstützt, statt Black-Box-Automatisierung, die zu Vertrauensverlust und ineffizienter…
Ausgabe 11-12-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 11-12-2025
Start in die Ära des Agentic SOC – Vom Analysten zum Kommandanten

Mit drei Innovationen will CrowdStrike Sicherheitsoperationen neu definieren: Falcon Agentic SOAR, die erweiterte Agentic Security Workforce und Falcon for XIoT. Im Zentrum steht eine strategische Idee – Sicherheit durch intelligente, autonome Agenten, die mit menschlichem Urteilsvermögen handeln und Cyberangriffe in Echtzeit stoppen.
E-Commerce | Geschäftsprozesse | Infrastruktur | News
Wie Mobile Shopping, Social Media und der Preis-Algorithmus Deutschlands Warenkörbe kapern

In einer Welt, die sich mittlerweile schneller dreht als ein übertakteter High-End-Prozessor, gleicht der deutsche E-Commerce aktuell halt immer noch einem bunten Pixel-Feuerwerk. Wer dachte, Online-Shopping sei lediglich das nüchterne Klicken auf einen »Kaufen«-Button am klobigen Desktop-Monitor, der hat die Rechnung ohne das Smartphone in der Hosentasche und die algorithmischen Einflüsterungen der sozialen Medien gemacht. …
Digitalisierung | Kommunikation | News | Services | Trends 2025 | Trends Kommunikation
Sollte es ein Social-Media-Verbot für unter 16-Jährige geben?

In Australien ist ein Social-Media-Verbot für unter 16-Jährige in Kraft getreten. Plattformen wie TikTok und Snapchat müssen nun sicherstellen, dass die strengen Beschränkungen auch eingehalten werden. Auch in Deutschland wird derzeit über ein solches Verbot diskutiert. Dabei ist die Haltung der potenziellen Betroffenen zwiespältig. Zwar wollen zwei Drittel der 14-17-Jährigen wollen laut ifo Bildungsbarometers 2025…
Healthcare IT | Kommunikation | News | Trends 2025 | Trends Kommunikation
Ist Social Media schlecht für Kinder und Jugendliche?

Die große Mehrheit der Erwachsenen in Deutschland, aber auch viele Jugendliche sind (eher) unterstützen die Einführung eines Social-Media-Mindestalters von 16 Jahren. Das zeigen Ergebnisse des ifo Bildungsbarometers 2025 [1]. Weitgehende Einigkeit besteht auch bei der Frage, ob Netzwerke wie TikTok und Instagram junge Menschen negativ beeinflussen. 77 Prozent der befragten Erwachsenen und 61 Prozent der Jugendlichen…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
Threat Report 2025 – Relevante SOC-Daten aus Deutschland und Schutzempfehlungen für IT-Entscheider

Controlware veröffentlicht mit dem Controlware Threat Report 2025 einen umfassenden Lagebericht zur aktuellen Cybersicherheitslage mit klarem Fokus auf Organisationen im DACH-Raum. Der Bericht basiert auf den Daten und Incident-Analysen aus dem unternehmenseigenen, ISO-27001-zertifizierten Security Operations Center (SOC) in Dietzenbach bei Frankfurt am Main und bietet Unternehmen und Behörden relevante und praxisnahe Daten und Empfehlungen zur…