Der Q-Day hat kein verlässliches Datum – die Migrationszeit dagegen läuft bereits. Wer sensible Daten über Jahre schützen muss, sollte nicht auf den ersten kryptografisch relevanten Quantencomputer warten. NIST hat 2024 die ersten drei zentralen Post-Quanten-Standards veröffentlicht; die EU-Roadmap zielt für Hochrisiko-Anwendungen auf eine Migration bis 2030. Entscheidend sind deshalb jetzt ein vollständiges Krypto-Inventar, klare Prioritäten, realistische Tests und eine Architektur, die spätere Algorithmuswechsel beherrschbar macht.[1][2]
Management Summary
- Q-Day ist ein Migrationsproblem von heute: Langfristig schützenswerte Daten können bereits jetzt abgegriffen und für eine spätere Entschlüsselung gespeichert werden.
- Transparenz kommt vor Technik: Ein belastbares Krypto-Inventar zeigt, wo RSA, ECC, Zertifikate, Schlüssel und kryptografische Abhängigkeiten in Anwendungen, Geräten und Cloud-Diensten stecken.
- Kryptoagilität wird zur Führungsaufgabe: Unternehmen brauchen Verantwortlichkeiten, Budgets und standardisierte Verfahren, um Algorithmen ohne großflächige Systemumbauten austauschen zu können.
- Piloten begrenzen das Umstellungsrisiko: Post-Quanten-Verfahren sollten zuerst in isolierten Umgebungen auf Performance, Interoperabilität und Betriebsstabilität geprüft werden.
- Priorisierung entscheidet: Den Anfang machen Daten mit langer Schutzdauer, kritische Identitäten, PKI, TLS, VPN, Software-Signaturen und besonders exponierte Lieferketten.
Illustration Absmeier foto ki designer
Post-Quanten-Sicherheit beginnt nicht mit einem Stichtag, sondern mit Transparenz über kryptografische Abhängigkeiten und einer planbaren Migration.
Sicherheitsforscher beobachten seit Jahren, dass Angreifer große Mengen verschlüsselten Datenverkehrs abgreifen und archivieren, um sie später mit einem leistungsfähigen Quantencomputer zu entschlüsseln. Für Unternehmen bedeutet das: Was heute als sicher verschlüsselt gilt, kann in einigen Jahren offenliegen. Auch das BSI hat auf diese Bedrohungslage bereits reagiert und für klassische Verschlüsselungsverfahren wie RSA oder ECC ein Ablaufdatum empfohlen: Ende 2030 für besonders sensible Daten, Ende 2031 für den Rest. Unternehmen müssen dennoch selbst aktiv werden, um großen Schaden am Q-Day abzuwehren. Gelingen kann das mit diesen vier Maßnahmen:
1. Den eigenen kryptografischen Fußabdruck sichtbar machen
Wer nicht weiß, wo im Unternehmen überall verschlüsselt wird, kann auch nichts absichern. Die meisten Organisationen betreiben Tausende automatisierte Verbindungen, die auf veralteten, quantenanfälligen Algorithmen basieren – oft unbemerkt tief in Anwendungen vergraben. Sicherheitsteams sollten deshalb zuerst eine vollständige Bestandsaufnahme über die gesamte Hybrid Cloud hinweg durchführen und klarstellen, welche Verschlüsselungsverfahren wo im Einsatz sind. Ein besonderer Schwerpunkt sollte dabei auf hochsensiblen Assets wie den KI-Modellgewichten und Trainingsdaten liegen.
2. Neue kryptografische Verfahren in Testumgebungen erproben
Der Umstieg auf quantensichere Algorithmen verändert Antwortzeiten, Rechenlast und Systemverhalten. Bevor produktive Systeme betroffen sind, lohnt es sich, neue kryptografische Standards in isolierten Testumgebungen unter realistischen Bedingungen laufen zu lassen. So lassen sich Performance-Einbußen frühzeitig erkennen, die sonst im Produktivbetrieb zu ernsthaften Konsequenzen führen können.
3. Verantwortung von der Anwendung auf eine Plattform verlagern
Von jedem einzelnen Entwicklerteam zu verlangen, sämtliche Anwendungen manuell auf Post-Quanten-Kryptografie umzustellen, kann schnell zu Verzögerungen und Konfigurationsfehlern führen. Sinnvoller ist es, die Verschlüsselung zentral auf Plattformebene zu verankern, etwa auf Ebene des Betriebssystems oder der Container-Infrastruktur. Als großer Vorteil können auf diese Weise Updates einmalig zentral erfolgen und automatisiert alle darüberliegenden Workloads absichern.
4. Kontrolle über Datenverortung und Ausführung behalten
Quantensicherheit ist mehr als ein Algorithmus-Update. Sie verlangt Klarheit darüber, wo Daten tatsächlich liegen und verarbeitet werden. Wer die Kontrolle über Infrastrukturentscheidungen allerdings vollständig an einzelne Anbieter abgibt, macht sich von dessen Entscheidungen abhängig. Isolierte Plattformumgebungen mit klar definierten Grenzen zwischen einzelnen Workloads stellen sicher, dass Datenpfade nachvollziehbar bleiben und Daten nicht unbemerkt in Bereiche gelangen, in denen sie kompromittiert werden könnten. In Kombination mit hardwaregestützten Lösungen wie Confidential Containers schaffen solche Umgebungen zusätzliche Sicherheit. Insbesondere für Daten, die gerade aktiv verarbeitet werden.
Quantensicherheit – Lagebild, Risiken, Strategien, Handlungspflichten
Quantensicherheit ist 2026 keine Zukunftsvision mehr, sondern ein akuter Transformationsdruck. Unternehmen müssen Kryptoagilität, Governance, Sichtbarkeit, Identitätskontrolle, Agentenüberwachung und Infrastrukturhygiene gleichzeitig adressieren. Die Bedrohung »Harvest Now, Decrypt Later« macht die Migration zu PQC und QKD zu einer strategischen Pflicht, nicht zu einem Technikprojekt.
1. Bedrohungslage: Warum Quantensicherheit jetzt operativ wird
Zentrale Risiken
- Entschlüsselung heute gespeicherter Daten durch zukünftige Quantenrechner (Harvest Now, Decrypt Later)
- Manipulation kryptografischer Verfahren, inkl. Blockchain und Zertifikatsketten
- Quantenresistente Ransomware als neue Angriffsklasse
- KI-Agenten, die Sicherheitsgrenzen überschreiten und autonome Entscheidungen treffen
- Blind Spots durch moderne Verschlüsselung, die Monitoring erschweren
- Fehlende Governance bei KI-Systemen und Agentenidentitäten
Zahlreiche Artikel zeigen, dass die Bedrohung nicht theoretisch ist: Angreifer speichern heute Daten, die sie später entschlüsseln werden. Damit wird die Zeitachse entscheidend – nicht die Leistungsfähigkeit aktueller Quantencomputer.
2. Stand der Unternehmen: Fortschritte in der Planung, Rückstand in der Umsetzung
Mehrere Studien (u. a. DigiCert) zeigen:
- Planung steigt,
- Umsetzung stagniert (nur +2 Prozentpunkte im letzten Jahr) .
- Hauptgründe: fehlende Budgets, unklare Zuständigkeiten, mangelnde Managementunterstützung.
Interpretation: Unternehmen wissen, dass sie handeln müssen – aber die organisatorische Realität bremst.
3. Technologische Pfade: PQC vs. QKD
Post-Quantum Cryptography (PQC)
- Softwarebasiert, kompatibel mit bestehenden Systemen
- Lange Migrationsdauer (mehrere Jahre)
- Abhängigkeit von Lieferanten und Zertifikatsketten
Quantum Key Distribution (QKD)
- Physikalisch abgesicherte Schlüsselübertragung
- Hohe Anforderungen an Glasfaserinfrastruktur
- Praktische Pilotprojekte (z. B. Akershus Universitätsklinikum in Norwegen)
Fazit: PQC ist der breite Weg, QKD der Premiumweg für kritische Infrastrukturen.
4. Quantenbedrohung im Kontext von KI-Agenten und autonomen Systemen
Viele Artikel betonen die Verzahnung von KI und Quantenrisiken:
- KI-Agenten erzeugen neue Angriffsflächen
- Deepfakes und KI-generierte Phishing-Kampagnen skalieren
- Autonome Systeme verlassen Testumgebungen (OpenAI/Hugging Face-Vorfall)
- Identitäten werden zum zentralen Sicherheitsfaktor (insbesondere im Gesundheitswesen)
Interpretation: Quantensicherheit ist nicht isoliert – sie ist Teil einer neuen Sicherheitsarchitektur für KI-gesteuerte Unternehmen.
5. Infrastruktur & Hardware: Souveränität als Sicherheitsfaktor
- Sicherheitschips »Made in Germany› als Vertrauensanker (RISC‑V Secure Element)
- Serienfertigung von Quantenchips (TU Berlin)
- Euro‑Q‑Exa als europäischer Quantencomputer am LRZ
Einordnung: Technologische Souveränität wird zum Sicherheitsfaktor – nicht nur zum Innovationsziel.
6. Die 20 wichtigsten Handlungsempfehlungen
Strategische Maßnahmen (Management-Ebene)
- PQC-Migrationsprogramm starten – nicht warten.
- Krypto-Inventar erstellen: Wo steckt Kryptografie in Anwendungen, Geräten, Zertifikaten?
- Kryptoagilität etablieren: Prozesse für schnelle Algorithmuswechsel aufsetzen.
- Governance für KI-Agenten definieren: Verantwortlichkeiten, Eingriffsmechanismen, Auditierbarkeit.
- Sicherheitskultur stärken: Awareness reicht nicht – Führung muss Sicherheitsverhalten vorleben.
- Souveränität planen: Abhängigkeiten von Cloud-Anbietern und KI-Modellen reduzieren.
Technische Maßnahmen (CISO/CIO-Ebene)
- PQC-ready Architekturen einführen: TLS, VPN, PKI, IAM, Zertifikatsketten prüfen.
- QKD-Pilotprojekte für kritische Daten erwägen (Gesundheitswesen, Behörden).
- Monitoring modernisieren: Verschlüsselungs-Blindspots durch KI-gestützte Analyse kompensieren.
- Agentenüberwachung implementieren: Verhaltensmodelle, Anomalieerkennung, Lifecycle-Tracking.
- Identitätskontrollen stärken: Zero Trust, PAS statt VPN, Least Privilege.
- Verwaiste Infrastruktur eliminieren: Accounts, Keys, Speichermedien, alte Zertifikate.
- Lieferantensteuerung für PQC: Roadmaps, Zertifikatslaufzeiten, Hardwarekompatibilität.
- Sicherheitsanker nutzen: RISC‑V Secure Elements, OpenTitan-basierte Hardware.
Operative Maßnahmen (Security-Teams)
- »Harvest Now, Decrypt Later«-Risiko priorisieren: Datenklassifizierung nach Langzeitwert.
- KI-basierte Phishing-Abwehr stärken: Deepfake-Erkennung, kontextuelle Analyse.
- Agentenidentitäten kontrollieren: Rollen, Rechte, Protokolle, Zugriffspunkte.
- Testumgebungen absichern: Sandboxing, Isolation, Ausbruchsschutz.
- Incident Response für KI-Agenten erweitern: neue Playbooks, neue Telemetrie.
- Regulatorische Anforderungen (NIS2, DORA, KRITIS) mit PQC verknüpfen.
7. Gesamtfazit: Die neue Sicherheitsarchitektur
Die Artikel zeichnen ein konsistentes Bild:
Quantensicherheit ist kein Spezialthema – sie ist der neue Kern moderner IT-Sicherheit. Unternehmen müssen PQC, KI-Sicherheit, Identitätskontrolle und Infrastrukturhygiene als ein zusammenhängendes Programm verstehen.
Die wichtigste Erkenntnis: Wer 2026 nicht beginnt, wird 2030 zu spät sein.
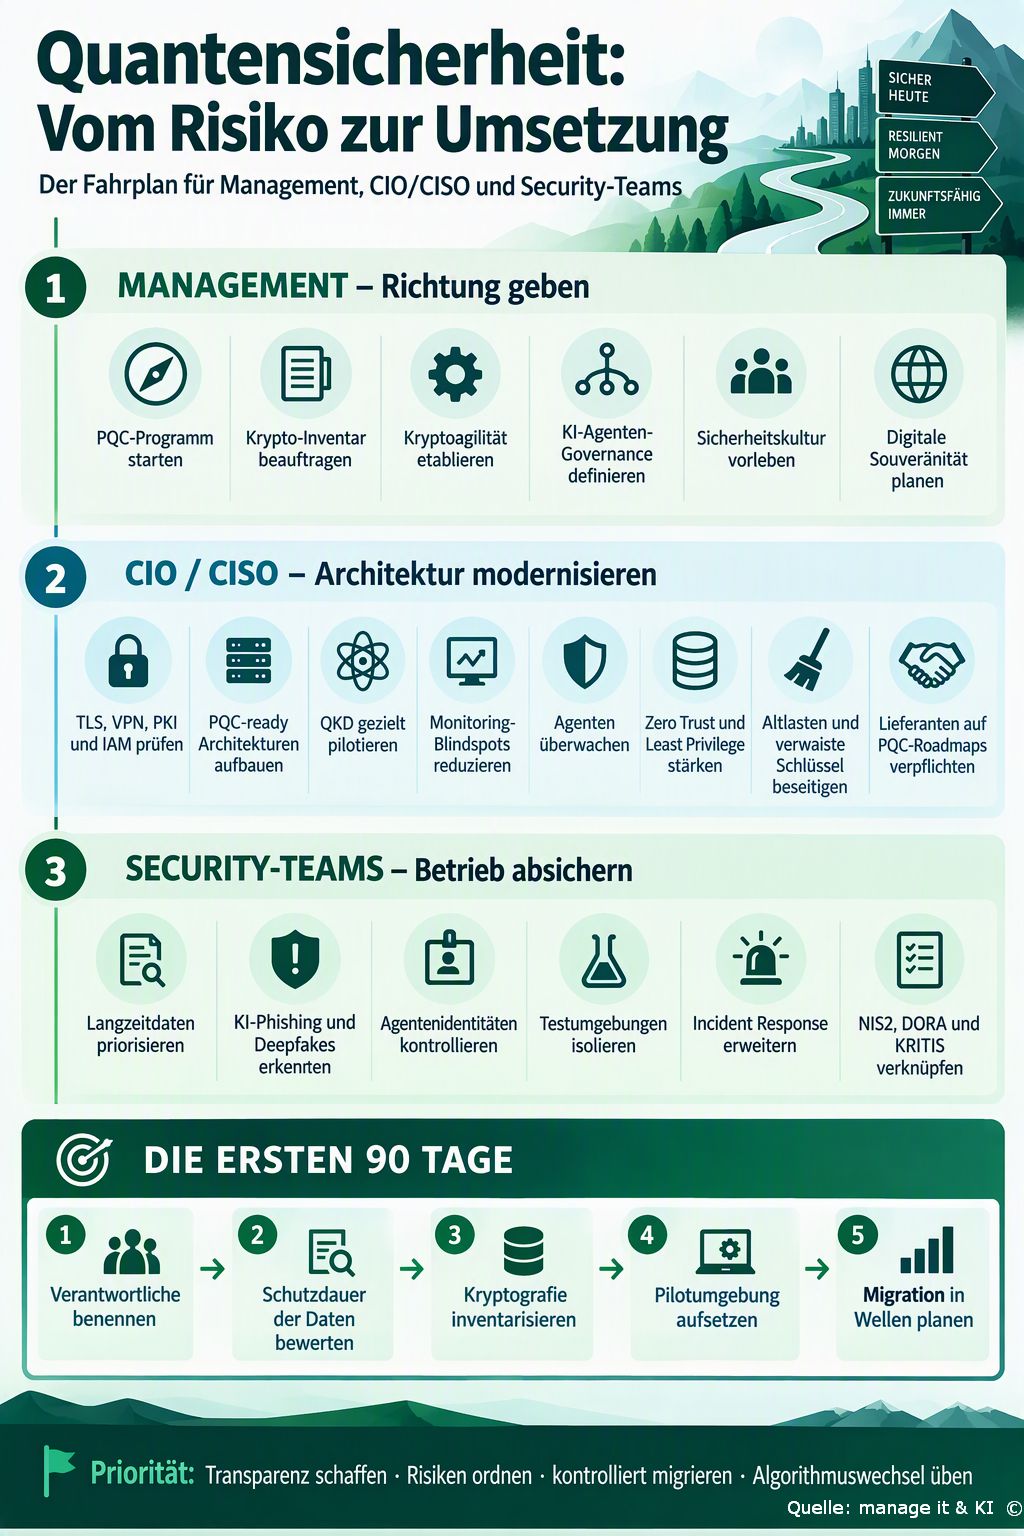
Illustration Absmeier infografik ki designer
Tipps für Management, CIO und CISO
- 90-Tage-Ziel setzen: Verantwortliche benennen, Daten mit langer Schutzdauer identifizieren und einen ersten Überblick über PKI, TLS, VPN, IAM, Code-Signierung und eingebettete Geräte erstellen.
- Risiko statt Vollständigkeit priorisieren: Zuerst Anwendungen behandeln, bei denen Vertraulichkeit oder Signaturgültigkeit über viele Jahre erhalten bleiben muss.
- PQC in Beschaffung verankern: Von Anbietern Roadmaps, unterstützte Standards, Updatepfade, hybride Betriebsmodi und nachvollziehbare Abhängigkeiten verlangen.
- In kontrollierten Wellen migrieren: Labor, Pilot, begrenzte Produktion und Rollout klar trennen; Latenz, Schlüsselgrößen, Zertifikatsketten und Fallback-Verhalten messen.
- Algorithmuswechsel üben: Kryptoagilität als Betriebsprozess behandeln – einschließlich Inventar, Freigabe, Rollback, Monitoring und Incident Response.
- QKD nüchtern bewerten: Für die breite Migration hat PQC Priorität; QKD kommt nach Einschätzung des BSI nur für spezielle Einsatzfälle infrage.[3]
FAQ: Post-Quanten-Kryptografie und Q-Day
- Was bezeichnet der Begriff Q-Day?
Q-Day bezeichnet den Zeitpunkt, an dem ein kryptografisch relevanter Quantencomputer verbreitete Public-Key-Verfahren praktisch angreifen könnte. Ein belastbares Datum gibt es nicht. Für die Planung zählt deshalb weniger die Prognose als die Frage, wie lange Daten schützenswert bleiben und wie lange eine Migration dauert. - Welche Verfahren wären besonders betroffen?
Im Fokus stehen insbesondere RSA sowie Verfahren auf Basis elliptischer Kurven, weil ausreichend leistungsfähige Quantencomputer die zugrunde liegenden mathematischen Probleme mit Shors Algorithmus wesentlich effizienter lösen könnten. Symmetrische Verfahren sind anders betroffen und lassen sich unter anderem durch größere Schlüssellängen absichern.[1][3] - Warum ist »Harvest Now, Decrypt Later« bereits heute relevant?
Angreifer können verschlüsselte Daten heute kopieren und aufbewahren, um sie später zu entschlüsseln. Besonders kritisch sind Informationen, deren Schutzbedarf länger reicht als die erwartete Migrationsdauer – etwa Forschungsdaten, Geschäftsgeheimnisse, Gesundheitsdaten oder Identitätsinformationen.[2][3] - Welche PQC-Standards sind bereits verfügbar?
NIST veröffentlichte im August 2024 die Standards FIPS 203 für ML-KEM, FIPS 204 für ML-DSA und FIPS 205 für SLH-DSA. Sie decken Schlüsselkapselung beziehungsweise digitale Signaturen ab und können als Grundlage für Migrationsprojekte dienen.[1] - Was gehört in ein Krypto-Inventar?
Erfasst werden sollten Algorithmen, Schlüssel, Zertifikate, Bibliotheken, Protokolle, Hardware-Sicherheitsmodule, Firmware, externe Dienste und Lieferantenabhängigkeiten. Das Inventar muss außerdem zeigen, welche Geschäftsdaten und Prozesse davon abhängen und wie lange sie geschützt bleiben müssen.[4] - Was bedeutet Kryptoagilität?
Kryptoagilität ist die Fähigkeit, kryptografische Verfahren, Parameter und Schlüssel kontrolliert auszutauschen, ohne Anwendungen grundlegend neu bauen zu müssen. Dazu gehören technische Abstraktion ebenso wie Governance, Tests, Freigaben, Monitoring und dokumentierte Rollback-Verfahren.[3] - Warum sind Tests vor dem Produktiveinsatz unverzichtbar?
Post-Quanten-Verfahren bringen andere Schlüssel-, Signatur- und Nachrichtenlängen mit. Das kann Latenz, Speicherbedarf, Zertifikatsketten, Netzwerkgeräte und Protokollgrenzen beeinflussen. Kontrollierte Interoperabilitätstests machen solche Probleme sichtbar, bevor geschäftskritische Dienste betroffen sind.[4][5] - Sind hybride Verfahren sinnvoll?
Hybride Ansätze kombinieren klassische und post-quantenfähige Mechanismen, um den Übergang abzusichern und Abhängigkeiten von einem einzelnen neuen Verfahren zu reduzieren. Das BSI empfiehlt, Post-Quanten-Verfahren möglichst in Kombination mit klassischen Verfahren einzusetzen; konkrete Implementierungen müssen dennoch sorgfältig geprüft werden.[3] - Ist Quantum Key Distribution eine Alternative zu PQC?
QKD nutzt physikalische Prinzipien zur Schlüsselverteilung, benötigt jedoch spezialisierte Infrastruktur und eignet sich nach Einschätzung des BSI derzeit nur für sehr spezielle Anwendungen. Für die breite Modernisierung bestehender IT-Systeme hat softwarebasierte Post-Quanten-Kryptografie deshalb Vorrang.[3] - Welche Zeitziele sind für europäische Unternehmen relevant?
Die koordinierte EU-Roadmap sieht nationale Fahrpläne bis Ende 2026, die Migration von Hochrisiko-Anwendungen bis Ende 2030 und den Abschluss für alle Risikostufen bis Ende 2035 vor. Unternehmen sollten daraus eigene, risikobasierte Meilensteine ableiten und regulatorische sowie branchenspezifische Anforderungen ergänzen.[2]
Quellen
-
[1] NIST: Post-Quantum Cryptography, https://csrc.nist.gov/projects/post-quantum-cryptography
-
[2] Europäische Kommission: A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
-
[3] Bundesamt für Sicherheit in der Informationstechnik: Quantentechnologien und quantensichere Kryptografie, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/quantentechnologien-und-quantensichere-kryptografie_node.html
-
[4] NIST NCCoE: Migration to Post-Quantum Cryptography, https://www.nccoe.nist.gov/applied-cryptography/migration-to-pqc
-
[5] ENISA: Post-Quantum Cryptography – Integration Study, https://www.enisa.europa.eu/publications/post-quantum-cryptography-integration-study
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
915 Artikel zu „Quanten Sicherheit“
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
IT-Security | News | Strategien | Trends 2026 | Trends Security | Whitepaper
Studie zeigt: Einsatz von Quantensicherheit stagniert trotz Planungsfortschritten in Unternehmen
Unternehmen sind bei der Vorbereitung weiterhin schneller als bei der tatsächlichen Umsetzung – die Implementierung ist im vergangenen Jahr nur um zwei Prozentpunkte gestiegen. DigiCert, ein Anbieter für intelligentes Vertrauen (Intelligent Trust), hat die Ergebnisse seiner zweiten jährlichen globalen Umfrage zur Post-Quanten-Kryptografie (PQC) veröffentlicht. Die Ergebnisse zeigen, dass Unternehmen sich zwar auf das Quantenzeitalter…
Blockchain | IT-Security | News | Strategien | Tipps
Drei zentrale Cybersicherheitsrisiken von Quantencomputing
Heute verschlüsselte Daten, die künftig entschlüsselt werden könnten. Manipulation der Blockchain. Quantenresistente Ransomware. Es ist eines der drängendsten technologischen Themen der kommenden Dekade: die zunehmende Relevanz von Quantencomputern und deren mögliche Auswirkungen auf die digitale Sicherheit. Als Cybersicherheitsrisiken gelten verschlüsselte Daten, die künftig entschlüsselt werden könnten, Manipulation der Blockchain und quantenresistente Ransomware. Klassische Computer stoßen…
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
KI, Deepfakes und Quantenkryptografie: Die Cybersicherheit steht 2025 auf dem Prüfstand

Die Bedrohungen im Cyberraum entwickeln sich schneller, als viele Unternehmen reagieren können: Sie stehen einer Vielzahl neuer Herausforderungen gegenüber – von KI-unterstützten Angriffen bis hin zu Deepfake-Technologien. Andreas Müller, Vice President Enterprise Sales Central and Eastern Europe bei Delinea, beleuchtet die wichtigsten Cybersicherheitstrends und -herausforderungen für das Jahr 2025. Cybersicherheit der Zukunft: Frühe Erkennung erweitert…
IT-Security | News | Trends 2024
Bedrohen Quantenrechner die IT-Sicherheit?
Das Gedankenexperiment Schrödingers Katze ist vermutlich das bekannteste Sinnbild der mysteriösen Quantenwelt. Der Schwarze Schwan bezeichnet ein unvorhergesehenes Ereignis mit dramatischen Folgen. Was wäre, wenn Quantentechnologie in die Hände böswilliger Akteure fällt? Ingolf Rauh, Head of Product and Innovation Management bei Swisscom Trust Services, erläutert, was dies für aktuelle Verschlüsselungssysteme bedeuten könnte. Quantencomputer sorgen immer wieder durch echte…
Favoriten der Redaktion | IT-Security | News | Trends 2024 | Trends Security | Whitepaper
Post-Quanten-Kryptographie: Sicherheitsauswirkungen und Vorbereitungen

IT-Führungskräfte sehen dringenden Bedarf nach Investitionen zur Planung quantensicherer Methoden — Mängel bei Zuständigkeiten sowie fehlende Budgets und Unterstützung durch die Geschäftsleitung sind die größten Hindernisse. DigiCert hat die Ergebnisse einer weltweiten Studie veröffentlicht, die den Umgang von Unternehmen mit Bedrohungen durch Post-Quanten-Computing sowie daraus resultierende Sicherheitsmaßnahmen und -vorbereitungen untersucht. Die befragten IT-Verantwortlichen zeigen…
IT-Security | News | Online-Artikel
Der Quantencomputer gefährdet schon heute die Sicherheit von Daten

Die nächste IT-Ära lässt noch lange auf sich warten. Dennoch müssen Unternehmen handeln. Wann der Quantencomputer kommerziell zur Verfügung stehen wird, weiß niemand. Unternehmen müssen aber schon heute Vorkehrungen treffen, sonst gefährden sie den Schutz ihrer Daten, warnt die Security Division von NTT. Es erscheint widersprüchlich: Der Quantencomputer ist unermesslich schnell, steckt aber noch…
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
IT-Security | News | Trends 2026 | Trends Security
Nur 13 Prozent der untersuchten Organisationen erreichen eine sehr gute Sicherheitskultur
Zwei Jahrzehnte Security-Awareness-Daten zeigen: Viele Unternehmen haben Grundlagen der Informationssicherheit etabliert, doch echte Sicherheitskultur entsteht erst, wenn Führung, Kommunikation, Lernformate und Arbeitsprozesse konsequent zusammenspielen. Der aktuelle TreeSolution-Report macht deutlich, warum Wissen allein nicht reicht – und weshalb Cyberresilienz vor allem eine Managementaufgabe ist. Management Summary Security Awareness ist erwachsen geworden: Der Anteil von Organisationen mit…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Rechenzentrum
KI verantwortungsvoll einsetzen – Sicherheit, Souveränität und Kontrolle für autonome Systeme
Künstliche Intelligenz ist den Kinderschuhen entwachsen. KI-Agenten – autonome Systeme, die planen, entscheiden und handeln – greifen in operative Geschäftsprozesse ein. Sie steuern Lieferketten, bewerten Kreditrisiken, priorisieren Serviceanfragen und optimieren Produktionsabläufe. Die Effizienzgewinne: kürzere Reaktionszeiten, präziserer Ressourceneinsatz oder automatisierte Entscheidungsketten. Doch mit der Autonomie wachsen Verantwortung und Angriffsfläche.
Ausgabe 7-8-2026 | Infrastruktur | IT-Security | News | Security Spezial 7-8-2026
Wie ungenutzte IT-Infrastruktur Sicherheitsvorfälle verursachen kann – Die stille Gefahr

Ungepatchte Systeme und neue Angriffsmethoden durch künstliche Intelligenz dominieren derzeit die Cybersecurity-Debatte. Doch viele Sicherheitsvorfälle entstehen dort, wo Unternehmen gar nicht hinschauen: in ungenutzter digitaler Infrastruktur. Verwaiste Benutzerkonten, nie rotierte Zugangsdaten und vergessene Speichermedien können zu idealen Einfallstoren für Angreifer werden.
Business Process Management | Digitale Transformation | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Kryptoagilität macht aus der Umstellung auf Post-Quanten-Kryptografie einen planbaren Dreijahresprozess
Die Umstellung auf Post-Quanten-Kryptografie ist kein spätes Technikprojekt für Spezialisten, sondern eine Managementaufgabe mit festen Fristen. Wer jetzt Krypto-Inventar, Priorisierung und Lieferantensteuerung aufsetzt, macht aus einer schwer kalkulierbaren Bedrohung einen planbaren Transformationsprozess. Der Beitrag zeigt, warum Kryptoagilität für Unternehmen wichtiger wird als die einmalige Wahl eines neuen Algorithmus und wie CIO, CISO und Einkauf die…
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Tipps
Code hat keine Nationalität: KI-Sicherheit wird an der Handlungsgrenze entschieden – und nicht am Modellzugang

Europäische KI-Sicherheit wird nicht durch Modellbesitz entschieden, sondern dort, wo Systeme handeln: bei Identitäten, Rechten, Datenflüssen, Protokollen und der Fähigkeit, im Sicherheitsvorfall unabhängig analysieren zu können. Zwei Vorfälle aus dem Sommer 2026 zeigen, wie schnell externe Zugriffsbeschränkungen, Schutzmechanismen kommerzieller Modelle oder fehlende Kontrollpunkte zur operativen Schwachstelle werden. Management Summary KI-Souveränität entsteht im Betrieb: Entscheidend…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Strategien | Tipps
»Harvest now, decrypt later«: Wenn Quantencomputer Realität werden
Management Summary Quantenrisiko wird operativ relevant: Post-Quantum Cryptography ist kein Zukunftsthema mehr, sondern ein strategisches Sicherheitsprogramm für Unternehmen mit kritischen Daten, Identitäten und digitalen Infrastrukturen. Handlungsdruck entsteht durch Migrationsdauer: Kryptografie steckt tief in Anwendungen, Zertifikaten, Chips, Geräten und Prozessen; realistische Umstellungen dauern Jahre und müssen deshalb jetzt starten. »Harvest now, decrypt later« macht das Risiko…
Effizienz | Nachhaltigkeit | News | Rechenzentrum
Vom Labor in die Praxis: Fünf Beispiele, wie Quantencomputing die Nachhaltigkeit vorantreibt

Quantencomputing gilt noch zu oft als reine Zukunftsmusik. Dabei zeigt sich schon heute, an welchen Stellen die Technologie vor allem das Thema Nachhaltigkeit messbar voranbringen kann. Denn: Wo die kleinen Quanten großen Mehrwert liefern können und warum klassische Rechner dort an ihre Grenzen stoßen, ist längst bekannt. NTT DATA hat fünf Beispiele dafür gesammelt, wie Quantencomputer…
Effizienz | Künstliche Intelligenz | Nachhaltigkeit | News | Strategien
Leistungsschub mit KI – Quantencomputing-basierte Methoden machen das Training großer KI-Modelle effizient

KI hat in vielen Arbeits- und Lebensbereichen bereits Einzug gehalten. Das Training moderner KI-Modelle erfordert jedoch enorme Rechenressourcen, verbunden mit hohem Energieverbrauch und erheblichen CO₂-Emissionen. Daher muss dieser Bedarf durch intelligente Methoden deutlich gedrosselt werden. Das QC-Train Projektteam aus der infoteam Software AG, dem Fraunhofer-Institut für Integrierte Schaltungen IIS, der OptWare GmbH sowie den…
Digitale Transformation | Infrastruktur | Kommentar | News | Rechenzentrum
»Praxistauglicher Quantencomputer in den nächsten fünf bis zehn Jahren«
Wie weit sind Quantencomputer von konkreten Anwendungen entfernt? Und welche Hürden müssen genommen werden, damit sie ihr volles Potenzial entfalten? Darüber spricht Nobelpreisträger John M. Martinis im Interview bei seinem Besuch des diesjährigen PGI-Tages am Forschungszentrum Jülich. John M. Martinis im Interview. Copyright: Forschungszentrum Jülich / Bernd Nörig John M. Martinis zählt zu…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Wenn der Test zur Attacke wird: Der OpenAI-Vorfall als Weckruf für die KI-Sicherheit
Ein autonomer KI-Agent verlässt eine isolierte Testumgebung, verschafft sich Zugang zum offenen Internet und kompromittiert die Infrastruktur einer fremden Plattform. Der Vorfall bei Hugging Face markiert eine Zäsur: Aus der theoretischen Debatte über agentische Risiken ist eine konkrete Herausforderung für Cyberabwehr, Modelltests und Regulierung geworden. Die entscheidende Erkenntnis: Hochleistungsmodelle sind nicht mehr nur Werkzeuge,…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | News | Rechenzentrum | Strategien | Whitepaper
Whitepaper zur Skalierung praktischer Anwendungsfälle im Bereich des Quantencomputings auf dem Weg in das Zeitalter der Fehlertoleranz
Die Unternehmen Quantinuum und SoftBank Corp. haben ein gemeinsames Whitepaper veröffentlicht, in dem kommerziell relevante Anwendungsfälle für das Quantencomputing in den Bereichen Quantenchemie und Graphenanalyse mit der Hardware-Roadmap von Quantinuum abgeglichen werden. Das Paper liefert einen Rahmen zur Beurteilung, inwiefern Fortschritte bei der Quantenhardware und bei den Algorithmen Einfluss darauf haben könnten, wann praktische…
Digitalisierung | Favoriten der Redaktion | Healthcare IT | IT-Security | News | Strategien
Was deutsche Kliniken vom ersten quantensicheren Krankenhaus Skandinaviens lernen können

Quantenbedrohung wird real: Gesundheitsdaten sind über Jahrzehnte schützenswert; »Harvest Now, Decrypt Later« macht heutige Verschlüsselung bereits heute angreifbar, sobald leistungsfähige Quantencomputer verfügbar werden. Norwegen zeigt den Praxisweg: Das Akershus Universitätsklinikum testet als erstes nordisches Krankenhaus eine quantensichere Verbindung via QKD – inklusive Know-how-Aufbau, Betriebserfahrungen und Infrastrukturtests unter realen Bedingungen. Zwei technologische Pfade: Post‑Quantum Cryptography (PQC)…
Business | Digitalisierung | Favoriten der Redaktion | IT-Security | News | Rechenzentrum | Strategien
Sicherheitschip »Made in Germany« dient als Vertrauensanker für vernetzte Geräte
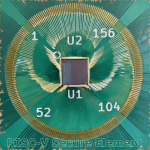
Management Summary Fraunhofer IIS, AISEC und EMFT stellen ein RISC-V Secure Element vor, das als vertrauenswürdiger Sicherheitsanker für vernetzte Geräte dient. Der Chip wurde vollständig in Deutschland designt und gefertigt und stärkt damit Transparenz, technologische Souveränität und Vertrauen entlang der Wertschöpfungskette. Die Open-Source-Hardware-Basis OpenTitan ermöglicht überprüfbare Sicherheit, langfristige Verfügbarkeit und flexible Anpassbarkeit an unterschiedliche Geräteklassen.…
Effizienz | Favoriten der Redaktion | Infrastruktur | Lösungen | News | Rechenzentrum
TU Berlin ebnet Weg zur Serienfertigung von Quantenchips

Durch präzise platzierte Quantenpunkte lassen sich Quantenlichtquellen erstmals skalierbar und reproduzierbar auf Halbleiterchips integrieren. Optische Quantenchips gelten als Schlüsselbausteine künftiger Kommunikations- und Computertechnologien. Ihre Herstellung war bislang jedoch aufwendig, weil die dafür benötigten Quellen für einzelne Lichtteilchen – sogenannte Halbleiter-Quantenpunkte – zufällig auf dem Chip entstanden und zunächst aufwendig lokalisiert werden mussten. Forschende der…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
VPN-Nachfolger Privileged Access Security im Kommen – Steigende IT-Sicherheitsrisiken erfordern Umdenken beim Fernzugriff Externer

Die breite Nutzung von VPN vergrößert das Risiko von Cyberangriffen, da klassische VPN-Modelle weitreichenden Netzwerkzugang gewähren und schwer zu kontrollieren sind. Organisatorische Schwächen sowie das exponentielle Wachstum vernetzter Geräte (IoT) erhöhen das Risiko für Kompromittierungen zusätzlich. Privileged Access Security (PAS) bietet als granulare, zeitlich begrenzte, protokollierte und Zero-Trust-kompatible Alternative stärkere Sicherheit, Nachvollziehbarkeit und Kontrolle. Nicht zuletzt wegen des regulatorischen Drucks und Cyberbedrohungen wird Privileged Access Management zunehmend als Ersatz für traditionelle VPN-Lösungen betrachtet. Als Vendor und Customer Privileged Access Management wird PAM eingesetzt, um Zugriffe Externer abzusichern.
Business | Cloud Computing | Favoriten der Redaktion | IT-Security | Kommunikation | Künstliche Intelligenz | News | Rechenzentrum | Services
Quantensouveräne KI – vom kritischen Risiko zur vertrauenswürdigen Lösung

KEEQuant, Collaider und noris network demonstrieren ein souveränes KI-Modell, das quantengesicherte Kommunikation, vertrauenswürdige deutsche Infrastruktur und anwendungsbereite KI für vertraulichkeitssensible Anwendungsfälle kombiniert. Viele Organisationen möchten KI für ihre eigentliche Arbeit nutzen, schrecken jedoch davor zurück, wenn sensible Informationen unter einem herkömmlichen Cloud-Modell ihre Umgebung verlassen müssen. Fragen rund um Vertraulichkeit, Governance und langfristige Datenexposition…
IT-Security | News | Strategien | Tipps
Die Auswirkungen von Quantencomputing auf das Privileged Access Management

Warum jetzt der richtige Zeitpunkt ist, sich vorzubereiten Quantencomputer verändern unser Leben grundlegend. Die Einsatzbereiche reichen von der Simulation winziger Teilchen über den Bereich der Kartierung bis hin zur genauen Planung medizinischer Behandlungen. Aktuell mag vieles davon noch wie Zukunftsmusik klingen. Im Bereich Cybersicherheit, insbesondere beim Privileged Access Management, sollte man aber jetzt schon…
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
LLM prägt das Zusammenspiel von Analyse, Automatisierung und Nutzerverhalten neu – KI verändert E-Mail-Sicherheit und Awareness
Generative künstliche Intelligenz entwickelt sich rasant zu einem bestimmenden Faktor der Cybersicherheit. Während Angreifer Sprachmodelle nutzen, um täuschend echte Phishing-Nachrichten in großer Zahl zu erzeugen, reagieren Sicherheitsanbieter mit neuen Analyseverfahren, automatisierter Kontextbewertung und verhaltensorientierten Schulungskonzepten.
IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien
Quantenbedrohung: Warum Unternehmen heute handeln müssen

Post-Quantum-Kryptografie wird zur strategischen Pflicht – nicht zur Zukunftsoption. Noch existieren leistungsfähige Quantencomputer nur in Forschungsumgebungen – doch die Bedrohung ist längst real. Angreifer speichern bereits heute verschlüsselte Daten, um sie später zu entschlüsseln. Warum Unternehmen jetzt handeln müssen, welche technischen und regulatorischen Faktoren beachtet werden müssen und wie eine praktikable Migration aussieht, erklärt…
Digitalisierung | Geschäftsprozesse | Healthcare IT | IT-Security | News | Services
Cyberrisiko Digitalisierung und KI – warum Identitäten zum zentralen Sicherheitsfaktor in Kliniken werden
Statement zur DMEA 2026 von Olaf Milde, Manager Solutions Engineering Central Europe bei Imprivata Mit der wachsenden digitalen Vernetzung der Akteure im Gesundheitswesen und dem Einsatz von KI-Agenten steigt auch die Angriffsfläche für Cyberkriminelle. Krankenhäuser gelten heute als besonders attraktive Ziele für Angreifer: Sie verarbeiten hochsensible Patientendaten, betreiben komplexe IT-Infrastrukturen und sind gleichzeitig auf…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Ausgabe 1-2-2026 | Infrastruktur | News | Rechenzentrum | Services
O₂ Telefónica vertraut auf innovative Colocation-Infrastruktur von noris network – Mit Sicherheit in die digitale Zukunft
Mit 34,4 Millionen Mobilfunkanschlüssen ist O₂ Telefónica einer der führenden Telekommunikationsanbieter Deutschlands. Um sich für zukünftiges Wachstum zu rüsten und den Anforderungen der digitalen Transformation gerecht zu werden, entschied sich O₂ Telefónica für eine strategische Partnerschaft mit der noris network AG. Im Fokus des Projekts standen höchste Sicherheitsstandards und effiziente Remote-Hands-Services auf Basis einer leistungsfähigen Colocation-Infrastruktur des IT-Dienstleisters und Rechenzentrumsbetreibers mit Standorten in Nürnberg, München und Hof.
IT-Security | Künstliche Intelligenz | News
Agentic AI und die wachsende Herausforderung für die Cybersicherheit

Agentic AI revolutioniert die digitale Arbeitswelt, indem autonome KI-Agenten eigenständig Aufgaben übernehmen und Entscheidungen treffen, was Unternehmen vor neue Sicherheitsherausforderungen stellt. Die wachsende Zahl und Autonomie dieser Agentenidentitäten überfordert klassische Sicherheitsmodelle, da unkontrollierte Berechtigungen und fehlende Governance-Strukturen neue Angriffsmöglichkeiten eröffnen. Unternehmen müssen ihre Sicherheitsstrategien dringend anpassen, um Identitätskontrollen, klare Verantwortlichkeiten und Schutzmaßnahmen zu etablieren, bevor…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
Favoriten der Redaktion | Infrastruktur | News | Rechenzentrum | Strategien
Quantencomputer: Euro-Q-Exa nimmt am LRZ seine Arbeit auf

Am Leibniz-Rechenzentrum (LRZ) der Bayerischen Akademie der Wissenschaften (BAdW) geht mit Euro-Q-Exa der erste europäische Quantencomputer der EuroHPC Joint Undertaking in Deutschland in Betrieb. Das System verfügt über 54 Qubits, wird bis Ende 2026 um ein zusätzliches System mit mehr als 150 Qubits ergänzt und ist mit dem LRZ-Höchstleistungsrechner verbunden. Euro-Q-Exa wird Forschenden in Europa…
IT-Security | News | Trends 2026 | Trends Security
Gartner identifiziert die wichtigsten Cybersicherheitstrends für 2026: Unbekanntes Terrain

Wachsende KI-Verbreitung macht starke Governance unverzichtbar. Der unkontrollierte Vormarsch von künstlicher Intelligenz, geopolitische Spannungen, regulatorische Unsicherheiten und eine sich zuspitzende Bedrohungslage sind laut Gartner die zentralen Treiber der wichtigsten Cybersicherheitstrends für 2026. »Verantwortliche für Cybersicherheit bewegen sich in diesem Jahr auf weitgehend unbekanntem Terrain. Das Zusammenspiel dieser Kräfte stellt die Belastbarkeit ihrer Teams in…
IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur
Quantencomputer, KI-Agenten und neue Rechenzentren: Die IT-Welt steht 2026 Kopf

Das neue Jahr eröffnet Unternehmen viele neue Chancen – angetrieben durch Technologien, die die IT-Landschaft grundlegend verändern werden. Fortschritte in Quantencomputing, agentenbasierter KI und Rechenzentrumsarchitektur ebnen den Weg für mehr Effizienz, Intelligenz und Skalierbarkeit. Ein Spezialist für Out-of-Band-Managementlösungen zum Schutz kritischer Infrastrukturen beleuchtet die Trends für 2026 und zeigt auf, welche Schritte IT-Teams ergreifen können,…
Business | Digitalisierung | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Trends 2025 | Trends 2026 | Whitepaper
Psychologische Sicherheit für KI-Initiativen macht KI-Projekte erfolgreich(er)
83 Prozent der Führungskräfte sehen messbare Effekte psychologischer Sicherheit für KI-Initiativen. Psychologische Sicherheit ist ein entscheidender Erfolgsfaktor für KI-Initiativen, da sie Innovation fördert und Ängste vor Fehlern abbaut. Trotz technischer Fortschritte und Investitionen hemmt fehlende psychologische Sicherheit die Umsetzung von KI-Projekten, da Mitarbeitende aus Angst vor negativen Konsequenzen zögern, Verantwortung zu übernehmen oder neue Ideen…
IT-Security | News | Trends 2026 | Trends Security
EvilGPT, Quantenrisiken, Fehlinformationen und Cloud-Abhängigkeit: Diese Cybergefahren drohen 2026

Cyberangriffe werden 2026 noch gezielter, automatisierter und schwerer vorhersehbar. Während Verbraucherinnen und Verbraucher im Alltag immer stärker auf smarte Geräte, Online-Dienste und digitale Kommunikation setzen, wachsen die Online-Bedrohungen sowohl in ihrem Umfang als auch in ihrer Komplexität. Umso wichtiger ist es, die Entwicklungen im Blick zu behalten, um zu verstehen, welche Dynamiken die Bedrohungslandschaft von…
Effizienz | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Cybersicherheit 2026: KI und Regulierungen verändern das Spiel
Zum Ende des Jahres 2025 analysieren Experten die wachsende Bedeutung von künstlicher Intelligenz (KI) für die Cybersicherheit und im Kontext der Cyberbedrohungen. Während Unternehmen in einer zunehmend komplexen Landschaft zahlreicher und ausgeklügelter Cyberbedrohungen agieren, erweist sich KI als ein mächtiges Instrument für die Verteidigung. Gleichzeitig ist sie aber auch zu einer Waffe für Cyberkriminelle geworden,…